エクサフォース、SOCの枠を超えてAIセキュリティへ対応領域を拡大
エンドポイントからクラウドまで、AIエージェントとアプリケーションの実行時の動作を可視化・制御
Exaforce Inc.
エクサフォースはAI SOCプラットフォームを拡張し、企業で利用されるAIエージェントとアプリケーションのセキュリティを強化します。既存のセキュリティデータを横断的に関連付け、リスクの特定、脅威の検知、AIエージェントによる悪意ある動作や不適切な利用のリアルタイムでの阻止を実現します。
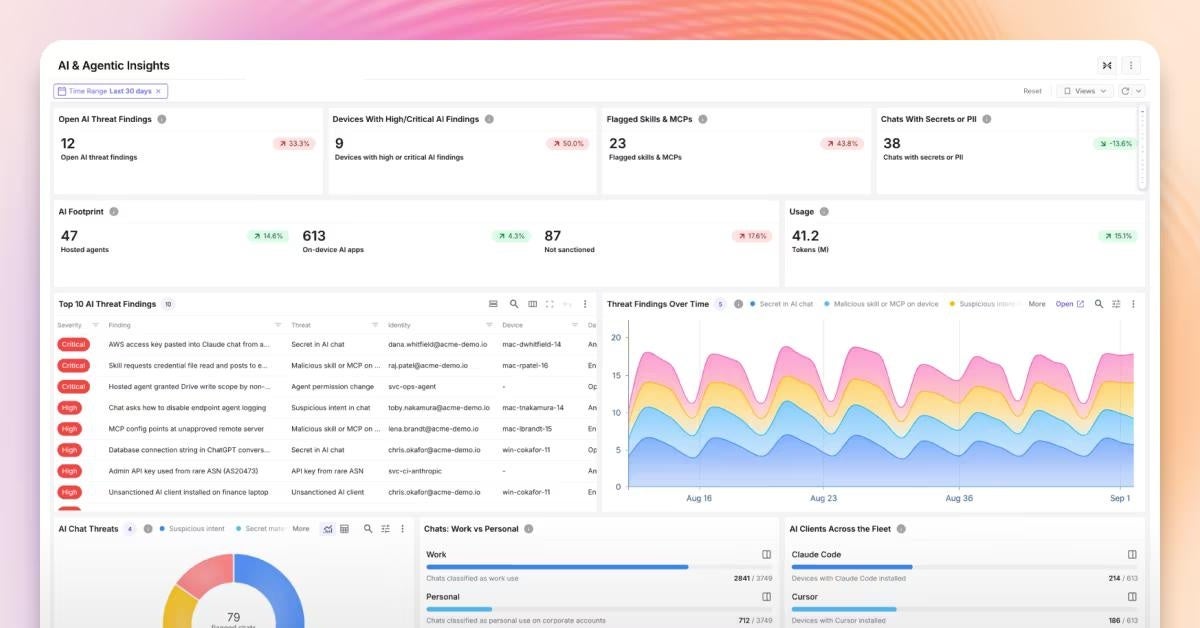
新たなセキュリティエージェントの導入は不要です。
米国サンフランシスコ、2026年9月15日(米国時間)— AIエージェントによるセキュリティ運用を先駆けて提供するエクサフォースは、エクサフォースのプラットフォームに加わる新機能「Exaforce AI Security」を発表しました。企業環境で稼働するAIエージェントと、AIエージェントを活用したアプリケーションの動作を可視化し、制御する機能です。
Exaforce AI Securityは、各エージェントやアプリケーションを、その利用者、稼働するデバイス、付与された権限、実行する操作と関連付けます。セキュリティチームは、これらの情報をもとにリスクや不適切な利用を把握し、脅威の検知と対応をリアルタイムで行えます。エージェントが脅威となった場合には、「エージェント・キルスイッチ」で動作を停止できます。新たなエンドポイントエージェント、ブラウザー拡張機能、ゲートウェイを導入する必要はありません。
AIエージェントの普及に伴うセキュリティ上の課題
AIアプリケーションやAIエージェントを活用したアプリケーションは、所在や利用者を把握し、安全性を確保することが難しくなっています。サービス提供事業者の環境や従業員のノートPC上で動作するほか、コードリポジトリ内のスキルや端末上のMCPサーバーなど、さまざまな形で存在します。従業員だけでなく、エージェント自身も新たなアプリケーションを導入できるため、その数は急速に増えていきます。
これらのアプリケーションはユーザーのIDやOAuthトークンを使って動作するため、通常の監査ログだけでは、人が行った操作とエージェントによる操作を判別することが困難です。また、キーのローテーションやプルリクエストのマージを高速に実行し、権限があれば、人が行うほぼあらゆる操作を実行できます。個々の操作は正当に見えても、一連の操作として見ると不審な場合があります。
エクサフォースの共同創業者兼CEO、Ankur Singlaは次のように述べています。「企業内で進むAIアプリケーションやエージェントの利用を迅速に把握し、安全性を確保することは、多くの企業にとって課題です。既存のツールは、AIの利用状況とそれに伴うリスクを迅速に把握することを前提に設計されていません。AIの動作はID、クラウド、エンドポイントと密接に関係しています。そのためセキュリティチームには、これらのデータが集まる環境でAIの動作も把握できることが必要です。しかも、新たなエージェントを追加せずに実現できなければなりません。エクサフォースは、既存のデータを活用することで、この新たな攻撃対象領域に包括的に対応します」
2026年6月には、AIを活用した競合情報分析アプリケーション「Klue」が侵害され、攻撃者が顧客のOAuthトークンを使って、顧客のSalesforce環境からデータを取得しました。2025年8月には、Salesloftのチャットボット「Drift」から盗まれたOAuthトークンが同様の手口で悪用され、700を超える組織が対象となりました。また、Nxのnpmパッケージを狙った「s1ngularity」攻撃では、Claude Code、Gemini CLI、Amazon Q Developerを使って認証情報を探索するなど、開発者自身のAIコーディングエージェントが攻撃に悪用されることも示されました。
Software Analyst Cyber Research(SACR)の創業者兼CEO、Francis Odum氏は次のように述べています。「AIエージェントはSOCに新たな運用上の課題をもたらしています。ソフトウェアが人のIDやアクセス権限、実行権限を使い、機械の速度で動作できるようになったためです。セキュリティ対策には、エージェントの存在を把握するだけでなく、その振る舞いの意図を理解し、必要な制御を実行することが求められます。当社が調査している範囲では、エクサフォースは、ID、エンドポイント、クラウド、コードの情報を横断して、SOCの情報とAIの動作を関連付ける初のAgentic SOCベンダーです。エージェントのセキュリティと従来のセキュリティ運用が重なり合う領域であり、この方向性には重要な意味があります」
AIの安全な利用を支える6つの機能
Exaforce AI Securityは、2026年6月に提供を開始したClaude Compliance APIとの連携を拡張するものです。OpenAI、Gemini、Microsoft Copilotなどへの対応に加え、OAuthで接続されたAIアプリケーションやエンドポイントの情報も取り込みます。AIセキュリティの担当チームとSOCの運用チームが、以下の6つの機能を共通のプラットフォームで利用できます。
1.追加エージェントなしでAIの利用状況を可視化
企業アカウントに接続されたAIアプリケーション、Claude CodeやCursorなどのコーディングエージェント、カスタムGPTなどのホスト型エージェント、MCPサーバー、スキル、IDEプラグインを継続的に把握し、一覧化します。それぞれを利用者や権限と関連付け、チャットやプロンプトも可視化します。個人利用と業務利用を分類することで、利用ポリシーの遵守を支援します。
2.リスクの評価と是正
各エージェント、スキル、MCPサーバー、プラグインのリスクをスコア化し、推奨される是正策を提示します。過剰な権限や安全性を確認していないMCPサーバーなど、重大なリスクから優先して対処し、攻撃者に悪用される前の是正につなげます。
3.AI利用のガバナンス
利用を許可するAIアプリケーション、エージェント、モデルと、その利用対象者を定義します。既存のID管理、エンドポイント、モデル提供事業者の制御機能を通じてルールを適用し、安全なAI利用のためのガバナンスを実施します。
4.脅威の検知
エージェントやAIエージェントを活用したアプリケーションの操作、プロンプトを、ユーザーのID、エンドポイントのデータ、ファイルへのアクセス、コードの情報と関連付けて分析します。動作の意図を推定し、不適切な利用、機密データの露出、進行中の脅威を検知します。個々の操作だけでは正当な動作に見える脅威も検知の対象とします。
5.脅威の封じ込め
検知した脅威に対し、セッションの失効、モデル提供事業者のAPIキーの無効化、端末の隔離、エージェントのプロセス終了を実行し、被害が発生する前に封じ込めます。エージェントのプロセスを終了する「エージェント・キルスイッチ」を含め、これらの対応は既存のEDR、ID管理、モデル提供事業者の制御機能を通じて行います。各対応の自律実行の範囲は、アナリストの承認を必要とする運用から完全自律での実行まで、チームが設定できます。
6.利用状況の監視
組織全体で、AIモデルの利用に伴うユーザー別のトークン使用量を可視化します。異常検知により、トークン消費の制御不能な増大や、悪用、不適切な利用を把握します。
既存のセキュリティデータとAIの動作を関連付けて分析
Exaforce AI Securityは、EDRのエンドポイントデータ、モデル提供事業者の監査ログと利用ログ、業務アプリケーションスイートの操作情報を、エクサフォースのナレッジグラフに取り込みます。これらを、同プラットフォームが従来から収集・関連付けているID、クラウド、SaaS、コードのデータと統合します。
セキュリティチームは、新たなセキュリティツールを導入することなく、AIエージェントが何をしているか、誰が利用しているか、何にアクセスできるか、そしてその振る舞いが脅威に当たるかを、関連情報とともに把握できます。
SACRのリサーチ責任者、Lawrence Pingree氏は次のように述べています。「エクサフォースがエージェントの動作の可視化と制御に対応したことは、SOC運用にとって重要な進展です。機械同士が攻防を繰り広げる環境で求められる自動化と防御に向けて、SOC運用をさらに前進させるものです」
提供について
Exaforce AI Securityは、2026年9月15日(米国時間)よりExaforce Agentic SOCプラットフォームで一般提供を開始しました。自社運用のほか、エクサフォースMDRを通じても利用できます。詳細は以下のブログをご覧ください。デモの申し込みはエクサフォースのウェブサイトで受け付けています。
Exaforce AI Securityの詳細な機能や、AIエージェントを取り巻くリスクと対策については、以下の日本語ブログで詳しく解説しています。ぜひご覧ください。
エクサフォースについて
エクサフォースは、AIエージェントによるセキュリティ運用を先駆けて提供しています。AIネイティブのプラットフォームは、リアルタイムのセキュリティ・ナレッジグラフとAIエージェント「Exabots」を組み合わせ、MDRサービスとともに、脅威の検知、トリアージ、調査、対応を機械の速度で実行できるよう支援します。HarbourVest、Peak XV、Mayfield、Khosla Ventures、Seligman Venturesから累計2億米ドルを調達し、医療、テクノロジー、金融サービスをはじめ、サイバー攻撃の標的となりやすい業界の企業のセキュリティチームにサービスを提供しています。米国ベイエリアに本社を置き、グローバルに事業を拡大しています。詳細は https://www.exaforce.com/ja-jp をご覧ください。
報道関係者のお問い合わせ先
Exaforce Inc. 日本チーム
E-mail:sales-japan@exaforce.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像