Superasystem、Linux Foundation傘下の「Confidential Computing Consortium」に加盟
ー実行中のデータ保護に加え、侵害時の被害拡大を抑える「Runtime Stability」の研究を国際的に推進
Superasystem(スペラシステム)株式会社(本社:東京都、代表取締役:吉田 愛、以下「Superasystem」)は、Linux Foundation傘下の国際技術コミュニティ「Confidential Computing Consortium(以下、CCC)」に、Start-up Memberとして加盟しました。
CCCは2026年11月6日、公式サイトにおいてSuperasystemの加盟を発表しました。
Superasystemは、サイバー攻撃や障害が発生した場合にも、実行中のシステムが保持すべき安全性・機密性・可用性・制御性などの保護属性を可能な限り維持することを目指す技術フレームワーク「Runtime Stability(ランタイムスタビリティ)」を提唱し、その定義文書を公開しています。
今回の加盟を通じて、世界の企業・研究者・エンジニアとの技術交流を深め、実行中の秘密情報の保護や、侵害時の被害拡大リスクの低減に向けた研究を進めてまいります。
CCC公式発表(2026年11月6日)
https://confidentialcomputing.io/2026/11/06/welcoming-superasystem-as-a-start-up-member-of-the-confidential-computing-consortium/
【加盟の背景】侵害時にも、被害の拡大を抑える
クラウドやAIの普及に伴い、企業のシステムでは大量のデータや認証情報が常に処理されています。
従来の情報セキュリティでは、不正アクセスの防止や攻撃の検知・対応に加え、保存中や通信中のデータを暗号化する技術が発展してきました。
しかし、こうした対策を講じても、システム内部への侵入や実行中のアプリケーションが侵害されるリスクを完全になくすことはできません。
そのため、侵害が発生した場合にも、重要情報の漏えいや被害の拡大をどこまで抑えられるかという視点が重要になります。
Superasystemは、こうした課題に対し、実行中の秘密情報の保護と、攻撃下におけるシステムの制御性の維持を目指す研究開発に取り組んでいます。
【Runtime Stabilityとは】侵害時の被害拡大を抑える技術フレームワーク
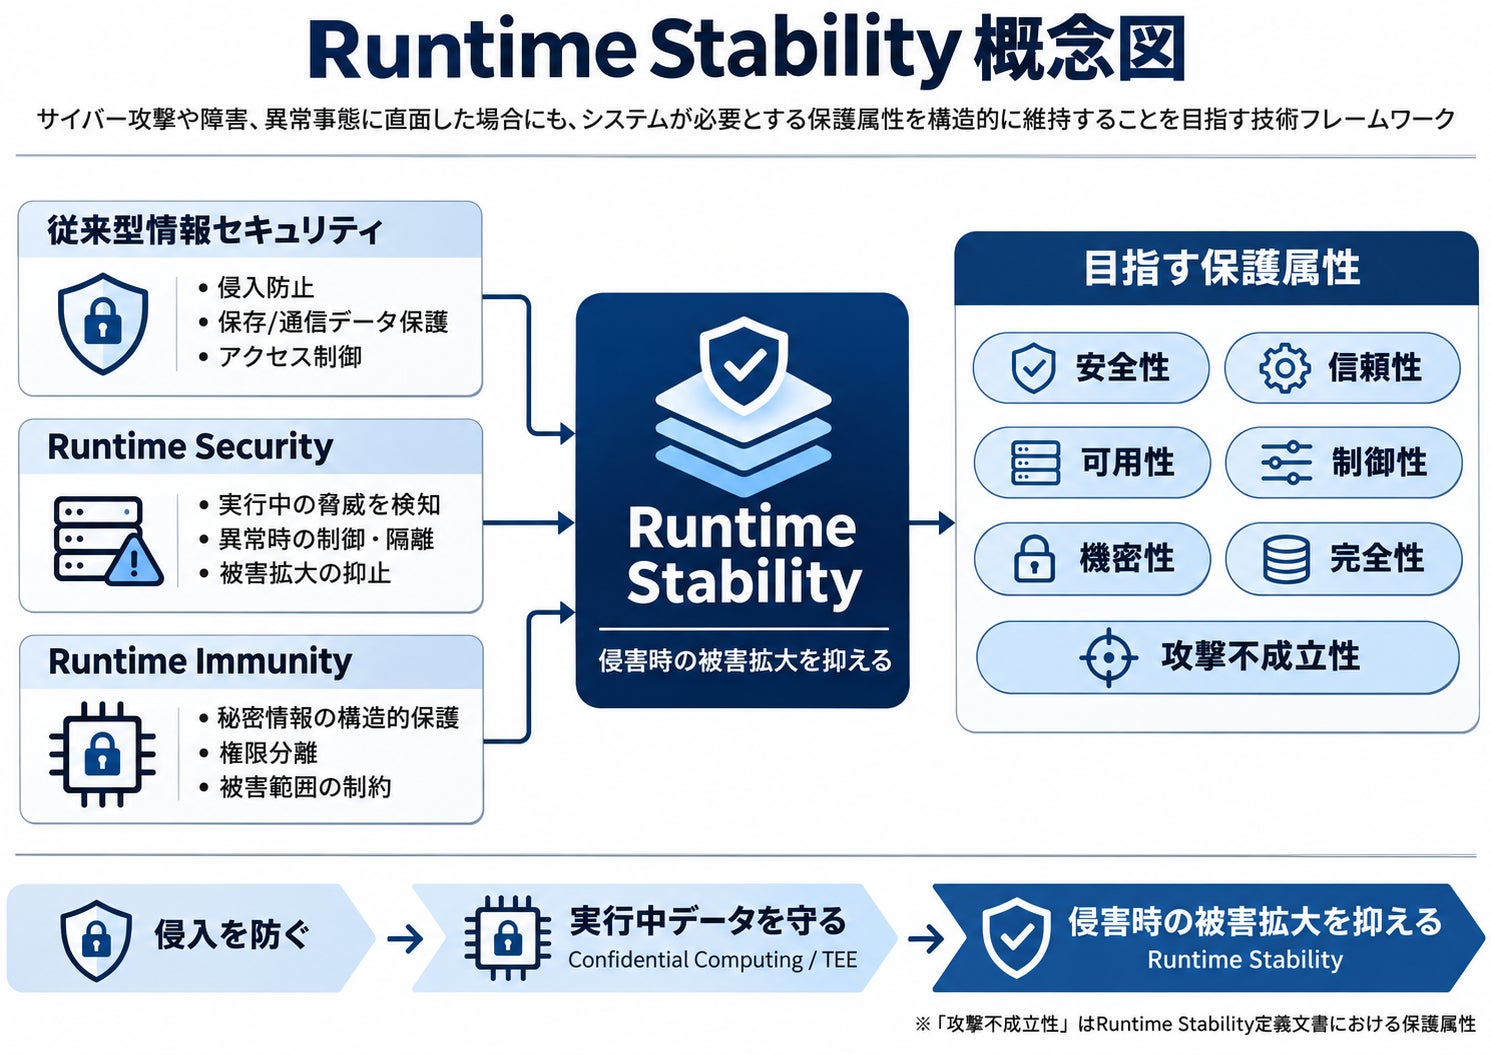
Runtime Stabilityは、Superasystemが提唱・公開している、サイバー攻撃や障害、異常事態に直面した場合にも、システムが必要とする保護属性を構造的に維持することを目指す技術フレームワークです。
具体的には、安全性・信頼性・可用性・制御性・機密性・データ完全性・攻撃不成立性の7つの保護属性を対象としています。
その実現に向けて、実行中の攻撃や異常を検知・制御する「Runtime Security」と、攻撃によって得られる情報などの悪用を構造的に困難にする「Runtime Immunity」を統合する考え方を示しています。
なお、「攻撃不成立性」は当社が定義する保護属性の一つであり、すべての攻撃が成立しなくなることを保証するものではありません。
例えば、自動車のABS(アンチロック・ブレーキ・システム)は、衝突を完全に防ぐものではありませんが、急ブレーキ時にタイヤのロックを抑え、車両の制御性を維持しやすくする仕組みです。
Runtime Stabilityも同様に、攻撃や異常を完全に排除することだけではなく、問題発生時にもシステムを制御下に保ち、被害の拡大を抑えるための設計を重視しています。
Runtime Stability 技術定義(Superasystem公式サイト)
https://superasystem.jp/runtime-stability.html
【CCCとは】実行中のデータを守る国際的な技術コミュニティ
Confidential Computing Consortium(CCC)は、Linux Foundation傘下で、Confidential Computing(コンフィデンシャルコンピューティング)の技術発展と普及を推進する国際的な技術コミュニティです。
Confidential Computingは、Trusted Execution Environment(TEE)などの技術を活用し、処理中のデータ(Data in Use)の機密性を保護することを目指す技術領域です。
また、Remote Attestation(リモートアテステーション)などを通じて、実行環境やワークロードの状態を遠隔から検証する技術も重要な役割を担っています。
【CCCとSuperasystemの接点】信頼できる実行環境の、その先にある課題へ
Confidential Computingは、TEEなどを用いて実行環境を隔離し、処理中のデータを保護するための技術を発展させてきました。
一方、実行環境の信頼性が確認されたとしても、その内部で動くアプリケーション自体が侵害されるリスクがなくなるわけではありません。
「実行環境が信頼できること」と、「その環境内で動くアプリケーションが侵害された場合にも、重要な情報や機能を保護できること」は、異なる技術課題です。
Superasystemが研究するRuntime Stabilityは、この後者の課題にも着目しています。
具体的には、実行環境の信頼性が確認された後にワークロードが侵害された場合でも、認証情報や実行中の秘密情報の漏えい、不正な権限利用、被害の拡大をどのように制限できるかを研究しています。
このように、CCCが推進するConfidential Computingと、Superasystemが取り組む侵害時のランタイム保護は、相互に補完し得る関係にあります。
今回の加盟を通じて、TEEやRemote Attestation、Workload Identityなどに取り組む技術者との知見の共有を進めるとともに、ゲスト環境内の権限分離に関する実測データや、実行中の秘密情報を評価するための研究手法を、国際的な技術議論へつなげていくことを目指します。
【加盟の目的】実測データと研究成果を国際的な議論へ
今後、Superasystemは以下の領域で技術交流と研究を進めていく方針です。
1.実行中の秘密情報の保護
認証情報や暗号鍵など、実行中に使用される重要な秘密情報について、侵害時の取得・悪用リスクを低減するための技術を研究します。
2.侵害時の保護機能と性能の検証
TEE内部のワークロードが侵害された場合を想定し、ゲスト環境内での権限分離、秘密情報の保護、および被害拡大の制限について、性能・セキュリティ面での実測・評価に取り組みます。
3.国際的な技術コミュニティとの交流
TEE、Remote Attestation(リモートアテステーション)、Workload Identity(ワークロードアイデンティティ)などに取り組む企業・研究者・エンジニアとの技術交流を進めます。
Remote Attestationは実行環境やワークロードの状態を遠隔から検証する仕組みであり、Workload Identityはワークロードの識別・認証などに関わる技術領域です。
4.日本と国際コミュニティの橋渡し
日本国内で進めてきた研究や実測データを国際的な議論へつなぐとともに、CCCで共有される技術情報や議論を日本のエンジニア・企業にも届けることを目指します。
CCC公式発表では、SuperasystemがTechnical Advisory Council(TAC)、Trustworthy Workload Identity SIG、Attestation関連グループの議論に関わり、今後の技術貢献に適した領域を検討していることが紹介されています。
【関連技術資料】研究の定義と評価手法を公開
Superasystemは、技術の考え方や評価方法を第三者が確認できるよう、関連する技術文書を公開しています。
■ Runtime Stability 技術定義
Runtime Security(検知と制御)とRuntime Immunity(攻撃成果の無価値化)を統合し、7つの保護属性の維持を目指す技術フレームワークです。
https://superasystem.jp/runtime-stability.html
■ Runtime Secret Protection Criteria(RSP)公開レビュー版 v3.7
実行中の秘密情報の保護能力を、観測特権レベル(OPL)、時間的露出窓(TEW)、影響波及範囲(BR)の3つの軸から定量的に評価するための、ベンダー中立・技術非依存の公開基準です。
日本語版・英語版を公開しており、DOIが付与されています。
https://doi.org/10.5281/zenodo.20471052
これらは当社が公開する技術定義および評価基準であり、CCCによる標準採用や認証を意味するものではありません。
【代表コメント】Superasystem株式会社 代表取締役 吉田 愛
「Confidential Computingは、実行中のデータを保護する技術を大きく前進させてきました。
私たちがCCCに持ち込みたいのは、実行環境の信頼性が確認された後、その中で動くアプリケーションやワークロード自体が侵害された場合に、認証情報や実行中の秘密情報の漏えい、権限昇格、被害の拡大をどこまで抑えられるのかという問いです。
今回の加盟を通じて、世界の技術者や研究者の皆さまから学びながら、日本で進めてきたランタイム保護の研究や実測データを共有し、より安全で信頼できるコンピューティングの実現に貢献していきたいと考えています。」
【今後の展開】日本の研究と世界の知見をつなぐ
Superasystemは今後、CCCの技術コミュニティとの交流を通じて、Runtime Stabilityおよび実行中の秘密情報保護に関する研究・検証を進めてまいります。
また、研究手法や実測データ、実行中の秘密情報保護に関する技術的知見を、適切な範囲で国際コミュニティへ共有することを検討しています。
「侵入を防ぐ」ことに加え、「侵害時にも守る」ことへ。
Superasystemは、日本発の研究と国際的な技術協力を通じて、次世代のサイバーレジリエンスの実現を目指します。
【Confidential Computing Consortiumについて】
Confidential Computing Consortium(CCC)は、Linux Foundation傘下で、実行中のデータ保護に関する技術の発展と普及を推進する国際的な技術コミュニティです。
公式サイト:https://confidentialcomputing.io/
【Superasystem株式会社について】
会社名:Superasystem株式会社
設立:2025年9月30日
本社所在地:東京都新宿区新宿 1-36-2 新宿第七葉山ビル 3F
代表者:代表取締役 吉田 愛
事業内容:ランタイム領域のサイバーセキュリティ技術の研究開発、知的財産の管理およびライセンス事業
Superasystemは、実行中の秘密情報の保護を目的としたソフトウェア「MukenVault」の研究開発を進めています。
公式サイト:https://superasystem.jp/
【本件に関する報道関係者からのお問い合わせ先】
Superasystem株式会社
メール:contact@superasystem.jp
公式サイト:https://superasystem.jp/
※本発表はCCCへの会員加盟に関するものであり、CCCまたはLinux Foundationによる当社製品・技術の認証、性能保証、公式推奨を意味するものではありません。
すべての画像
- 種類
- 経営情報
- ビジネスカテゴリ
- アプリケーション・セキュリティ
- キーワード
- サイバーセキュリティConfidential ComputingConfidential Computing ConsortiumLinux FoundationRuntime StabilitySuperasystemサイバーレジリエンスランタイムセキュリティデータ保護Runtime Secret Protection
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
