Cequence APIセキュリティ・リスクアセスメントの提供を開始
国内で相次ぐ情報漏えい事案を受け、提供を開始
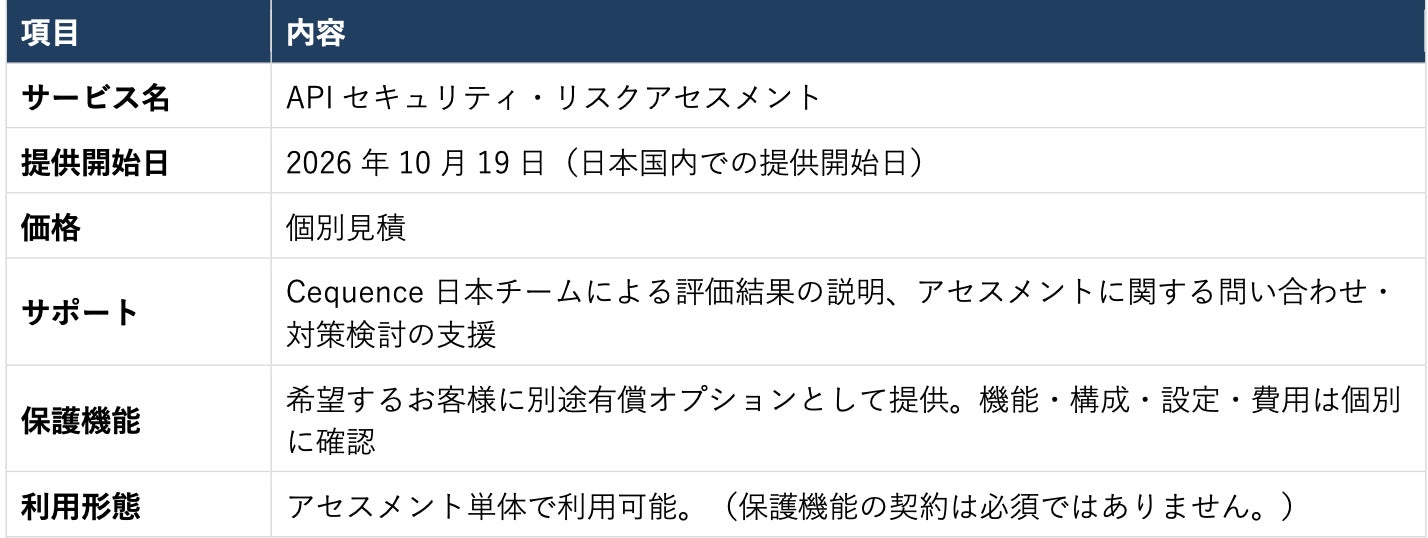
Cequence Security(本社:米国カリフォルニア州、以下Cequence)は、従来から米国で提供している「APIセキュリティ・リスクアセスメント」について、2026年10月19日より日本国内で提供を開始します。APIのリスク把握、およびリスクに応じた対策を支援します。
発表のポイント
-
実際のAPI通信からリスクを可視化:観測できたAPIの棚卸し、認証・認可など情報漏えいにつながるリスク、機微情報の取扱状況を評価します。
-
対策の支援と保護機能の提供:評価結果を踏まえ、具体的対策を提示します。また、必要なお客様には、継続して保護機能を別途有償オプションとして提供します。
-
日本語対応を開始:アセスメントレポート、およびサポートを日本のチームより提供します。
背景:国内の情報漏えい事案を受けたAPI点検の必要性
国内では、不正アクセスによる個人情報などの漏えい被害が相次いでいます。2026年10月には関係機関が注意喚起を公表し、APIの管理やアクセス制御、脆弱性への対策など点検を呼びかけています。
-
個人情報保護委員会(10月7日公開):注意喚起の改訂資料でAPIを悪用した事例を紹介。APIの棚卸しやデータごとの権限確認を求めています。[1]
-
JPCERT/CC(10月8日公開):確認された攻撃手法の一つとしてAPI経由の不正な操作を紹介し、非公開APIを含む各APIでのアクセス制御やリクエスト数の制限を推奨しています。 [2]
-
IPA(10月9日公開):外部公開アプリケーションの精査や、API連携など構成要素単位での管理状況の見直しを、速やかに実施すべき対策として挙げています。[3]
-
NICT(10月13日公開):アプリ解析し、結果を悪用したバックエンドへの攻撃手法について注意喚起を行い、APIの早急な点検を推奨項目として挙げています。[4]
認証を通過したアクセスでも、対象データへのアクセス権限の確認が不十分であれば、不正な取得につながる可能性があります。WAFやAPIゲートウェイなどの既存対策に加え、APIが返す情報や利用状況、業務上の権限を照らし合わせた確認が重要です。実通信に基づく棚卸しは、設計書や申告だけでは把握しきれないAPIの発見にも役立ちます。
APIセキュリティ・リスクアセスメントの概要
本サービスは、お客様のAPI通信をCequenceのプラットフォーム (製品名:API Security) で分析し、取得した通信から確認できるセキュリティリスクを評価します。主な内容は次のとおりです。
-
APIの棚卸し:対象期間内で観測できたAPIを整理し、既存の管理情報との照合によりシャドーAPIの把握を支援
-
認証・認可不備に関連するリスクの可視化:IDでデータを指定するAPIについて、データ単位のアクセス権限の追加設定など対処すべき箇所を特定
-
個人情報などの機微情報の把握:どのAPIがどの情報を返しているかを可視化し、業務上必要な範囲を超える応答がないかの確認を支援
-
優先度付きの対策:確認されたリスクの深刻度や業務への影響を踏まえ、追加確認事項と具体的な改善策を提示
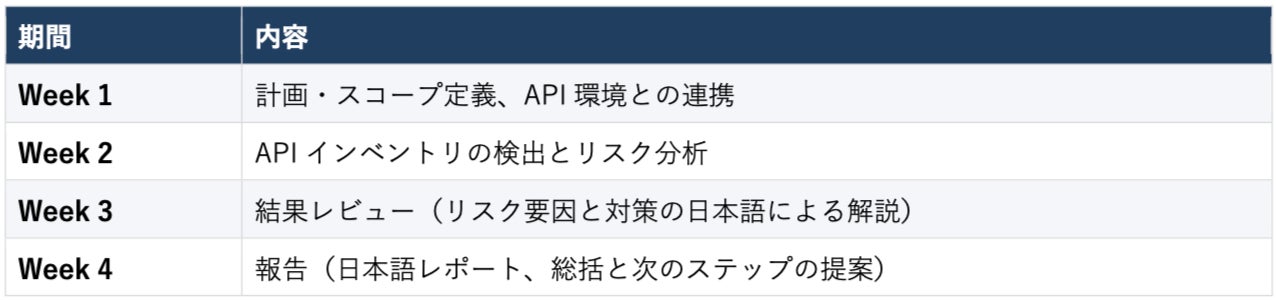
アセス期間:通常4−6週間程度
※ 期間は計画・連携準備から報告までの目安です。接続準備、通信の取得状況、対象環境などにより調整します。
成果物:
① APIインベントリ・API仕様(観測した通信に基づく)
② リスク評価・改善提言レポート
提供概要:
出典:
[1] 個人情報保護委員会 第371回会合(2026年10月7日公開)資料2「不正アクセスによる個人データ漏えい防止のための注意喚起」事例9
https://www.ppc.go.jp/files/pdf/261007_shiryou-2.pdf
[2] JPCERT/CC 注意喚起 JPCERT-AT-2026-0030(2026年10月8日公開)II ケースB、III 対策
https://www.jpcert.or.jp/at/2026/at260030.html
[3] IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日公開)
https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
[4] NICT「【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」」(2026年10月13日公開)
https://cynex.nict.go.jp/pdf/library/lettice/261013-01.pdf
Cequence Securityについて
Cequence Securityは、エージェンティックAI時代において企業のアプリケーションとデータを保護する、APIセキュリティおよびボット対策のリーディングカンパニーです。10年以上にわたるボット対策とAPIセキュリティの実績をもとに、安全なエージェンティックAIの導入を支援しています。Cequenceのプラットフォームは、ユーザーやシステム、AIエージェントの挙動を可視化・分析し、悪意ある攻撃者や不正なAIエージェントから組織を保護するとともに、エージェンティックAIのワークフローを安全に管理・統制・制御できる環境を提供します。また、高い拡張性を備えたノーコードアプローチにより、数日から数週間ではなく、数分で導入を開始できます。世界の大手企業や公共機関を含む多くの組織から信頼を得ており、毎日100億件以上のAPI通信と40億以上のユーザーアカウントを保護しています。詳細は、Webサイト(:https://www.cequence.ai)をご覧ください。
製品・サービスに関するお問い合わせ
Email:dl-sales-japan@cequence.ai
本リリースに関するお問い合わせ
Email:press@cequence.ai
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
