「国の注意喚起、うちは何から?」——8機関が10月7〜9日に求めた対策は、重複を整理すると17項目。それを「やる順番・最初に動く人・追加費用の有無」で1枚にした点検表を無料公開
8機関の文書は別々でも、求めている対策は重なります。共通する17項目に整理して優先順位を付け、当社の診断では測れない3項目も明記しました。PDF4ページ・約15分・登録不要
合同会社SecuROIは2026年10月14日、「国の注意喚起 対応点検表(2026年10月版)」を自社サイトで無料公開しました。登録は不要です。
2026年10月7日から9日にかけて、個人情報保護委員会、JPCERT/CC、警察庁、国家サイバー統括室、総務省、経済産業省、IPA、金融庁の8機関が、企業にセキュリティ対策の点検を求めました。文書は機関ごとに分かれていますが、求めている対策は大きく重なっており、整理すると17項目にまとまります。
本資料は、この17項目を「やる順番」「最初に動く人」「追加費用がかかるか」の3つで並べ替えたものです。文書が別々のままだと、全部を読んでも「結局どれから手を付けるのか」が決まりません。
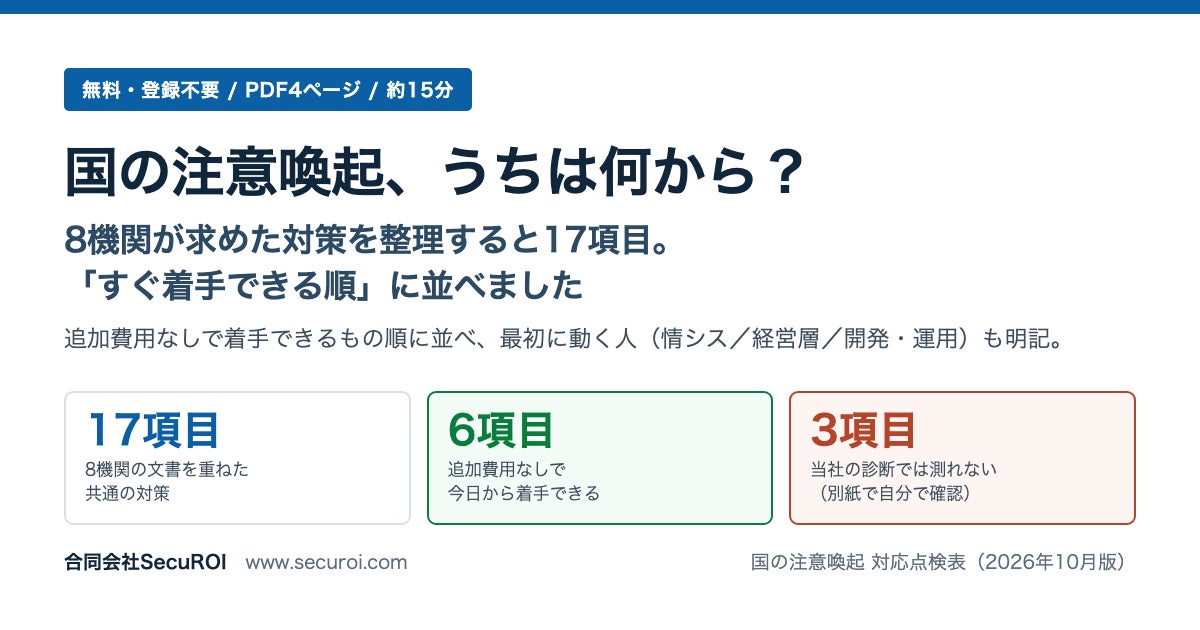
■ 8機関の文書を重ねると、対策は17項目になる
8機関の文書は、それぞれ独立して公表されています。ただし求めている対策には重なりが多く、重複を整理すると17項目にまとまります。本資料はこの17項目が対象です。
17項目の内訳は次のとおりです。
・追加費用なしで着手できる:6項目
・製品やサービスの費用がかかることが多い:4項目
・当社の診断では一部しか測れない:4項目
・当社の診断では測れない:3項目
並べ方は機械的に決めました。追加費用なしで着手できるものを先に置き、同じ条件なら求めた機関が多いものを先にしています。
順番は「すぐ着手できるか」で付けており、緊急度の順ではありません。すでに被害が疑われる場合は、表の12番「侵害の痕跡がないか調査、点検する」を、IPAが示すとおり最初に行ってください。
■ この点検表で何ができるか
・今週どれから手を付けるかが決まります。
・上司や経営層に出す1枚になります(項目ごとに「最初に動く人」を書いてあります)。
・PDF4ページの構成は、1枚目が点検表、2枚目が後述の別紙、3枚目が診断の申し込み手順、4枚目が記入式の「17項目 現在地シート」です。
・4枚目の現在地シートは、17項目それぞれに「現在地(○△×)」「次の一手」「期限」を書き込む表です。埋めれば、そのまま会議に出せます。
・読むのに約15分です。登録不要、社内での複製と配布は自由です。
■ 入手方法
当社サイトの「国の注意喚起、うちは何から?」のブロックからダウンロードできます。
https://www.securoi.com/#checklist
・PDF4ページ/無料/登録不要/メールアドレスの入力も不要です
・社内での複製・配布は自由です(出典の記載だけお願いします)
■ 追加費用なしで、今日から着手できる6項目
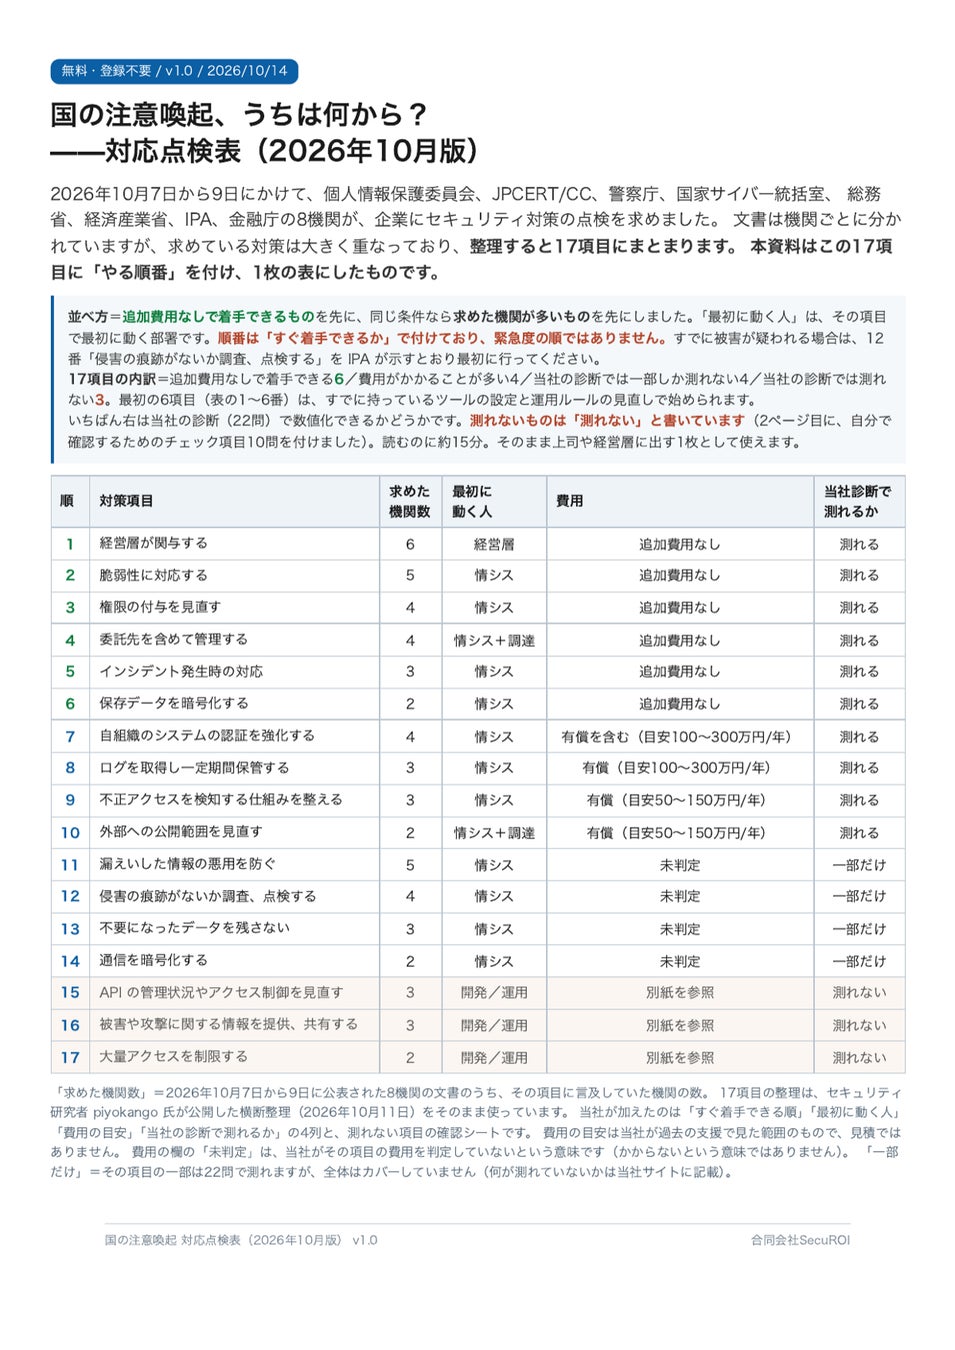
すでに持っているツールの設定と、運用ルールの見直しで着手できる項目です。順番もこの通りです。
1. 経営層が関与する(8機関のうち6機関が求めており、最も多く挙がっていました)
2. 脆弱性に対応する(5機関)
3. 権限の付与を見直す(4機関)
4. 委託先を含めて管理する(4機関)
5. インシデント発生時の対応を決める(3機関)
6. 保存データを暗号化する(2機関)
最も多くの機関が挙げていたのは、技術の話ではなく「経営層が関与する」でした。
続く4項目(認証の強化、ログの取得と保管、不正アクセスの検知、外部への公開範囲の見直し)は、製品やサービスの費用がかかることが多いため後ろに置きました。参考として費用の目安も記載していますが、見積ではありません。
さらに4項目(漏えいした情報の悪用を防ぐ、侵害の痕跡の調査、不要なデータを残さない、通信の暗号化)は、当社の診断では一部しか測れません。表には「一部だけ」と書き、費用も当社では判定していないため「未判定」としています。「費用がかからない」という意味ではありません。
■ 当社の診断では測れない3項目を、先に書きます
17項目のうち3項目は、当社のセキュリティ診断(22問)の対象外です。
・APIの管理状況やアクセス制御の見直し(表の15番)
・被害や攻撃に関する情報の提供・共有(表の16番)
・大量アクセスの制限(表の17番)
今回の事案で中心になったのは、まさにこの領域です。測れないものを測れると書かないかわりに、この3項目を自分で確認するためのチェック項目を10問、別紙として付けました(別紙は後述の4項目と合わせて計14問です)。「はい」と言い切れない欄が、そのまま今週の宿題になります。
この3項目は情報システム部門だけでは答えが出ないことが多い領域です(APIは開発側、情報の共有は法務・経営側)。別紙にも「答えが出ないまま表を埋めないでください。空欄のほうが、あとで役に立ちます」と書いています。
また、17項目のうち4項目(漏えいした情報の悪用を防ぐ、侵害の痕跡の調査、不要なデータを残さない、通信の暗号化)は、当社の診断で一部は測れますが、全体はカバーしていません。別紙では、この4項目について「診断で測れる部分(設問番号)」「測れない部分」「自分で確認する1問」を分けて示しました。
結果として、17項目はすべて「当社の診断で測る10項目」か「自分で確認する7項目(合計14問)」のどちらかに入ります。どちらにも入らない項目はありません。
■ なぜ作ったか
当社は成長企業向けのセキュリティ診断を提供しており、IPO準備やサプライチェーン審査の現場で「やることは分かったが、どの順番でやるのか」という相談を繰り返し受けてきました。今回も同じ形で、公表文書は項目を挙げるところまでで、順番・担当・費用までは書かれていません。そこを埋める1枚として作りました。
■ 当社の診断で「測れる」10項目を数値にする手順
点検表で「測れる」と書いた10項目は、当社のセキュリティ診断で現在地を数値化できます。手順は次のとおりです。
1. 当社サイトから無料相談を申し込む(会社のメールアドレス1つ。決済は不要です)
2. 担当より1営業日以内にメールで返信します
3. 22問に答える(15分から20分。情報システム担当の方1人で回答できる設問です)
4. スコアと優先順位付きのレポート(PDF)が出ます。点検表で「測れる」と書いた10項目の現在地が数値になります
5. 結果を専門家と読み合わせたい場合は、単発スタンダード(1回55,000円・税込・Web会議60分付き)があります
価格は単発(1回)33,000円(税込)から。お支払いは請求書払い(銀行振込・後払い)です。
なお、診断は「対策ができているか」の現在地を測るもので、対策そのものの実装は行いません。
点検表だけで足りる場合は、それで構いません。本資料は診断の購入を前提としていません。
■ 参考情報
本資料が対象とした8機関の文書(すべて2026年10月7日から9日に公表)
・個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」ほか(10月7日)
・JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(10月8日、9日更新)
・警察庁「サイバー警察局便り 2026 Vol.19」(10月8日)
・国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(10月9日)
・総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)」(10月9日)
・経済産業省「不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼」(10月9日)
・IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(10月9日)
・金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について(注意喚起)」(10月9日)
各文書の原文は、それぞれの機関のサイトで公表されています。対策の実施にあたっては必ず原文をご確認ください。
17という項目の立て方は各機関が示したものではありません。17項目の整理は、セキュリティ研究者 piyokango 氏が公開した横断整理(2026年10月11日)をそのまま使っています。
当社が加えたのは、各項目の「すぐ着手できる順」「最初に動く人」「費用の目安」「当社の診断で測れるか」の4列と、測れない項目の確認シートです。本資料は各機関の見解や認定を示すものではありません。
■ 会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・所在地:東京都中野区上鷺宮一丁目1番6-903号
・設立:2026年6月
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
