【先行5社・無償調査】OVEL、情シスの目が届きにくい「ラストワンマイル」の侵入口を洗い出す「サイバー弱点総点検」を開始
委託先の保守回線、グループ拠点、工場・ビルの設備まで、稼働を止めずに調査。経営層への説明にそのまま使える形でお渡し
株式会社OVEL(本社:東京都渋谷区、代表取締役:岡昂正)は、委託先・保守事業者の接続口、グループ拠点、工場やビルの設備など、情報システム部門だけでは目が届きにくい「ラストワンマイル」の侵入口を、情報システム部門に代わって洗い出す「サイバー弱点総点検」を【2026年10月29日】より開始します。制御システム(OT/ICS)のセキュリティを本業とする当社のエンジニアが、対象企業の本社と生産拠点の双方に入り、稼働を止めずに調査します。結果は、重要事業が「どこから入られ、どこまで止まるか」を情報システム部門が経営層に説明できる形でお渡しします。製造業をはじめとする事業会社およびそのグループ会社を対象に、先行導入企業を受け入れます。
背景
警察庁によると、2026年上半期のランサムウェア被害は123件と半期で過去最多となり、被害組織の約6割が復旧に1,000万円以上を費やしました。感染経路の4分の3はVPN機器とリモートデスクトップで、侵入の多くは外部とつながる接続口から起きています。AIによって、脆弱性が公開されてから悪用されるまでの時間も短くなっています。
被害が報じられるたびに、情報システム部門は経営層から「うちは大丈夫か」と問われます。多くの大企業はグループ全体でCSIRT・SOCを整え、本社のIT環境の守りを固めてきました。一方で、委託先が設置した保守回線、海外拠点の接続、工場の設備は、管理する部門や会社が異なるため、情報システム部門だけで実態をつかむのは容易ではありません。こうしたラストワンマイルが、いま攻撃者に狙われています。
委託先・保守事業者の接続口
保守のために外部業者が設置したVPNや遠隔保守回線は、導入した部門や業者ごとに管理され、全社の資産台帳に載りにくい接続口です。国内でも、給食委託事業者の保守用VPNを起点に基幹病院の電子カルテが約6週間停止した事例や、遠隔保守用のVPNから港湾ターミナルのシステムが停止した事例が起きています。
グループ会社・海外拠点
KPMGと日本経済新聞社の調査では、海外の取引先・委託先について36.3%の企業が、攻撃を受けたかどうかすら把握できていません。子会社が独自に設置したリモート接続機器や、グループ拠点のネットワーク機器を起点に、親会社や取引先の工場が全面停止した事例もあります。
工場・施設部門が管理する設備と機器
工場の制御装置、入退室管理、監視カメラなどは工場や施設部門の管轄にあり、長年更新できない機器も残っています。こうした設備のセキュリティをCISOが統括する体制は近年ようやく広がり始めたところで、情報システム部門と工場・施設部門の間で責任の線引きが難しい領域です。
サービス内容:重要事業1つを起点に、侵入から停止・復旧までを一続きで検証
本サービスでは、対象企業と協議のうえ「最も止まってはならない事業」を1つ選び、その事業を止めうる侵入経路を、本社のIT環境から、委託先・保守事業者の接続口、グループ会社との接続、生産拠点の設備まで、境界をまたいで深く追跡します。全社やグループ全体への展開は、先行導入の結果を踏まえて個別にご相談します。
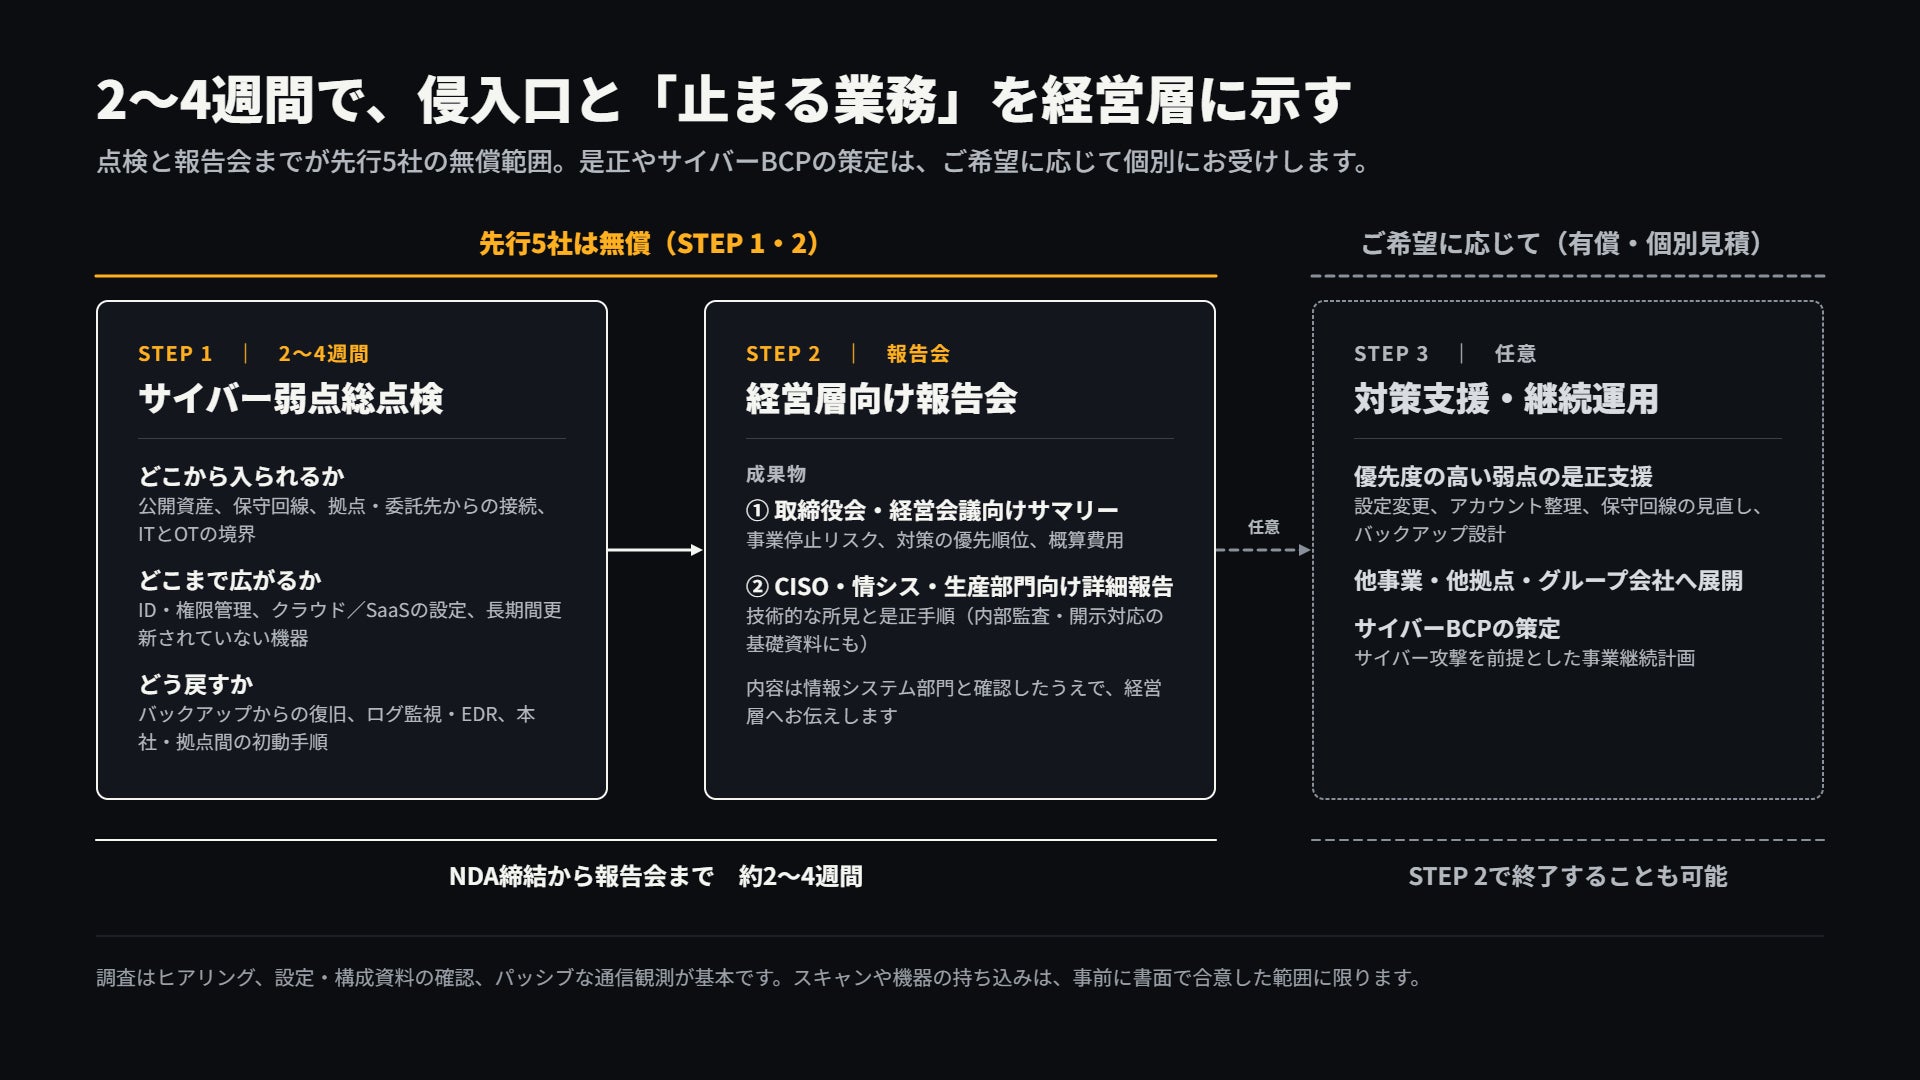
STEP 1 サイバー弱点総点検(2〜4週間)
秘密保持契約(NDA)の締結後、当社のエンジニアが本社と主要生産拠点に入り、関係部門へのヒアリングと、業務に影響を与えない範囲での調査を通じて、以下を実地で確認します。調査は、ヒアリング、設定・構成資料の確認、パッシブな通信観測を基本とし、スキャンや機器の持ち込みは事前に書面で合意した範囲に限ります。
どこから入られるか:外部公開資産、設備メーカー・保守業者のリモート保守回線、グループ会社・海外拠点・委託先からの接続経路、ITとOT(製造設備・物流・ビル設備)の境界
どこまで広がるか:ID・権限管理(退職者・特権・委託先アカウント、多要素認証の適用)、クラウド/SaaSの設定、長期間更新されていない機器の所在
どう戻すか:バックアップから実際に戻せるか、ログ監視・EDRの運用状況、本社・拠点間の初動手順と連絡体制
STEP 2 経営層向け報告会
見つかった弱点を「攻撃者から見た侵入経路」として整理し、どこから入られ、どの業務が止まり、復旧にどの程度かかるかを示します。報告書は次の2種類で提供します。報告内容は情報システム部門と確認したうえで、経営層へお伝えします。
-
取締役会・経営会議向けサマリー:事業停止リスク、対策の優先順位、概算費用
-
CISO・情報システム部門・生産部門向け詳細報告:技術的な所見と是正手順。内部監査や開示対応の検討に用いる基礎資料としても活用いただけます
STEP 3 対策支援・継続運用(有償・個別見積)
一度の点検は出発点にすぎません。攻撃の手口と自社の環境はともに変わり続けるため、ご要望に応じて以下を支援します。STEP 2で終了いただくことも可能です。
-
優先度の高い弱点の是正支援(設定変更、アカウント整理、保守回線の見直し、バックアップ設計など)
-
点検範囲の他事業・他拠点・グループ会社への展開
-
サイバー攻撃を前提とした事業継続計画(サイバーBCP)の策定
既存のセキュリティ体制との関係
本サービスは、既存のSOC・CSIRT・セキュリティベンダーを置き換えるものではありません。IT環境を担う既存の体制が機能していることを前提に、その守備範囲の外にある委託先の接続口・保守回線・拠点間の接続・設備と、各担当範囲のつなぎ目を検証します。調査結果は、既存ベンダーとの協議や体制の見直しにそのままお使いいただけます。
特徴
工場・設備側の接続口と機器まで評価できる
当社はOT/ICS(制御システム)セキュリティを本業としています。設備メーカーの保守回線、委託先が設置したリモート接続機器、制御装置、更新できない旧OSの端末、設備固有の通信など、通常のIT診断とは別に扱われることが多い接続口と機器を、仕様と運用の両面から評価できます。
デジタルツインで、稼働を止めずに攻撃経路を検証
生産を止められない、稼働中の機器に触れられないという制約の中で、当社はデジタルツインを用いて本番設備に触れずに攻撃経路を再現・検証する手法を磨いてきました。工場だけでなく、物流やビル設備、ITとの境界にも同じ手法を適用します。
現場に入るエンジニアが、経営判断の材料まで持ち帰る
当社のフォワード・デプロイド・エンジニア(FDE)は、情報システム部門に代わって工場・施設・事業部門にも入り、両者の言葉で状況を整理します。持ち帰るのは脆弱性の一覧ではなく、「どの事業が、どこから入られ、どこまで止まり、どう戻すか」という判断材料です。報告は、取締役会への報告や投資計画の策定に用いることを前提に作成します。
先行導入プログラムについて
本サービスは、製造業をはじめとする事業会社およびそのグループ会社を対象に、本社と生産拠点、国内外のグループ会社や委託先をまたいで侵入経路を追跡することを前提に設計しています。1社ごとに専任チームが本社と生産拠点の双方に入るため、先行導入企業は5社に限り、個別のご相談を経て決定します。
先行導入企業のうち、導入事例としての社名・ロゴの掲載と、事例インタビューにご協力いただける企業には、STEP 1・STEP 2を無償または特別価格で提供します。ご協力が難しい場合は、通常の有償サービス(個別見積)としてお受けします。掲載内容とインタビュー記事は、公開前に貴社にご確認いただきます。あわせて、サービス改善に向けたご意見をお寄せいただけますと幸いです。
代表取締役 岡昂正のコメント
「AIによって、脆弱性が見つかってから悪用されるまでの時間は数分にまで縮まりました。それでも攻撃者が狙うのは、公開されたままの機器や忘れられたアカウント、そして委託先が設置したまま誰の担当でもない保守回線や、本社と工場、会社と会社のつなぎ目です。ITの守りを固めてきた企業ほど、委託先やグループ会社、工場の側が入口になりやすくなります。私たちは、止めることも触ることも許されない工場のセキュリティを本業とし、更新できない古い機器とも向き合ってきました。そのエンジニアが本社と現場の両方に入り、どこが入口で、攻撃されたら何が止まるのかを明らかにします。見つけた弱点は、塞ぐ順番まで責任を持って経営の皆さまにお示しします」
体制と実績
-
創業メンバーは法人設立以前より、官公庁および大手通信事業者のセキュリティ支援に従事
-
「危機管理コンテスト2026」文部科学大臣賞を受賞
-
大学発スタートアップ支援プラットフォーム「GTIE」アクセラレーションプログラムに採択
-
企業向けサイバーセキュリティ研修を18社に提供
募集要項
-
サービス名:サイバー弱点総点検
-
対象:製造業をはじめとする事業会社およびそのグループ会社(本社と生産拠点、国内外のグループ拠点をまたぐ調査を想定)
-
受け入れ数:先行導入企業5社(個別のご相談を経て決定)
-
期間:2〜4週間(経営層向け報告会を含む)
-
実施方法:オンサイト(本社+主要生産拠点1か所)+リモート(海外拠点・委託先との接続経路を確認)。対象拠点の追加、グループ会社を含む範囲は個別にご相談
-
費用:導入事例としての社名・ロゴ掲載と事例インタビューにご協力いただける先行導入企業は、STEP 1・STEP 2を無償または特別価格で提供。ご協力いただけない場合は有償(個別見積)。STEP 3の対策支援は個別見積
-
実施条件:調査の開始前に秘密保持契約(NDA)を締結し、調査範囲と方法を書面で合意したうえで実施します。調査で取得した情報は合意した範囲でのみ取り扱い、終了後は合意した方法で削除します。
-
お申し込み・個別相談:https://ovelinc.com/ja/contact
会社概要
-
会社名:株式会社OVEL
-
代表:代表取締役 岡昂正
-
所在地:〒150-0043 東京都渋谷区道玄坂1丁目10番8号 渋谷道玄坂東急ビル2F-C
-
設立:2026年3月
-
事業:OTセキュリティ診断(デジタルツインによる攻撃経路検証)/ITセキュリティ調査・対策支援/サイバーBCP事業(FDE+AIエージェント【正式名称】)/AI・サイバーセキュリティ研修 ほか
-
Mail:info@ovelinc.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます