EC-CUBEプラチナベンダーのエム・エー・ディー、運用中のEC-CUBEサイト向け「EC-CUBE セキュリティ診断」を提供開始、約1週間でレポート納品
- 本体・プラグイン・カスタマイズ・サーバー設定まで10の観点で診断。2系・3系・4系に対応、営業中のショップを止めずに実施 -
EC-CUBEのインテグレートパートナープラチナである株式会社エム・エー・ディー(本社:東京都中央区、代表取締役:高橋 守、以下「当社」)は、運用中のEC-CUBEサイトを対象とした「EC-CUBE セキュリティ診断」の提供を開始しました。お預かりしたソースコードとサーバー設定をもとに、公表済み脆弱性への該当、カスタマイズ部分の実装、サーバーの設定までを点検し、見つかった脆弱性を重大度つきのレポートにまとめます。料金は30万円(税別)から、ソースコードのご提供から約1週間でレポートを納品します。
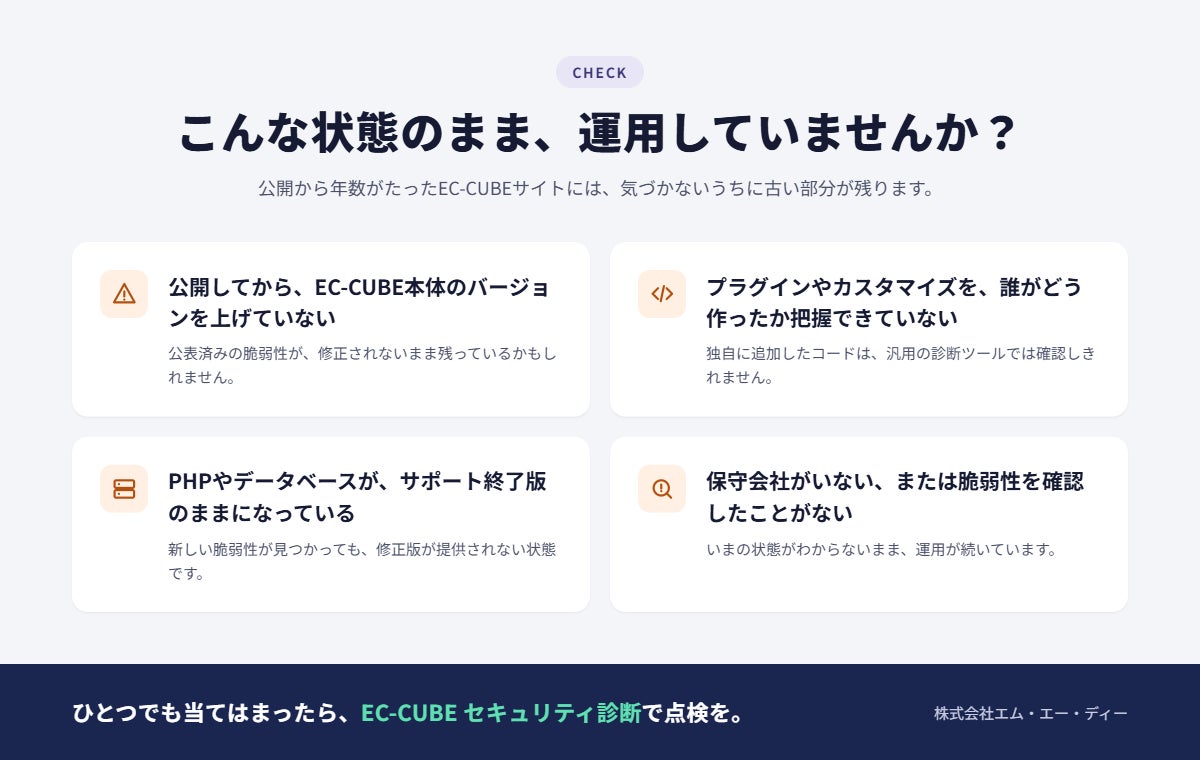
こんな状態のまま、運用していませんか?
-
公開してから、EC-CUBE本体のバージョンを上げていない
-
プラグインやカスタマイズ部分を、誰がどう作ったか把握できていない
-
PHPやデータベースが、提供元のサポートが終わった版のままになっている
-
保守会社がいない、または脆弱性の対応状況を確認したことがない
ECサイトは、カード情報や会員の個人情報が集まる場所です。公開から年数がたつほど、EC-CUBE本体・プラグイン・サーバーのどこかに古い部分が残り、公表済みの脆弱性を抱えたまま運用が続くケースが少なくありません。
一方で、汎用の自動診断ツールではEC-CUBEのバージョンごとの弱点や、独自に追加・改修したカスタマイズ部分までは拾いきれません。本格的な侵入テスト(ペネトレーションテスト)は高額で期間も長く、検証環境の用意が必要になることもあります。
「費用を抑えて、まず一度きちんと点検したい」という運営者の声に応えるため、EC-CUBEの構築と保守を続けてきた当社のエンジニアが直接確認するスポット診断として、本サービスを開始しました。
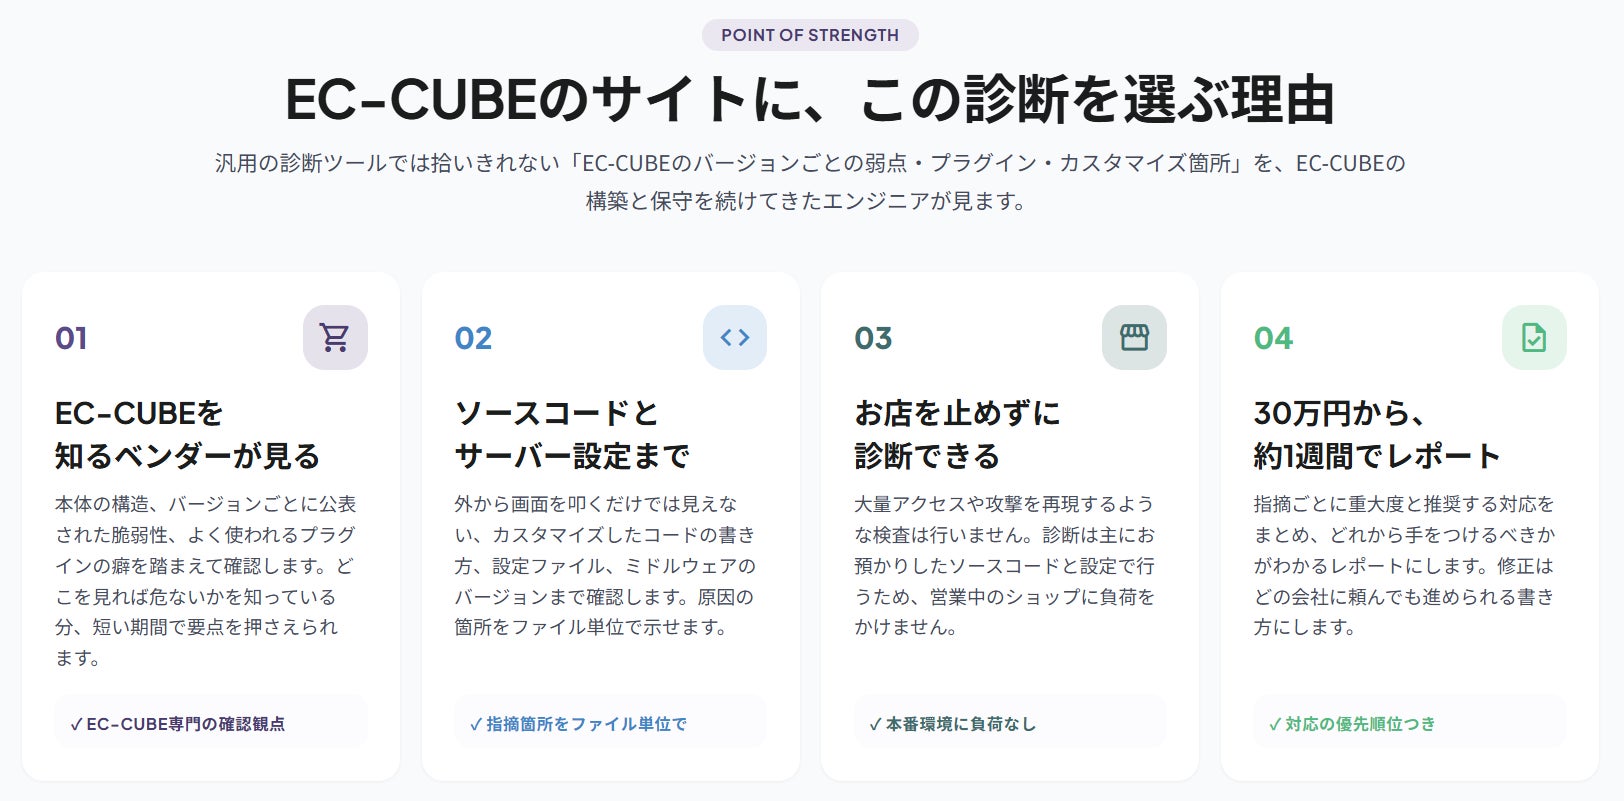
「EC-CUBE セキュリティ診断」の特長
1. EC-CUBEを知るベンダーが見る
EC-CUBE本体の構造、バージョンごとに公表された脆弱性、よく使われるプラグインの癖を踏まえて確認します。どこを見れば危ないかを知っている分、短い期間で要点を押さえられます。
2. ソースコードとサーバー設定まで確認
外から画面を確認するだけでは見えない、カスタマイズしたコードの書き方、設定ファイル、ミドルウェアのバージョンまで点検します。指摘箇所はファイル単位で示します。
3. お店を止めずに診断できる
大量アクセスや攻撃を再現する検査は行いません。診断は主にお預かりしたソースコードと設定で行うため、営業中のショップに負荷をかけません。
4. 30万円から、約1週間でレポート
指摘ごとに重大度と推奨する対応をまとめ、どれから手をつけるべきかがわかるレポートにします。修正は、どの開発会社に依頼しても進められる書き方で記載します。
汎用の診断ツールでは拾いきれない、EC-CUBEのバージョンごとの弱点やプラグイン、カスタマイズ部分を、EC-CUBEの構築・保守を続けてきたエンジニアが確認します。ソースコードと設定をもとに診断するため、営業中のショップに負荷をかけず、30万円(税別)から約1週間でレポートをお届けします。
10の観点で、EC-CUBEサイトを点検
ソースコード・インフラ・運用の観点から、以下の10項目を確認します。
各観点の結果は「問題なし/要注意/要対応」の3段階でレポートに記載します。
-
本体のバージョン・既知の脆弱性
-
プラグイン・外部ライブラリ
-
カスタマイズ箇所
-
会員・認証・権限
-
管理画面
-
決済・カード情報
-
個人情報・機密情報
-
アプリ設定・公開範囲
-
サーバー・通信
-
運用・監視
レポートの構成
経営判断にも修正作業にも使えるよう、次の構成でお届けします。社内報告や、修正を依頼する開発会社への説明にそのまま使えます。
-
総合評価(A〜Eの5段階)と、専門用語を使わない1ページのサマリー
-
10観点ごとの結果一覧
-
指摘ごとの詳細(該当ファイル・設定、起こりうる被害、根拠となる脆弱性の識別番号、推奨する対応)
-
対応の優先順位(「すぐ対応」「1か月以内」「次の改修で」の3区分)
-
オンライン報告会(60分)
指摘は「緊急・高・中・低・情報」の5段階の重大度で分類します。架空のショップを想定したサンプルレポートは、サービスページで公開しています。
ほかの診断方法との比較
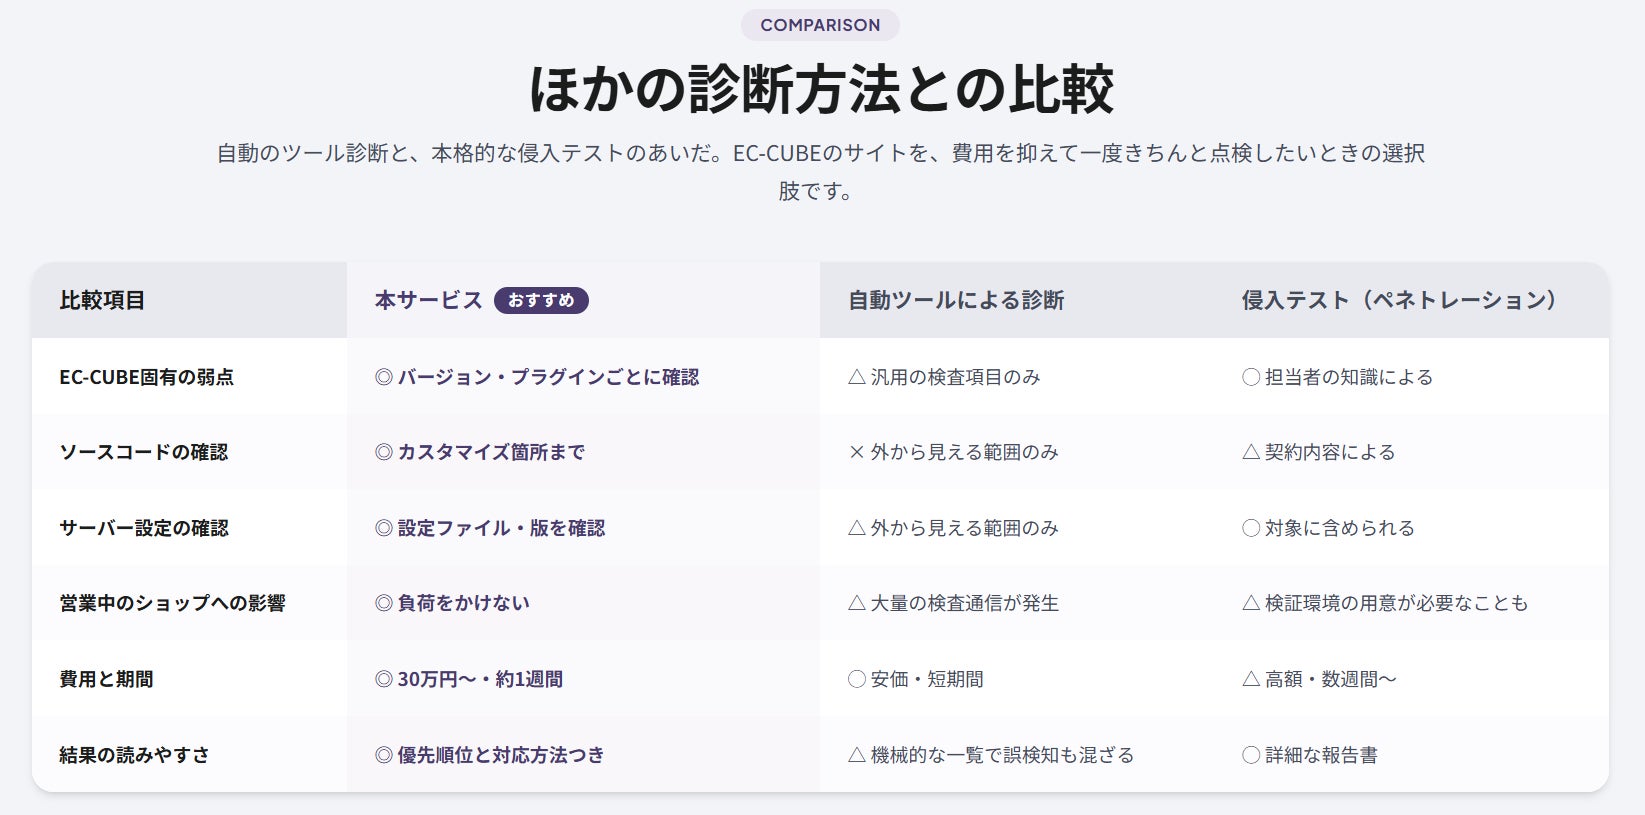
本診断は、手軽な自動ツール診断と、本格的な侵入テスト(ペネトレーションテスト)の中間に位置づけられるサービスです。自動ツールは安価で短期間に実施できる一方、外から見える範囲の汎用的な検査が中心で、EC-CUBE固有の弱点やカスタマイズ部分までは確認できません。侵入テストは詳細な検証が可能ですが、費用が高額になりやすく、期間も数週間以上かかるのが一般的です。
本診断ではソースコードとサーバー設定をお預かりして点検するため、営業中のショップに負荷をかけることなく、バージョンやプラグインごとの脆弱性、独自カスタマイズ箇所まで確認できます。結果は優先順位と対応方法つきのレポートでお渡しするため、専門知識がなくても次に何をすべきかがわかります。EC-CUBEのサイトを、費用を抑えて一度きちんと点検したい事業者さまに適した選択肢です。
サービス概要
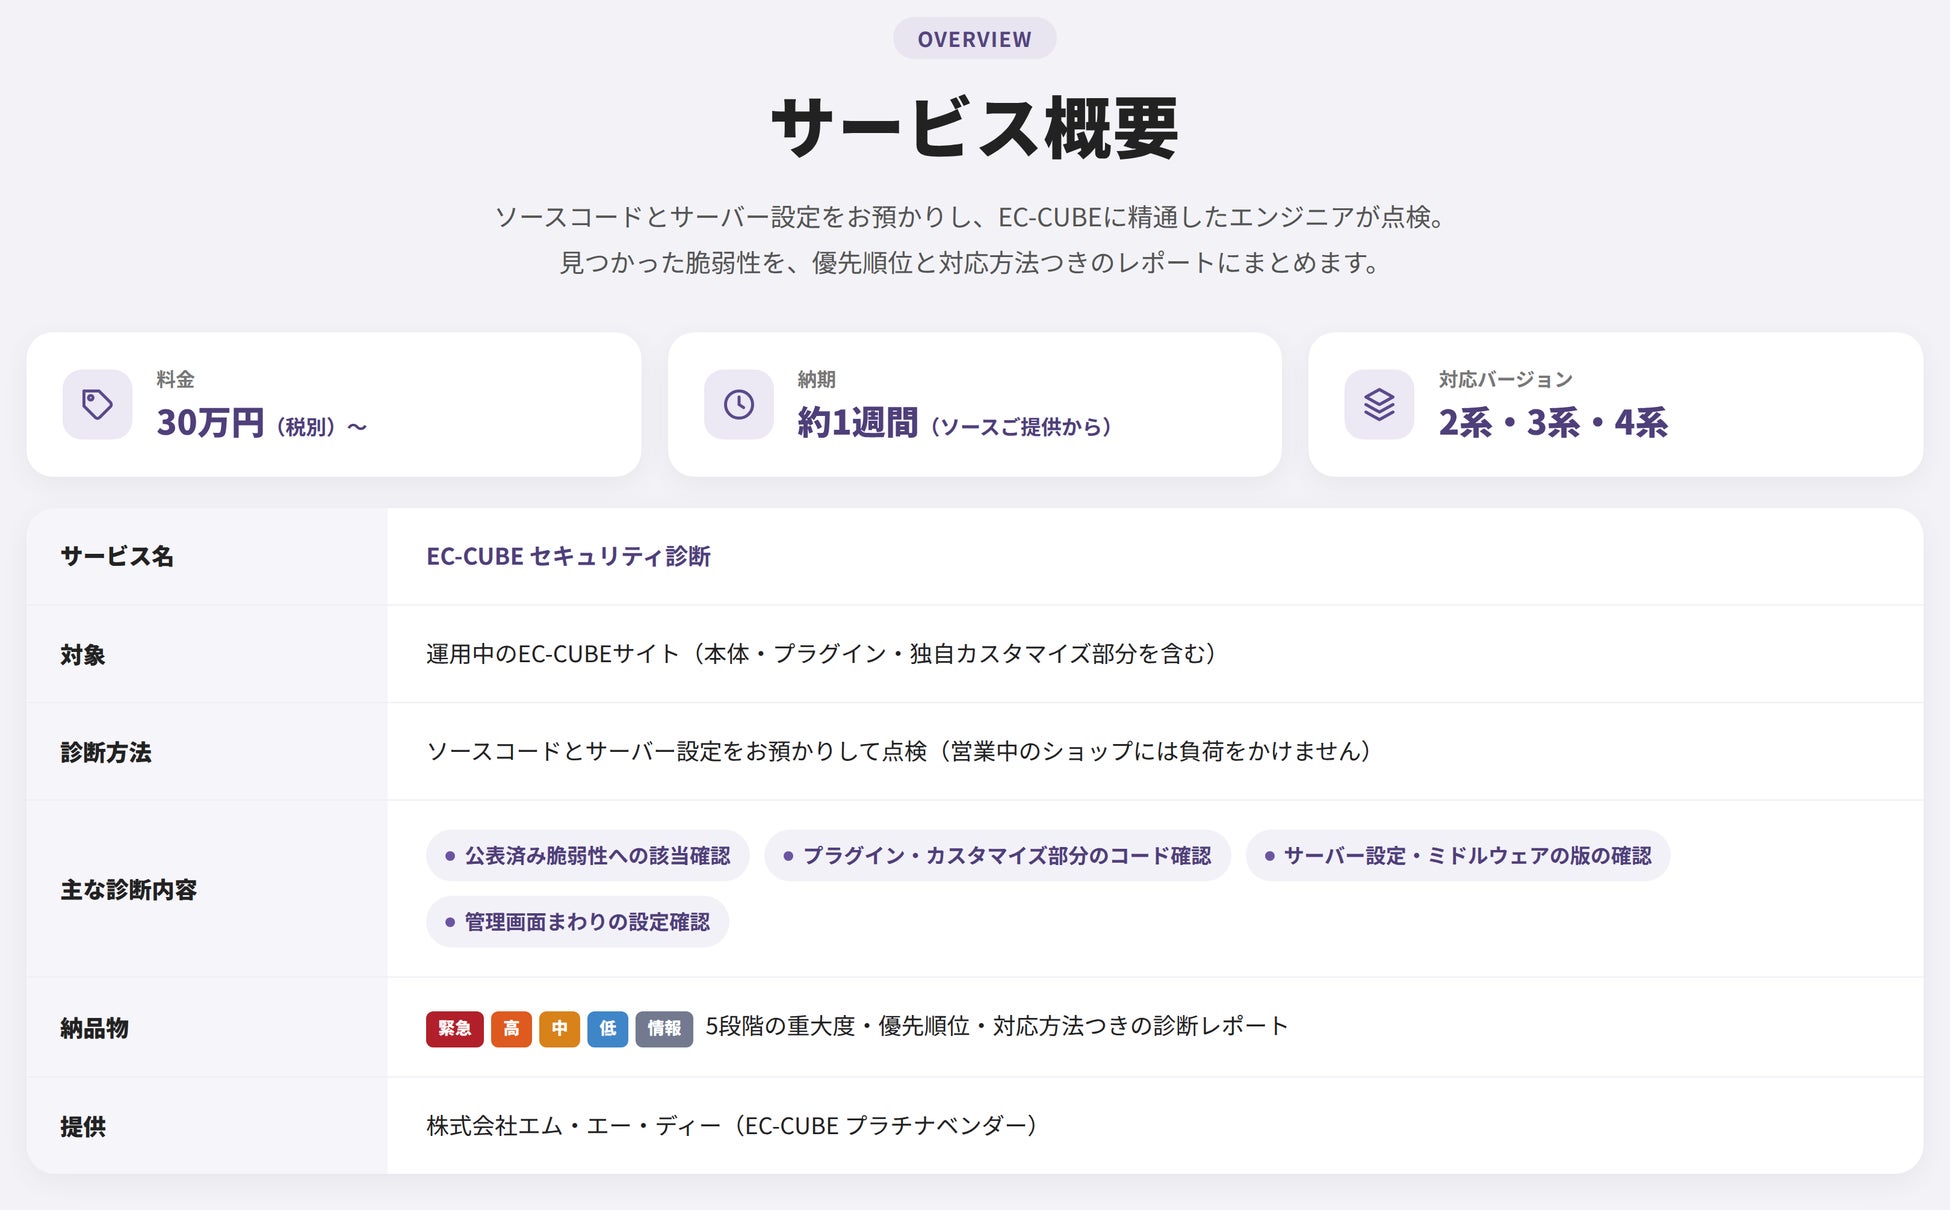
「EC-CUBE セキュリティ診断」は、EC-CUBEのインテグレートパートナープラチナの株式会社エム・エー・ディーが、運用中のEC-CUBEサイトのソースコードとサーバー設定をお預かりして点検するサービスです。公表済み脆弱性への該当、プラグインや独自カスタマイズ部分のコード、サーバー設定までを確認し、見つかった問題を重大度・優先順位・対応方法つきのレポートにまとめて納品します。対応バージョンは2系・3系・4系で、料金はスポット30万円(税別)から、納期はソースご提供から約1週間です。
診断後の脆弱性修正・パッチ適用、EC-CUBE・PHPのバージョンアップ、保守・運用のご相談にも、別途お見積りで対応します。修正は現在の開発会社に依頼していただくことも可能です。
株式会社エム・エー・ディーについて
会社概要
会社名:株式会社エム・エー・ディー
代表者:代表取締役 高橋 守
設立:2007年7月
本社:〒104-0033 東京都中央区新川1-3-2 ナックスビル8F
開発オフィス:〒630-8115 奈良県奈良市大宮町3丁目5-41 フェローシップセンター2F
事業内容:Webシステム開発、ECサイト構築・保守運用、DX支援、スタートアップ支援、人材育成事業
認定:EC-CUBE公式プラチナパートナー/DX認定事業者/プライバシーマーク(JIS Q 15001)
EC-CUBEセキュリティ診断URL:https://mad2007.co.jp/lp/ec-cube_security_assessment.html
ホームページURL:https://mad2007.co.jp/
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティネットサービス
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます