脆弱性が公表されたら、被害が出る前に先回りで修正へ。福岡のAliveCastが、ホームページの保守「能動的サイバー防御」を全国で提供開始
WordPress と PHP の重大な修正は4か月で3回。サイトの写しを当社の事務所に持ち、公表された問題を営業日ごとに調べ、年1回はサイト全体を検査します。月額1万円から、保守プランに加算
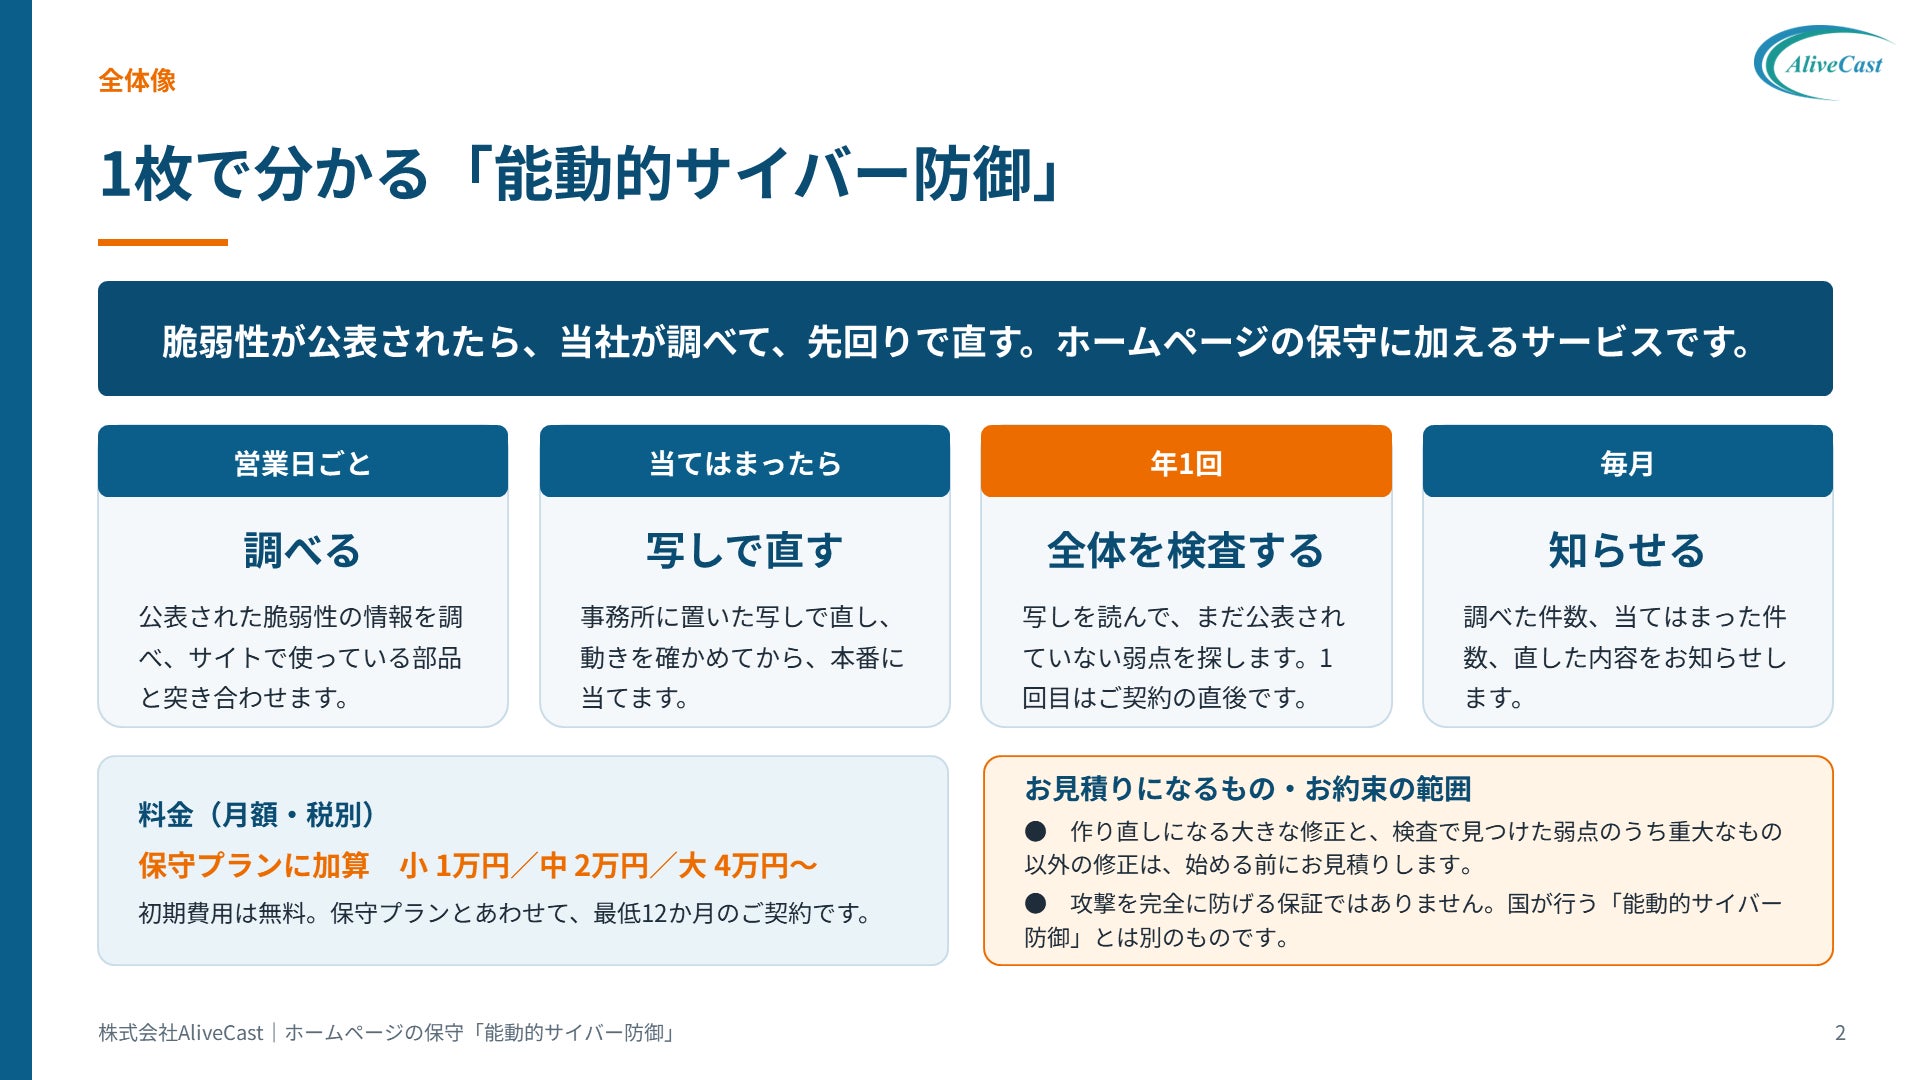
株式会社AliveCast(本社:福岡市博多区、代表取締役:中村 理)は、2026年11月12日、ホームページの保守・管理とあわせて行う「能動的サイバー防御」の提供を始めました。お預かりしたホームページの写しを当社の事務所の中の環境に持ち、海外・国内で公表された脆弱性の情報を営業日ごとに調べ、当てはまる問題は写しで直して動きを確かめてから、本番のホームページに当てます。年1回は、写しを読んでサイト全体を検査します。調べた件数、当てはまった件数、直した内容は、毎月お知らせします。作業はすべて遠隔で行うため、全国のホームページに対応します。料金は、保守プラン(月2万円から)に月額1万円からを加算します(税別)。
背景:重大な修正が、4か月で3回
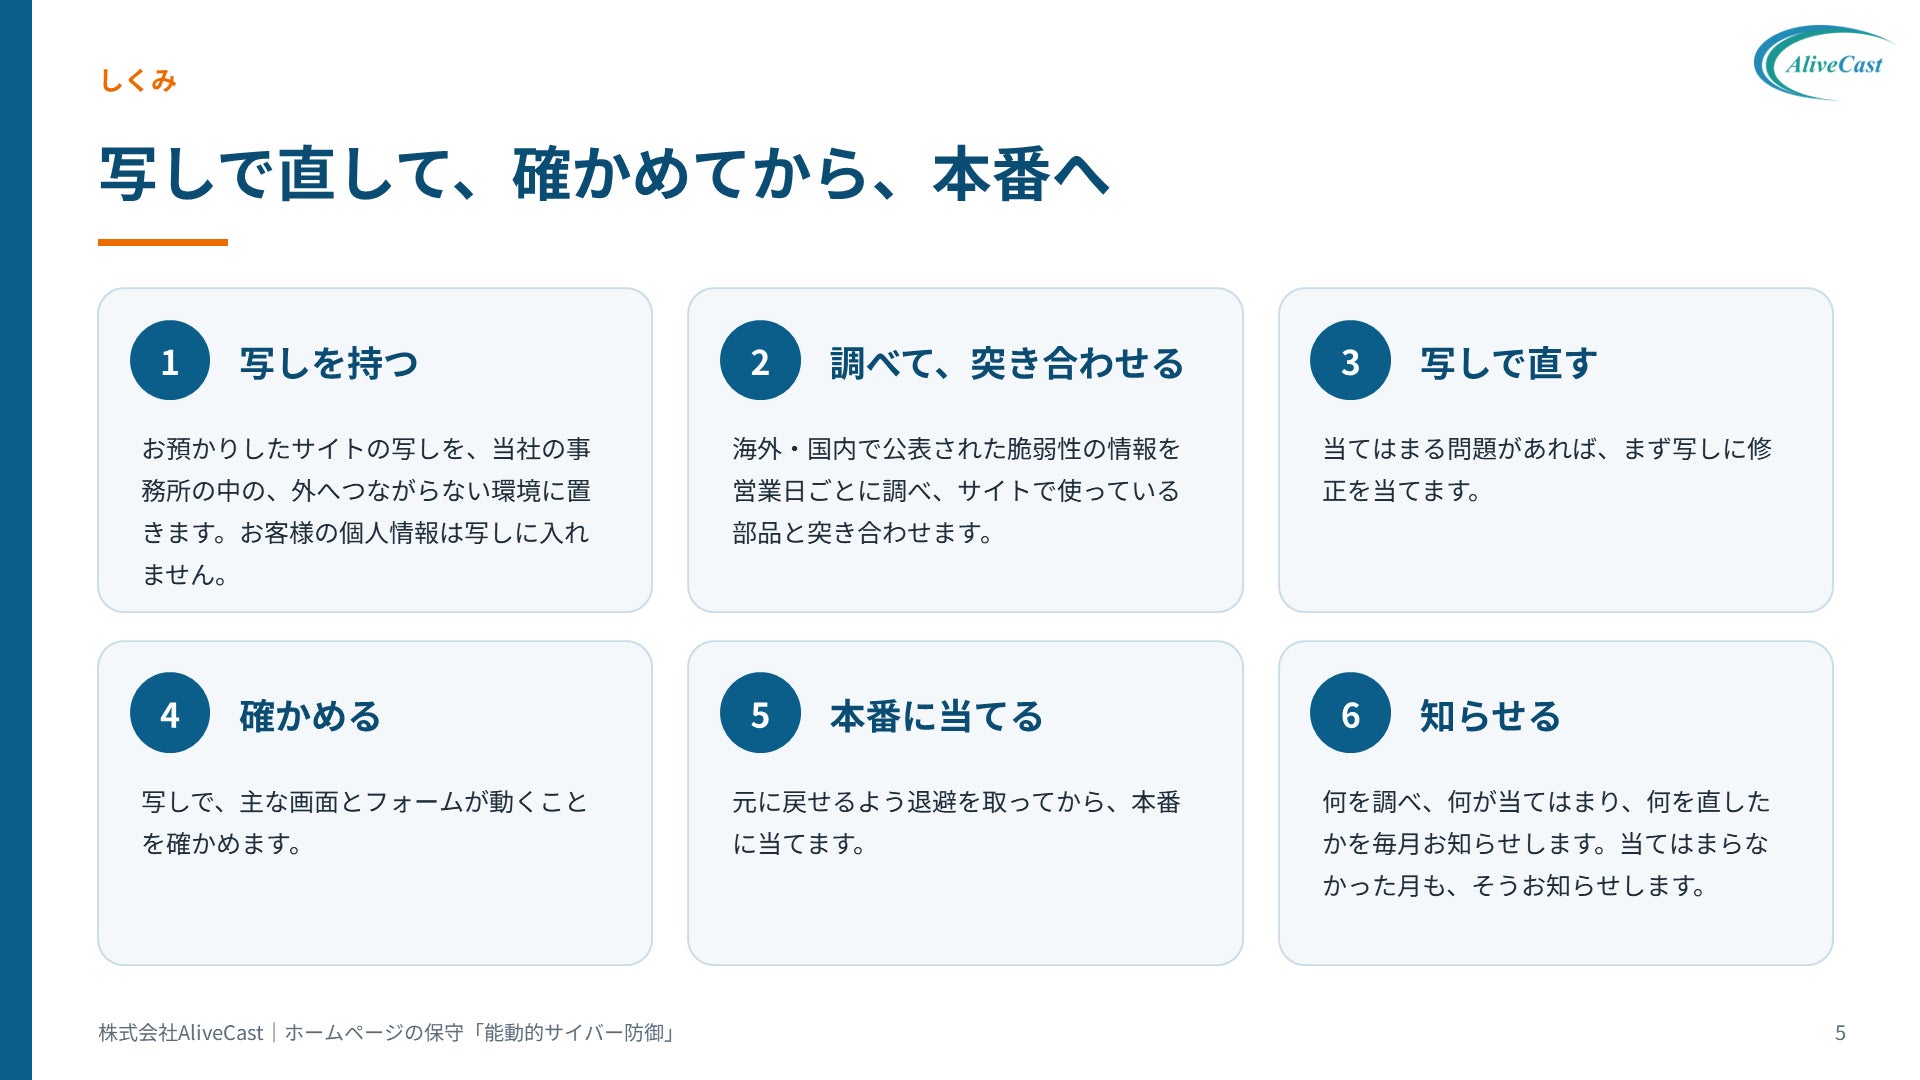
ホームページの土台にあたる仕組みで、放置すると外から操作されうる重大な問題の修正が続いています。2026年7月と9月には WordPress 本体で、10月には PHP(多くのホームページを動かしている言語)で修正が出ました。10月の PHP の件では、JPCERT/CC と IPA が注意喚起を出しています。
IPA は「情報セキュリティ10大脅威 2026」の解説で、生成AIを攻撃の補助に使うことで攻撃が容易になり、対処すべき件数が増えていると述べています。
修正が出るたびに、会社は「自社のホームページは対象か」「誰が、いつ直すのか」を確かめる必要があります。一方で、IPA の2024年度の調査では、情報セキュリティで困ったときの相談先が「特にない」と答えた中小企業が50.8%でした(回答4,191件のうち2,127件)。
「サーバー会社が対応済みと言っているから大丈夫」とも限りません。サーバー会社が直すのは PHP などサーバー側の部分で、WordPress の本体・プラグイン・テーマ・独自に作ったプログラムは、ホームページを管理している側の仕事です。
「能動的サイバー防御」で行うこと
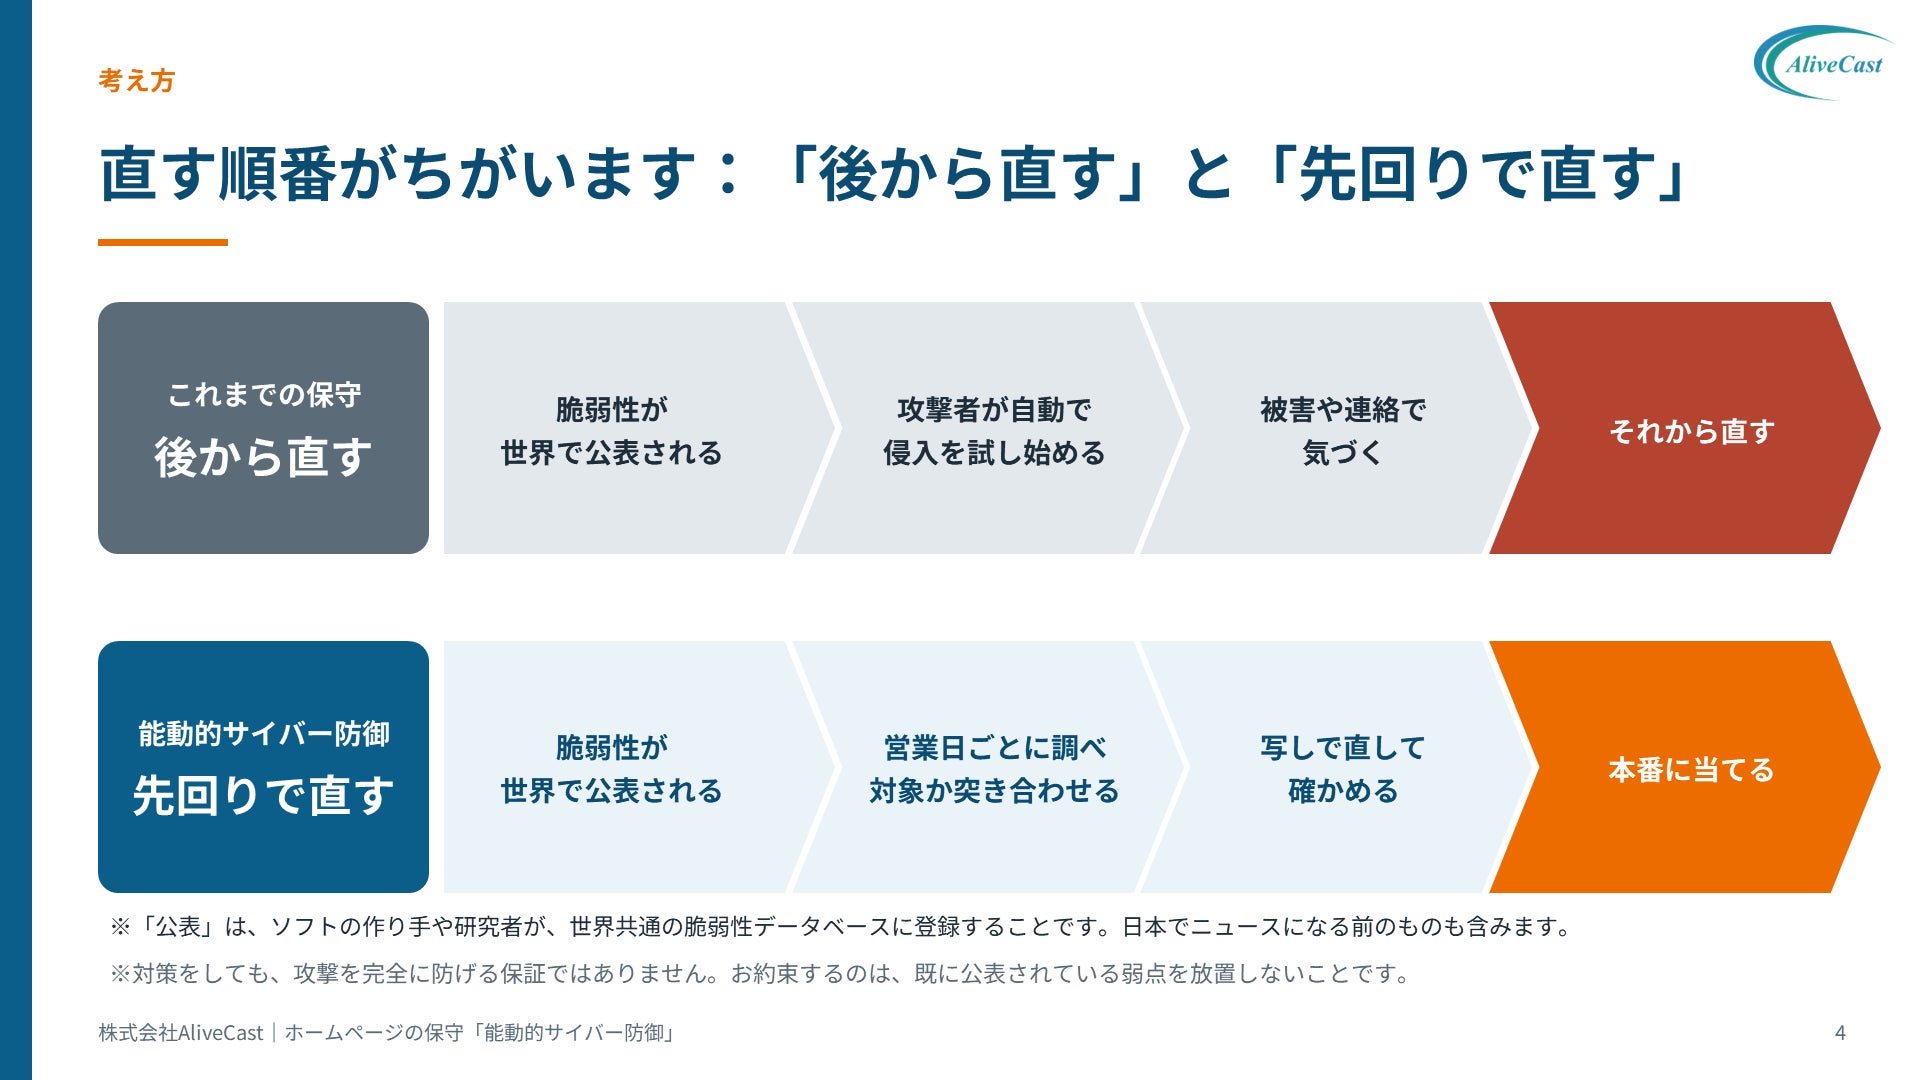
攻撃を受けてから直すのではなく、問題が公表された時点で先に動く保守のやり方です。次の6つを順に行います。
-
写しを持つ:ホームページのプログラムと設定を、当社の事務所の中の、外へつながらない環境に複製します。お客様の個人情報は写しに入れません
-
調べる:公表された脆弱性の情報を集め、ホームページで使っている部品と突き合わせます
-
写しで直す:当てはまる問題があれば、まず写しに修正を当てます
-
確かめる:写しで、主な画面とフォームが動くことを確かめます
-
本番に当てる:元に戻せるよう退避を取ってから、本番に当てます
-
知らせる:何を調べ、何が当てはまり、何を直したかをお知らせします。当てはまらなかった月も、そうお知らせします
AI は、公表された情報を読んで当てはまるかどうかの案を出し、修正の案を作ります。当てはまるかの判断、写しでの確認、本番への適用は、当社の担当者が行います。AI は本番のホームページに触りません。AI に読ませるのはプログラムと公表された情報で、お客様の個人情報は写しに入れないため、AI にも渡りません。
年1回、サイト全体を検査します
公表される情報に載るのは、広く使われている部品の問題です。独自に作ったプログラムの弱点は、公表を待っても見つかりません。そこで年に1回、事務所にある写しのプログラムと設定を、AI と担当者が読んで弱点を探します。1回目は、ご契約の直後に行います。動いているホームページに攻撃を試すことはしません。
見つけた弱点のうち、外から誰でも届く重大なものは月額の中で直します。そのほかは一覧でお渡しし、直すかどうかをご相談のうえでお見積りします。
当社のホームページから始めました
提供に先立ち、当社のコーポレートサイトをこの手順の1件目として運用しています。2026年11月11日には、公表情報との突き合わせで見つかったプラグイン1件の更新を、写しで確かめてから本番に当てました。公表情報の調査は、平日の毎朝行っています。
お約束すること、しないこと
-
お約束するのは、既に公表されている弱点を放置しないことと、見た範囲・見ていない範囲を書面でお伝えすることです
-
当社の作業で不具合が出たときは、当社の負担で、控えておいた直前の状態に戻します
-
被害が起きたときは、入口を塞ぐ、バックアップから戻す、までを保守の範囲で行います。どこから入られ、何を見られたかを詳しく調べる作業は専門の会社の領域で、別途ご相談します
-
対策をしても、攻撃を完全に防げる保証ではありません。攻撃を実際に試すテスト(ペネトレーションテスト)、サーバー会社が管理している部分、決済まわりの PCI DSS の監査は対象外です
-
国が行う「能動的サイバー防御」(警察・自衛隊による攻撃元への対処など)とは別のものです。当社が行うのは、お預かりしているホームページの中の対策です
料金(税別)
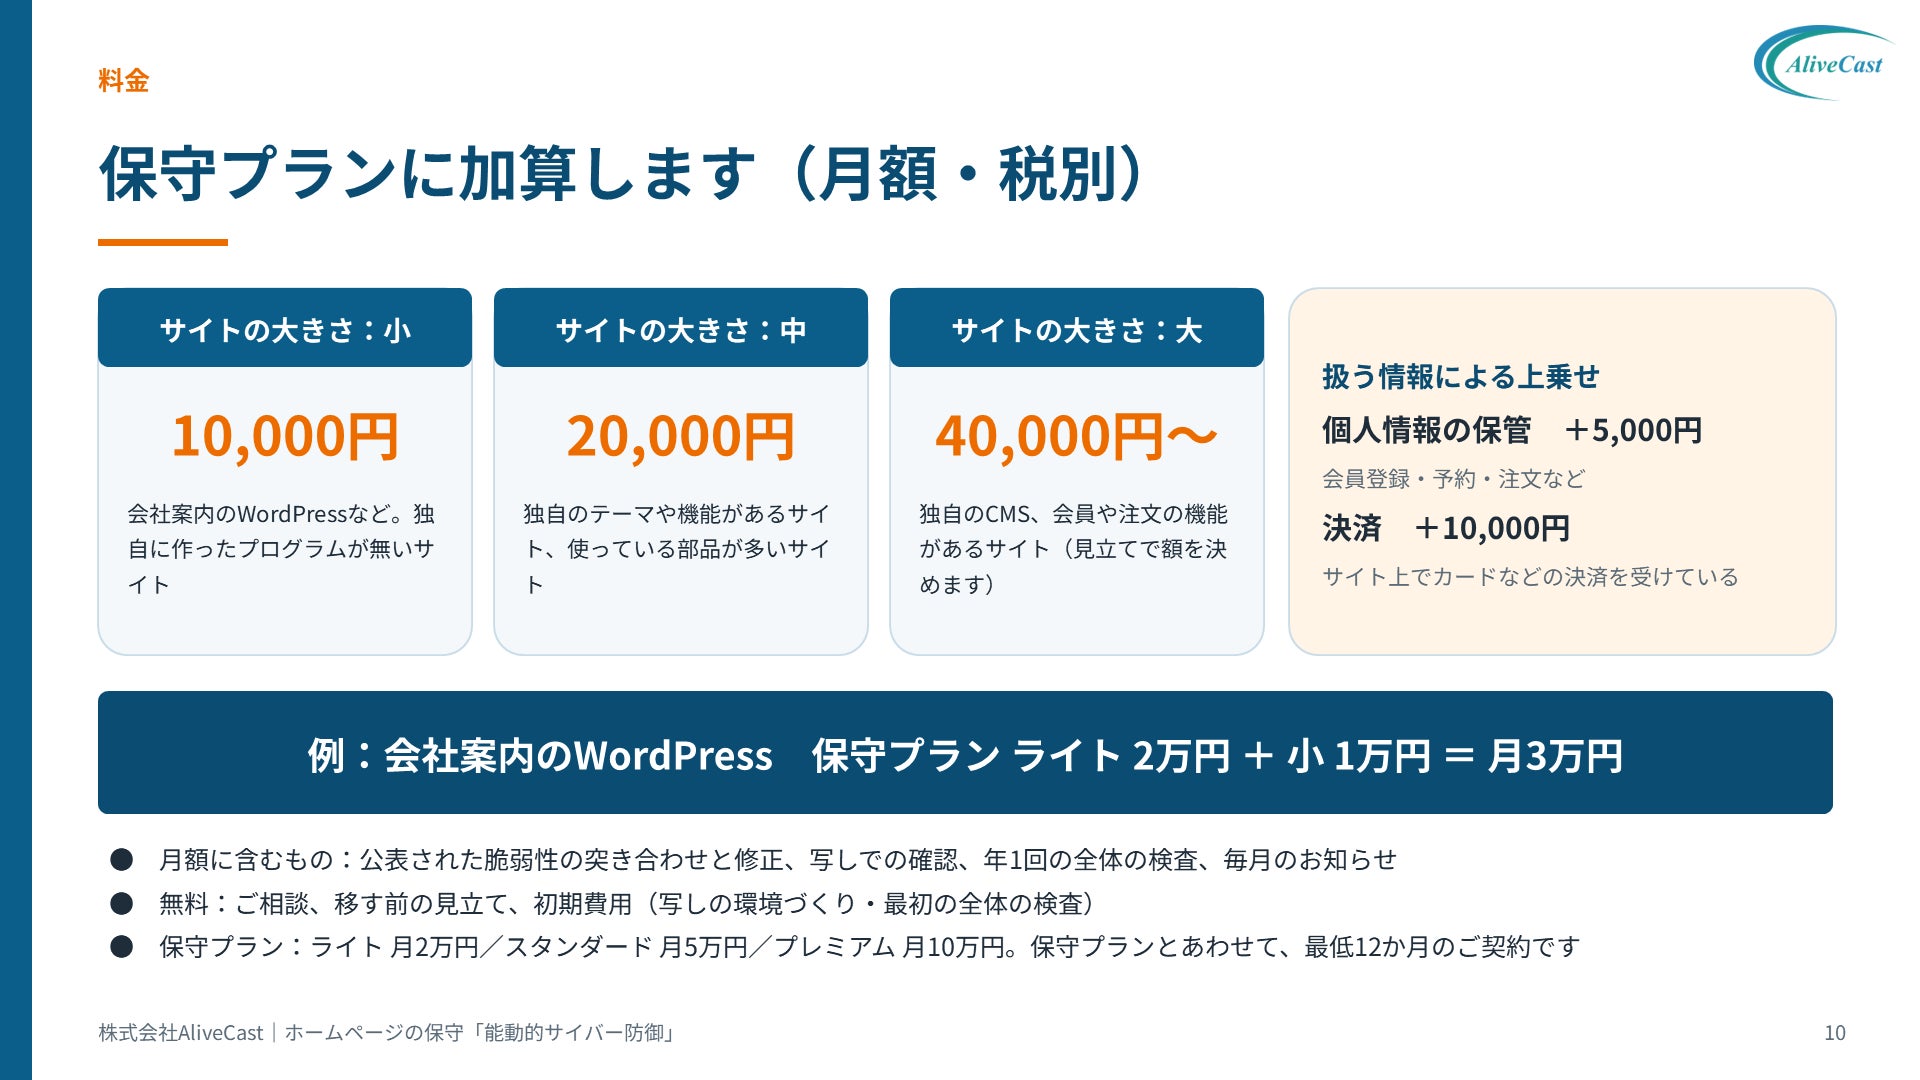
能動的サイバー防御は、当社がホームページの中を見て直せる状態で行うため、保守・管理を当社へ引き継いでいただきます。料金は、保守プランに次の額を加算します。
-
ホームページの大きさ:小 月10,000円(会社案内の WordPress など)/中 月20,000円(独自のテーマや機能があるもの)/大 月40,000円から(独自のCMS、会員や注文の機能があるもの)
-
大きさは、ページの数ではなく、独自に作ったプログラムの量と、使っている部品の数で決めます。「大」の額は見立てでお伝えして契約書に書き、ご契約の後に上がることはありません
-
月額には、公表された脆弱性への修正とその確認、年1回の全体の検査(1回目はご契約の直後。写しを読む検査)、そこで見つけた弱点のうち外から誰でも届く重大なものの修正を含みます。そのほかの弱点は一覧でお渡しし、直すかどうかをご相談のうえでお見積りします。作り直しになる大きな修正が要るときも、始める前にお見積りをお出しします
-
扱う情報による上乗せ:個人情報の保管 +月5,000円/決済 +月10,000円
-
保守プラン:ライト 月2万円/スタンダード 月5万円/プレミアム 月10万円。能動的サイバー防御を加える場合は、保守プランとあわせて最低12か月のご契約です
-
例:会社案内の WordPress の場合、ライト 2万円+小 1万円で月3万円
-
ご相談、移す前の見立て(写しを読む検査)、初期費用は無料です。引き継ぎ(サーバー・ドメイン・メールの切り替え)の費用は、見立てでお見積りします
移す前の見立ては、月3件まで、ご相談の順にお受けします。
ご相談の前に、会社でできること
当社のページでは、今の管理会社に確かめる7つの質問と、URL を入れるだけで外から見える範囲の状態が分かる無料のチェックも案内しています。はっきりした答えが返ってくる場合は、管理会社を変える必要はありません。
サービスの紹介ページ:https://alivecast.co.jp/page/cyber-defense.html
代表のコメント
「脆弱性のニュースが出るたびに、『うちは大丈夫か』と聞ける相手がいない会社が多いと感じてきました。問題が公表されたら先に調べ、直してから知らせる。保守として当たり前にしたいことを、仕組みにしました。防げない攻撃があることも、見ていない範囲があることも、最初にお伝えします。」
会社概要
-
会社名:株式会社AliveCast
-
所在地:福岡市博多区比恵町1-18 東カン福岡第2ビル 3F
-
代表者:代表取締役 中村 理(北九州市立大学大学院 元MBA特任教授)
-
設立:2005年8月
-
事業内容:ホームページの制作・保守、AI検索対策、広報の運用支援
本件に関するメディア関係者のお問い合わせ先
株式会社AliveCast 広報担当:北岡 愛美
TEL:092-600-0810(平日9:30〜18:00)
Email:pr@alivecast.co.jp
出典
-
WordPress.org「WordPress 7.0.2」(2026年7月17日)・「WordPress 7.1.2」(2026年9月22日)
-
JPCERT/CC「PHPにおける複数の脆弱性に関する注意喚起」(2026年10月22日)
-
IPA「PHPの脆弱性対策について」(2026年10月22日)
-
IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
-
IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2025年5月)
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
