暗号化の前に、データは持ち出される:データ窃取ツールの検知が前月比75.6%増
〜Halcyonが2026年9月のROC STARレポートを公開〜
ランサムウェア対策に特化した米国のサイバーセキュリティ企業Halcyonの日本法人、Halcyon Japan株式会社(本社:東京都渋谷区、カントリーマネージャー:露木 正樹)は本日、ランサムウェアオペレーションセンター(ROC)が観測した2026年9月のランサムウェア動向をまとめた月次レポート「ROC STARレポート」を公開しました。
国内でも不正アクセスによる情報流出の公表が相次ぐなか、今月のレポートで目を引くのは、社内のデータを外部へ持ち出すために使われるツールの動きです。データ窃取ツールの検知件数は前月比75.6%増の79件となり、観測された組織数も39から75へとほぼ倍増しました。国内の報道では、こうした情報流出は「不正アクセス」の一言で伝えられることが多く、システムが暗号化されていなければ、ランサムウェアとは別の被害と受け止められがちです。しかし、暗号化を一切行わず、持ち出したデータの公開だけで支払いを迫る手口も、ランサムウェア攻撃に含まれます。暗号化の有無だけでランサムウェアかどうかを判断すると、攻撃の実態を見誤るおそれがあります。
※ROC(ランサムウェアオペレーションセンター)は、Halcyonが提供する24時間365日体制の監視・対応サービスで、ランサムウェアの兆候を検知・調査し、被害が発生する前に攻撃を阻止します。Halcyonのプラットフォームをご利用のお客様は、ROCを追加料金なくお使いいただけます。
■ データの持ち出しに使われるツールの検知が、ほぼ倍の組織に
9月の悪用ツールランキングでは、ファイル転送ツールのFileZillaが前月から1つ順位を上げて7位となり、観測された組織数は24から56へと2倍以上に増えました。クラウドストレージとの同期に使われるRcloneも、16の組織で観測されています。
FileZillaもRcloneも、本来は社内のファイルを別の場所へ移すための正規のツールです。攻撃者が使えば、大量のデータを外部のサーバーやクラウドストレージへ送り出す手段になります。ツールそのものに問題があるわけではありません。正規のツールであるがゆえに、攻撃者の操作も通常の業務に紛れてしまう点が問題です。通信の中身も普段のファイル転送と変わらないため、見分けるのは容易ではありません。
9月に観測したアラートをカテゴリー別に集計すると、次のようになりました。

|
カテゴリー |
8月 → 9月 |
増減 |
|
データ窃取 |
45 → 79件 |
+75.6% |
|
攻撃的セキュリティツール |
30 → 41件 |
+36.7% |
|
環境寄生型(LOLBAS) |
86 → 107件 |
+24.4% |
|
リモート監視・管理(RMM) |
2,440 → 2,998件 |
+22.9% |
4つのカテゴリーすべてでアラートが増えましたが、なかでもデータ窃取の伸びが突出しています。先月お伝えした、バックアップの復元ポイントを消すために使われるVSSAdmin/Shadow Copyも、観測された組織数が15から35へと2倍以上になりました。データを持ち出す動きと、復旧手段を消す動きが、そろって増えています。なお、これらはHalcyonが顧客環境で検知したアラートの件数であり、実際にデータが流出した件数ではありません。
■ 暗号化は、ランサムウェア被害の一部にすぎない
かつてのランサムウェアは、データを暗号化し、復号と引き換えに身代金を要求するものでした。しかしこの手口は、バックアップから復旧できる企業には通用しません。そこで攻撃者は、暗号化の前にデータを持ち出し、その公開をちらつかせて支払いを迫るようになりました。いわゆる二重脅迫です。さらに、暗号化を一切行わず、持ち出したデータの公開だけで脅す手口も現れています。日本では「ノーウェアランサム」と呼ばれています。
Halcyonは先日公開したブログで、攻撃を「暗号化されたか」「公開すると脅されたか」の2つの問いで4つのパターンに整理しました。このうち暗号化を伴うのは2つだけです。
ブログ:https://www.halcyon.ai/jp/blog/unauthorized-access-ransomware-difference
7月30日に開催したランサムハウスに関する緊急ウェビナーでは、同グループの記録に残っている事案では例外なく、暗号化の前に数テラバイト規模のデータが持ち出されていたことが紹介されました。暗号化された画面を目にした時点で、データはすでに外に出ています。
■ そのほかの9月の観測:The Gentlemenが首位に返り咲き
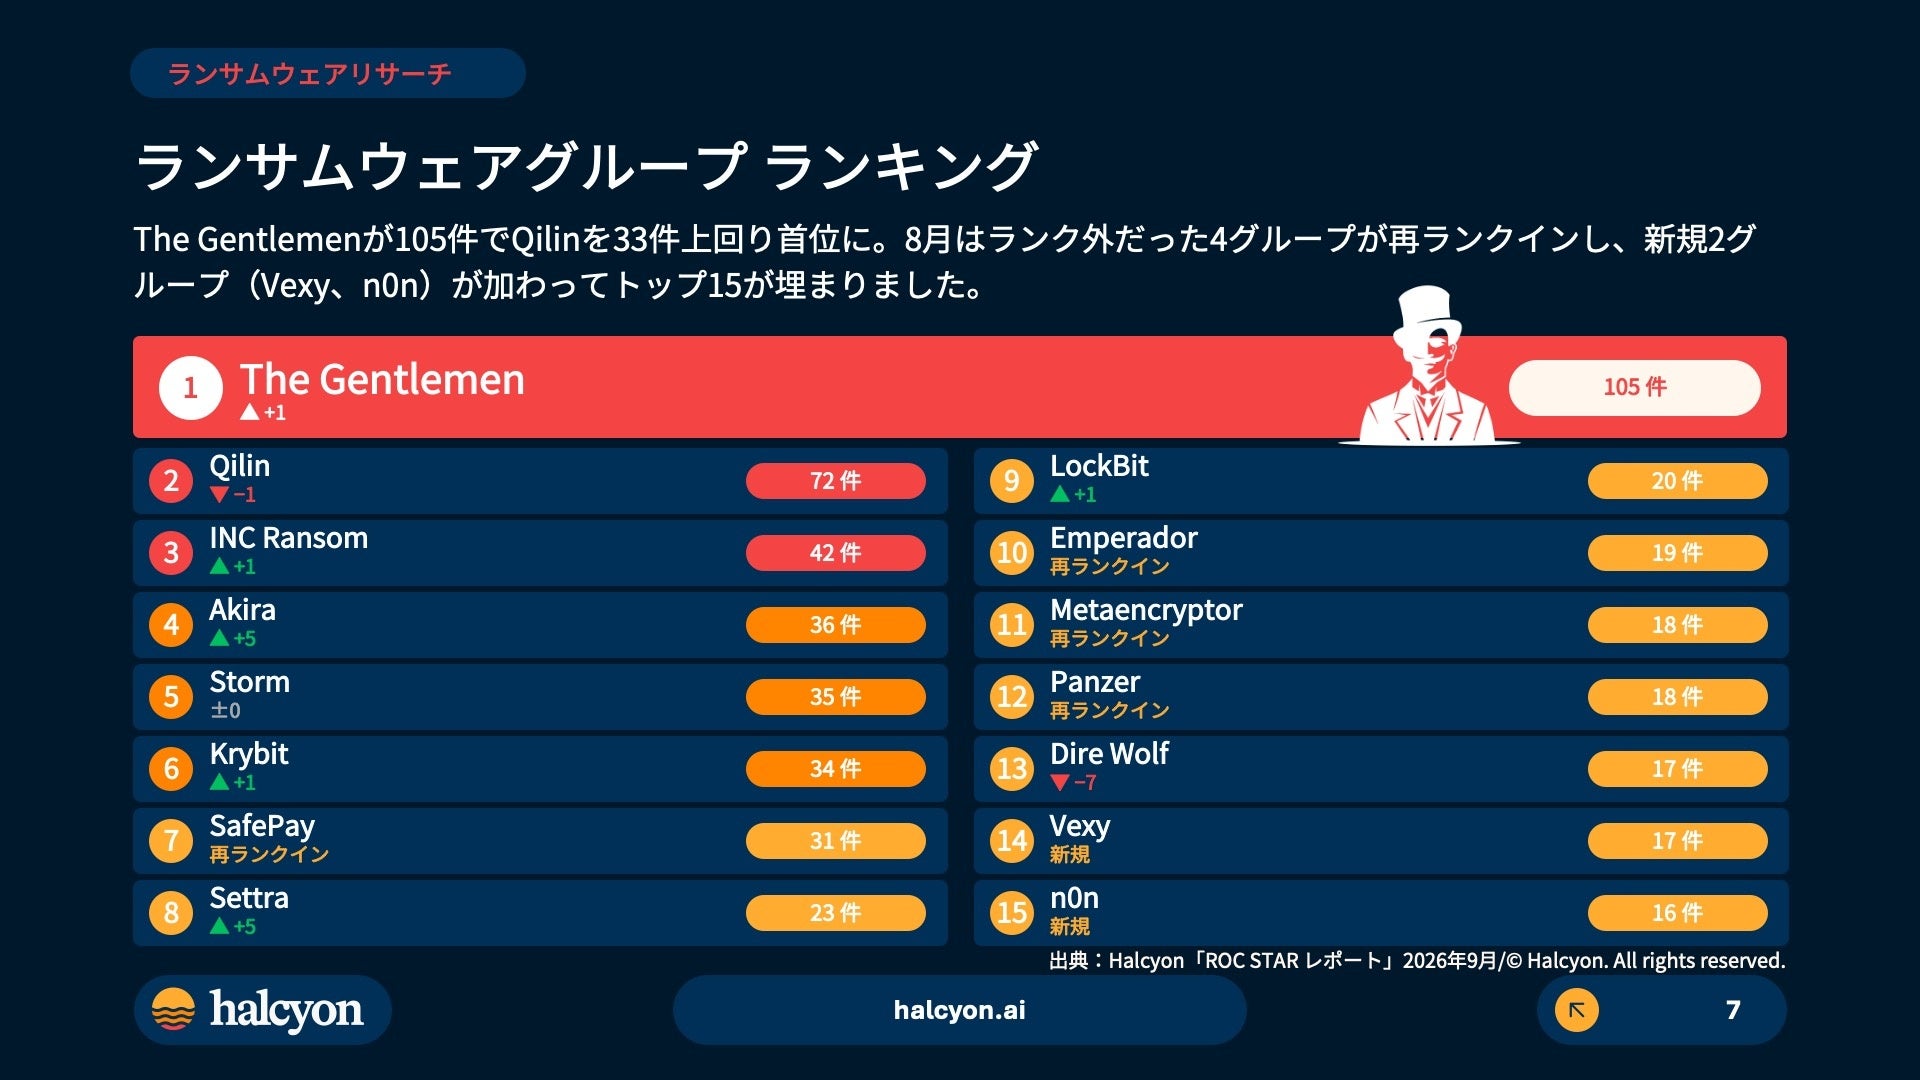
グループ別の攻撃件数ランキングでは、「The Gentlemen(ザ・ジェントルメン)」が105件で首位となりました。8月に首位を奪還した「Qilin(キリン)」は72件で2位です。
■ データが持ち出される前に止める
Halcyonのデータでは、9月に観測した攻撃の98.5%を、初期アクセスや偵察といった初期の段階で止めています。データの持ち出しを試みる段階に進む前に、ほとんどの攻撃を断ち切っているということです。データの破壊や暗号化に至る前に阻止できた割合は99.4%以上、攻撃を防いだことによる推定侵害コストの削減額は9,480万ドルを超えます。
Halcyonは攻撃の準備段階から暗号化の直前まで各段階に防御を張り、多くの製品が見落とす手口も捉えます。10月13日(米国時間)には、二重脅迫の材料となるデータ窃取に対抗する新機能「Double Extortion Prevention(DXP)」を発表しました。既知の悪性インフラへの接続をエンドポイント上で遮断し、不審なデータ送信を検知します。初動は24時間365日体制のROCが代行し、身代金の支払いや業務中断のリスクを抑えます。
DXPに関するプレスリリース:https://www.halcyon.ai/jp/press/halcyon-launches-double-extortion-prevention-to-stop-ransomware-data-theft-before-it-creates-leverage
■ 9月版レポートの解説ウェビナーを開催します
本レポートの内容は、10月20日(火)開催のオンラインセミナーで詳しく解説します。ROCが収集・分析した一次データをもとに、2026年9月のランサムウェア動向をお伝えします。
日時:2026年10月20日(火)午前11:00〜 形式:オンライン 参加費:無料 登壇者:露木 正樹(Halcyon Japan株式会社 カントリーマネージャー)
お申し込みはこちら:https://www.halcyon.ai/jp/webinar/roc-star-report-sep-2026
■ Halcyon Japan株式会社 カントリーマネージャー 露木 正樹 コメント
ランサムウェアの被害と聞くと、多くの方は画面が暗号化され、業務が止まる場面を思い浮かべるはずです。しかし今の攻撃者にとって、暗号化は手段の一つにすぎません。先にデータを持ち出しておけば、暗号化しなくても、公開をちらつかせて支払いを迫れるからです。海外では、持ち出したデータを使って被害企業の顧客や取引先に直接連絡し、外から圧力をかける三重脅迫も見られますが、この手口も暗号化を必要としません。
9月の観測では、データの持ち出しに使われるツールの検知が、ほぼ倍の組織に広がりました。こうした攻撃ではシステムは止まらず、ファイルも普段どおり開けます。そのため社内では被害に気づきにくく、暗号化されていないから大丈夫だと判断されてしまうおそれがあります。バックアップで戻せるのはシステムだけで、外に出たデータは取り戻せません。
だからこそ、データが持ち出される前の段階で攻撃を止めることが欠かせません。ROCが世界中で捉えた検知データを毎月お届けし、日本企業が暗号化の有無だけで判断して本当の被害を見落とすことのないよう、支援していきます。
■ Halcyonについて
ランサムウェアの脅威は、業種や規模を問わずあらゆる企業に及びます。Halcyonは、ランサムウェアへの耐性を高めることに特化して設計された専用プラットフォームです。既存のツールでは検知が難しい攻撃を阻止し、万一突破された場合でも数分で復旧します。事業の存続を揺るがしかねない事態においても、事業への影響を最小限に抑えます。
日本法人では、業種・規模を問わずランサムウェア対策を必要とするすべての国内企業に対し、プラットフォームの提供と導入支援を本格化しています。パートナー経由でのご導入のほか、主要なクラウドプロバイダー経由での調達にも対応しています。詳細はお問い合わせください。
公式サイト:https://www.halcyon.ai/jp お問い合わせ:https://www.halcyon.ai/jp/contact
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- アプリケーション・セキュリティネットワーク・ネットワーク機器
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
