「国の注意喚起や公表事案にどこまで対応できているか」を、役員・自社・委託先の3方向から確かめられる1つのシート(Excel:無料)
【主に外部サービス・委託先を使う会社の方へ】「診断しています」の次に聞くのは、何を見ることができていなかったか。委託先に送れる質問票7問を同梱。送る相手と期限を書くだけで使えます。無料・登録不要。
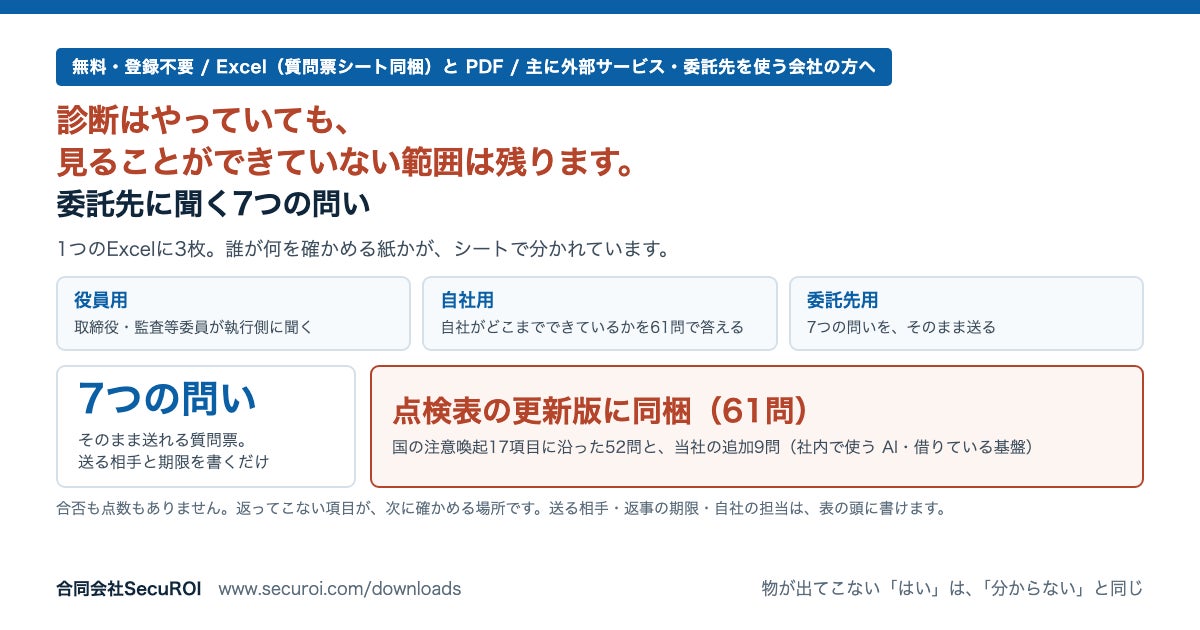
診断はやっていても、見ることができていない範囲は残ります。
10月7日から9日の注意喚起を17項目に整理した点検表を、更新しました。
今回足したのは、委託先に聞く7つの問いです。委託先の中は見えません。見えないものは、聞くしかありません。ただ、何を聞けばよいかが分からないまま、契約が続きます。
この7つは、聞く言葉と、見せてもらう物と、「分からない」と返ってきたときの意味を、1問ずつ組にしたものです。そのまま送れる質問票の形で、この更新版に同梱します。
前々回(11月4日)は取締役・監査等委員が執行側に聞く17の問い、前回(11月5日)は自社で止めるか続けるかを決める1枚でした。今回は、自社では答えようのない分を委託先に聞く7問です。
何が手に入るか
Excel と PDF です。無料で、登録は要りません。点検表は61問になりました。
2026年10月7日から9日にかけて8つの機関が出した注意喚起を17項目に整理し、それに沿った52問と、当社が足した2つの群(社内で使う AI の6問・借りている基盤の3問)の、合わせて61問です。
この点検表は、何から手を付けるかを決めて、セキュリティ対応をスムーズに進めるためのものです。
7つの問いは、Excel の「委託先への質問票」シートに入っています。各問を3つで書いています。聞く言葉、見せてもらう物、「分からない」と返ってきたときに何を意味するか。送る相手と期限を書くだけで送れます。 合否も点数もありません。
返ってこない項目が、次に確かめる場所を示します。 送り先を管理する3行(送る相手・返事の期限・自社の担当)は、表の頭にあります。
一方、7つの問いの回答欄には、相手の社名・製品名・担当者名を書かせません。この表はメールで往復するので、書いたものは全部そのまま相手に渡ります。確かめたいのは相手の仕組みであって、誰が担当かではありません。
入手方法
3つの立場のシート(役員用・自社用・委託先用)は、Excel 版に入っています。
・Excel 版(役員用・自社用・委託先用の3枚) https://www.securoi.com/whitepapers/security-checklist-2026-10.xlsx
※本表の項目は、NIST の枠組みの統治の区分、サイバーセキュリティ経営ガイドラインの10の指示、ISO/IEC 27001 附属書 A の管理策と対応づけて、内部で点検しています(対応表は非公開)。
PDF 版は、61問の一覧と17項目の対応表です(シートの3枚は入っていません)。
・PDF 版 https://www.securoi.com/whitepapers/security-checklist-2026-10.pdf
・無料の資料の一覧 https://www.securoi.com/downloads
なぜ今か
2026年10月に国内で公表が続いた事案は、3件とも論点が違いました。入口、後始末、置き場所です。
3件のうち2件は、自社の中ではなく、委託先や、借りている基盤で起きています。公表された文書の中には、定期的な診断や侵入テストはアプリケーションとサーバーが対象で、ファイルを保管する場所は対象外だった、という記述もありました。
2026年11月5日、内閣官房国家サイバー統括室が、ウェブサイトやモバイルアプリで個人情報を扱う事業者に向けた注意喚起を出しました。
柱書に「これまでの脆弱性診断では比較的低いと評価されたリスクであっても、それが組み合わされることで侵入の原因となった可能性のある事例」とあり、あわせて「自組織又は委託先における基本的な対策が十分でなかったことが原因とみられる事例」があるとしています。
この表の出どころは、10月7日から9日の注意喚起(17項目)です。11月5日の注意喚起のうち、委託先の接続経路(3章(1))と、契約での通知・消去の要件は、この表の B-6・D-6 と、委託先への質問票の問6・問7 で確かめられます。
11月5日の対策例の全体と、この表・判断表・質問票との対応は、11月10日(火)に当社のサイトで出します。
今回の追加内容は誰に向けたものか
今回は、主に外部サービスや委託先を使っている会社の担当者に向けたものです。 サービスを提供する側の方にも読んでいただけます。
聞かれる7つが先に分かるので、答えを用意できます。そして、どの会社も誰かの委託先です。この7つは、そのまま自社に当てる問いにもなります。
これまでと、3つが揃ったこと
10月までに、外の状況(10月21日)と、自社で答える点検表(10月26日)を配りました。
11月の3つは、その答えの後ろにある3つの穴をふさぐための物です。
書いた答えを外から確かめる(11月4日)、答えが出てこなかった所を誰がいつどの基準で決めるかを決める(11月5日)、自社では答えようのない委託先の分を聞く(今回)。これで3つが揃いました。
どれか1つだけ使っていただいて構いません。 この7つは、国の文書にある問いではありません。
10月に公表が続いた事案で、使う側からは見えなかったことを、当社が7つに整理したものです。点検表の「委託先にも聞ける」列から出てくる問いと、同じ考え方で作っています。
点検表の更新版で変わったこと
10月26日に配った点検表と同じ物の更新版です。新しい別の表ではありません。 8問を足しました。
10月に公表が続いた事案の型から起こしたものです。借りている基盤(VPS・仮想デスクトップなど)について3問、ログインまわりで2問(委託先が自社につなぐアカウント、他社のアカウントでログインする連携)、社外から見えている入口で2問(公開しているサーバーの設定ファイルとバックアップ、自社のサイトが読み込んでいる他社のスクリプト)、委託先の作業後の消去について1問です。
借りている基盤は、委託先とは別に数えています。委託先は、業務やデータの扱いまでやってもらう相手です。借りている基盤は、箱だけを借りて、中は自社が運用しているものです。自社の持ち物ではありませんが、中で起きたことの責任は自社に残ります。聞く相手も、確かめることも違うので、群を分けました。
シートを2つ足しました。ひとつは委託先への質問票(今回の7つの問い)。もうひとつは役員用シートで、11月4日に配った17の問いと同じ並びに、当社が足した2行(社内で使う AI・借りている基盤)を加えた19行です。
執行側が点検シートを埋めると、役員用シートの「執行側の答え」が同じファイルの中で埋まります。 マクロは使っていません。メールの添付で止まらないようにするためです。
7つの問い
7つのうち、今回いちばん返ってこない問いから紹介します。 直近の脆弱性診断や侵入テストで、何を対象にし、何を対象にしなかったか。ファイルの置き場所(添付・バックアップ・ログの保管先)は対象に入っていたか。
見せてもらう物は、診断の報告書の表紙と「対象範囲」の節です。結果の中身は要りません。
残りの6つは、前半が委託先の中の作り、後半が事故のときの動きです。
前半は3つ。何を保管し、何を保管しないか。認証情報は、貴社の管理者でも平文で見られない形になっているか。当社のデータが、ほかの利用企業のデータと分かれていることをどう担保しているか。
後半は3つ。重大な脆弱性が見つかったとき、止めるか続けるかを誰が決め、記録が残る様式があるか。事故のとき、第1報を何時間以内に、誰に、何を書いて出すか。
そして、当社の利用者に何かをお願いする必要がある場合、その連絡はどう届くか。契約が終わるとき、データの返却と消去をどう行い、どう証明するか。 返事の読み方は1つだけです。
「対応しています」だけが返ってきたら、見せてもらう物を聞いてください。物が出てこない「はい」は、「分からない」と同じ意味です。 返ってこない項目は、責める材料ではありません。次に確かめる場所です。
見ていない範囲
「診断しています」という答えには、範囲が付いていません。 やっているかどうかではなく、どこまでをやったと呼んでいるかが分かれ目です。対象の決め方が古いままだと、やったうえで、見ることができていない場所が残ります。
それは、意図して外したのではなく、外れていることに気づけていない場所です。これは委託先を責める話ではありません。聞く側も、たいてい自社の範囲を言えません。
当社が示している5つの数字のうちの1つが、これです。診断や監視の対象に入っていない資産の数。目安の値は示しません。値は各社が決めるものです。決めない、測らない、外に出さない、の3つだけを避けてください。
質問票には「見た範囲」と「見ていない範囲」を書く欄を置いています。委託先にも、自社にも、同じ欄を使います。
明日からできること(3つ)
1つ目。主な委託先を1社だけ選び、質問票を1通送る。返事の期限を2週間にする。返事が無ければ「分からない」として記録します。約10分です。
2つ目。送る前に、同じ7問を自社で1回埋める。約15分です。相手の返事の読み方が変わります。答えられない問いがあれば、そこが自社の宿題です。
3つ目。自社の直近の診断について、対象外だったものを1つ書き出す。書けなければ、報告書の「対象範囲」の節を開いてください。約5分です。 合わせて約30分です。残りは次の機会で構いません。
今月はここまでで終わりにする
委託先1社に1通、自社で1回、対象外を1つ。今月の委託先の点検はここまでで構いません。 ここで止めてよいのは今月だけです。
1社目は、いちばん多くデータを預けている委託先を選んでください。返事が返ってきたら、読み方が分かります。
2社目からは速くなるので、来月は3社、再来月は残り、と広げてください。点検表の61問も、今月に全部埋める必要はありません。
ただし、埋めていない問いは「できている」ではなく「まだ見ていない」です。そこだけは混ぜないでください。
ISMS や P マークなどとの関係
ISMS は、管理の仕組みがあることを審査で見ます。この質問票が残すのは、実際に聞いて、返ってきたかどうかの記録です。
P マークは、委託先の監督を求めます。送った質問票と返事が、その監督の実物になります。
サイバーセキュリティ経営ガイドラインは、サプライチェーン全体の把握と対策を10の指示の1つに挙げています。この7つは、その把握を1通の質問票にした形です。
NIST の枠組みは、2024年の版で供給者の管理を統治の区分の1つに置きました。外部に預けることが、統治の対象になったということです。 新しい要求を足すものではありません。既にある枠組みが求めている関与を、測れる形にしています。
当社自身も同じ
当社も、顧客から見れば外部の情報サービスです。同じ7つの問いに、自分で答えています。
回答は公開していません。お取引のある方には、契約の中でお出しします。
なぜ無料で配るのか
この資料は商品ではありません。国の注意喚起は出ていますが、現場でそのまま使える形にした物が見当たらず、自分たちで作りました。
1社ずつが同じ物を作り直すより、配った方が早いと考えています。 使っていただいて、合わない所があれば教えてください。次の版で直します。
代表コメント
委託先の中は見えません。見えないものは、聞くしかありません。ただ、何を聞けばよいかが分からないまま契約を続けている会社が多いと感じています。
この7つは、聞く言葉と、見せてもらう物と、「分からない」の意味を1組にしたものです。返ってこない項目は、相手を責める材料ではなく、自社が次に確かめる場所です。そして、聞いた7つに自社が答えられないなら、そこが自社の宿題です。
会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・代表者の経歴:情報システム・セキュリティの現場に20年以上。警察庁関連(犯罪対策支援)を経て、大手監査法人グループのセキュリティコンサルティングファームで監査対応・セキュリティコンサルティングに従事。その後、事業会社のセキュリティ部門マネージャー・アドバイザーとして、統制の内製化とIPO準備の実務を担う。
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
