AI に仕事を任せる前に、任せない操作を5つ決めました。当社が自社の AI に渡している指示の骨組みを、公開します
【AI を業務で効率的・効果的に活用したい組織の方へ】任せない操作を5つ決めました。社内だけの決まりはいつの間にか緩みます。公開すれば、緩めたことが外から見えます。登録不要。
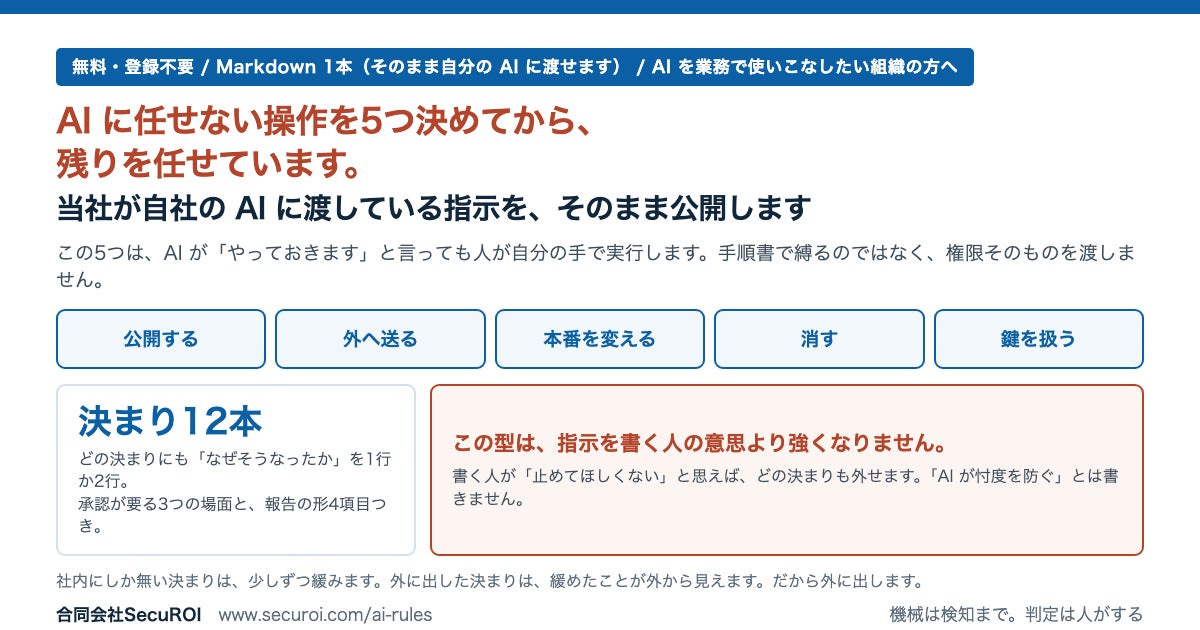
AI に何を任せるかより先に、任せない操作を5つ決めました。
当社はこのサービスを、AI と一緒に作っています。その AI に渡している指示から、社名や個別の事情を外して、骨組みだけを公開します。
社内にしか無い決まりは、少しずつ緩みます。「承認が要る」が、いつの間にか「承認が望ましい」に変わり、やがて消えます。誰かが悪意で変えるわけではありません。その日は急いでいて、翌日には、そこが変わったことを誰も覚えていない。それだけです。
だから当社は、自社の決まりを外に出しました。外に出した決まりは、当社が基準を下げたことも外から見えます。こっそり緩められません。公開していること自体が、当社への歯止めになります。
何が手に入るか
テキストのファイルが1本です(Markdown 形式)。登録は要りません。そのまま自分の AI に渡せます。
決まりは12本です。承認が要る3つの場面。AI に任せない5つの操作。三つの軸(利便性・安全性・安定性)を同じ重さで見る。検知と判断を分ける。戻せるかどうかで確かめる深さを変える。同じ事実を2か所で管理しない。ラベルは判定ではない。数は式とセットにする。作る役と確かめる役を分ける。消す・書き換えるときの書き方。指示の出し方と報告の受け取り方。未遂も記録する。
このほかに、版の履歴と使い方が付いています。
どの決まりにも「なぜそうなったか」を1行か2行付けています。理由の無い決まりは、読んだ人が自分の現場に当てられません。
出典(合同会社SecuROI・www.securoi.com)を残していただければ、複製・転送・改変は自由です。
入手方法
当社のサイトから入手できます。登録は不要です。
・説明のページ(なぜ公開するか・限界・どこに貼るか) https://www.securoi.com/ai-rules
・テンプレート本体(テキストのファイル・Markdown 形式) https://www.securoi.com/whitepapers/ai-operating-rules-template.md
・公開している資料の一覧(点検表・判断表・役員が聞く17の問いなど) https://www.securoi.com/downloads
テンプレート本体の第14節に、どのファイルに何を貼るか、貼った後の見え方のサンプル(架空の会社の例)を入れています。
なぜ今か
2026年10月に、国内で情報漏えいの公表が続きました。
2026年11月5日には、内閣官房国家サイバー統括室が、ウェブサイトやモバイルアプリで個人情報を扱う事業者に向けた注意喚起を出しています。
その中では、防御側においても AI 技術の活用を積極的に検討することが重要である、とされています。 一方で、AI を業務に入れると、作る速さだけが先に上がります。確かめる側を別に立てないと、釣り合いが崩れます。
英国の NCSC も2026年11月3日の年次報告で、AI を使う攻撃者であっても、エージェントの制御を失えば目的を果たせなくなる可能性が高い、だから作戦の最中にも人の監督が要る、と評価しています。
AI に任せない5つの操作
公開する。外へ送る。本番を変える。消す。鍵を扱う。
この5つは、AI が「やっておきます」と言っても、人が自分の手で実行します。
手順書で縛るのではなく、実行できる権限そのものを渡しません。手順は破れますが、権限が無ければ実行できません。
なぜこの5つかというと、どれも結果が組織の外に出てしまうか、元に戻せないからです。逆に、調べる、書く、試す、下書きを作るは、間違えても後から直せるので、任せて構いません。
この5つを人の手元に置いたままでも、仕事の速さはほとんど落ちませんでした。止まるのは最後の一手だけで、そこまでは任せられます。
承認が要る3つの場面
ひとつ。作業の段取りを出すとき。手順と危ない所を先に出し、承認を得てから動きます。
ふたつ。取り消せない操作をする前。消す、上書きする、本番を変える、です。
みっつ。外に出す前。公開する、送る、報告する、です。
この3つは、間違えたときに自分では戻せません。ほかは後から直せるので、止める必要がありません。
止める場面を増やしすぎないこともポイントの1つです。全部で止めると、本当に止まるべき所で誰も読まなくなります。
作る役と、確かめる役を分ける
自分で合格を出さない、という決まりです。 作った本人が確かめると、自分が見た所をもう一度見るだけになります。見ていない所は、2回とも見ません。
だから、出す前に、事情を知らない別の目に、数字・日付・識別子・件数を実物と突き合わせさせます。その役は直しません。意見も言いません。合っていない所だけを返します。
決める役と直す役を同じ人に持たせないのは、監査の基本と同じ考え方です。AI を入れると作る速さだけが先に上がるので、確かめる側を別に立てないと釣り合いが崩れます。
ラベルは判定ではない
それらしく見えるものを、確かめた結果として扱わない、という決まりです。
ファイルの更新時刻では、控えの新旧は判定できません。文書の中の行番号は、上に行が増えればずれます。連番の番号から、中身は思い出せません。そして、検査の「緑」は、出てきた物が正しいという意味ではありません。
4つ目がいちばん危ないと考えています。検査を自分で作ったので、疑う気が起きないからです。緑の意味は「この検査に引っかからなかった」だけで、検査が見ていない所は、緑でも何も分かっていません。
手当ては、ラベルの先にある物を開くことです。時刻ではなく中身を、番号ではなく文を、緑ではなく出てきた物を見ます。
当社自身の記録も、この型で残しています
当社は、手で書いた数を外した件数も、事故にならなかった未遂も、1行ずつ残しています。
未遂に書くのは「止めたのは自分の判断か、仕掛けか」です。仕掛けが止めたのなら、それは自分では気づけなかったということです。次に仕掛けが無い場所で、同じことをします。
月ごとの集計値は公開していません。集計を出すのは、測り方が落ち着いてからです。
明日からできること(3つ)
1つ目。AI に任せない5つの操作を、自分の組織の言葉に置き換える。「本番」「公開」が何を指すかは、組織ごとに違います。約10分です。
2つ目。承認が要る3つの場面を、いま使っている AI の指示に足す。約5分です。
3つ目。AI からの報告の形を4項目で決める。概要、やったこと、危ない所と確かめていないこと、次の予定。3つ目の欄が無いと、確かめた所と確かめていない所が、同じ顔で報告されます。約10分です。
合わせて約25分です。残りの決まりは、自分の現場で1回踏んでから足す方が守られます。
今月はここまでで終わりにする
5つの操作を置き換え、3つの場面を足し、報告の形を4項目で決める。今月はここまでで構いません。
12本を全部入れる必要はありません。入れていない決まりは「できている」ではなく「まだ要らないと判断した」です。この2つを同じ扱いにしないでください。
ISMS や P マークなどとの関係
ISMS は、管理の仕組みがあることを審査で見ます。この型が残すのは、その仕組みの中で誰が何を決めたかの記録です。
P マークは、委託先の監督を求めます。外部の AI サービスを委託先の一覧に入れることが、その一部になります。
サイバーセキュリティ経営ガイドラインは、経営者が出す10の指示を示しています。この型は、指示を出した後に、誰がどの基準で決めるかを書く場所です。
NIST の枠組みは、2024年の版で統治の区分を足しました。AI に任せない操作を決めることは、その区分が求める「誰が決めるか」を、書き出せる形に落としたものです。
新しい要求を足すものではありません。既にある枠組みが求めている関与を、AI を使う場面に当てた形です。
この型の限界
この型は、指示を書く人の意思より強くなりません。
書く人が「止めてほしくない」と思えば、どの決まりも外せます。この型が効くのは、実行する権限が実際に人の手元にあり、見張る側が組織の外にいるときだけです。
「AI が忖度を防ぐ」とは書きません。防ぐのは人の側の仕掛けで、AI はその仕掛けを速く回すだけです。
なぜ配るのか
この資料は商品ではありません。AI を業務に入れる組織が増えていますが、「人の側で何を手放さないか」を書いた物が見当たらず、自分たちのために作りました。
1社ずつが同じ物を作り直すより、配った方が早いと考えています。 使っていただいて、合わない所があれば教えてください。次の版で直します。版の履歴は同じファイルの中に残します。
代表コメント
AI に何を任せるかは、よく議論されます。ですが、現場で先に決まるのは「何を任せないか」の方です。
公開する、外へ送る、本番を変える、消す、鍵を扱う。この5つだけを人の手元に残して、ほかは任せる。それで、速さはほとんど落ちませんでした。
この型を外に出すのは、社内にしか無い決まりが少しずつ緩むからです。公開しておけば、当社が自分で決めた基準を下げたことも外から見えます。自分の首を絞める形ですが、そうしないと「守っています」を確かめる方法がありません。
会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・代表者の経歴:情報システム・セキュリティの現場に20年以上。警察庁関連(犯罪対策支援)を経て、大手監査法人グループのセキュリティコンサルティングファームで監査対応・セキュリティコンサルティングに従事。その後、事業会社のセキュリティ部門マネージャー・アドバイザーとして、統制の内製化とIPO準備の実務を担う。
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
