【無償のツールと AI で脆弱性管理を回す】当社の手順・判定の基準・期限の決め方・踏んだ失敗を公開
【脆弱性管理の投資を抑えながら進めたい組織の方へ】当社は5つの工程で回しています。拠り所は公開されている4つの物差し。機械と人の分け方と、組む手順7つをそのまま公開しました。
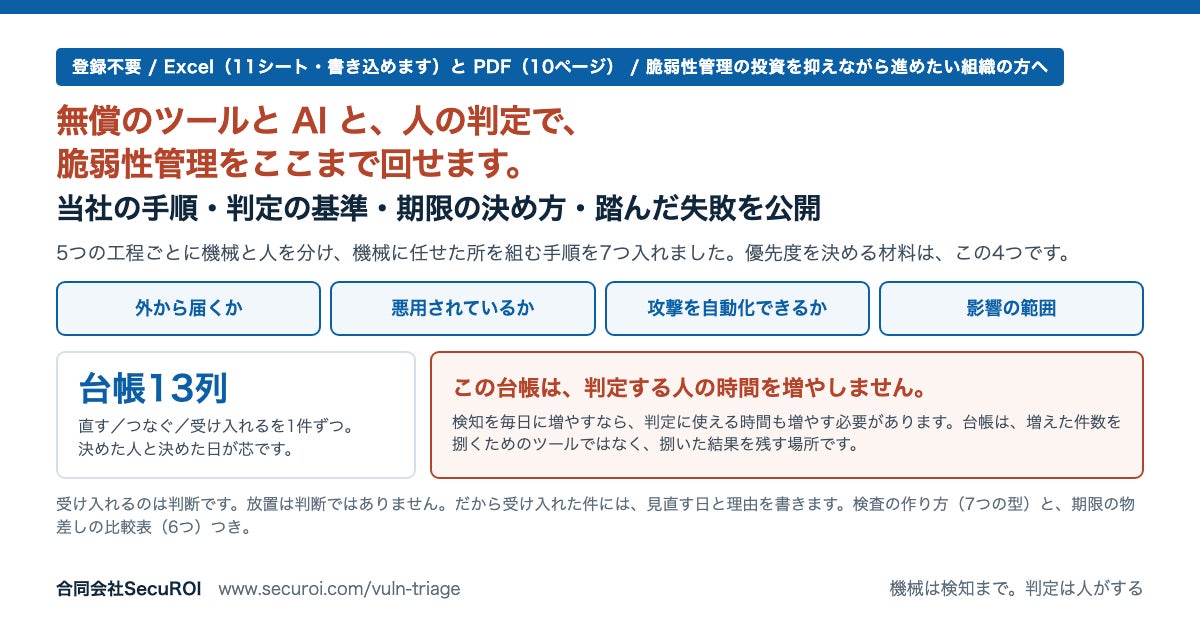
脆弱性管理は、無償のツールと AI と人の判定で、ここまで回せます。当社は5つの工程に分けて、工程ごとに機械が担う所と人が担う所を決めました。
手に入るのは、機械に任せた所を組む7つの手順(1日1つで進められます)と、人が決める所で何を残すかの台帳(13列)です。Excel と PDF が1つずつ。
拠り所は、11月5日の国の注意喚起、NIST の手引、米国 CISA の判定の考え方、国内の評価制度の期限の4つです。どれも公開されている物差しで、当社が作った基準ではありません。
何が手に入るか
Excel と PDF が1つずつ。
Excel は11シートですが、先頭に置いた「使う順」のとおりに4つを開けば進みます。残りの7シートは、必要になったときに引きます。
-
ひとつ目。「組む手順」を読んで、7つの手順で全体の形を掴みます。この時点では、まだ作りません。
-
ふたつ目。「AI に組ませる」のシートを開き、A の見本を写して、自分の構成で「見るべき物」の一覧を書きます。ここだけは AI に任せません。検査に自分の範囲を申告させると、見ていない物が永遠に出てこないからです。
-
みっつ目。手順2から6は、同じシートの B に「AI に頼む一文」が手順ごとに並んでいます。それを、手元のコードを読み書きできるコード支援の AI にそのまま貼ります。出来上がったら、隣の「人が確かめる一文」で、わざと赤を出して確かめます。手順2なら、頼むのは「依存の監査を走らせ、勧告を表にして」、確かめるのは「わざと古い依存を1つ入れて、赤になるか」です。赤が出ない検査は、通っているのか見ていないのかが分かりません。
-
よっつ目。1件目が出たら、「AI に渡す指示」の骨組みに、手順2から5で出た検査の出力と依存の一覧を添えて渡し、台帳の1列目から9列目までの下書きを作り、「判定の台帳」に写します。10列目から12列目(対応の種類・決めた人・決めた日)は、人が書きます。
残りのシートは、迷ったときに引く物(優先度の4つと判定の4つの要素、期限の物差し、記入の例)と、読む物(検査の作り方、回す頻度、AI に任せる範囲)です。
対象は当社の構成に限りません。一般的なクラウド基盤(例=AWS・GCP・Azure)の上で動くウェブアプリ・API・データベース・ライブラリでも、同じ5つの工程と同じ台帳で回せます。置き換えるのは、手順2の監査機能を使っている言語の物にすることと、手順6で叩く先を自分の公開している URL にすることの2か所だけです。
入手方法
当社のサイトから入手できます。
-
この台帳と手順の説明 https://www.securoi.com/vuln-triage
-
判定の台帳と組む手順(Excel・11シート・書き込めます) https://www.securoi.com/whitepapers/vuln-triage-ledger.xlsx
-
同(PDF・読むだけ) https://www.securoi.com/whitepapers/vuln-triage-ledger.pdf
-
公開している資料の一覧 https://www.securoi.com/downloads
-
当社自身の点検の記録 https://www.securoi.com/trust
なぜ今か
2026年11月5日、内閣官房国家サイバー統括室が、ウェブサイトやモバイルアプリで個人情報を扱う事業者に向けた注意喚起を出しました。
その1章では、構成の把握、攻撃対象になる面の棚卸し、悪用が確認された脆弱性の一覧の活用、優先順位と期限の基準を決めること、継続的な診断、AI の評価は人が確認することが挙げられています。
挙がっている要素は、どれも買わなくても作れるものでした。当社はこの要素を5つの工程に1つずつ置いて回しています。
注意喚起の項目と当社の工程の対応表は、11月10日にサイトで公開します。
回している5つの工程と、この形にした理由
工程ごとに、自動にできた所と、人を残した所を書きます。工程の中で分かれているところもあります。
-
工程0 資産の把握
見るべき物の一覧を、検査とは別に人が書いて1枚持つ。検査はその一覧を読んで回ります。自動の発見はありません
足した理由=対象に入れ忘れた物は、赤も出ずに見落とすと分かった
-
工程1 検知
依存の既知の脆弱性=自動(変更のたび)。公開している面=自動(変更のたびと、出す前)
外から見える範囲の受け身の検査=人(変更の後)。悪用が確認された一覧との突き合わせ=自動(2026年11月に入れました)
足した理由=検査が数十本あったのに依存を1度も見ていなかった(2026年10月)
-
工程2 判定
自動はありません。機械が出せるのは期限の候補と要約までで、決めるのは人です
足した理由=「いま直さない」と決めた件に、見直す日が付いていなかった(2026年11月)
-
工程3 修正
修正案の下書き=AI。本番に当てるのは人。ここに当社のベースラインはありません
理由=修正を自動で当てないと決めています
-
工程4 確認
修正後の再検査と、出す前の検査=自動。四半期の点検(TLS と応答ヘッダ、コードのレビュー)=人
期限の超過の通知=自動(2026年11月に入れたばかりです)
足した理由=前夜、4つのうち3つが実際に出す物を止めた(2026年9月)
人に残した所は、自動にできなかったものではありません。判断が要るので、人に残しました。
この形にした理由は3つです。機械は見つけるところまでで、どうするかは人が決める。全部で止めない(既知まで止めると赤が毎回出て、赤が読まれなくなる)。検査が走らなかったら「判定不能」と出す(0件と書くのが、いちばん危ない誤りになる)。
この形は、先に挙げた4つの拠り所から降ろして作ったものではありません。踏んでから足した物を、後からその4つ(11月5日の国の注意喚起、NIST の手引、米国 CISA の判定の考え方、国内の評価制度の期限)に当てると、求められている要素に1つずつ当たっていました。
NIST の手引は、月1回や四半期1回のスキャンで一覧を更新する型を「もう使うべきではない」と書いています(2022年)。工程1を変更のたびにしたのは、それを読む前でした。
工程4だけは、4つのどれにも当たる項目がありません。当社の運用上の理由で足しています。
工程ごとの入出力と、無償のツールだけで組む7つの手順は、配布物に入れました。回す頻度は、毎日ではありません。変更のたび、外に出す前、四半期の3つです。機械の側は1件あたり数秒で、増えるのは人の時間だけです。
判定に使う4つの要素と、その入力の取り方
深刻度の数字だけで順番を決めません。見るのは4つです。
-
外から届くか=本番に出る依存か、公開している面か。自社の一覧から
-
悪用されているか=悪用が確認された脆弱性の一覧(米国 CISA の KEV)。識別子で引く
-
攻撃を自動化できるか=悪用される確率の推定を目安に
-
影響の範囲=勧告の重大度と、自社の資産の重要度
どれも無償で公開されているものから取れます。
実際にやって分かったことが1つあります。依存の検査が返す「中」「低」は、勧告のデータベースが付けた重大度で、深刻度の計算式から出した値とは限りません。
当社の手元で取れたのは、ほとんどが「基本値」だけでした。実際に攻撃されているかを示す指標が付いていたのは、手元の勧告3件のうち1件だけです。
基本値は最初の一度だけ付いて、その後ほとんど動きません。「いま攻撃されているか」は毎日変わります。基本値だけ見ていると、今日のリスクが分かりません。
4つの要素それぞれを、どこから取って、手順の何番目で埋まるかは、配布物の「優先度の4つと判定の4つの要素」のシートに2列で入れました。
自社の期限を、3つの区分で決める
同梱する比較表に、6つの物差しを並べました。日数が入っているのは3つだけで、残りは「速やかに」「自分で期限を決める」「作業方針を確立する」です。
そのまま使える数字が少ないので、借りる数字を1つに絞らず、3つの区分に組みました。
-
すぐ動く=悪用が確認されていて、外から届く
3営業日以内に緩和する。経路を閉じる、機能を止める、分ける。14日以内に修正する
-
順番に入れる=修正版があり、外から届く。悪用の報告はない
修正版が出てから14日以内に修正する。できなければ代替策と対応計画を作って延ばす
-
記録して見直す=外から届かない、または修正版が無い
次の四半期の点検で見直す。構成を変える前にもう一度見る
数え始めは、修正版が出た日と、自社で見つけた日の早い方です。
14日は国内の任意の評価制度から、緩和を先に置く考え方は米国の連邦機関向けの指令から借りました。その指令は米連邦の文民行政機関だけを拘束するもので、日本の企業の義務ではありません。
当社が作った基準ではなく、公開されている物差しの条件を並べ直しただけです。読み手の制度に合わせて、数字を置き換えてください。
判定の台帳と、当社の1件目
1件を1行で書きます。13列です。
識別子、見つけた日、どこで見つけたか、外から届くか、悪用されているか、攻撃を自動化できるか、影響の範囲、優先度、期限、対応の種類、決めた人、決めた日、閉じた日・見直す日。
当社の1件目は、開発時だけに使う依存の勧告でした。本番に出る依存だけで見ると0件。悪用が確認された一覧にも該当なし。優先度は「記録して見直す」、対応は「受け入れる」、見直す日は2027年1月。四半期の点検と同じ回に見ます。別に日を作ると、その日だけ忘れるからです。
この1件で分かったことがあります。当社は検査の基準を高い方に置いていました。つまり、それより下の件は「いま直さない」と決めていたということです。ところが、その決定に見直す日が付いていませんでした。
受け入れるのは判断です。放置は判断ではありません。この2つが台帳の上で同じ見た目になると、見分けられなくなります。だから、受け入れた件には見直す日と理由を必ず書きます。
AI に渡す物、返させる物、やらせない操作
AI に渡しているのは、検査の出力と、依存の一覧と、これまでに決めたことの記録です。
返させているのは、勧告の要約、影響する版かどうかの読み取り、台帳の1列目から9列目までの下書き、修正の差分案です。
やらせない操作は3つです。本番に当てること。「受け入れる」と決めること。検査の基準そのものを書き換えること。
この3つは、承認しても AI に実行させません。手順書で縛るのではなく、実行できる権限そのものを渡していません。手順書は、急いでいるときに飛ばされます。権限が無ければ、飛ばしようがありません。
当社が踏んだ失敗(直した後の形で、2つ)
ひとつ。同じ内容を2か所に持っていて、配る物の中で22件のずれを出しました。片方だけを直したからです。検査は緑のままでした。検査が片方しか見ていなかったからです。
直し方=出どころを1つにして、2つの物を突き合わせる検査を別に立てました。1つずつ見る検査が全部緑でも、物と物の間のずれは出てきません。
ふたつ。検査はあるのに、見ている先が違っていたことが7回ありました。直近は、入稿する文を別のファイルに分けたのに、文面を見る検査が1つ前の版だけを見ていた件です。
直し方=検査を足すのではなく、外に出る物の一覧そのものを検査する形にしました。一覧に無いファイルがあれば、そこで止まります。
どちらも直した後の話です。いま塞いでいないものは書いていません。
積み上げの順と、まだ自動にしていないもの
一度に作っていません。
-
2026年7月 四半期の自己点検
-
2026年9月 公開している面の自動点検。固有名と秘匿情報の自動点検。出す前の検査を1本に
-
2026年10月 依存の既知の脆弱性の自動点検
-
2026年11月 判定の台帳。悪用が確認された一覧との突き合わせ。期限の超過の通知
当社は手探りで5か月かけました。この手順と台帳を使えば、もっと短くなります。目安は、7つの手順を1日1つで2週間、台帳の最初の1行はその日のうちです。
まだ自動にしていないものが4つあります。台帳の自動起票。構成の一覧の出力。悪用される確率の取り込み。公開している面の自動発見。
この4つは、やっていないのではなく、人が手で担っています。11月5日の注意喚起が挙げた構成の把握、攻撃対象になる面の棚卸し、悪用が確認された一覧の活用は、いずれも手作業で満たしています。自動にすれば速くなりますが、満たしているかどうかとは別の話です。
4つとも、有償のサービス基盤なら最初から入っています。そこが、お金で短くできる差です。
限界も書いておきます。この台帳は、判定する人の時間を増やしません。台帳は、増えた件数を捌くためのツールではなく、捌いた結果を残す場所です。
AI が自動で直るようになる、とは書きません。この分野の一次の文書は、どれも人の確認を前提にしています。11月5日の注意喚起も、AI の評価は人が確認することを挙げています。
代表コメント
有償のサービス基盤を否定する話ではありません。買える会社は、買った方が早い場面も多いと思います。
ただ、いま買っていない組織にも、できることはあります。当社は無償のツールと AI と、人の判定で5か月かけて組みました。いまは回っています。
全部が自動になっているわけではありません。台帳の自動起票も、構成の一覧の出力も、まだ人が手で担っています。そこも含めて、現在地をそのまま出します。
この台帳が、判定する人の時間を増やすことはありません。そこは正直に書いています。
会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・代表者の経歴:情報システム・セキュリティの現場に20年以上。警察庁関連(犯罪対策支援)を経て、大手監査法人グループのセキュリティコンサルティングファームで監査対応・セキュリティコンサルティングに従事。その後、事業会社のセキュリティ部門マネージャー・アドバイザーとして、統制の内製化とIPO準備の実務を担う。
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティネットサービス
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
