【事故の日の報告と公表12件・義務4件】誰に・いつまでに・何を、を原本の語で並べ、報告事項を見出しにした第1報の型(空欄)を付けた1枚(2026年11月13日(金)時点・Excel・PDF)を公開
期限の語は原本のままです。12件のうち法令の義務は4件で、残りは協力依頼・望ましい・会社の判断・窓口・制度の要求です。報告事項の項目を見出しにした第1報の型(空欄)を付けました。
「公開資料の道順」は進める順、「国の期限と当社の備え」は国の予定の日付でした。
この1枚は、事故が起きた日に、国と制度が求める報告と公表を、いつまでに・誰に・何を、で並べた物です。
国と制度が求めるものを、12件に並べました。このうち法令の義務は4件で、残りは義務ではありません。
なお、サイバー攻撃による被害の場合は、関係省庁の申合せにより、共通様式を用いて報告等を行うことが可能とされています。
事故が起きた日に、誰に、いつまでに、何を出すのか。それを事故の日に調べ始めると、調べている時間が期限を食います。この1枚は、その調べる時間を事故の前に済ませておくための紙です。
・事故の日の報告と公表(PDF):https://www.securoi.com/whitepapers/incident-reporting-and-disclosure.pdf
・同(Excel):https://www.securoi.com/whitepapers/incident-reporting-and-disclosure.xlsx
・国の期限と当社の備え(PDF):https://www.securoi.com/whitepapers/gov-deadlines-and-prep.pdf
・公開している資料の一覧:https://www.securoi.com/downloads
なぜ今か
2026年10月から11月にかけて、不正アクセスによる情報漏えいの事案が相次ぎ、国から注意喚起と対策の文書が続けて出ました。
2026年11月6日(金)の緊急対策パッケージは、その冒頭で「既知の脆弱性の放置、ウェブサイト等の設定不備、アプリケーション開発時のセキュリティ対策の不足などにおいて、自組織又は委託先における基本的な対策が十分でなかった事例が多くみられる」と書いています。
報告の期限は、事故が起きた日ではなく、知った日から数えます。個人情報保護のガイドライン(通則編)は「報告期限の起算点となる「知った」時点については、個別の事案ごとに判断されるが、個人情報取扱事業者が法人である場合には、いずれかの部署が当該事態を知った時点を基準とする」と書いています。つまり、どこか1つの部署が気づいた時点で、時計は動き始めます。
個人情報保護委員会への速報の目安は「概ね3~5日以内」です。確報は「当該事態を知った日から30日以内」で、不正の目的をもって行われたおそれがある行為による場合は60日以内です。この日数の中で、調べて、書いて、出すことになります。
出す先は、個人情報保護委員会だけではありません。本人、委託元、所管の省庁、警察、取引先、上場会社なら取引所。相手ごとに期限の語が違い、求められる項目も違い、法令の義務のものと、そうでないものが混ざっています。
だから、事故の前に1枚にしておく意味があります。
事故の日の報告と公表
表は2枚の画像です(1枚目=法令の義務4件/2枚目=義務ではない8件)。文字で検索したり、自社の欄を書き足したりする場合は、添付の PDF と Excel をお使いください。
「いつまでに」は2列です。左は規則の語、右はガイドラインの目安で、当社が言い換えた語はありません。
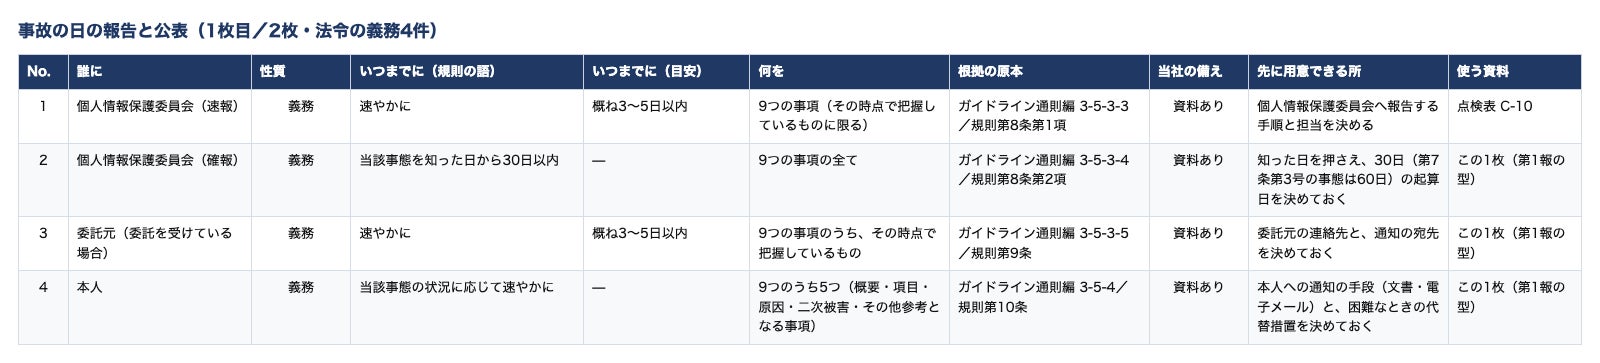
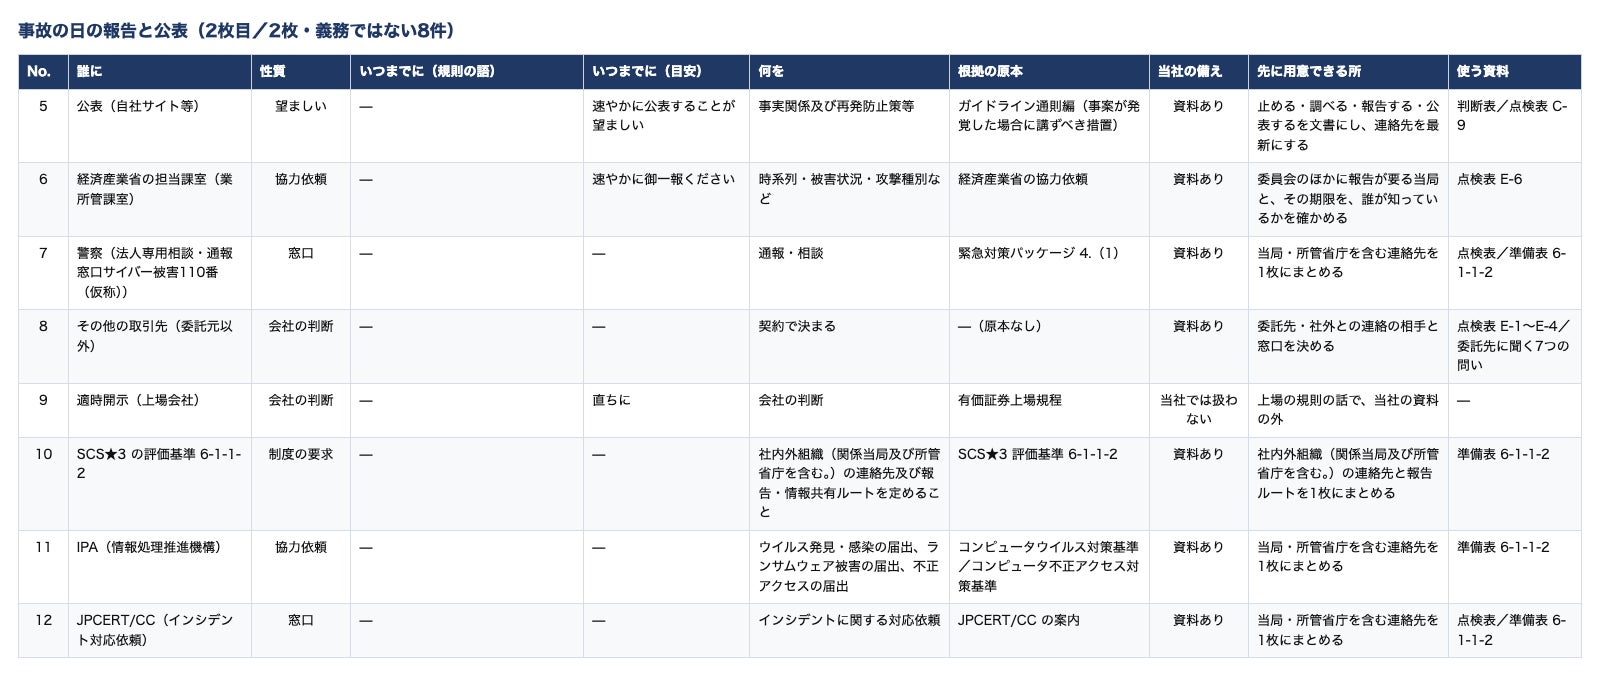
この12件のうち、法令の義務は4件です。残りは協力依頼2件・望ましい1件・会社の判断2件・窓口2件・制度の要求1件で、法令の義務ではありません。当社の資料があるものが11件、当社では扱わないものが1件です。
高度な暗号化等の秘匿化がされている場合等については、報告を要しません。なお、業種ごとの業法に基づく報告は、この1枚には載せていません。
個人情報保護委員会への報告は、原則として、個人情報保護委員会のホームページの報告フォームに入力する方法により行います。民間事業者(権限委任をしている業種に該当しない方)の入口は https://roueihoukoku.ppc.go.jp/incident/?top=r2.kojindata です。
サイバー攻撃による被害が発生した場合の報告手続等に関する申合せにより、DDoS攻撃事案は別添様式1、ランサムウェア事案は別添様式2、それ以外の事象は別添様式3を用い、又は別途法令等で定める様式に添付する形で報告等を行うことが可能とされています(別添様式1・2は2025年10月1日(水)から、別添様式3は2026年10月1日(木)から適用)。
重要電子計算機に対する不正な行為による被害の防止に関する法律(サイバー対処能力強化法)第5条の規定による特定侵害事象等の報告等も、この申合せが対象とする手続に含まれています。この報告は、この1枚には載せていません。
相談や支援の窓口は、報告先ではないため、この1枚には載せていません。
事故を知った日からの時間軸
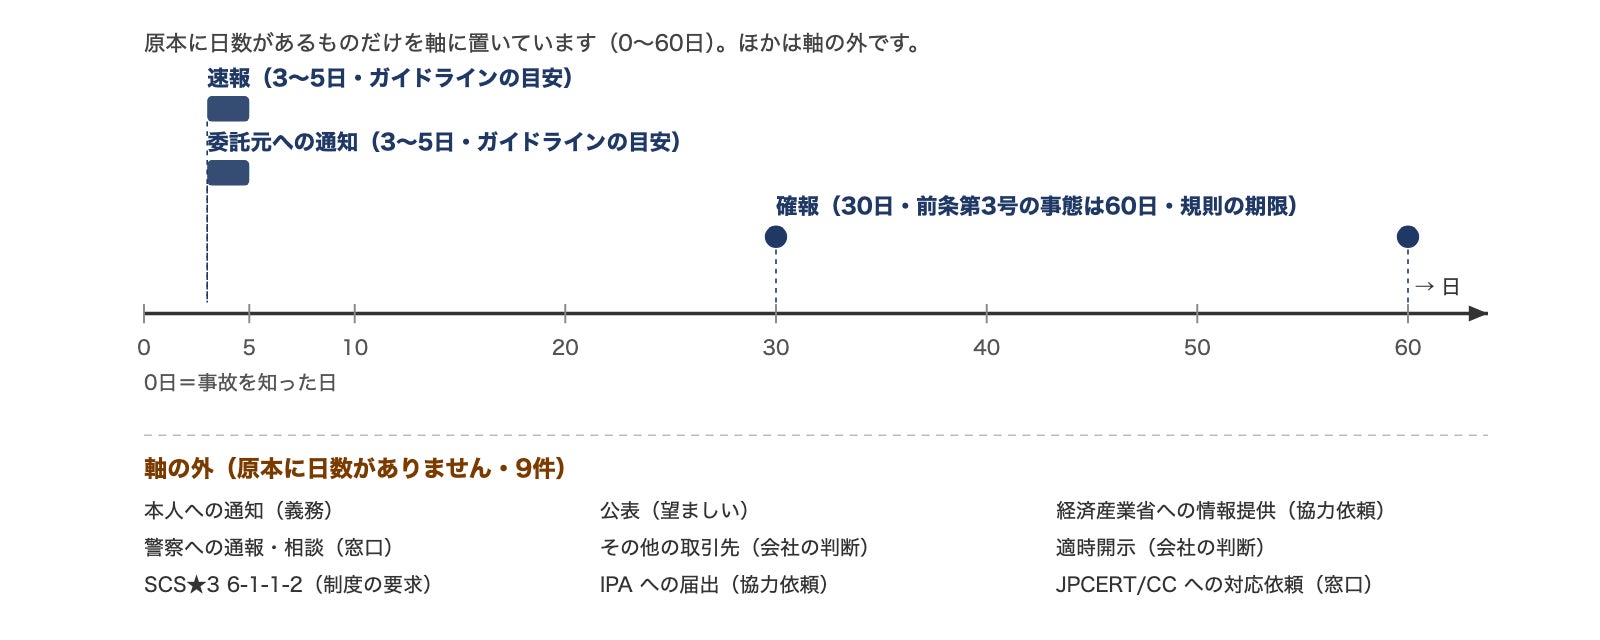
事故を知った日を0日として、原本に日数があるものだけを軸に置きました。
個人情報保護のガイドラインが目安として示す日数は速報(3~5日)、委託元への通知(3~5日)。規則が期限として定める日数は確報(30日、前条第3号の事態は60日)。
目安と期限は違う物なので、図でも分けています。残る9件は、原本に日数がないので軸の外に置き、名前と性質だけを書いています。
出典
・個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会・2016年11月(2026年6月一部改正))取得日 2026年11月12日(木)。表の No.1・2・3・4・5 で使いました。
・サイバーセキュリティ緊急対策パッケージ(サイバーセキュリティに関する関係閣僚会議決定・2026年11月6日(金))取得日 2026年11月12日(木)。表の No.7 で使いました。
・不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼(経済産業省 商務情報政策局 サイバーセキュリティ課・2026年10月9日(金))取得日 2026年10月18日(日)。表の No.6 で使いました。
・★3・★4要求事項・評価基準(Ver.1.1:2026年10月28日)(独立行政法人情報処理推進機構・Ver.1.1・2026年10月28日(水))取得日 2026年11月12日(木)。表の No.10 で使いました。
・サイバー攻撃による被害が発生した場合の報告手続等に関する申合せ(関係省庁申合せ・2025年5月28日(2025年9月25日・2026年9月15日 一部改正))取得日 2026年11月13日(金)。表の No.1・2・7 の備考と、表の下で使いました。
・コンピュータウイルス・不正アクセスに関する届出について(独立行政法人情報処理推進機構・最終更新 2026年11月12日(木))取得日 2026年11月13日(金)。表の No.11 で使いました。
・インシデント対応依頼(JPCERT コーディネーションセンター・最終更新 2026年3月13日(金))取得日 2026年11月13日(金)。表の No.12 で使いました。
・会社情報適時開示ガイドブック(東京証券取引所・2026年7月)取得日 2026年11月12日(木)。表の No.9 で使いました。
当社の公開資料の題と公開日は、公開している資料の一覧( https://www.securoi.com/downloads )に載せています。
会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・代表者の経歴:情報システム・セキュリティの現場に20年以上。警察庁関連(犯罪対策支援)を経て、大手監査法人グループのセキュリティコンサルティングファームで監査対応・セキュリティコンサルティングに従事。その後、事業会社のセキュリティ部門マネージャー・アドバイザーとして、統制の内製化とIPO準備の実務を担う。
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
