レジデンシャルプロキシ候補を評価・可視化する脅威インテリジェンス機能を「Senda Nexus」に追加
ネットワーク属性とDarknet・攻撃観測データを横断分析し、Residential / Cloud / Otherの攻撃行動やMITRE ATT&CKテクニックを比較
株式会社RainForest(以下、RainForest)は、脅威インテリジェンスプラットフォーム「Senda Nexus」に、インターネット上で観測したIPアドレスからレジデンシャルプロキシ候補を評価・可視化する「Residential Proxy Intelligence」機能を追加しました。
本機能では、ASN、ISP、ネットワーク属性、公開サービスなど複数の情報をもとに、住宅回線やモバイル回線などのアクセスネットワーク、およびレジデンシャルプロキシとして利用されている可能性を評価します。
さらに、Senda Nexusが保有するDarknetや攻撃観測データと関連付けることで、「そのIPアドレスがどのようなネットワークに属しているか」だけでなく、「実際にどのような攻撃活動が観測されているか」まで横断的に分析できる環境を提供します。
背景
クラウドだけではない、攻撃インフラの多様化
インターネット上の攻撃活動では、VPSやクラウドサービス、ホスティングサービスなどが攻撃インフラとして利用されてきました。
一方で、近年では住宅向けインターネット回線やモバイルネットワーク、SOHOルーター、IoT機器などを経由して通信元を分散・秘匿するレジデンシャルプロキシの存在も、攻撃元分析において重要になっています。
住宅回線やアクセスネットワークから発生する通信は、一般利用者と同じISPやASNを利用する場合があるため、IPアドレスやネットワーク事業者の情報だけでは、その通信が通常の利用者によるものなのか、攻撃インフラの一部として利用されているものなのかを判断することが困難です。
RainForestでは、単純なIP Reputationやネットワーク属性だけで判定するのではなく、
-
「どのようなネットワークに属しているか」
-
「どのようなサービスが外部に公開されているか」
-
「実際にどのような攻撃活動が観測されているか」
を組み合わせて分析することが重要だと考えています。
今回追加した「Residential Proxy Intelligence」は、こうした考え方に基づき、レジデンシャルプロキシ候補の評価と実際の攻撃観測情報を統合して可視化する機能です。
「Residential Proxy Intelligence」の特徴
1. レジデンシャルプロキシ候補を複数のEvidenceから評価
Residential Proxy Intelligenceでは、単一の情報だけでレジデンシャルプロキシと断定するのではなく、複数のネットワーク情報や観測結果を組み合わせて候補を評価します。
評価に利用する主な情報には、ASN、ISP、Organization、Reverse DNS、Hosting、Mobile、Proxy、位置情報などが含まれます。
また、必要に応じて公開サービスの状態も確認し、Webサービス、Telnet、ADB、プロキシ関連ポート、ルーター管理系サービスなどの公開状況をEvidenceとして利用します。
Senda Nexusでは、これらをもとに、
-
Access Network Likelihood
-
Residential Endpoint Likelihood
-
NAT / Filtered Host Likelihood
-
Device Service Exposure
-
Router / CPE Likelihood
-
Proxy Infrastructure Evidence
-
Compromised / Proxyware Candidate
-
Service Surface Anomaly
-
Residential Proxy Candidate
などをスコアとして評価します。
公開ポートやバナーなどの情報は、機器やプロキシサービスを確定的に識別するものではなく、あくまで候補を評価するためのEvidenceとして取り扱います。
2. レジデンシャルプロキシ候補の世界的な分布を可視化
Residential Proxy Intelligenceダッシュボードでは、評価されたIPアドレスを地理情報と組み合わせて表示します。
国・地域別、ASN・ISP別に確認できるほか、公開ポート、ルーター/CPEベンダー候補、Residential Proxy Score、分類に使用したEvidenceなどを一覧で確認できます。
これにより、
-
「どの国やネットワークに候補IPが集中しているか」
-
「どのようなアクセスネットワークが観測されているか」
-
「どのようなサービスが外部に公開されているか」
といった傾向を直感的に把握できます。
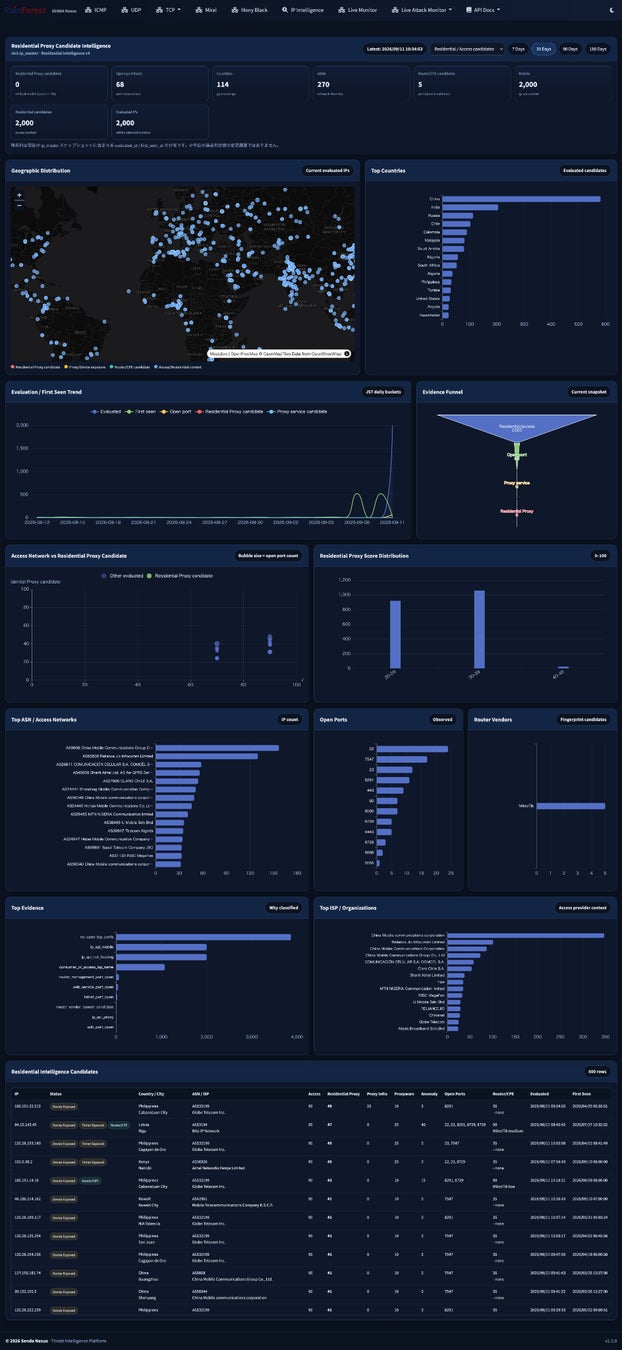
https://nexus.senda-lab.jp/darknet/residential-proxy-monitor/
レジデンシャルプロキシ候補の国・地域別分布、ASN、公開ポート、ルーター/CPE候補、評価スコアなどを一画面で可視化します。
3. Residential / Cloud / Otherで攻撃行動を比較
今回の機能では、単にレジデンシャルプロキシ候補を抽出するだけでなく、Senda Nexusで観測したアクセス元を、
-
Residential
-
Cloud
-
Other
のネットワーククラスに分類し、それぞれの攻撃行動を比較できます。
比較画面では、Darknetでの観測状況や、スキャンから攻撃活動への移行、Miraiに類似する活動、コマンド実行、ペイロード取得などの行動特性を確認できます。
これにより、
-
「住宅回線・アクセスネットワークから観測される通信は、クラウド由来の攻撃とどのような違いがあるのか」
-
「レジデンシャル候補のIPが、実際にどのような攻撃行動を行っているのか」
といった分析が可能になります。
IPアドレスを単純に「悪性/正常」に分類するのではなく、攻撃インフラの種類と実際の攻撃行動を関連付けて分析できることが本機能の特徴です。
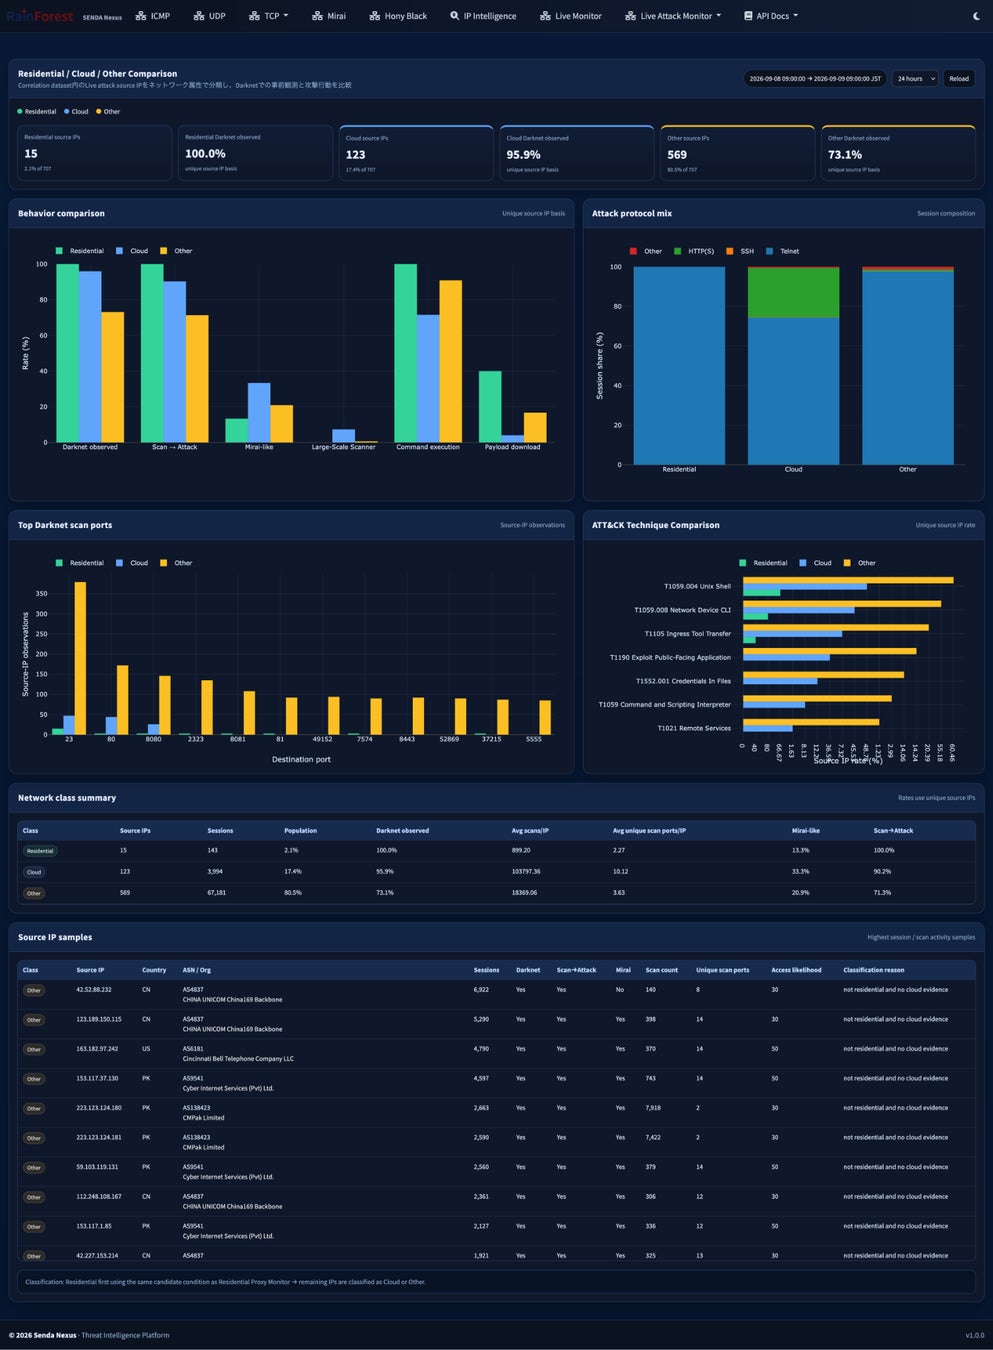
https://nexus.senda-lab.jp/darknet/residential-network-comparison/
アクセス元をネットワーククラス別に分類し、Darknet観測率や攻撃行動、利用プロトコル、スキャン対象ポートなどの違いを比較できます。
4. IPアドレスを入力するだけで関連インテリジェンスを表示
今回の機能は、Senda Nexusの「IP Intelligence」画面とも統合しています。
調査対象となるIPアドレスを入力すると、そのIPに関連する複数の情報を一画面で確認できます。
表示される情報には、以下が含まれます。
-
ネットワーク情報
Country、ASN、ISP、Organization、Reverse DNS、Hosting、Mobile、Proxyなどを表示します。
-
Senda Nexus観測情報
観測回数、Darknetでの観測状況、観測ポート、最新観測日時などを確認できます。
-
Residential / Proxy Assessment
対象IPがアクセスネットワークに属する可能性や、住宅・モバイル回線としての特徴、プロキシ関連サービス、ルーター/CPEなどのEvidenceを評価します。
-
攻撃インテリジェンス
Senda Nexusで観測された攻撃セッション、プロトコル、コマンド、Attack Finding、Risk Scoreなどの情報を確認できます。
-
MITRE ATT&CK
対象IPから観測された攻撃活動について、関連するMITRE ATT&CK Techniqueを表示します。
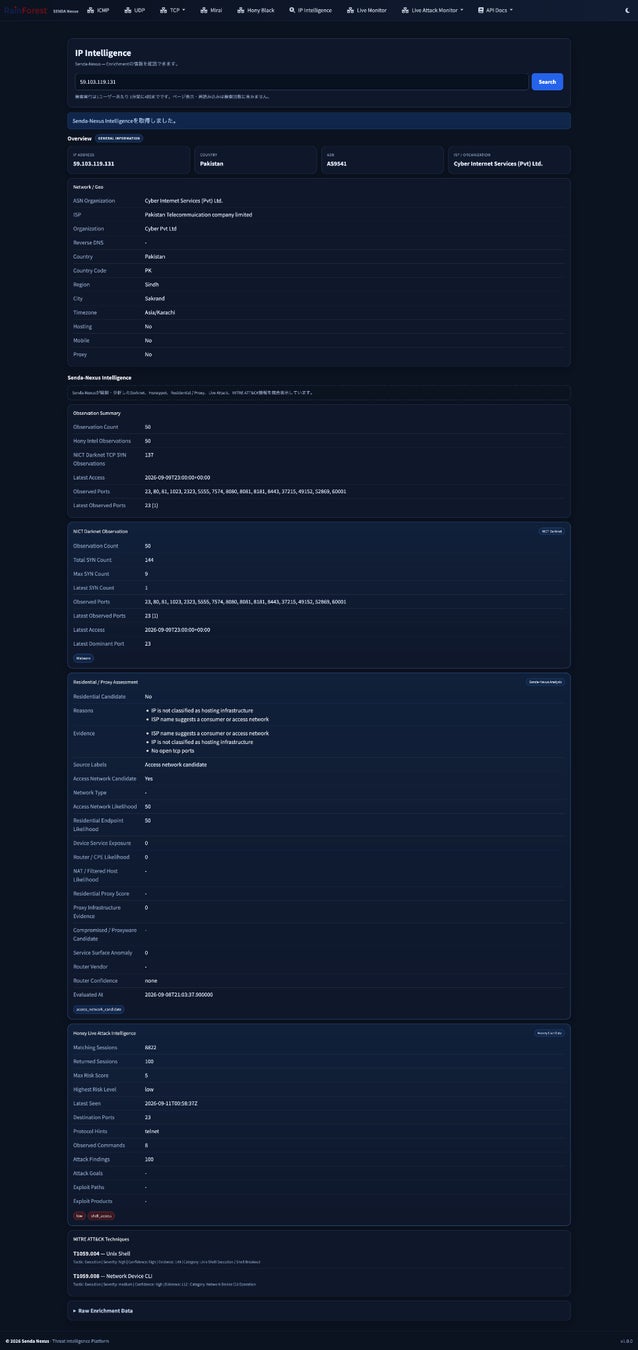
https://nexus.senda-lab.jp/ip-intelligence/
IPアドレスを入力することで、ASN・ISPなどのネットワーク情報、Darknet観測、Residential / Proxy Assessment、攻撃セッション、MITRE ATT&CKなどの関連インテリジェンスを一画面で確認できます。
IP Reputationから「IP Intelligence」へ
従来のIP Reputationサービスでは、
「このIPアドレスは悪性か」
という評価が中心でした。
しかし、攻撃インフラが多様化する現在では、それだけで攻撃者の活動を理解することは困難です。
RainForestでは、IPアドレスを単純な評価値として扱うのではなく、
-
どのネットワークから来ているのか
-
どのようなサービスが公開されているのか
-
Darknetやハニーポットでどのような活動が観測されたのか
-
どのような攻撃手法を使用しているのか
を組み合わせて分析する「IP Intelligence」が重要になると考えています。
今回のResidential Proxy Intelligenceは、その取り組みの一つです。
Senda Nexusが目指す脅威インテリジェンス
Senda Nexusは、Darknet、ハニーポット、インターネット観測、OSINT、CVE、IoCなど、複数の脅威情報を統合するThreat Intelligence Platformです。
RainForestでは、それぞれのデータを個別に閲覧するだけではなく、IPアドレス、攻撃インフラ、脆弱性、攻撃手法、脅威アクターなどの情報を相互に関連付けて分析できる環境の構築を進めています。
Residential Proxy Intelligenceについても、単なるネットワーク属性の分類ではなく、実際の攻撃観測情報と関連付けることで、
「誰が攻撃しているのか」だけでなく、「どのようなインフラを利用し、どのような活動を行っているのか」
を把握できる脅威インテリジェンスを目指しています。
今後の展開
RainForestでは今後、Residential Proxy Intelligenceにおける観測対象の拡大と評価ロジックの高度化を進めます。
また、Senda Nexusが収集するDarknet、ハニーポット、インターネット観測データなどとの相関分析を強化し、レジデンシャルプロキシ、ボットネット、侵害されたルーターやIoT機器などが攻撃インフラとして利用される兆候の把握につなげていきます。
さらに、IP単体の分析に加えて、ASN、ISP、国・地域、利用プロトコル、MITRE ATT&CK Techniqueなどを横断して分析できる機能を強化し、SOC、CSIRT、脅威インテリジェンス担当者などの調査・分析業務を支援していきます。
「Senda Nexus」について
Senda Nexusは、RainForestが開発する脅威インテリジェンスプラットフォームです。
Darknet、ハニーポット、インターネット観測、OSINT、CVE、IoCなど、サイバー攻撃に関する複数の情報を統合し、攻撃インフラ、脅威アクター、脆弱性、攻撃活動の調査・分析を支援します。
単純なデータ検索だけでなく、異なる観測データを関連付けることで、組織のSOC、CSIRT、脅威インテリジェンス業務における状況把握と意思決定を支援します。
【本件に関するお問い合わせ】
株式会社レインフォレスト
広報担当:info@rainforest.tokyo
https://www.rainforest-cs.jp/
X(旧Twitter):https://x.com/KouichirouOkada
すべての画像