SynX、企業の生成AI活用を安全面から支援する「生成AI利活用セキュリティ支援サービス」を提供開始
― 脆弱性診断で培った知見を活かし、企業が生成AIを「安全に使う」ための体制づくりを支援 ―
株式会社 SynX(代表取締役:西 潤一郎、本社:東京都千代田区、主要株主:ポールトゥウィンホールディングス株式会社(100%)、東京証券取引所プライム市場上場(証券コード:3657)、以下 SynX)は、企業における生成AIの安全な利活用を支援する「生成AI利活用セキュリティ支援サービス」の提供を開始したことをお知らせします。
本サービスでは、SynXがこれまでセキュリティ脆弱性診断で培ってきたセキュリティ評価の知見を活かし、生成AIセキュリティ領域へ事業を拡大します。
SynXは、「生成AIを使わせないためのセキュリティ」ではなく、「生成AIを安全に使うためのセキュリティ」という考え方のもと、利用促進とリスク管理を両立する仕組みづくりを支援します。
■サービス開始の背景
生成AIは「個人利用」から「企業の業務基盤」へと移行しつつあります。
文章作成や検索支援にとどまらず、社内情報の検索、資料作成、開発、顧客対応、RAG、AIエージェントなど、企業データや業務プロセスと接続する段階へ進んでいます。
これに伴い、生成AIの課題は「AIツールを利用してよいか」ではなく、「どの情報を、誰が、どのAIから、どこまで利用できるようにするか」という、企業の情報管理・アクセス管理の問題へと変化しています。
企業における生成AIの利活用が進む一方で、次のようなセキュリティ・ガバナンス上の課題も生じています。
-
機密情報・個人情報・顧客情報・ソースコード・社内資料などをAIへ入力することによる情報漏えいリスク
-
会社が把握していない生成AIや個人アカウント、無許可のAIサービスが業務で利用される「シャドーAI」
-
生成AIが社内データと連携することで、従来は利用者が探せなかった情報までAIが検索・要約する可能性があるため、元データのアクセス権設計が重要となること
-
プロンプトインジェクション、機密情報開示、過剰な権限付与(Excessive Agency)、RAG/ベクトル関連、AIサプライチェーンなど、従来型のWebシステムとは異なるAI固有のセキュリティリスクへの対応
また、生成AIの利用を禁止しても、従業員が外部AIサービスを利用することで、企業側が利用状況を把握できない「シャドーAI」につながる可能性があります。
さらに、生成AIのリスクはセキュリティ部門だけの問題ではなく、情報システム、法務・コンプライアンス、データ管理、人事・教育、事業部門など、複数の部門に関係します。
そのため企業には、「ChatGPTを禁止する」「Copilotを導入する」といった個別の判断にとどまらず、誰が管理するのか、何を利用可能とするのか、どのデータを入力できるのか、新しいAIサービスをどう審査するのか、事故発生時にどう対応するのかまでを含めた「AIガバナンス設計」が必要とされています。
OWASP GenAI Security Projectでは、LLMや生成AI、AIエージェントなどについて、プロンプトインジェクション、機密情報開示、過剰な権限付与(Excessive Agency)などの重要なセキュリティリスクが体系化されています。
また、NISTのAI Risk Management Framework(AI RMF)では、Govern・Map・Measure・Manageという、組織的なAIリスク管理の考え方が示されています。
こうした背景を踏まえ、SynXは既存のセキュリティ脆弱性診断で培った知見を活かし、生成AIを安全に利活用するためのセキュリティ支援サービスを開始します。
■「生成AI利活用セキュリティ支援サービス」の概要
本サービスは、企業における生成AIの利用状況やセキュリティ・ガバナンス上の課題を可視化する
「生成AIセキュリティアセスメント」と、発見した課題に対して具体的な改善を支援する「生成AIガバナンス・セキュリティ構築」の2つのサービスを提供します。
・STEP 1:生成AIセキュリティアセスメント
顧客企業の生成AI利用状況を把握し、セキュリティ・ガバナンス上のリスクと改善ポイントを可視化します。
生成AIの利用状況とデータの扱い、情報漏えいリスク、ID/アクセス権、利用ルール/体制を評価し、改善ロードマップとしてご提示します。
・STEP 2:生成AIガバナンス・セキュリティ構築
STEP 1で発見した課題に対して具体的な改善支援を行い、安全に生成AIを利活用できる環境を構築します。
主な支援内容
・AI利用ガイドライン
・AIガバナンス体制
・情報保護・DLP
・ID・アクセス管理
・教育・インシデント対応
■セキュリティ脆弱性診断で培った知見を生成AI領域へ
SynXはこれまで、Web、Mobile、Network、Cloud、IoTなどを対象としたセキュリティ脆弱性診断サービスを提供してきました。
本サービスでは、これまでのセキュリティ評価ノウハウを活かし、生成AIセキュリティ領域へ支援範囲を広げます。
従来の「脆弱性を発見する」セキュリティ診断を起点に、生成AIの利用状況や課題を可視化するアセスメント、さらにガバナンス・セキュリティ構築まで、企業の生成AI利活用におけるセキュリティ課題を段階的に支援します。
既存のセキュリティ脆弱性診断をご利用のお客様には、診断を通じて把握したシステム環境や課題を踏まえ、生成AI利活用に関するセキュリティ支援をご提案することも可能です。
サービスメニュー

|
サービス |
価格 |
|
生成AIセキュリティアセスメント |
100万円~ |
|
生成AIガバナンス・セキュリティ構築 |
200万円~ |
※価格は対象範囲・内容により変動します。詳しくはお問い合わせください。
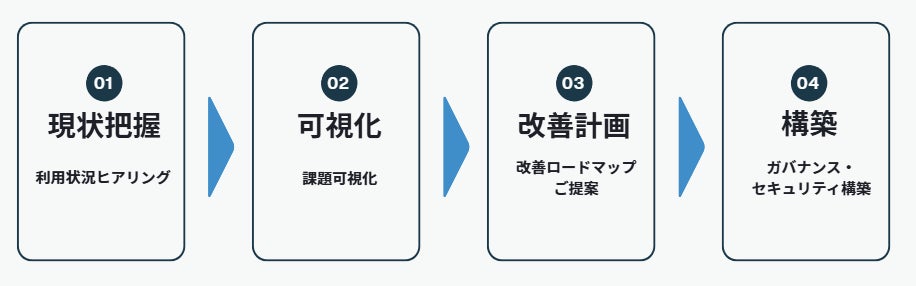
■サービス提供の流れ
本サービスは、SynXのセキュリティ脆弱性診断を起点とした、次の流れで提供します。
①生成AI利用状況のヒアリング
生成AIの利用状況、データの取り扱い、利用ルール・管理体制などを確認します。
②セキュリティ・ガバナンス上の課題を可視化
生成AIの利活用に伴うセキュリティ・ガバナンス上のリスクと改善ポイントを整理します。
③改善ロードマップのご提案
評価結果をもとに、優先すべき課題や改善の方向性をご提示します。
④ガバナンス・セキュリティ構築
必要に応じて、AI利用ガイドライン、ガバナンス体制、情報保護・DLP、ID・アクセス管理、教育・インシデント対応などの整備を支援します。
■SynXが目指す生成AIセキュリティの在り方
SynXは、生成AIを「禁止すべきリスク」ではなく、「安全に活用することで事業成長を加速させる基盤」と位置づけています。
生成AIの価値は、導入すること自体ではなく、企業の情報とガバナンスが守られた状態で、全社的に安心して使い続けられることにあります。
SynXは、これまで培ってきたセキュリティ評価の知見を活かし、お客様が生成AIの利活用とリスク管理を両立できる環境づくりを支援してまいります。
■今後の展開
今後は、「生成AIセキュリティアセスメント」と「生成AIガバナンス・セキュリティ構築」の2サービスを中心に、サービスの標準化と実績の確立を進めます。
そのうえで、将来的には以下の領域への展開を目指します。
-
AX(AIトランスフォーメーション)支援伴走サービス
-
AIアプリケーションのセキュリティ診断
-
生成AI関連セキュリティ製品の販売・導入支援
-
当社グループが進める生成AI利活用支援との連携
また、SynXでは現在、AIエージェントを活用した業務変革を支援するAX(AIトランスフォーメーション)支援サービスの準備を進めています。
業務の整理からAIエージェントの実装、ガバナンス整備、現場への定着までを一貫して支援するもので、本サービスで整えた安全な生成AI利用環境を土台に、企業のAI活用を「守り」と「攻め」の両面から支援してまいります。
詳細は、改めてお知らせします。
■株式会社SynXについて
SynXは、開発・QA・ITインフラ・セキュリティを統合したサービス「SynX One」を提供し、企業のDX推進と事業成長を支援しています。
サイバーセキュリティ分野では、Webアプリケーション診断、ネットワーク診断、クラウド診断、IoTペネトレーションテストなど、お客様の環境や要件に応じたセキュリティサービスを提供しています。
■本件に関するお問い合わせ先
株式会社SynX
広報担当
E-mail:public.relations_desk@synx.co.jp
SynX ホームページ:https://www.synx.co.jp/
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティ広告・宣伝・PR
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
