HBLAB JAPAN、既知の未対応脆弱性を点検するチェックリストを公開 ~PHP2Shellの教訓を踏まえて~
4つの点検ステップと、中長期的なリスク対応を支援するアセスメントサービス
株式会社エイチビーラボジャパン(以下、HBLAB JAPAN、代表:グエン・フイ・タン)は、2026年10月30日、既知の脆弱性への対応状況を確認するための「セキュリティ点検チェックリスト」を公開しました。
本チェックリストは、2026年10月21日にThe PHP Groupが修正版を公開したPHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619、通称「PHP2Shell」)をめぐる最新動向を踏まえて作成したものです。PHPに限らず、ランタイム、フレームワーク、ライブラリ、運用環境を対象に、既知の脆弱性が未対応のまま残されていないかを確認するための4つのステップを紹介します。
■ 背景:PHP2Shellをめぐる最新の動向
HBLAB JAPANは、2026年10月23日付のプレスリリースで、PHP2Shellのリスク評価における3つの基本原則と、アセスメントサービス「PHP2Shell Assessment」を紹介しました。
その後、脆弱性の悪用に関する新たな情報が相次いで公表されています。
-
10月26日:PHP2Shellの2件の脆弱性がCISAのKEVカタログに追加
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、CVE-2026-109618およびCVE-2026-109619を、実際の悪用が確認された脆弱性をまとめた「Known Exploited Vulnerabilities(KEV)カタログ」に追加しました。
JPCERT/CCも注意喚起を更新し、悪用の成否はPHPのバージョンや実行環境などの条件に左右されるとしたうえで、修正済みバージョンへの更新と侵害の有無の調査を推奨しています。また、攻撃の痕跡が確認されない場合でも、攻撃を受けていないとは断定できないとしています。 -
10月28日:Linuxカーネルの脆弱性を組み合わせた攻撃への注意喚起
CISAは、2026年5月に公開されたLinuxカーネルの権限昇格の脆弱性(CVE-2026-46300)をKEVカタログに追加しました。
この脆弱性はPHP2Shellと組み合わせて悪用されることが報告されており、PHPを介した侵入後に権限を昇格させ、root権限でコマンドを実行する攻撃につながるおそれがあります。
一方、サポートが終了した旧バージョンの利用も引き続き課題となっています。
W3Techsの2026年10月29日時点の調査データによると、PHPを使用するWebサイトの約34%で、PHP 7系またはPHP 5系が利用されています。これらはいずれも、PHPプロジェクトによる公式サポートがすでに終了したバージョンです。
また、PHP 8.2についても、2026年12月31日にセキュリティサポートが終了する予定です。
こうした状況から、新たに公表される脆弱性への対応だけでなく、既知の脆弱性への未対応や、サポートが終了したソフトウェアの継続利用についても、改めて確認する必要があります。
そこでHBLAB JAPANは、企業が自社システムの対策状況を確認できるよう、ランタイム、フレームワーク、ライブラリ、運用環境を対象とした4ステップの点検チェックリストを公開しました。
■ 既知の脆弱性への対応状況を確認する4つのステップ
本チェックリストは、エイチビーラボジャパンが10月23日付のプレスリリースで示した3つの評価原則に基づき、「稼働中のシステムの正確な把握」(ステップ1)、「脆弱性の深刻度と外部公開状況に応じた優先順位付け」(ステップ2)、「修正適用後の有効性確認」(ステップ4)を軸に構成しています。
これらの原則を、実際の点検・対応に活用できるよう、以下の4つのステップに整理しました。
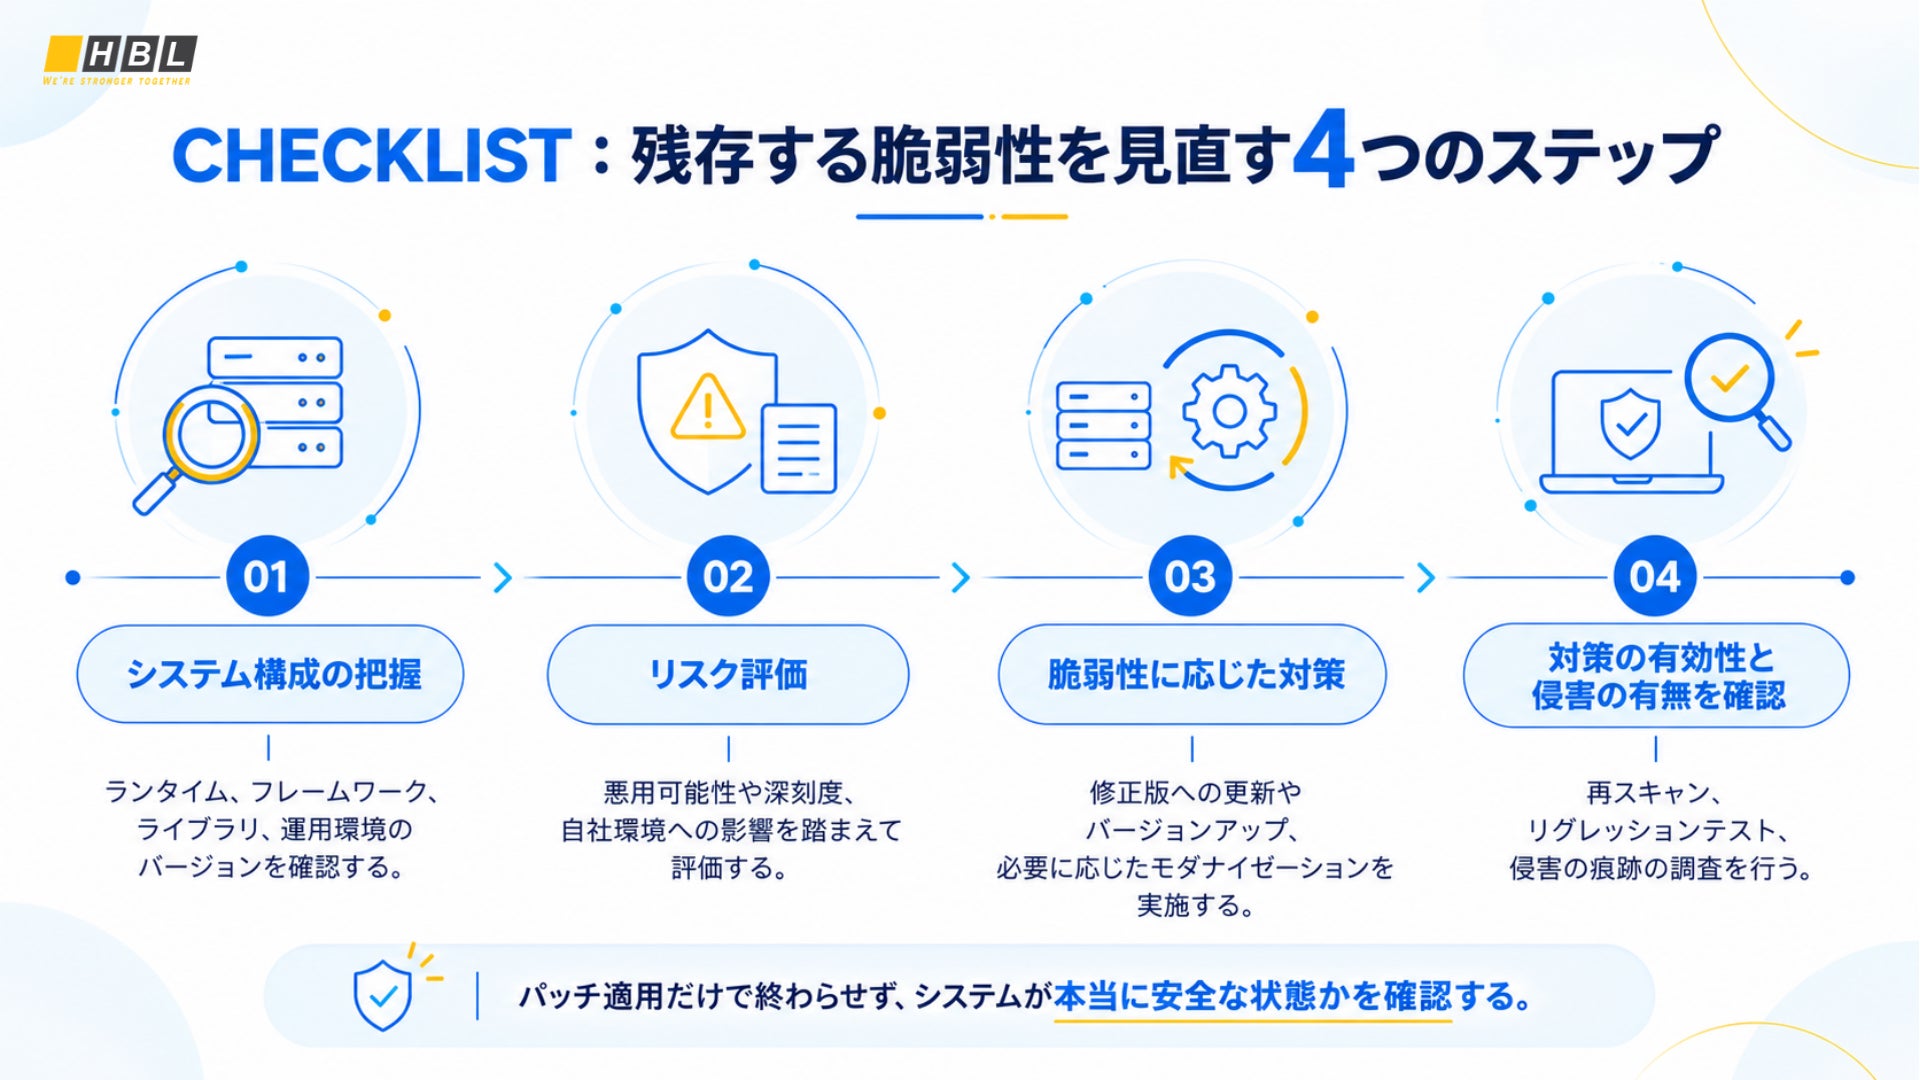
ステップ1:対象範囲の特定 ― 稼働中のシステムとソフトウェア構成を把握する
まず、稼働中のシステムを洗い出し、使用しているソフトウェアとそのバージョンを確認します。
ランタイム・言語実行環境: JDK、.NET、Python、Node.js、PHP、Goなど。サーバーやコンテナイメージごとにバージョンを確認
フレームワーク・ライブラリ: Spring、ASP.NET、Django、FastAPI、Express、Next.js、Laravelなど。直接依存だけでなく、推移的依存関係も確認
運用環境: OS、Webサーバー、アプリケーションサーバー(Tomcat、IIS、Nginxなど)、ミドルウェア、各種設定
見落としやすいシステム: 社内向けツール、ステージング環境、パッケージ製品など
確認した情報は、システムごとにSBOM(Software Bill of Materials:ソフトウェア部品表)などの形式で整理し、継続的に管理できる状態にすることが重要です。
ステップ2:悪用可能性と自社環境への影響を評価する
脆弱性が見つかった場合は、深刻度だけで判断せず、実際の悪用状況、攻撃の成立条件、インターネットへの公開状況、業務への影響を踏まえて対応の優先順位を決定します。
以下は、優先順位を検討する際の考え方の一例です。

|
脆弱性の深刻度・想定される影響 |
悪用が容易/実証コード(PoC)が公開されている場合 |
悪用に特定の条件が必要な場合 |
|
高:リモートコード実行、機密情報の漏えい、認証不要での悪用など |
最優先で対応 |
影響範囲を確認し、早期に対応 |
|
比較的低い |
計画的に対応 |
継続監視し、必要に応じて対応 |
※ 上記は一般的な判断例です。実際の対応期限は、悪用状況、システムの公開範囲、業務への影響などに応じて個別に判断する必要があります。
特に、実際の悪用が確認されている脆弱性や、インターネットからアクセス可能なシステムについては、優先的な確認と対応が求められます。
ステップ3:脆弱性が存在する箇所に応じて対策を実施する
必要な対策は、脆弱性が存在する箇所によって異なります。修正版への更新だけで対応できる場合もあれば、フレームワークの更新やシステムのモダナイゼーションが必要になる場合もあります。
|
対象 |
主な例 |
対応方針 |
|
言語・ランタイム |
PHP2Shell、JDKやNode.js本体の脆弱性 |
修正済みバージョンへの更新を基本とする。サポート終了(EOL)バージョンを使用している場合は、サポート対象バージョンへの移行を検討 |
|
フレームワーク・ライブラリ |
Log4Shell、Spring4Shell、React2Shell |
影響を受けるライブラリやフレームワークを更新し、互換性や既存機能への影響を確認。旧式化が進んでいる場合は、モダナイゼーションも検討 |
|
OS・ミドルウェア・運用設定 |
サーバー設定、アクセス権限、ネットワーク設定 |
セキュリティ設定の強化(ハードニング)、最小権限の原則の徹底、必要に応じたWAFの導入などを実施 |
※ WAFなどの緩和策は、原則として脆弱性修正の代替にはなりません。製品ベンダーや開発元の案内に従い、必要な修正を適用することが重要です。
ステップ4:対策の有効性と侵害の有無を確認する
脆弱性への対応は、修正プログラムを適用した時点で完了するわけではありません。対策が有効に機能していることに加え、修正前に攻撃を受けていなかったかを確認する必要があります。
再スキャン・再診断: 脆弱性が解消されているかを確認
リグレッションテスト(回帰テスト): 修正によって既存機能や業務処理に問題が生じていないかを確認
ログ・不審な挙動の調査: 修正適用前の期間も対象に、侵害の痕跡を確認
認証情報の見直し: 漏えいの可能性がある場合は、パスワード、APIキー、各種シークレットの変更・再発行を実施
なお、ログに不審な痕跡が見つからない場合でも、侵害がなかったことを保証するものではありません。必要に応じて継続的な監視や追加調査を実施することが重要です。
■ 5項目で確認できる簡易セルフチェック
以下の5項目を使って、自社システムの脆弱性管理状況を簡易的に確認できます。
☐ 稼働中のシステムで使用しているランタイムやフレームワークのバージョンを把握している
☐ 直接依存・推移的依存関係を含むソフトウェア構成情報を、SBOMなどで管理している
☐ サポート終了(EOL)バージョンの利用状況を把握し、必要な対応を進めている
☐ 依存ライブラリの脆弱性スキャンを、インシデント発生時だけでなく定期的に実施している
☐ 新たな脆弱性(CVE)が公表された際、影響を受けるシステムを速やかに特定できる
確認できていない項目がある場合は、そこから優先的に現状を把握し、必要な対策を検討することを推奨します。
■ アセスメントに関する無料相談を受付中
HBLAB JAPANでは、脆弱性への対応状況やシステムの現状を確認し、アセスメントの対象範囲を検討するための個別無料相談を受け付けています。
アセスメントサービスでは、システムごとのリスク評価と対応の優先順位付けを行い、初動対応から必要に応じたマイグレーション、長期的な運用・保守までを見据えた対応ロードマップをご提案します。
他社が開発したシステムも対象となり、脆弱性の影響を受けているか判断できない段階からご相談いただけます。
お問い合わせフォームの「お問い合わせ内容」欄に「Assessment」とご記入ください。
※ 秘密保持契約(NDA)が未締結の場合は、必要に応じて業務開始前に締結いたします。すでにエイチビーラボジャパンのサービスをご利用中のお客様は、担当者へ直接お問い合わせください。
■ 参考・出典
JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日公開、10月29日更新)
https://www.jpcert.or.jp/at/2026/at260033.html
Business+IT「米CISA、PHPの脆弱性2件を悪用確認済みカタログに追加 連邦機関は10月29日までに対応」(2026年10月28日)
https://www.sbbit.jp/article/cont1/187831
The PHP Group「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日、英語)
https://www.php.net/archive/2026.php#2026-10-21-5
The PHP Group「PHP 8.2.35 Released!」(2026年10月21日、英語)
https://www.php.net/archive/2026.php#2026-10-21-1
The PHP Group「Supported Versions」(英語)
https://www.php.net/supported-versions.php
W3Techs「Usage statistics of PHP for websites」(2026年10月29日参照、英語)
https://w3techs.com/technologies/details/pl-PHP
BleepingComputer「CISA warns of Fragnesia Linux flaw chained in PHP2Shell attacks」(2026年10月29日、英語)
https://www.bleepingcomputer.com/news/security/cisa-warns-of-fragnesia-linux-flaw-chained-in-php2shell-attacks/
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- システム・Webサイト・アプリ開発アプリケーション・セキュリティ
- 関連リンク
- https://hblab.co.jp/solution/modernization/?utm_source=PR&utm_medium=media&utm_campaign=php2shell
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
