Athena、無検閲のローカルLLMを活用したAIエージェントが企業システムの攻撃検証を担う「Athena RedTeam Agent」を提供開始
機密情報を外部AIに送信せず、本番システムから隔離した複製環境でAIエージェントが攻撃シナリオ立案・模擬攻撃・評価を自動化。攻撃経路の可視化から対策の優先順位付けまで、実践的なセキュリティ検証を支援。
「本番システムには攻撃を試せない。かといって、システム構成や検証ログを外部のAIに渡すこともできない」——重要システムのセキュリティ検証を担う方であれば、一度はこの壁に突き当たった経験があるのではないでしょうか。金融・公共をはじめとする、高いセキュリティ要件の環境にプライベートAIを構築してきた株式会社Athena Technologies(本社:東京都文京区、代表取締役:阿部 武、以下「Athena」)は、この壁を越えるためのAIエージェント「Athena RedTeam Agent(アテナ レッドチーム エージェント)」の提供を本日より開始いたします。
Athena RedTeam Agentは、顧客の閉域環境内で動く無検閲のローカルLLMを活用したAIエージェントが、攻撃シナリオの立案・実行・評価を行い、企業システムのセキュリティ対策の実効性を検証するサービスです。環境複製を行うことで、本番システムに直接的な影響を与えることなく、脆弱性や攻撃経路・改善優先度までを評価できます。
■ なぜ今、「複製環境とローカルLLMで動くAI攻撃検証」なのか
近年、サイバー攻撃手法の高度化に伴い、従来の「網羅的な脆弱性診断」だけでなく、実際の攻撃者を模した「レッドチーム演習」や「攻撃経路の検証」の重要性が高まっています。それに伴い、生成AIを活用した脆弱性診断・侵入テストのサービスも相次いで提供されるようになりました。
一方で、これらの多くは本番環境を対象とした形で提供されており、企業の現場には、次の3つの課題が残っています。
① 商用LLMの安全制約による検証範囲の制限
一般的な商用LLMでは、正当なセキュリティ検証を目的とする場合であっても、モデルの安全機構や利用条件によって、一部の検証手順が拒否・中断される場合があります。
② 機密情報を外部AIサービスに送信するリスク
システム構成情報、設定ファイル、検証ログなどには、企業のセキュリティに関わる機密情報が含まれます。特に金融機関や官公庁などでは、外部の生成AIサービスへの情報送信が制限される場合があります。
③ 本番システムへの影響を伴う検証の難しさ
実際の攻撃を模した検証には、サービス停止、データ破損、システム負荷の増大といったリスクが伴います。そのため、本番システムを対象とした検証では、実施できる手法や範囲が制限されることがあります。
Athena RedTeam Agentは、こうした環境でプライベートAIの構築を重ねてきたAthenaが、これらの課題をひとつのサービスとして解決するために開発しました。「AIによる攻撃検証」と「機密情報・本番システムの保護」という、これまで両立しにくかった要件を、無検閲のローカルLLMで実現します。
「ローカルLLM」の強みと必要性
ローカルLLMとクラウドLLMの具体的な違いについては、以下の記事で詳しく解説していますので、あわせてご確認ください。
■ 無検閲のローカルLLMとは
無検閲のローカルLLMとは、一般的な商用LLMに設けられた出力制限の影響を受けにくく、セキュリティ検証などの専門用途に柔軟に対応できる大規模言語モデルです。通常の商用LLMでは、正当なセキュリティ検証であっても、攻撃手法や脆弱性に関する技術的な分析が制限される場合があります。無検閲モデルでは、こうした制約を緩和することで、実際の攻撃を想定したシナリオの立案や詳細なリスク分析を可能にします。
「無検閲」は無制限の攻撃行為を認めるものではありません。Athena RedTeam Agentでは、顧客から事前に許可された対象・範囲に限定し、本番システムから隔離された複製環境で検証を実施します。実行権限や停止条件を管理し、重要操作には専門家による承認を設けることで、AIの柔軟な検証能力と安全な運用を両立します。
また、ローカルLLMは顧客管理下の閉域環境で動作するため、システム構成や検証ログなどの機密情報を外部の生成AIサービスに送信することなく、検証を完結できます。
■ Athena RedTeam Agentとは
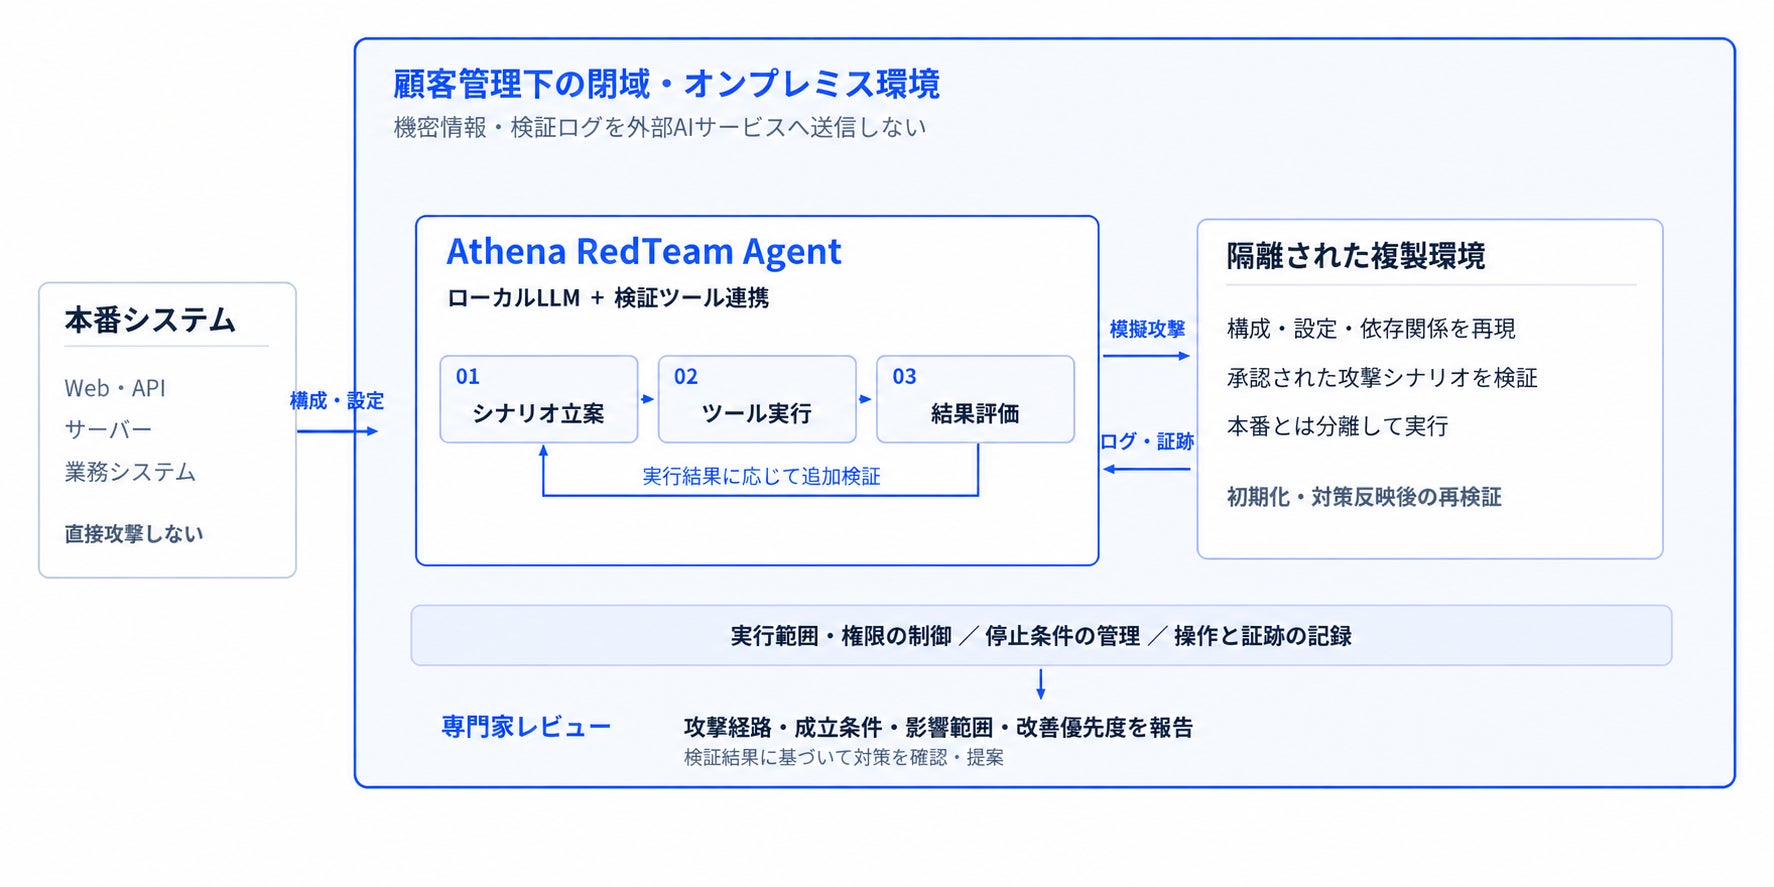
Athena RedTeam Agentは、攻撃者の視点から企業システムのセキュリティ対策の実効性を検証するAIエージェントを中心に、検証環境の構築から模擬攻撃の実行、結果の評価までを一体的に提供するサービスです。
検証用途に適したローカルLLMと各種セキュリティ検証ツールを組み合わせ、あらかじめ承認された範囲内でAIエージェントが攻撃シナリオの立案と模擬攻撃を実施します。
AIエージェントは実行結果を解析し、必要に応じてシナリオを修正・追加検証することで、攻撃経路や成立条件、影響範囲を明らかにします。
また、検証範囲の設計、重要操作の承認、結果のレビューには専門家が関与します。AIによる自動化と人による管理・評価を組み合わせることで、安全性と検証品質の両立を図ります。
Athena RedTeam Agentの3つの特長
-
ローカルLLMにより、検証用途に合わせた構成と機密情報の管理を両立
顧客の管理下にある閉域環境でローカルLLMを動作させることで、システム構成や検証ログなどの機密情報を外部の生成AIサービスに送信することなく、攻撃検証を実施できます。
また、検証目的に応じたモデルの選定・調整と各種ツールとの連携により、一般的な商用LLMでは制約を受ける場合があるセキュリティ検証にも柔軟に対応します。
-
環境複製により、本番に影響を与えず検証ができる
承認されたシステム構成情報や設定情報をもとに、本番システムから隔離した検証環境を構築します。これにより、本番システムへの直接的な影響を抑えながら、実際の攻撃を想定したシナリオを検証できます。検証前の状態を保存することで、検証後の環境復元や条件を変更した再検証にも対応します。 -
AIの推測ではなく、証跡に基づく成果を提示
AIによる推測だけに依存せず、実際の検証結果や実行ログなどの証跡に基づいてリスクを評価します。専門家によるレビューを通じて、「検証により確認された事実」「推定されるリスク」「未検証の項目」を明確に区別し、攻撃経路や成立条件、影響範囲を整理します。これにより、企業は対応すべきセキュリティ上の課題と改善の優先順位を把握できます。
サービスの流れ
① 対象・検証条件の設計
顧客の課題、対象システム、検証したいリスクと達成すべき検証目標を整理します。AIに任せる工程と、専門家が確認する工程を決めます。
② 複製環境の構築
本番システムから隔離した検証環境を構築し、ローカルLLMと検証ツールを導入します。対象システムの特性や検証目的に応じて、必要な構成・設定を再現します。
③ AIによる模擬攻撃・追加検証
AIエージェントが攻撃シナリオを立案し、許可された範囲内で検証を実行します。実行結果に応じて追加検証やシナリオの見直しを行い、その過程をログとして記録します。
④ 結果の評価
実行ログや証跡に基づき、確認された攻撃経路、成立条件、影響範囲を整理します。専門家によるレビューを経て、改善の優先順位とともに報告書として提出します。
⑤ 対策後の再検証
必要に応じて、改善策を反映した検証環境で再検証を実施します。対策前後の結果を比較し、改善効果と残存リスクを確認します。
提供する成果物
検証終了後、実施内容と評価結果をまとめた報告書を提供します。
-
検証結果報告書の主な内容
-
検証対象・目的・実行条件・環境の再現範囲
-
実施した攻撃シナリオと検証結果
-
確認された攻撃経路・成立条件・実行証跡
-
想定される影響範囲と改善の優先順位
-
未検証・中断となった項目とその理由
-
対策前後の比較結果(再検証を実施した場合)
-
提供形態・価格
まず初回相談で対象範囲を整理し、限定した範囲でのPoCから始めます。PoCでは、限定範囲で、AIによる検証能力と環境への適合性を確認します。PoCの後は、専門家の管理・レビューを伴う検証サービスとしてご提供します。
価格・期間は、対象規模、検証の深さ、必要なモデル・計算資源、環境複製の難易度、専門家の関与範囲、報告内容に応じた個別お見積もりとなります。
■ 会社概要
【株式会社Athena Technologiesについて】
株式会社Athena Technologiesは、金融・インフラ・官公庁・防衛産業などのセキュリティ要件が高い組織向けにプライベートAI基盤を提供するAIスタートアップです。プライベートAI基盤「Athena Platform」や日本語LLMガードレール「Athena Firewall」により、高セキュリティ環境下で利用可能なAIソリューションを提供します。
社名:株式会社Athena Technologies
設立:2023年12月
代表取締役:阿部 武
所在地:東京都文京区本郷6丁目25番14号 HONGOEGG(東京オフィス)、京都府京都市左京区田中門前町 百万遍ビル3F(京都オフィス)
本件に関するお問い合わせ
株式会社Athena Technologies 広報担当
すべての画像