株式会社ヴェス、脆弱性管理とEU CRA対応をテーマに2つの無料ウェビナーを開催
SBOMを活用した脆弱性管理の実践から、EU CRAの脆弱性報告対応・全面適用に向けた準備まで、「SBOM+」のデモを交えて解説
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、脆弱性管理とEU CRAの対応をテーマに、2つの無料ウェビナーを開催いたします。
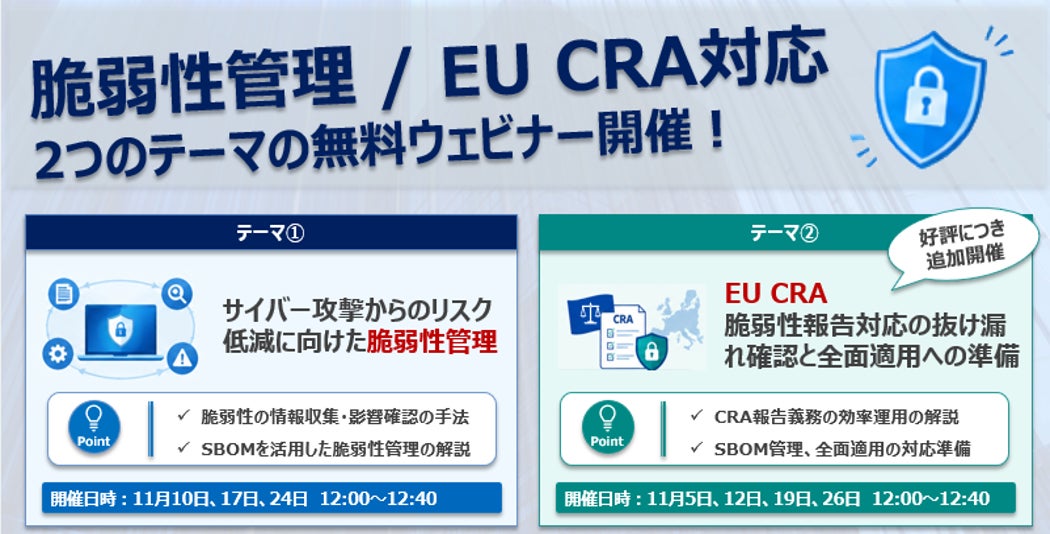
【テーマ①】サイバー攻撃からのリスク低減に向けた脆弱性管理
~リスク低減につなげる脆弱性管理の実践とSBOMの活用~
サイバー攻撃によるリスクの低減に向けて、脆弱性情報の収集から自社製品への影響確認、SBOMを起点とした脆弱性管理を解説します。
脆弱性の定期診断は行っているが、それ以外に脆弱性を検知する方法、対策がない。検討している。また手動対応となっている脆弱性管理の効率化を図りたい。といったご状況であれば、有効なアプローチの一案をご説明します。
〇このような方におすすめです
・脆弱性情報を収集しているが、自社製品との関係を効率的に確認できない
・ソフトウェアの脆弱性を継続的に把握・管理する仕組みが整っていない
・SBOMを活用したサイバー攻撃の被害リスク低減に向けた対応策を検討している
■ウェビナー開催日時
・11月10日、17日、24日 12:00~12:40
※オンライン開催/参加無料
※全日とも同様の内容を予定しております
【テーマ②】 EU CRA 脆弱性報告対応の抜け漏れ確認と全面適用への準備
~脆弱性報告の実務から、SBOMによる管理、全面適用に向けた対応~
9月11日よりCRAの脆弱性報告義務が適用されています。
既に報告対応の準備ができている企業様、今後EUへの市場投入を予定され報告体制を整備されている企業様へ、CRAの脆弱性報告対応における実務上のポイントをはじめ、SBOMによる管理や全面適用に向けた準備について解説します。
〇このような方におすすめです
・CRAの脆弱性報告において、運用の抜け漏れがないか確認したい
・脆弱性検知後のCRA対応フローを整理したい
・全面適用に向けて、SBOM生成のサービス(ツール)導入を検討している
■ウェビナー開催日時
・11月5日、12日、19日、26日 12:00~12:40
※オンライン開催/参加無料
※全日とも同様の内容を予定しております
両テーマともに、弊社が提供する脆弱性管理、SCAサービス「SBOM+」のデモンストレーションを交えてご紹介します。
皆さまのご参加を心よりお待ちしております。
株式会社ヴェスについて
企業名:株式会社ヴェス
代表者:代表取締役 中村 慶郎
所在地:[東京本社]東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー8階
設立:2003年7月1日
事業内容:ソフトウェア品質検証事業、ソフトウェア開発事業
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- イベント
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
