情報漏洩につながる脆弱性を、毎日検知し自動修正を支援。社内設置型AIセキュリティ基盤「AI-SecBox」提供開始
〜年1回の脆弱性診断を毎日の自動検査に。修正案の作成からAIレビュー・自動検証までを社内設置の専用機で支援〜
サイバー攻撃は、いつ起こるかわからない。
株式会社Hexabase(本社:東京都千代田区、代表取締役CEO:岩崎 英俊、以下「Hexabase」)は、社内設置型のAI脆弱性検査・修正検証環境「AI-SecBox」の提供を開始いたしました。
*現在、導入をご検討のお客様向けに無料トライアルを受付中です。
多くの企業で年1回程度にとどまっていた脆弱性診断を、AI-SecBoxは毎日の自動検査に切り替えます。検出した脆弱性は、AIが修正案を作成し、別のAIがレビューした上で専用機内で自動検証し、プルリクエスト・パッチとして提示するところまで一気通貫で支援します。「見つけること」で終わらず、「直すこと」までを日次サイクルで回せる体制を、企業が自社内に構築できるようにします。
背景・課題:この夏以降、情報漏洩・不正アクセスが止まらない
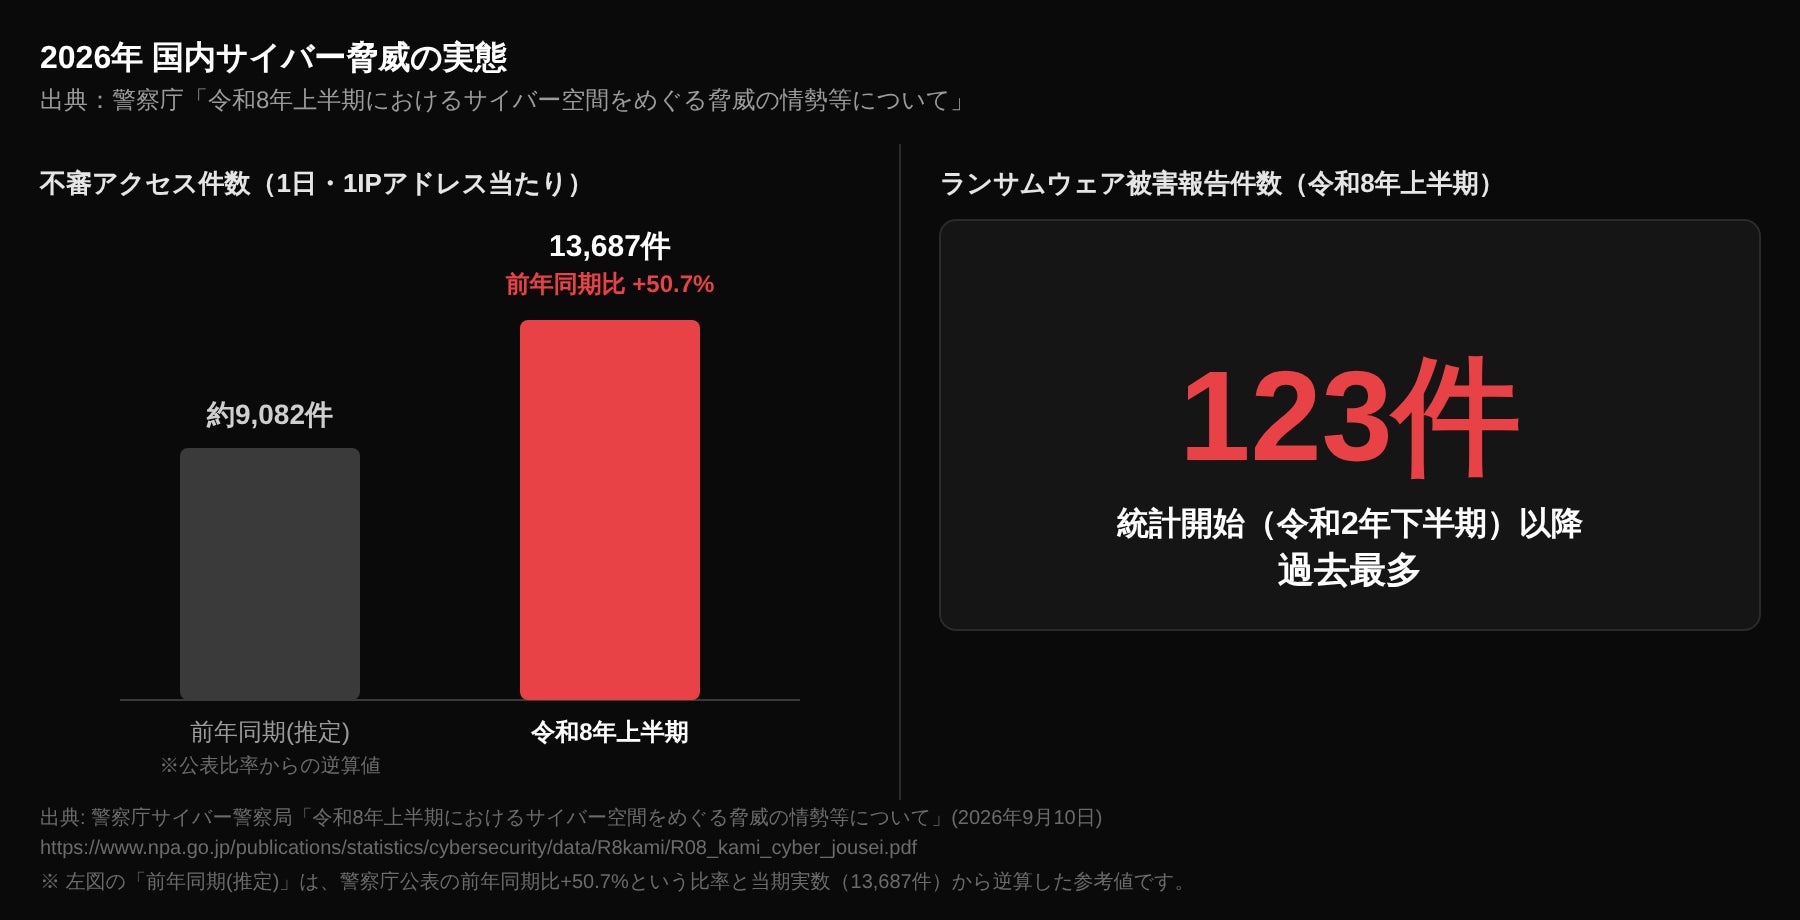
2026年は、サイバー攻撃を起点とした情報漏洩・不正アクセスの公表が、夏以降とりわけ相次いでいます。警察庁が2026年9月10日に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によれば、ランサムウェアの被害報告件数は123件にのぼり、半期の件数として統計を取り始めた令和2(2020)年下半期以降で過去最多を記録しました※1。さらに、サイバー攻撃の前兆となる脆弱性探索等の不審アクセスは1日・1IPアドレス当たり13,687件に達し、前年同期比で50.7%増と急増しています※1。
実際に、2026年9月には国内大手カーシェアリングサービスの運営会社でWebシステムへの不正アクセスが公表され、運転免許情報や本人確認書類画像を含む約660万件のアカウント情報が第三者に取得される事案が発生しました※2。このほかにも、業種を問わず大手企業・公的機関からの不正アクセス・情報漏洩の公表が、この秋にかけて相次いでいます。
また、IPA(独立行政法人情報処理推進機構)が2026年1月に公表した「情報セキュリティ10大脅威 2026」では、組織編の第3位に「AIの利用をめぐるサイバーリスク」が初めてランクインしました※3。生成AIの業務利用が広がる一方で、それに伴う新たなリスクへの対応が、あらゆる組織にとって急務となっています。
サイバー攻撃の侵入口。その多くが、ソフトウェアの脆弱性です。
リスクが放置されている原因は、3つの壁にあります。
壁1. ソースを出せない
機密情報の管理規程により、ソースコードや脆弱性診断の結果をクラウド型の検査ツールに預けられない企業は少なくありません。ソースコードを外部に出したくない企業にとって、選択肢はこれまで限られていました。
壁2. 修正するリソースが無い
脆弱性診断の報告書は届いても、修正にあたる人手が足りず、同じ指摘が翌年も残ってしまう。こうした企業は珍しくありません。クラウド型のAI診断・自動修正サービスも登場していますが、提案はAI1体による修正案の生成にとどまるものが主流で、提案の精度を別の仕組みで担保する仕組みは限られていました。さらに近年は、組織横断的なサイバーリスクを経営層向けに可視化・評価するコンサルティング型のサービスも登場していますが、多くはリスクの発見・評価・レポーティングが中心で、現場のソースコードそのものを日次で検知し、修正まで踏み込むものではありませんでした。
壁3. 入口は放置サーバー
攻撃者は、管理対象から漏れた周辺のサーバーから侵入します。年1回、最重要システムだけを対象にした診断では、その入口まで届きません。多くの企業では脆弱性診断が年1回程度にとどまり、日々公開される新たな脆弱性や、AIによって高速化した攻撃サイクルに検査の頻度が追いついていないのが実情です。
AI-SecBoxについて:検知だけで終わらせない、修正まで支援するAIセキュリティ基盤
「AI-SecBox」は、脆弱性の検知から修正支援までを一気通貫で自動化する、社内設置型のAIセキュリティ基盤です。
1. 年1回から毎日へ。検査頻度そのものを変える
専用機を社内に設置するだけで、OSSだけで6種類のスキャナーを統合した検査を毎日自動で実行します。SonarQube等の既存ツールとの連携にも対応しており、導入済みの開発環境を活かしながら検査頻度を引き上げられます。CISA KEV(既知の悪用された脆弱性カタログ)やEPSS(脆弱性の悪用可能性スコア)も毎日更新し、公開直後から悪用が広がる危険な脆弱性を優先して検知します。
2. 「直す」までを支援する8段階ワークフロー
検出・正規化・トリアージの後、AIが修正案を自動作成します。ここで終わらせず、別のAIが修正案をレビューし、専用機内で自動検証を行った上で、プルリクエスト・パッチ形式として提示します。本番環境への直接の変更は行わず、最終的な適用判断は開発者に委ねる設計のため、自動化のスピードと安全性を両立しています。多くのクラウド型AI修正ツールが単一のAIによる提案にとどまる中、AI-SecBoxは「修正AI」と「レビューAI」、そして自動検証という複数の確認工程を経てから提示する点が特長です。
3. 機密情報を抱える企業でも導入しやすい設計
検査・修正・検証を行うLLMを含め、専用機内で処理を完結できる構成に加え、必要に応じて機密情報を伏字処理した上で送信内容を記録しながらクラウドを選択的に利用するオプションも用意しています。ソースコードの社外持ち出しに慎重な企業でも、自社のポリシーに合わせて導入方式を選べます。専用機(Dell Pro Max with GB10)は体積約1.1リットル・消費電力280Wと小型で、大がかりな設備投資なく設置できます。
4. 監査・統制対応の証跡を自動で残す
「誰が承認し、何を変え、どう確かめたか」を月次レポートとして自動生成し、J-SOX・ISMS・SCS(Security Certification Scheme)評価制度の要求事項に対応した証跡を蓄積します。内部監査部門の負担軽減にもつながります。
5. 導入規模に応じた柔軟なプラン
利用規模に応じて複数の構成プランを用意しているほか、既存の「AI-DevBox」ユーザー向けには追加ライセンスプランも用意しています。価格の詳細はサービスページをご参照ください※4。
現在、導入をご検討のお客様向けに無料トライアルを受付中です。 実際の環境で検知から修正案の提示までの流れをお試しいただけます。トライアルの詳細や先行受注特典については、お気軽にお問い合わせください。
6. ツール導入だけで終わらせたくない企業へ:AI駆動開発セミナー
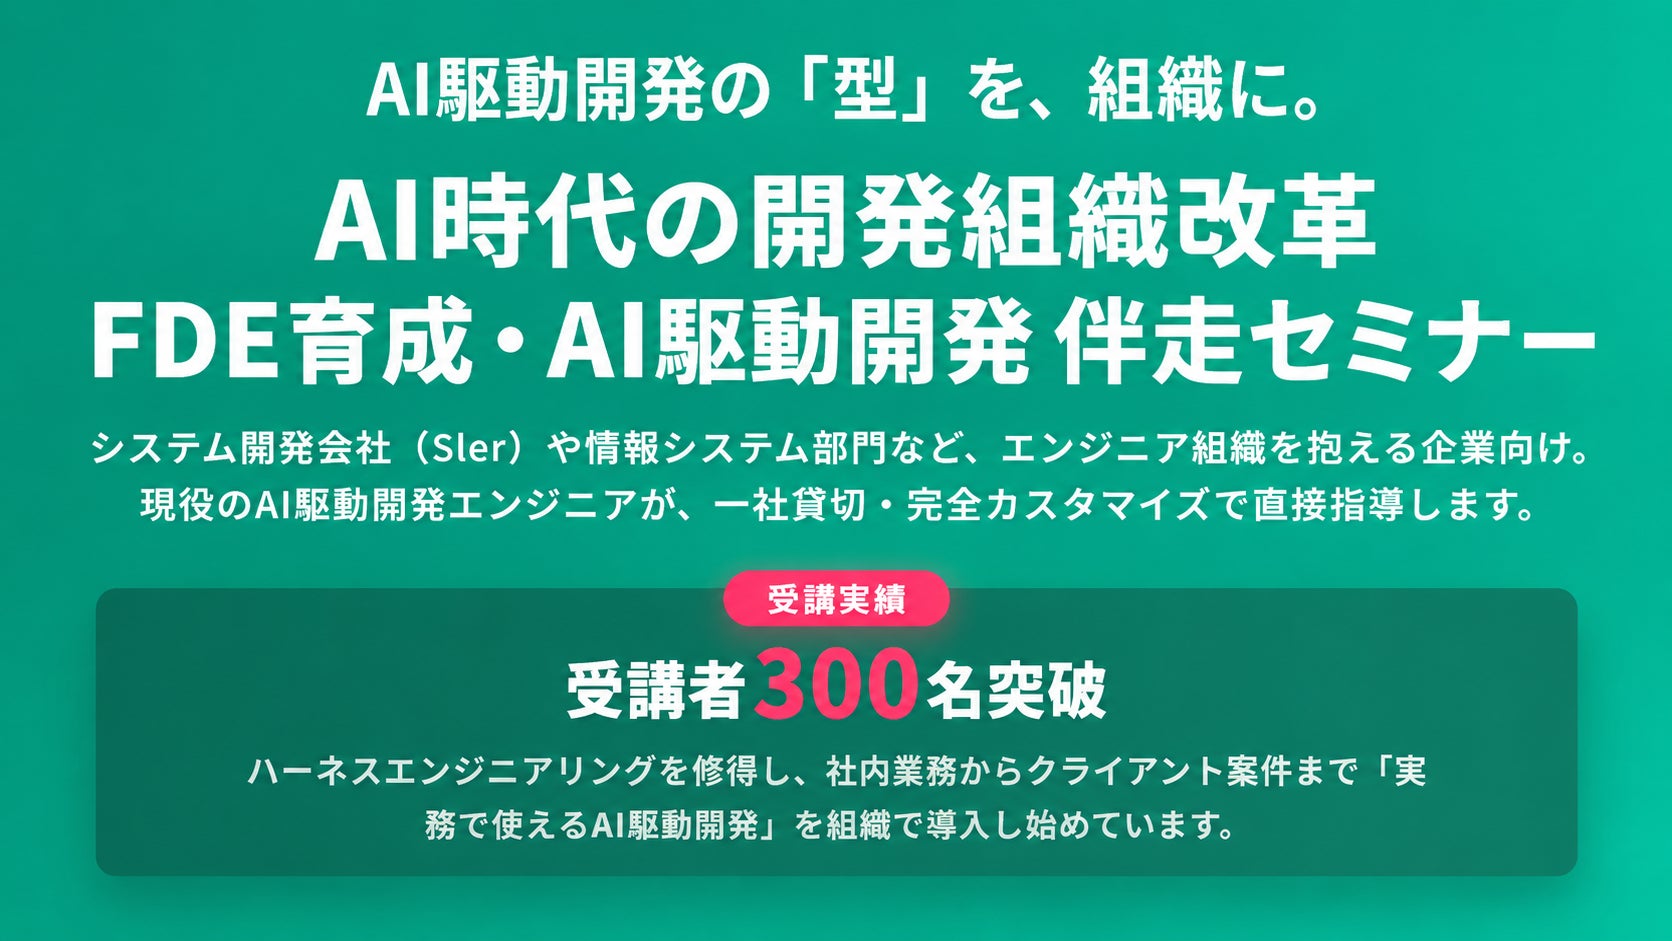
Hexabaseは、AI-SecBoxのようなツールの提供にとどまらず、エンジニア組織そのものがAI駆動開発を使いこなせるようになるための「AI駆動開発セミナー」もあわせて提供しています。生成AIの基礎からスペック駆動開発(SDD)、GitOpsを用いた多重レビュー体制、Issue駆動開発の実践など、伴走する一社貸切型のプログラムで、これまでに300名を超えるエンジニアが受講しています。AI-SecBoxによる日次の脆弱性対応と、開発組織自体のAI駆動化を両輪で進めたい企業にとって、あわせて検討いただける選択肢です※5。
なぜHexabaseが『AI-SecBox』を提供するのか
バックエンド・インフラ・SREの専門企業が、設計から保守まで担います。
01. 専用機を安定稼働させてきた実績があるから
K3s・コンテナ・AIエージェントによる修正の仕組みを1台の専用機に統合する構成は、自社の「Kubo」基盤で培ったものです。「Kubo」基盤をDell Pro Max with GB10で稼働させてきた実績を、AI-SecBoxにも活かしています。
02. AIに任せきりにしない運用設計ができるから
AIエージェント実行基盤「CaptainAI」を中心に、自社のAI駆動開発そのものを通じて積み重ねてきた、人の承認を介したAIエージェント運用のノウハウを活かしています。AgentRUNによって人による承認ゲートと証跡を管理し、署名付き配布によって脆弱性データベース・スキャナー・LLMを常に最新の状態に保ちます。
03. 統制の厳しい業種と向き合ってきたから
金融・公共・重要インフラのお客様を支援する中で、監査や規制に対応するための仕組みづくりを重ねてきました。SCS評価制度・金融庁のガイドライン・J-SOXの要求事項に対応付けながら、OSSと商用ツールを組み合わせることで、特定ベンダーへのロックインを避けられる構成としています。
これらの体制により、専任のセキュリティエンジニアを新たに採用・育成しなくても、既存の開発チームがそのまま運用を続けられます。
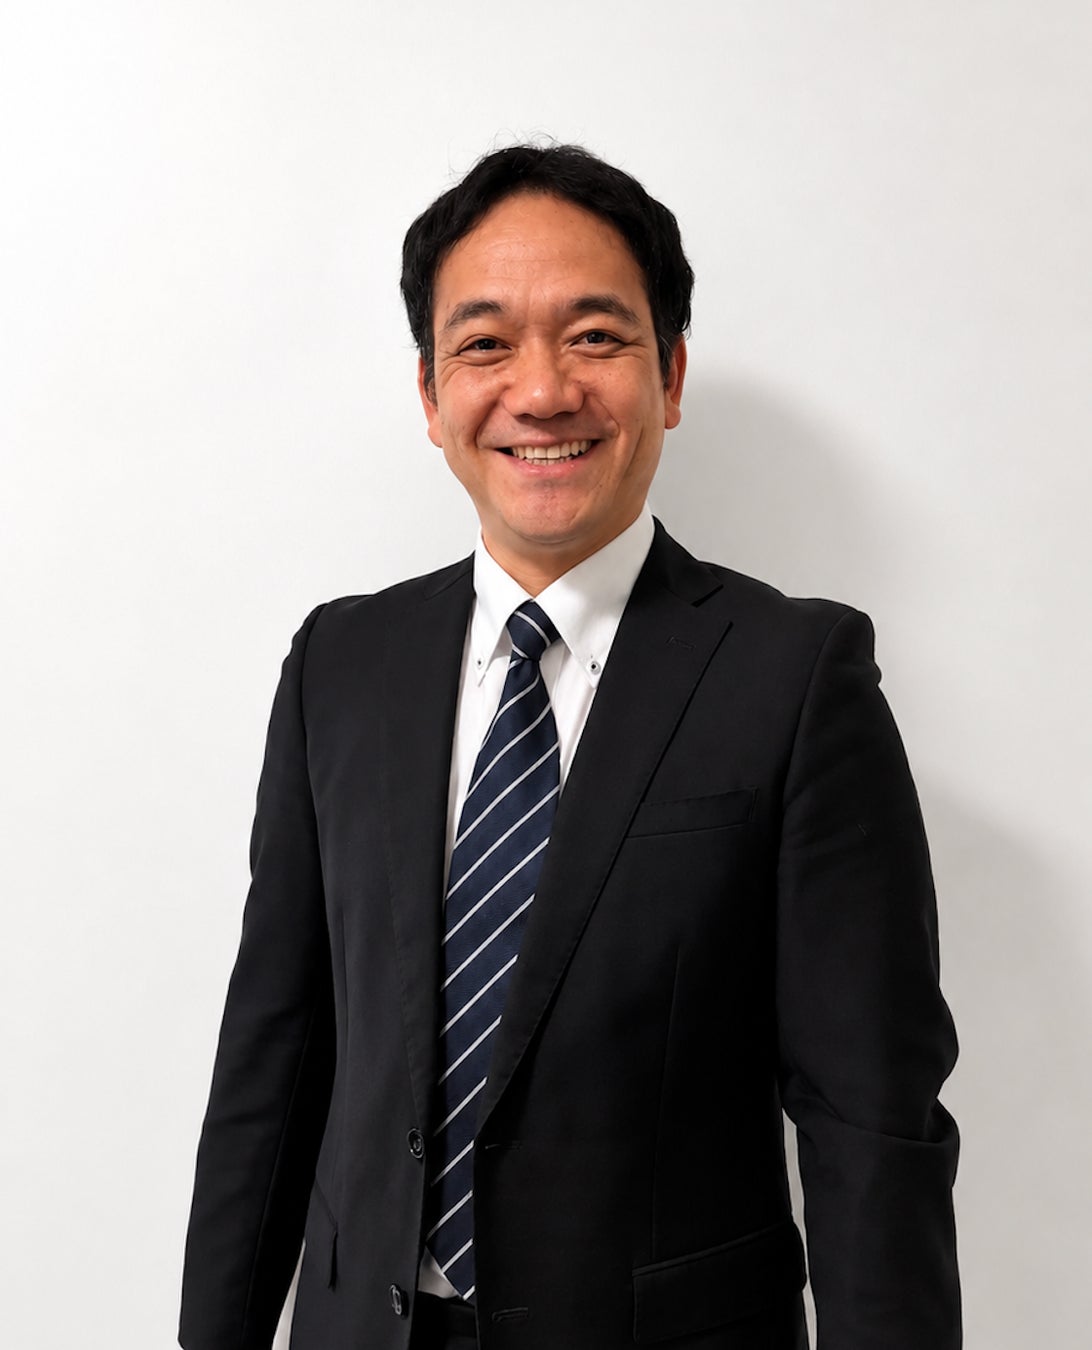
代表者コメント
「この夏以降、情報漏洩やサイバー攻撃のニュースを目にしない日がないほど、セキュリティを取り巻く環境は厳しさを増しています。警察庁の発表にもある通り、攻撃の前兆となる不審アクセスは前年から5割も増えており、年1回の脆弱性診断では、もはや守り切れません。多くの企業が脆弱性を『見つけること』はできても、『直すこと』までを継続的に回せている組織はまだ多くありません。AI-SecBoxは、検知で終わらせず、修正案の作成・レビュー・検証まで支援することにこだわって開発しました。検査の頻度を日次レベルまで引き上げながら、企業ごとのセキュリティポリシーに合わせて柔軟に導入できる。それが私たちの目指す姿です。」
会社概要
社名: 株式会社Hexabase
代表者: 代表取締役CEO 岩崎 英俊
設立: 2016年1月
所在地: 東京都千代田区神田須田町2丁目3-12 12KANDA 701
資本金: 7億7千万円(資本準備金およびその他資本剰余金含む)
事業内容: 「CaptainAI」「Compass」「Kubo」等の企画・開発・提供、AI駆動開発セミナーの企画・運営
URL: https://www.hexabase.com/
本件に関するお問い合わせ
株式会社Hexabase マーケティング担当
Email:marketing@hexabase.com
※1 「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」|警察庁 サイバー警察局(2026年9月10日公表) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
※2 国内大手カーシェアリングサービス運営会社による不正アクセスに関する公式発表(2026年9月28日) https://share.timescar.jp/news/2026/0928/1815.html
※3 情報セキュリティ10大脅威 2026(組織編)|IPA 独立行政法人情報処理推進機構(2026年1月29日) https://www.ipa.go.jp/pressrelease/2025/press20260129.html
※4 AI-SecBox サービスページ|株式会社Hexabase https://www.hexabase.com/service/ai-dev/secbox
※5 AI駆動開発セミナー|株式会社Hexabase https://www.hexabase.com/service/ai-dev
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
