Criminal IP TI FeedをSplunkbaseで提供開始、悪性IPアドレスとの通信を自動検知
| ファイアウォールログと脅威情報を自動照合し、調査の優先順位付けを支援
AI SPERAは、Splunk向けの新アプリ「Criminal IP TI Feed」の提供をSplunkbaseで開始しました。本アプリは、Criminal IPの脅威インテリジェンスとSplunkに取り込まれたファイアウォールのトラフィックログを自動で照合します。
セキュリティ担当者は、悪性IPアドレスとの通信が検知された自社資産を特定し、セッションが成立したかどうかをSplunk上で確認できます。
■蓄積したログを、脅威の調査にどう活用するか
国内のセキュリティ運用では、ファイアウォールや各種セキュリティ製品から収集したログを、アラート発生時の調査にどう活用するかが課題の一つです。
たとえば、悪性IPアドレスに関するアラートを受け取った際は、ファイアウォールログを照合し、どの端末が関係していたか、セッションが成立したかを確認する必要があり、アラートが増えるほど、遮断された外部スキャンと、優先して調査すべき通信を見分けるのに時間がかかります。
Criminal IP TI Feedは、Splunkに蓄積された通信ログと脅威情報を自動で照合し、関連する自社資産と通信の結果をまとめて表示します。
これまでSplunk向けに提供してきた個別IPアドレスの照会や不正検知に加え、脅威情報と通信ログの自動照合を、SOCの既存の調査フローに組み込めます。
■通信の結果をもとに、調査の優先順位を判断
同じ悪性IPアドレスがログに記録されていても、ファイアウォールで遮断されたアクセスと、内部端末から接続が成立した通信では、調査の優先度が異なります。Criminal IP TI Feedは、 インバウンドとアウトバウンドの通信を脅威情報と照合し、ログに基づいてセッション成立、応答なし、遮断などの結果を区別します。
セッションの成立が確認されていない検知は、監視レベル(Watch)を上限とします。重大(Critical)と判定された検知では、悪性IPアドレスとのセッションが成立しています。Overviewでは、優先して確認すべき検知と関連する自社資産を把握し、成立したアウトバウンド通信から調査を始められます。
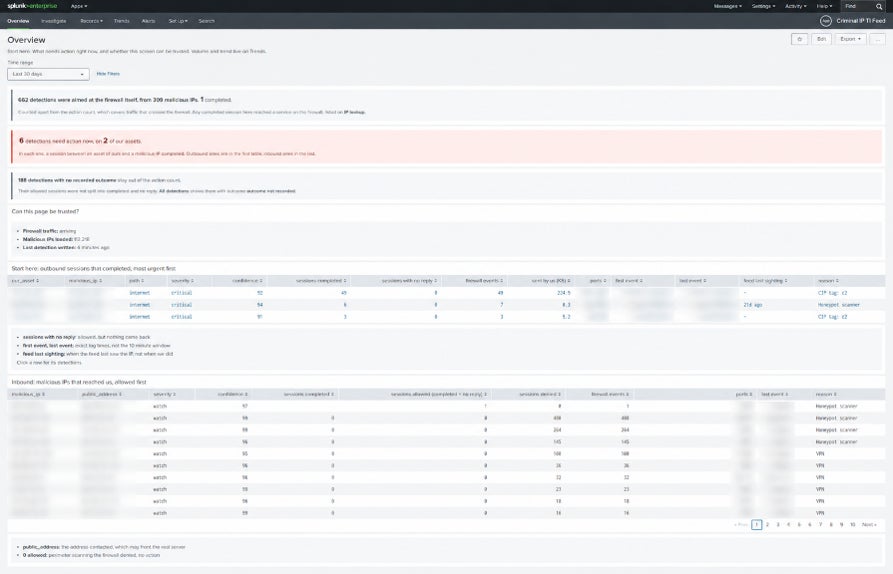
対応を優先すべき検知と、悪性IPアドレスとのセッションが成立した自社資産を確認できます。
本アプリにはOverviewを含む7つのダッシュボードがあり、検知の傾向や個別の通信履歴、フィードの取得状況をSplunk上で確認できます。
■最新の脅威情報で過去30日間の通信も再確認
アプリは3時間ごとに脅威インテリジェンスフィードを取得し、10分ごとにファイアウォールログと照合します。検知結果をSplunkの専用サマリーインデックスに保存するため、大量の元ログを繰り返し検索することなく、ダッシュボードの表示やアラートの配信に利用できます。
さらに1日1回、最新のフィードを使って過去30日間のログを再照合します。通信が記録された時点では悪性と判明していなかったIPアドレスについても、後から関連する通信を見つけられます。
■Slack通知で、対応に必要な情報を共有
Slack連携を設定すると、通知対象の検知を悪性IPアドレスと通信方向ごとにまとめて送信できます。通知には資産別のセッション件数、検知時刻、送受信データ量などが含まれます。繰り返しの通知は抑制され、Alerts画面では通知条件や配信結果を確認できます。
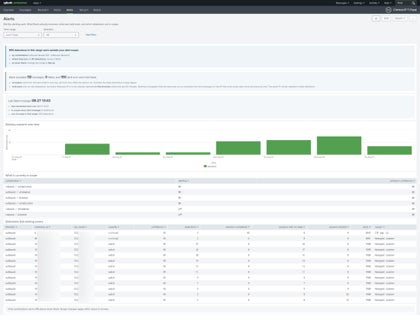
Slackへの配信状況と、現在の通知対象を確認できます。
■脅威インテリジェンスを日々のセキュリティ運用に
フィードの取得、ログの照合、過去の通信の再確認、アラートの配信を自動化することで、セキュリティ担当者は手作業で情報を突き合わせる時間を減らし、対応を急ぐべき通信の調査に集中できます。
AI SPERAのCEO、カン・ビョンタクは次のように述べています。
「脅威インテリジェンスは、組織内で実際に観測されたネットワーク通信と結び付けることで、対応の判断に活用しやすくなります。Splunk向けのCriminal IP TI Feedは、悪性IPアドレスとの通信に関係した資産を特定し、セッションの状況に基づいて調査の優先順位を決めるための情報を提供します。」
■SplunkbaseでCriminal IP TI Feedを入手
導入には、Linux上で自社運用するSplunk Enterprise、Splunkに取り込まれたファイアウォールログ、Criminal IP TI Feedのライセンス(APIキー)が必要です。
SplunkbaseでCriminal IP TI Feedを見る: https://splunkbase.splunk.com/app/9625
■Criminal IPについて
Criminal IPは、インターネット上のIPアドレス、ドメイン、URLを分析し、セキュリティ上の意思決定に役立つ脅威インテリジェンスを提供します。AIとOSINTを活用し、IPアドレスのレピュテーション評価、公開サービスやVPN・プロキシの利用状況の把握、フィッシングの検知を支援します。
また、APIを通じて既存のセキュリティプラットフォームと連携し、調査や対応の自動化に活用できます。
Criminal IPの脅威インテリジェンスは、Amazon Web Services、Microsoft Azure、Snowflakeの各マーケットプレイスでも提供しています。
■ 詳細情報
-
Criminal IP公式サイト: https://www.criminalip.io/ja
-
Criminal IP検索エンジン: https://search.criminalip.io/ja
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティネットワーク・ネットワーク機器
- キーワード
- 脅威インテリジェンスTIセキュリティ
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
