地上波タブーのニューメディア『NoBorderニュース』最新回公開
特集テーマ:企業へのサイバー攻撃と情報漏洩問題
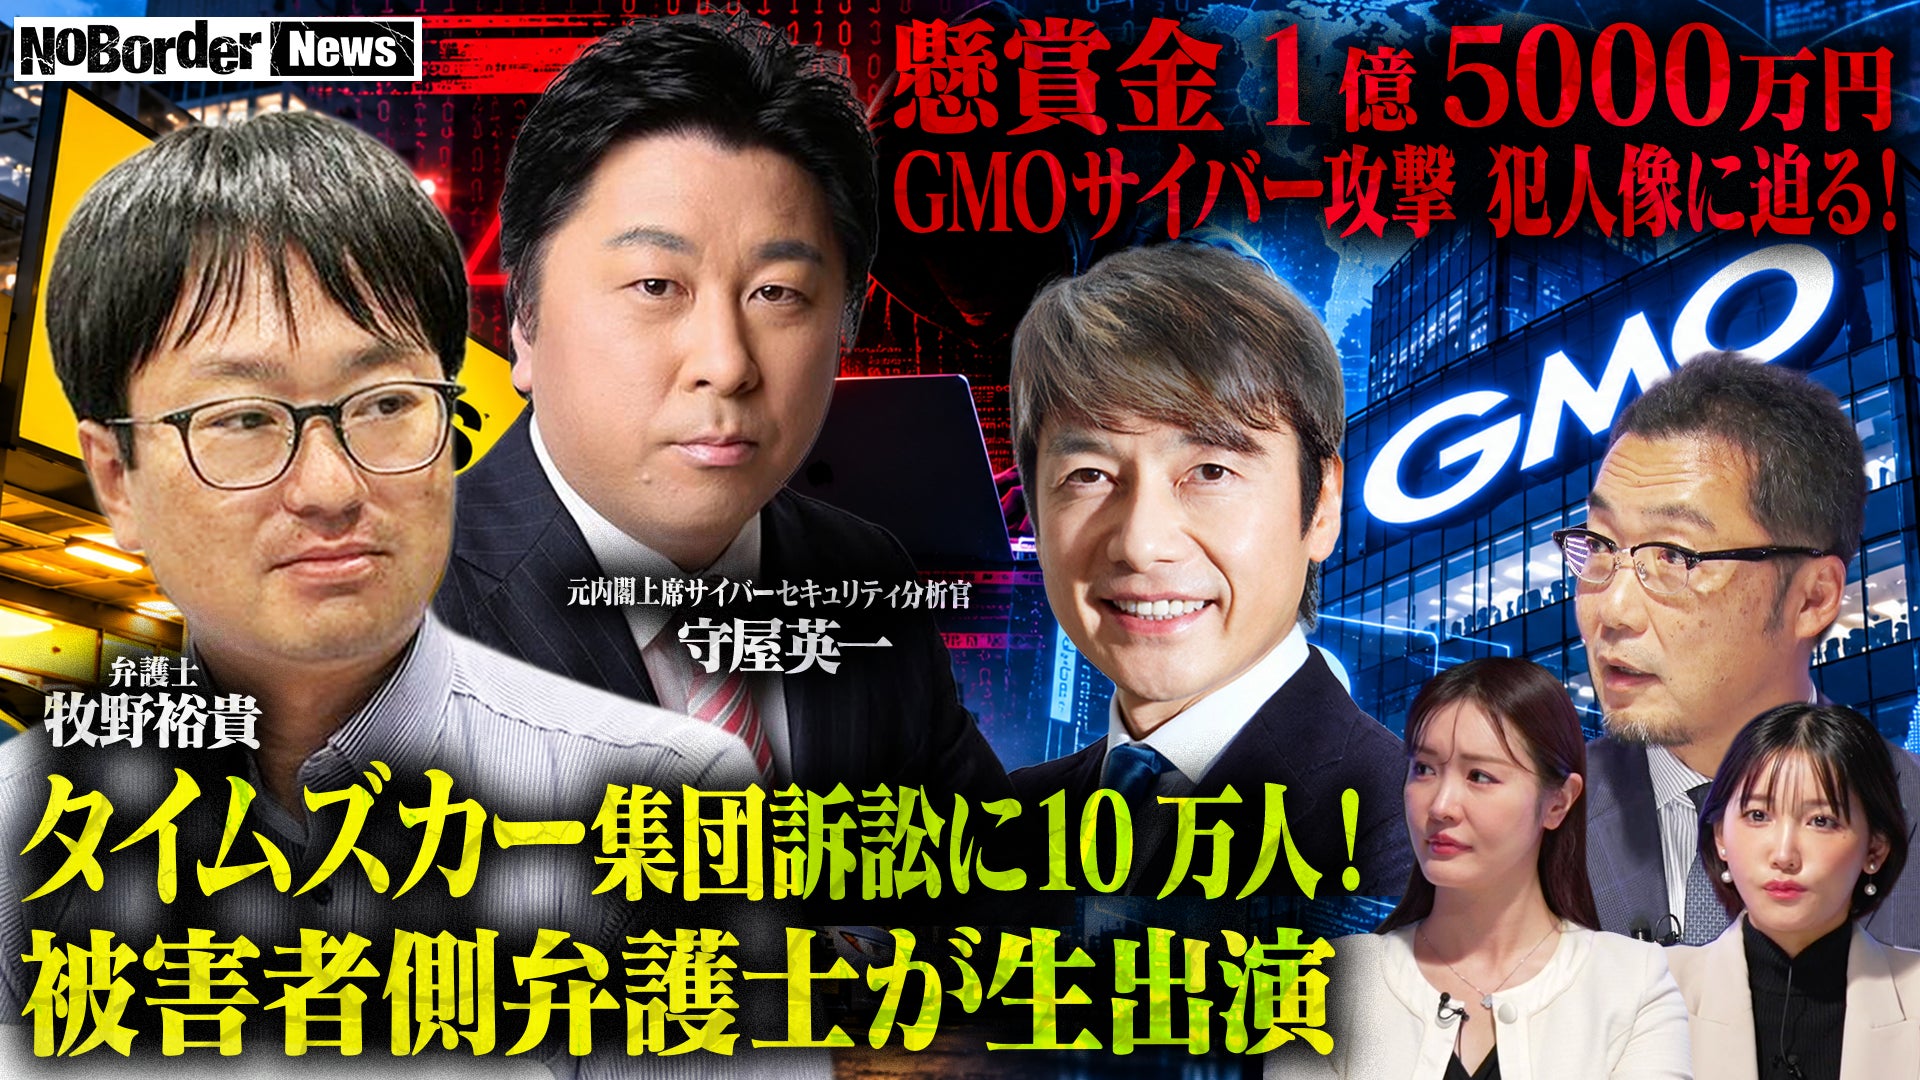
地上波タブーのニューメディア『NoBorder』を展開する株式会社NoBorder(本社:東京都港区、代表取締役:溝口勇児)は、NoBorderニュース #61 サイバー攻撃 GMO謝罪会見 脆弱性指摘も…なぜ? &タイムズカー集団訴訟へ…被害者救済・経営責任はどうなる?を、2026年11月2日に公開したことをお知らせいたします。
今回のNoBorder ニュースでは、GMOインターネット株式会社の「お名前.com デスクトップクラウド」に対する不正アクセスと、タイムズカーの会員情報漏えい問題を取り上げました。相次ぐサイバー攻撃に企業はどこまで備えられるのか、流出した個人情報による被害を誰が補償するのか、経営責任と被害者救済を両立させる制度はどうあるべきかを議論しました。
番組には、タイムズカーの情報漏えいをめぐる集団訴訟の準備を進める牧野裕貴氏と、情報セキュリティ大学院大学特任講師で、内閣官房の上席サイバーセキュリティ分析官を務めた守屋英一氏が出演。
法律とサイバーセキュリティの両面から、GMOの対応、企業の安全管理体制、個人情報の価値、日本の被害回復制度、政府の役割について見解を示しました。
#61:サイバー攻撃 GMO謝罪会見 脆弱性指摘も…なぜ? &タイムズカー集団訴訟へ…被害者救済・経営責任はどうなる?
https://youtube.com/live/kFE-y8H68Uo
GMO謝罪会見――「2年前の警告」をなぜ生かせなかったのか
GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」では、外部からの不正アクセスにより、一部利用者の取引口座で不正な取引が行われ、顧客情報とみられるデータの一部が攻撃者側によって公開されました。
11月2日の記者会見で、GMOインターネットグループの熊谷正寿氏らは利用者と関係者に謝罪。2024年にグループ内のセキュリティー企業からシステム上の課題を指摘されていたものの、その指摘を十分に生かせなかったことを明らかにしました。
守屋氏は、会見で示された経緯から、攻撃者が侵入してから発覚するまでに相当の期間があり、短時間で自動化された攻撃というより、攻撃者が内部を調べながら進めた従来型の手法だった可能性があるとの見方を示しました。
また、過去のセキュリティーチェックで確認された範囲と、今回侵入に使われた可能性がある経路との間に、点検上の空白があったのではないかと指摘。攻撃そのものだけでなく、なぜ監視や点検で早期に発見できなかったのかを検証する必要があると述べました。
現場の警告が経営陣へ届かなかった――サイバー対策は「経営問題」
番組では、セキュリティー上の課題や社内からの警告が、経営トップへ十分に共有されていなかったとされる点についても議論しました。
牧野氏は、サイバーセキュリティーは技術部門だけに任せる問題ではなく、企業経営に直結する課題だと指摘。重大なリスクに関する情報を経営陣まで上げ、経営判断として対策を進めるガバナンスが必要だとの見解を示しました。
一方、木幡涼真NoBorderプロジェクトマネージャーは、企業の責任を過度に重くすれば、被害を受けた企業が公表をためらったり、問題を隠そうとする圧力が生じたりする可能性があるのではないかと問題提起しました。
これに対し牧野氏は、サイバー攻撃を受けた企業すべてに一律の責任を負わせるのではなく、必要な安全対策を講じていたかどうかを基準に判断すべきだと説明。適切な対策を行った企業と、重大な不備を放置した企業を区別できる制度設計が必要だと述べました。
一律5,000円、最大300万円――GMOの補償方針をどう評価するか
GMOは今回の問題を受け、対象サービスの利用者全員に一律5,000円の見舞金を支払うほか、不正アクセスに起因する不正取引で生じた損失を補償する方針を示しました。また、攻撃者によって個人情報が公開された利用者には、情報の種類に応じ、1公開当たり最大300万円の特別見舞金を支払うとしています。
牧野氏は、不正取引による損失の補償や全利用者への見舞金は、被害者に向き合う対応として評価できるとの見方を示しました。特別見舞金についても、これまで企業が支払ってきた一般的な見舞金と比べ、高い水準だと述べました。
一方で、公開された情報の組み合わせによって支給額が上限を超える場合や、情報公開後に二次被害が生じた場合の扱いなど、今後確認が必要な点も残っていると指摘しました。
番組では、十分な資金力を持つ大企業だからこそ可能な補償ではないかという論点も提示。中小企業を含む事業者がサイバー攻撃を受けた場合、被害者救済と企業の存続をどのように両立させるのかが問われました。
タイムズカー集団訴訟へ――免許証情報の流出と二次被害への不安
タイムズカーでは、Webシステムへの不正アクセスにより、現会員や退会済み会員など約660万件のアカウント情報が漏えいしました。運転免許証など本人確認書類の画像データについても、約146万件でアクセスと外部送信を示す痕跡が確認されています。
運営会社は、本人確認書類の画像データを暗号化して保管しており、外部送信の痕跡が確認されたことが、直ちに画像の内容を閲覧可能な状態にしたことを意味するものではないと説明しています。運営会社は、対象となる利用者に3,000円相当の見舞金を支払う方針を発表しました。これに対し牧野氏は、免許証画像や免許証番号は本人確認に利用される重要な情報であり、なりすましや不正契約などの二次被害への不安や、利用者が自ら対応する負担を踏まえると、補償として十分なのかを検討する必要があると述べました。
宇水遥佳NoBorder広報も、タイムズカーから情報漏えいの通知を受けた当事者として、身分証明書の画像が外部へ送信された可能性に不安を感じていると語りました。
牧野氏は、番組配信時点で集団訴訟への参加希望登録が13万人を超えたと説明。委任契約や必要書類の提出など具体的な手続きを整え、年内の提訴を目指して準備を進める考えを示しました。
流出した個人情報の「価値」をどう算定するのか
番組では、氏名、住所、連絡先、運転免許証番号、本人確認書類の画像など、流出した情報の種類によって被害の重大性が異なるなか、損害額をどのように算定するのかを議論しました。
牧野氏は、個人情報漏えいの慰謝料には一律の客観的基準がなく、過去の裁判例が一つの目安になってきたと説明しました。一方、AIによって複数の情報を照合し、なりすましや詐欺へ悪用することが容易になりつつある現在、過去と同じ基準のままでよいのかは検討すべき課題だと述べました。
また、日本には多数の被害者が容易に一括して救済を受けられる仕組みが十分に整っておらず、個人情報漏えいによる精神的損害をどのように回復するかにも制度上の課題があるとの認識を示しました。
木幡は、被害者救済を実効的なものにする一方、適切な安全対策を講じた企業まで過度な賠償責任を負うことがないよう、責任の基準を明確にする必要があるのではないかと問いかけました。
政府はどこまで守れるのか――能動的サイバー防御と人材不足
政府は10月26日、サイバーセキュリティーに関する関係閣僚会議の初会合を開き、相次ぐ情報漏えいへの緊急対策を議論しました。また、10月1日にはサイバー対処能力強化法と関連法の一部が施行され、官民連携の強化や、一定の条件下で攻撃元へアクセスして無害化する措置の運用が始まりました。
守屋氏は、攻撃者が海外にいる場合には、日本政府だけで身柄を特定・拘束することは難しく、政府へ支援を求めれば直ちに事件が解決するわけではないと説明しました。そのうえで、攻撃を受ける前の防御や、官民の情報共有を強める必要性を指摘しました。
また、行政機関では担当者が数年で異動することが多く、専門知識を継続的に蓄積しにくいとの課題を挙げました。外部の専門人材を任期付きで採用しても、十分な権限を持たなければ能力を生かしにくいと述べ、サイバーセキュリティー分野に特化した人材育成と権限設計が必要だとの考えを示しました。
通信情報の利用と「通信の秘密」の関係についても議論が行われました。出演者からは、攻撃の予防とプライバシー保護を両立させるため、第三者による監督や適切なガバナンスが欠かせないとの意見が出されました。
「後付けの対策」から、設計段階の安全性へ
守屋氏は、問題が起きてから対処するだけではなく、システムやサービスを設計する段階から安全性を組み込む「セキュリティ・バイ・デザイン」の考え方が重要だと述べました。個人情報を扱うアプリやWebサービスについて、一定のセキュリティー基準を満たしているかを可視化し、利用者が安全性を判断できる認証・ラベリング制度を検討すべきだと提案しました。
今回のNoBorderニュースでは、サイバー攻撃を単なる技術上の問題としてではなく、企業統治、被害者救済、法制度、行政の専門人材、プライバシー保護を含む社会全体の課題として議論しました。
出演者情報
牧野裕貴 氏(弁護士、牧野法律事務所代表)
守屋英一 氏(情報セキュリティ大学院大学特任講師、元内閣官房上席サイバーセキュリティ分析官)
上杉隆 (NoBorderニュースアンカー)
木幡涼真(NoBorderプロジェクトマネージャー・運営責任者)
宇水遥佳(NoBorder広報)
小島みゆ (NoBorder広報)
視聴者参加型企画(アンケート)
NoBorderニュースでは、公式アプリおよびYouTubeコメント欄を通じて、視聴者から番組で取り上げてほしいテーマや意見を募集しています。
今回の公式アプリのアンケートでは、「GMOにサイバー攻撃」が31%の票を集め、2番目に関心の高いテーマとなりました。番組では、被害者への補償、運転免許証情報が流出した場合のリスク、政府や企業が講じるべき対策など、視聴者から寄せられた質問も交えて議論しました。
今後もNoBorderニュースでは、公式アプリやコメント欄を通じて寄せられた視聴者の声を番組づくりに反映してまいります。
NoBorder公式アプリのご案内
NoBorderでは公式アプリの運用を開始しています。公式アプリでは、以下のような番組の裏側や深掘りコンテンツをお楽しみいただけます。
● 出演者のオフショット
● 未公開カット・限定映像
● 動画公開後のアフタートーク
● 削除された過去回の特別公開
番組とあわせて、NoBorderの世界観をより立体的に体験できる場として展開してまいります。
■アプリへのアクセス方法
NoBorder公式アプリは、公式LINEからアクセス可能です。まずは NoBorder公式LINEを友だち追加いただき、LINE内の案内より公式アプリへお進みください。
▼ NoBorder公式LINE
https://lin.ee/rUR8U3T?openExternalBrowser=1
地上波タブーのニューメディア『NoBorder』とは
「NoBorder」は、連続起業家・溝口勇児が命をかけて“真実の輪郭”に迫る、地上波タブーのニューメディアです。既存メディアでは扱いづらいテーマに対し、多様な立場・専門性を持つ論客を迎え、結論ありきではない、多面的な議論を展開しています。
フェイク OR ファクト——
そのBORDERは、あなた自身がひいてください。
◾️配信情報
番組名 :NoBorder News
エピソード:#61
タイトル :サイバー攻撃 GMO謝罪会見 脆弱性指摘も…なぜ? &タイムズカー集団訴訟へ…被害者救済・経営責任はどうなる?
公開日時 :2026年11月2日 19:00
配信媒体 :YouTube
視聴方法 :無料視聴
視聴URL :https://youtube.com/live/kFE-y8H68Uo
■ホームページ/公式SNS
公式X :https://x.com/NoBorder_info
公式Instagram :https://www.instagram.com/noborder_jp/
公式YouTube :https://www.youtube.com/@NoBorder_jp
公式TikTok :https://tiktok.com/@noborder_jp?_t=ZS-8xr4GPnWz0Z&_r=1
【株式会社NoBorder 概要】
会社名:株式会社NoBorder
代表取締役:溝口勇児
事業内容: ジャーナリズムメディアの企画・制作・配信
お問い合わせ先:info@no-border.jp
すべての画像