【緊急支援】AIセキュリティのCoWorker、Web・ネットワーク脆弱性診断の無料提供を開始
相次ぐサイバー攻撃被害を受け、先着10社のセキュリティ点検を支援。AI「Red Agent」と専門家による診断を、2026年11月30日まで受付
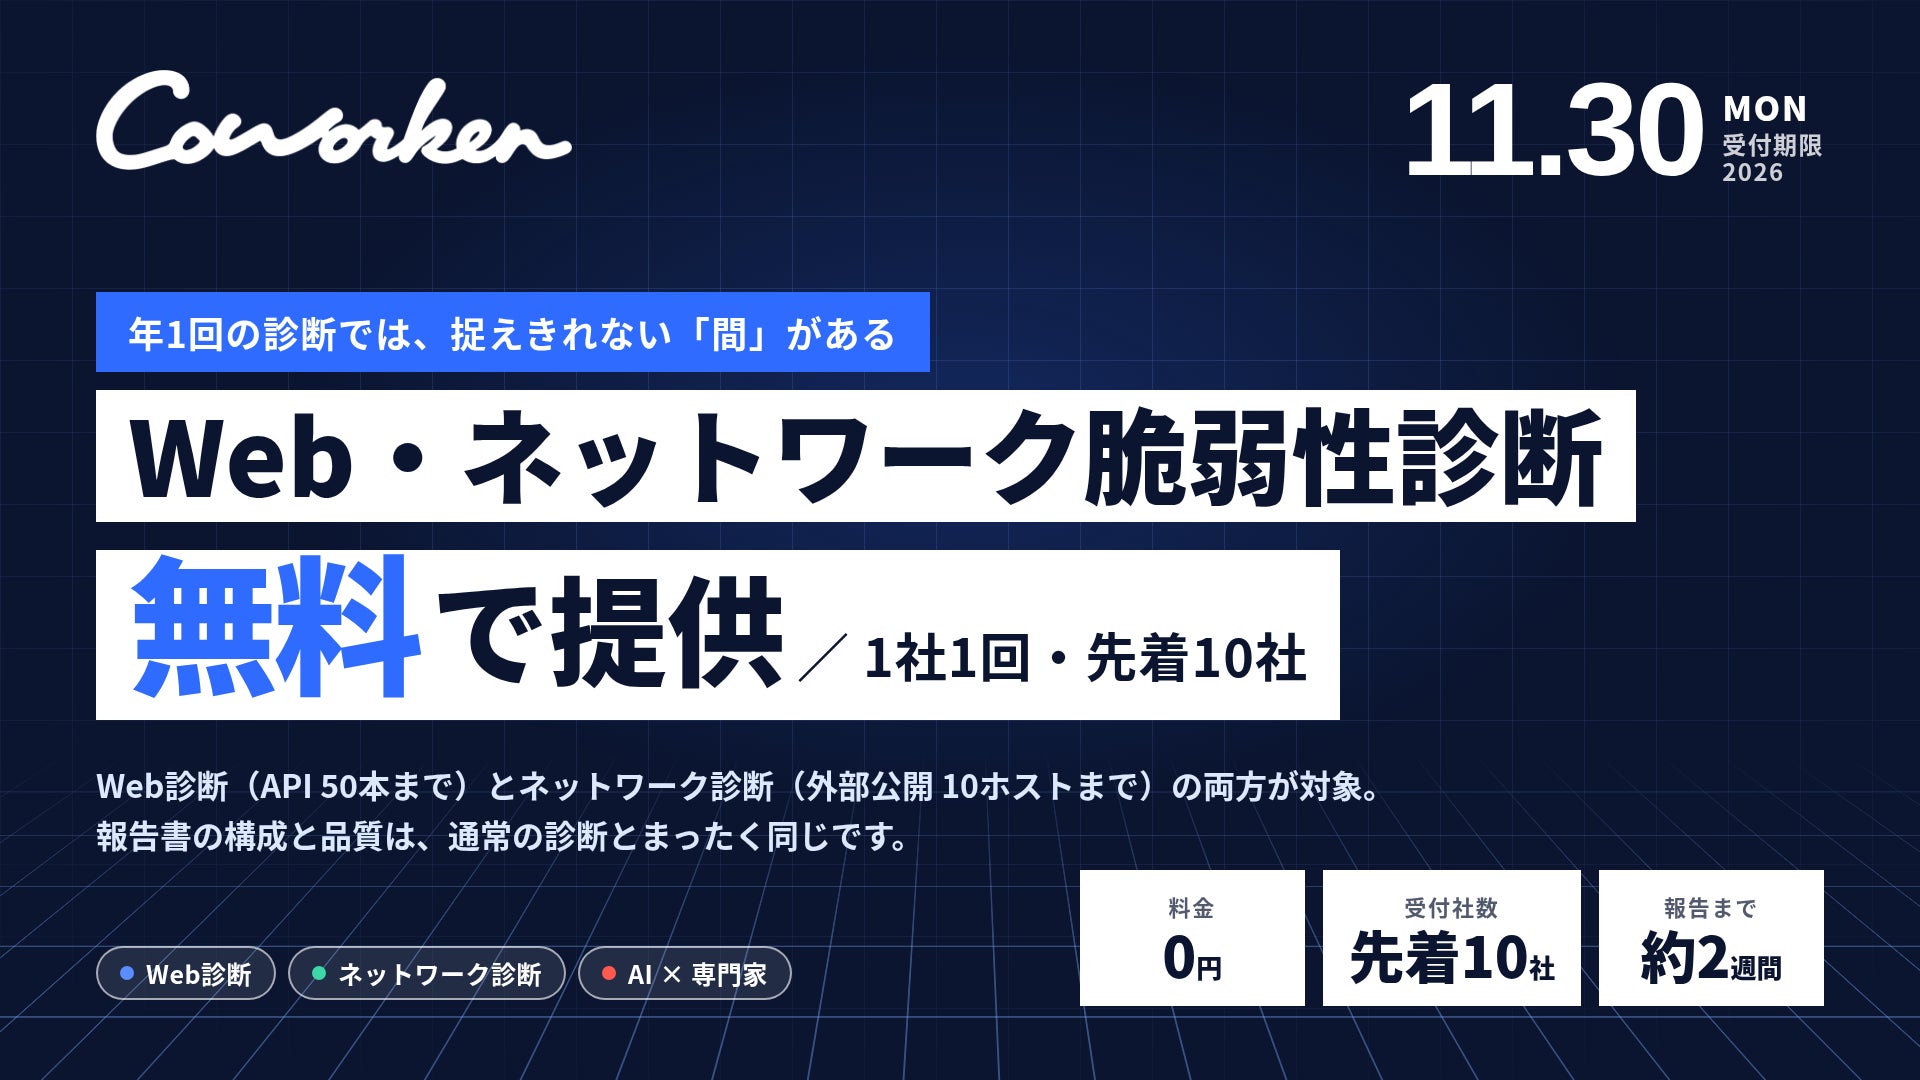
AIセキュリティソリューションを開発・提供するCoWorker株式会社(本社:東京都新宿区、代表取締役:山里一輝、以下「CoWorker」)は、お申込み企業に指定いただいたWebアプリケーション・APIと外部公開ホストを対象に、Web診断とネットワーク診断を行う「Web・ネットワーク脆弱性診断(無料)」を、1社1回無料で提供します。
無料でも、報告書の構成と品質は通常の診断と同じです。受付は2026年11月30日(月)まで、先着10社です。
背景:相次ぐ大規模な情報漏えい、企業の脆弱性点検が急務に。年1回の診断では捉えきれない“瞬間”がある
直近の2週間ほどで、会員情報の大規模な流出、ランサムウェアによる事業の停止、クラウド基盤や委託先のサービスを経由した連鎖的な被害など、規模の大きなセキュリティ事案が相次いで公表されました。
9月には「タイムズカー」のWebシステムへの不正アクセスにより、約660万アカウントの会員情報が漏えいしたことが発表されました*。10月には、GMOリサーチ&AIが運営するアンケートサイト「infoQ」で、ソフトウェアの脆弱性を悪用した不正アクセスによる個人情報の持ち出しが確認され、サービスの停止に至っています**。顧客情報の保護に加え、事業継続や企業への信頼に関わる課題として、対策の重要性が高まっています。
業種はさまざまですが、その多くは「ソフトウェアの脆弱性が悪用され、サーバに侵入された」と説明されています。
広く利用されているソフトウェアでは、修正版の公開と前後して攻撃手法が出回り、短期間のうちに実際の攻撃が観測される例も見られます。年1回の診断だけでは、修正の公開から悪用までの間を捉えきれないことがあります。
こうした事案の一部では、再発防止策として「定期的な脆弱性診断」が挙げられています。CoWorkerは、インターネットに公開しているWebアプリケーションやAPI、サーバを診断しておくことが、個々の企業だけでなく、取引先を含めた社会全体の安全基盤の底上げにつながると考えています。
CoWorkerは、こうした状況を受け、企業のセキュリティ点検を支援するため、Web・ネットワーク脆弱性診断を先着10社に無料で提供します。AI「Red Agent」による解析とセキュリティ専門家による評価・判断を組み合わせ、自社のリスクの把握と、優先順位を踏まえた対策の実行を支援します。
*タイムズカー|「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について
https://share.timescar.jp/news/2026/0928/1815.html
**GMOリサーチ&AI|当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
「Web・ネットワーク脆弱性診断(無料)」の内容
対象(Web診断とネットワーク診断の両方が対象です)
-
Web診断(Webアプリケーション/API):API(エンドポイント)50本まで(認証が必要な画面を含む)
-
ネットワーク診断:外部公開ホスト10ホストまで
手法
-
Web診断:動的診断(DAST)とAPIの直接検証。OWASP Top 10/OWASP API Security Top 10 に沿って確認します
-
ネットワーク診断:ポートスキャン、稼働サービスの特定、既知の脆弱性・設定不備の確認
-
重大度は、実際に確認できた証跡に基づいて保守的に判定します
成果物
-
診断報告書(PDF)
流れ
-
お申込み
-
ヒアリング(オンライン15分):診断対象と範囲を確認します
-
診断:約5営業日を目安に実施します
-
報告:お申込みから約2週間を目安に、診断報告書をお送りします
条件
-
お申込み企業が管理権限を持つ資産に限ります(他社が管理する資産は対象外です)
-
お申込みは1社1回までです
-
サービスへの影響が大きい手法(DoS等)は実施しません
-
診断の実施にあたり、診断同意書へのご同意をお願いします
受付期間・受付社数
-
受付期間:2026年11月30日(月)まで
-
受付社数:先着10社(上限に達した時点で、期間内でも受付を終了します)
報告書について
無料枠の報告書も、通常の診断と同じ構成・同じ品質でお渡しします。
報告書のサンプルは、お問い合わせいただいた方にお送りします。
報告書の主な構成
-
エグゼクティブサマリー
-
重大度別の検出数、カテゴリ別のサマリー
-
脆弱性一覧(OWASP・CWE との対応付け)と詳細分析
-
攻撃シナリオ(検出された脆弱性がどう連鎖しうるか)
-
OWASP API Security Top 10 の充足状況
-
優先度・工数・影響度を付けた推奨事項
無料で提供する理由
直近の事案の多くは、WebアプリケーションやAPI、サーバを診断していれば気づける種類のものでした。CoWorkerは「社会全体の安全基盤を次のステージへ」というビジョンのもと、AIを脆弱性診断や防御の実務に取り入れてきました。人手だけでは難しかった診断の頻度を上げ、より多くの企業が自社のWebアプリケーションやサーバの脆弱性を把握している状態をつくるために、最初の1回分を当社が負担します。
無料であっても、診断の手法や報告書の中身は変えません。
こんな企業に必要です
・脆弱性診断が年1回、または直近1年実施できていない企業
・Webサイト・会員向けアプリ・ECなどで顧客情報を扱っている企業
・CMSやプラグインを使った公開サイトを複数運用している企業
・委託先のSaaSやクラウドに顧客データを預けており、取引先への説明責任がある企業
・リリースの頻度が高く、年1回の診断と開発のサイクルが合っていない企業
また、年1回の診断をもっと定期的にしたい企業にもおすすめです。今回の結果を基準線として、その後の変化を定期的に確認していく進め方もご相談いただけます。
CoWorkerの脆弱性診断について
CoWorkerの脆弱性診断サービスは、自社開発のAI「Red Agent」による解析と、セキュリティ専門家による評価・判断を組み合わせたハイブリッド型の診断です。AIの検出結果は専門家が必ず確認し、リスクの優先順位と改善策を報告書にまとめます。
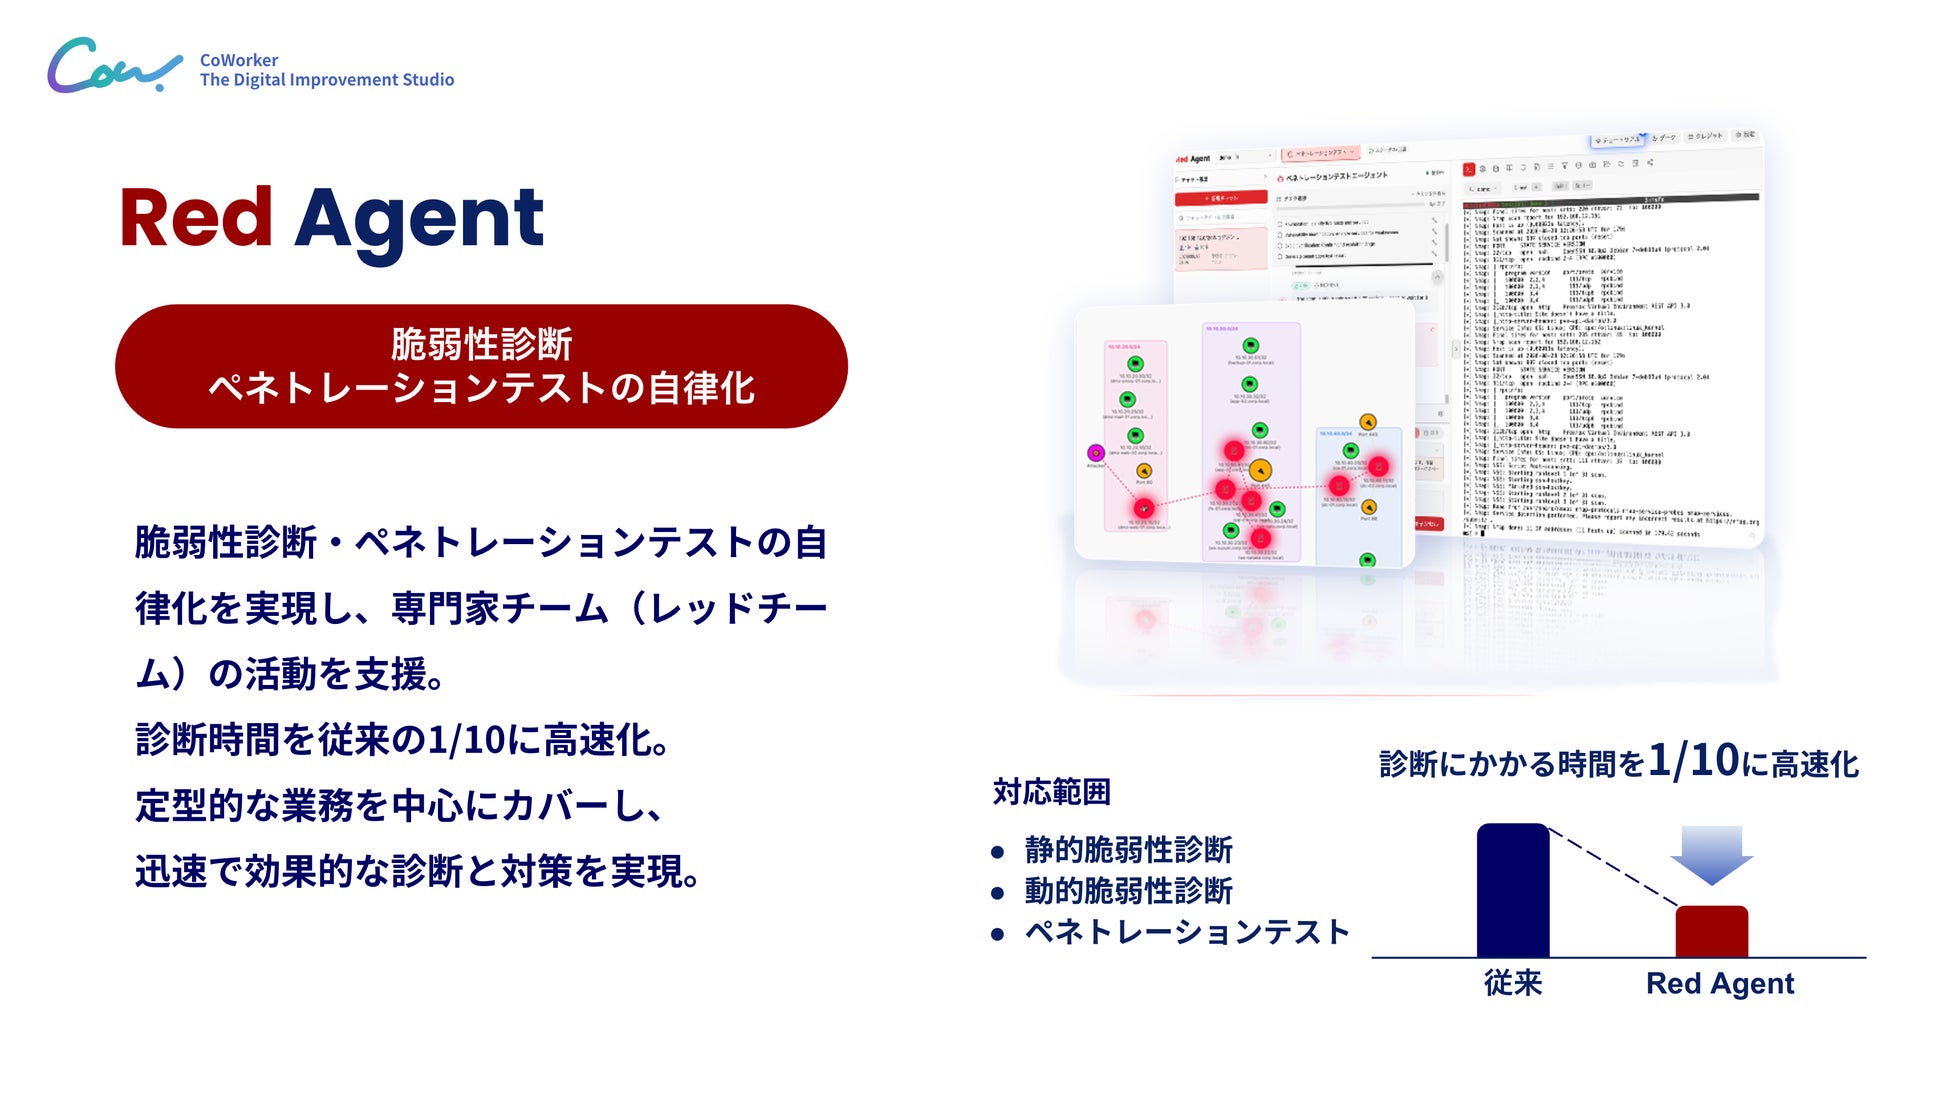
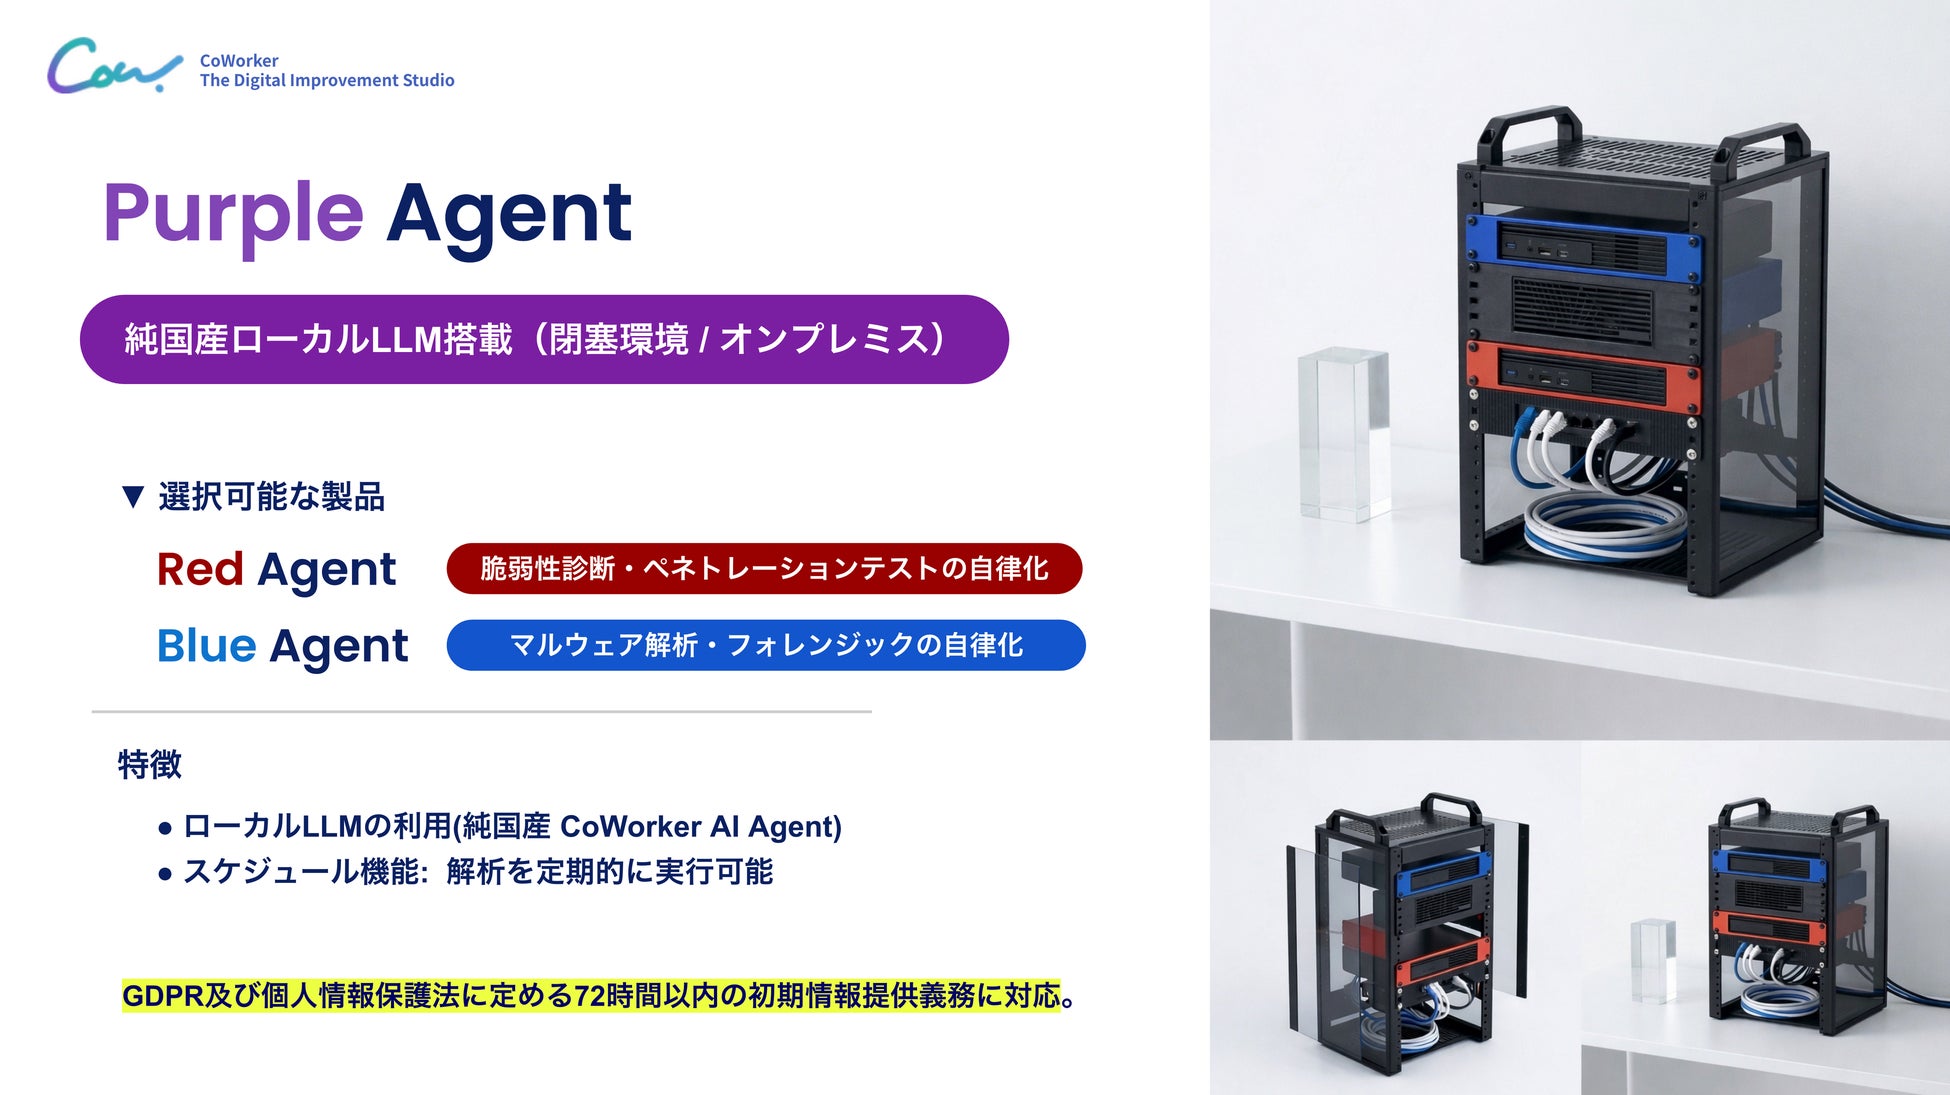
あわせて、AIセキュリティ基盤「Purple Agent」の提供や、専任エンジニア(FDE:Forward Deployed Engineer)による導入・活用の伴走支援も行っています。
お申込み方法
当社ウェブサイトのお問い合わせフォームで、お問い合わせの種類に「無料脆弱性診断キャンペーンについて」を選んでお申込みください。お申込み後、ヒアリングの日程をご連絡します。
お申込み:https://www.coworker.co.jp/contact
キャンペーンの詳細:https://www.coworker.co.jp/security-diagnosis
CoWorker株式会社について
CoWorker株式会社は、高い技術力を武器に、システム開発・ITコンサルティング・セキュリティの3領域を展開する少数精鋭のAIテクノロジーカンパニーです。「Security × AI」で次世代セキュリティの研究開発を通じて、社会の安全基盤の強化に貢献しています。
会社名 :CoWorker株式会社
設立年月 :2019年2月
住所 :東京都新宿区西新宿三丁目3番13号西新宿水間ビル6階
代表取締役 :山里 一輝
事業内容 :システム開発/IT・AI開発コンサルティング/サイバーセキュリティ事業
URL :https://www.coworker.co.jp/
製品・サービス/広報に関するお問い合わせ
CoWorker株式会社 広報担当
お問い合わせフォーム
https://www.coworker.co.jp/contact
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
