AIセキュリティのCoWorker、いつものAIエージェントに“守りと攻めの点検”を追加する「Blue Harness」「Red Harness」を提供開始
端末のログ解析と脅威情報の照会から、公開するWebアプリの脆弱性点検まで。Claude CodeやCursor、Codex などを活用する開発チームのセキュリティ対策を支援
AIセキュリティソリューションを開発・提供するCoWorker株式会社(本社:東京都新宿区、代表取締役:山里一輝、以下「CoWorker」)は、開発チームが普段利用するAIエージェントに、セキュリティの照会・点検機能を追加する「Blue Harness」「Red Harness」を発表します。
「Blue Harness」は、エンドポイントのログを収集・解析し、あわせて脅威インテリジェンスを照会できる開発者向けサービスです。「Red Harness」は、リリース前後のネットワークやWebアプリを攻撃者の目線で点検し、発見した脆弱性の対応状況の管理を支援します。
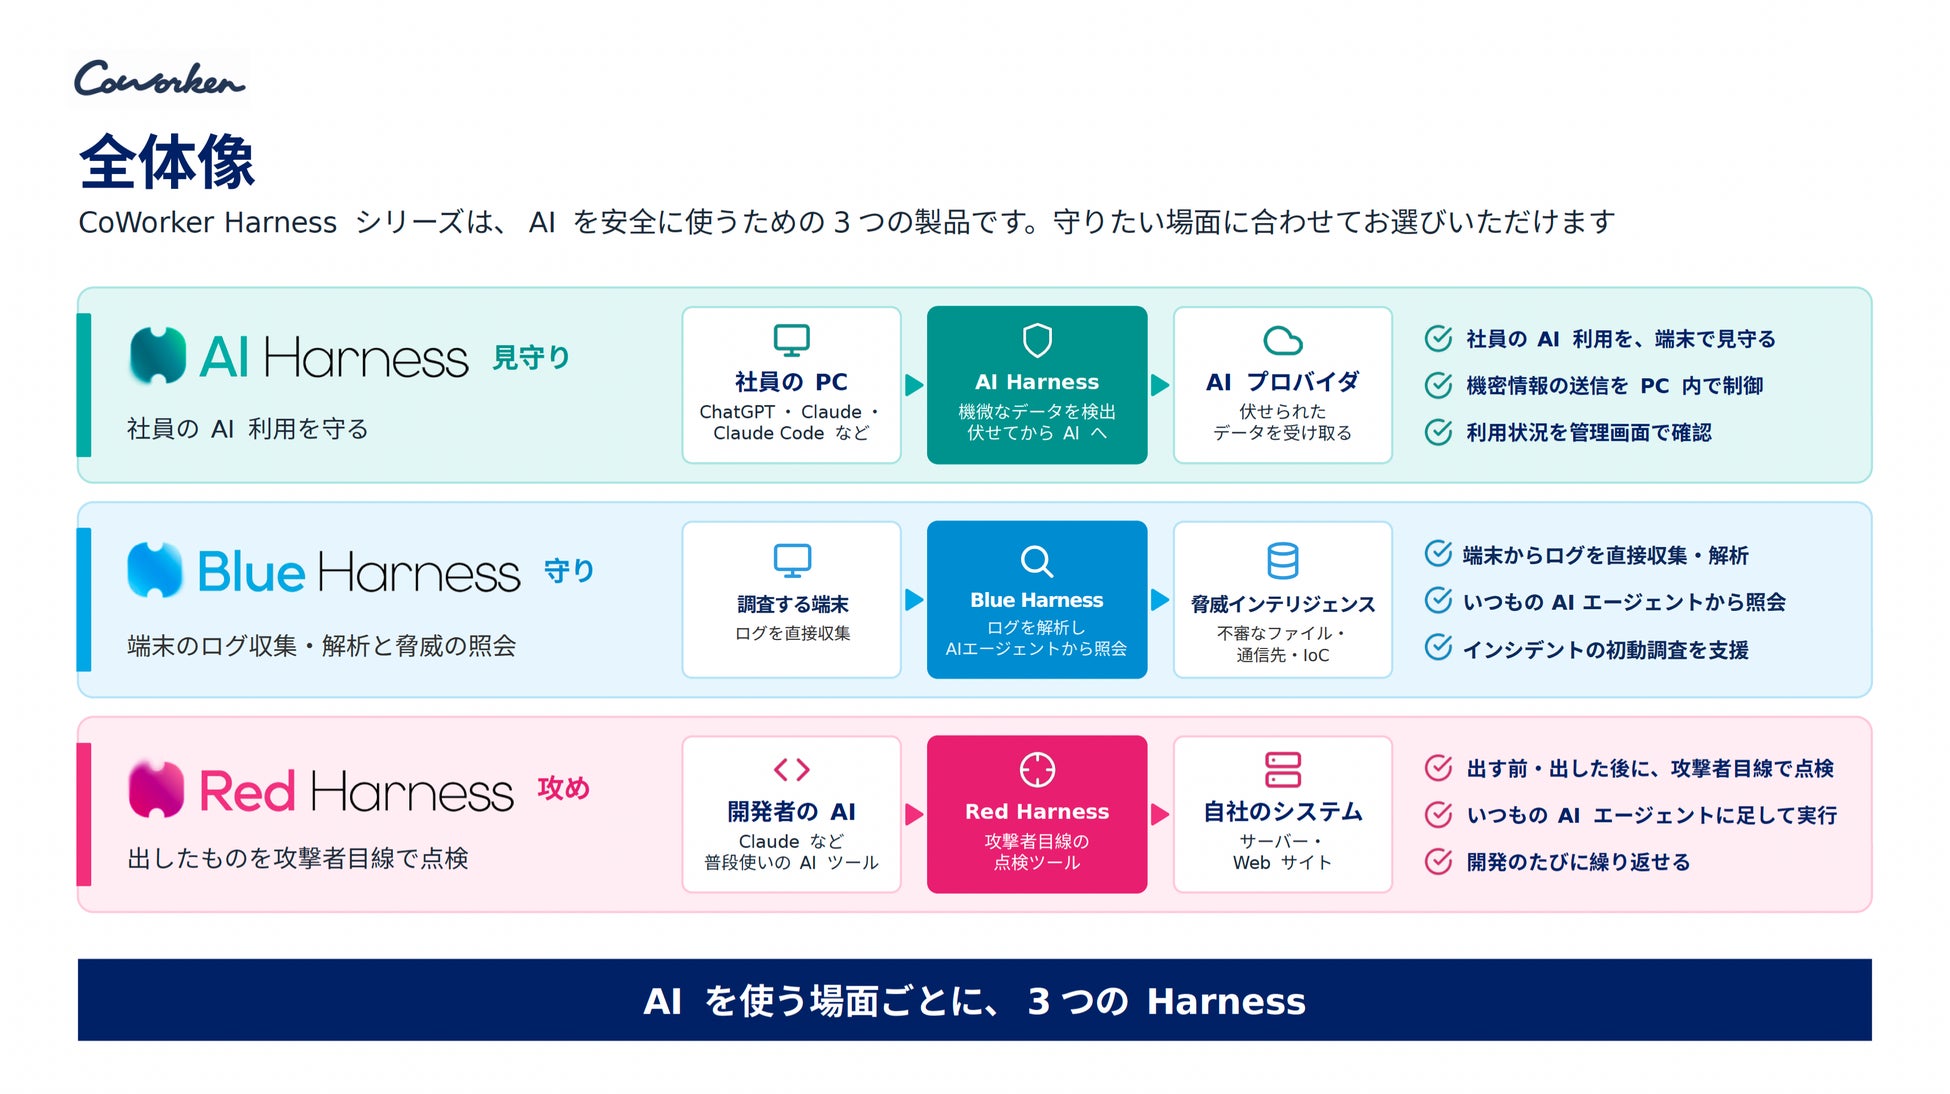
両製品は、AIエージェントを安全に使うための製品群「CoWorker AI Harness」として、日々の開発にセキュリティ確認を組み込むことを目指しています。AIによる開発のスピードを活かしながら、「手元の端末」と「公開するもの」の両面からリスクの把握を支援します。
背景|AIで開発が速くなるほど、安全確認も日々の開発の中へ
AIコーディングエージェントの活用により、開発者はAIとの会話を通じてコードを生成できるようになりました。
一方で、端末で何が起きたかをログから追うことや、脅威情報を調べることを、人が一つずつ行うのは負担になります。また、機能追加やリリースを繰り返すサービスでは、公開するネットワークやWebアプリの状態も変化するため、年に一度の診断だけでは変更に伴うリスクを継続的に把握しにくいという課題があります。
そこでCoWorkerは、開発者が日常的に利用するAIエージェントから、その場で端末のログ解析や脅威情報の照会を行い、リリースの前後に点検できる仕組みを開発しました。
新しいツールを使うために作業を切り替える負担を抑え、セキュリティ確認を普段の開発工程に取り入れやすくします。
Blue Harness|端末のログを集めて解析し、脅威情報を照会する
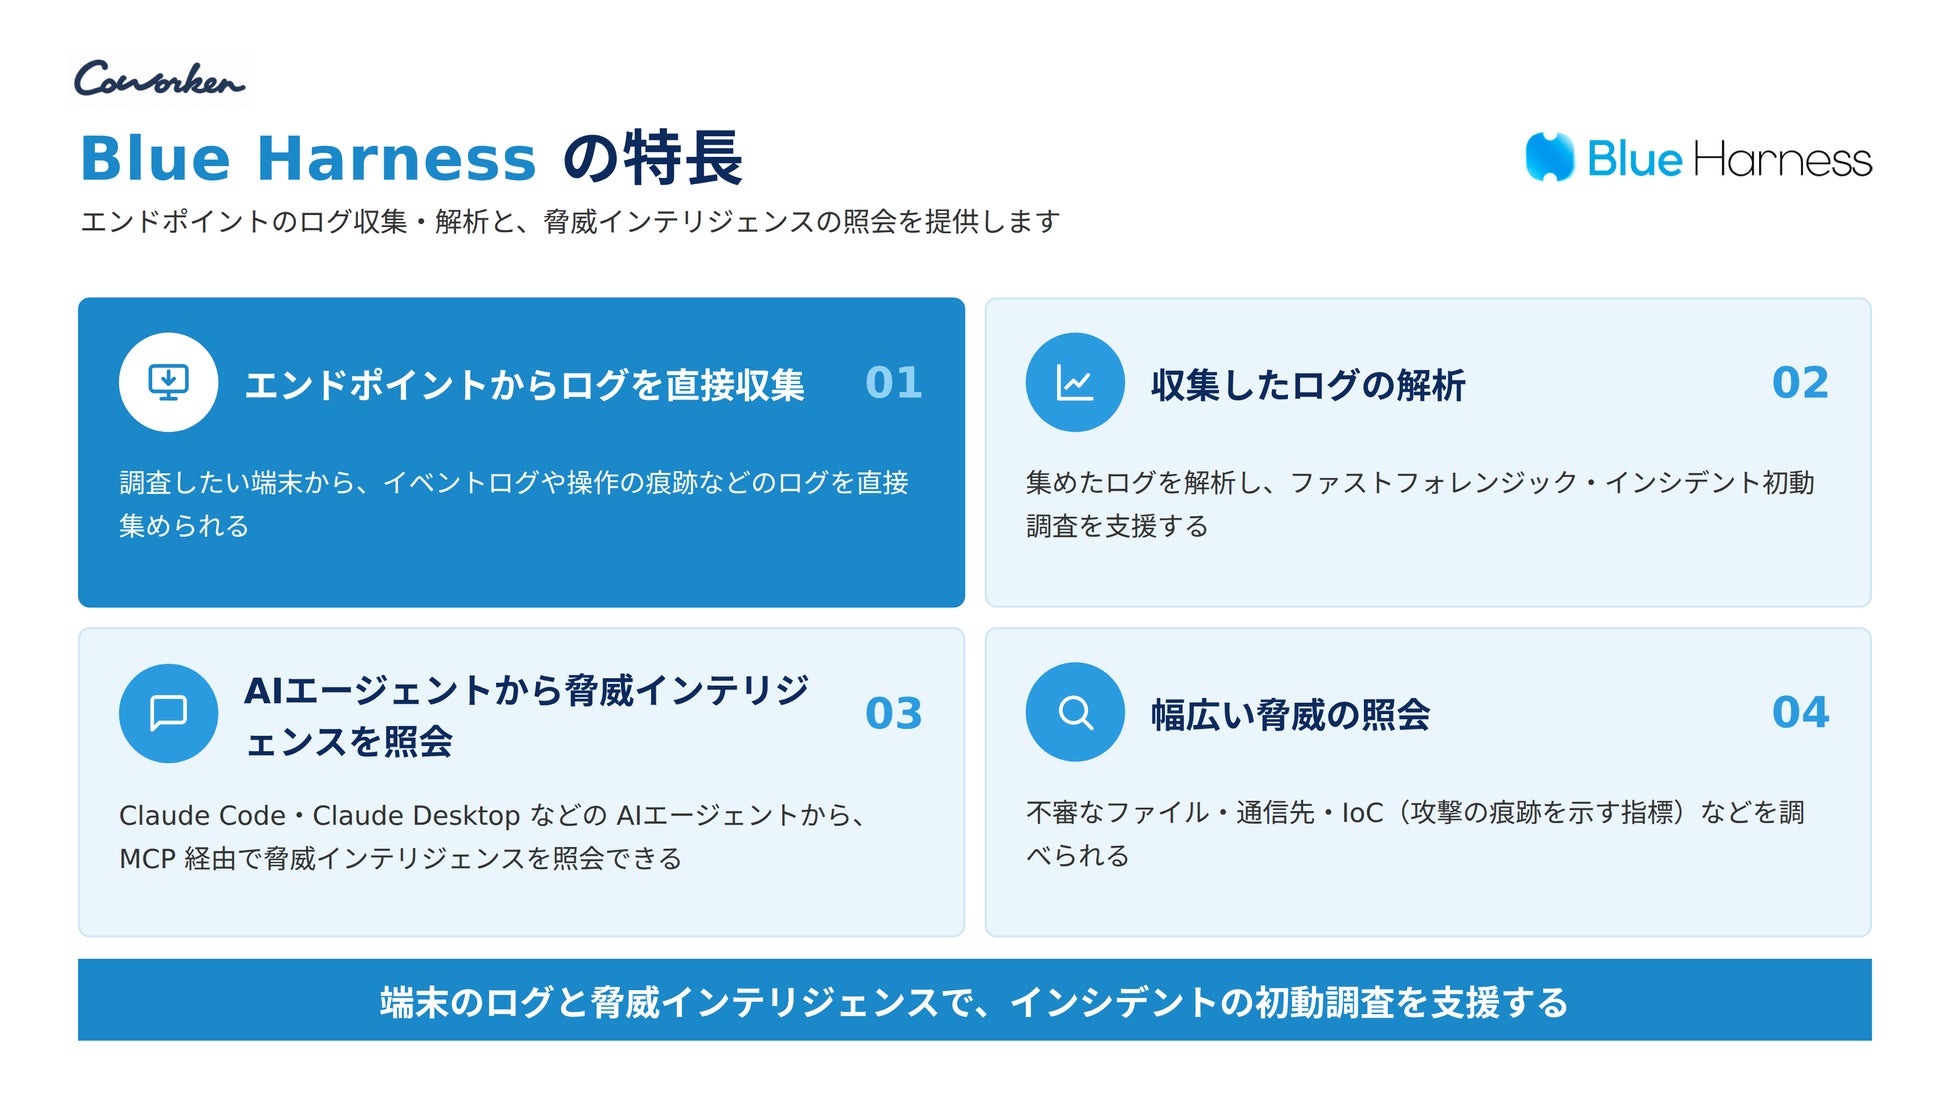
「CoWorker Blue Harness」は、普段利用するAIエージェントからMCP経由で、ファストフォレンジックに必要なログをエンドポイントから直接収集する機能や、脅威インテリジェンスを照会する機能を提供します。エンドポイントからログを直接収集し、ファストフォレンジックやログ解析に活用できます。
1.エンドポイントからログを直接収集
ファストフォレンジックに必要なログを、エンドポイントから直接収集できます。ログ解析や、インシデントの影響調査に活用できます。
2.いつものAIエージェントから照会
開発中のAIエージェントとの会話の中で、調査中の脅威指標について、脅威情報を確認できます。
3.1ファイルで導入
ポータルからダウンロードした1ファイルを導入する方式で、認証用のキーを手入力する必要はありません。普段の開発環境に照会機能を追加できます。
4.主要なOSに対応
Mac(Apple Silicon/Intel)、Windows、Linuxに対応します。
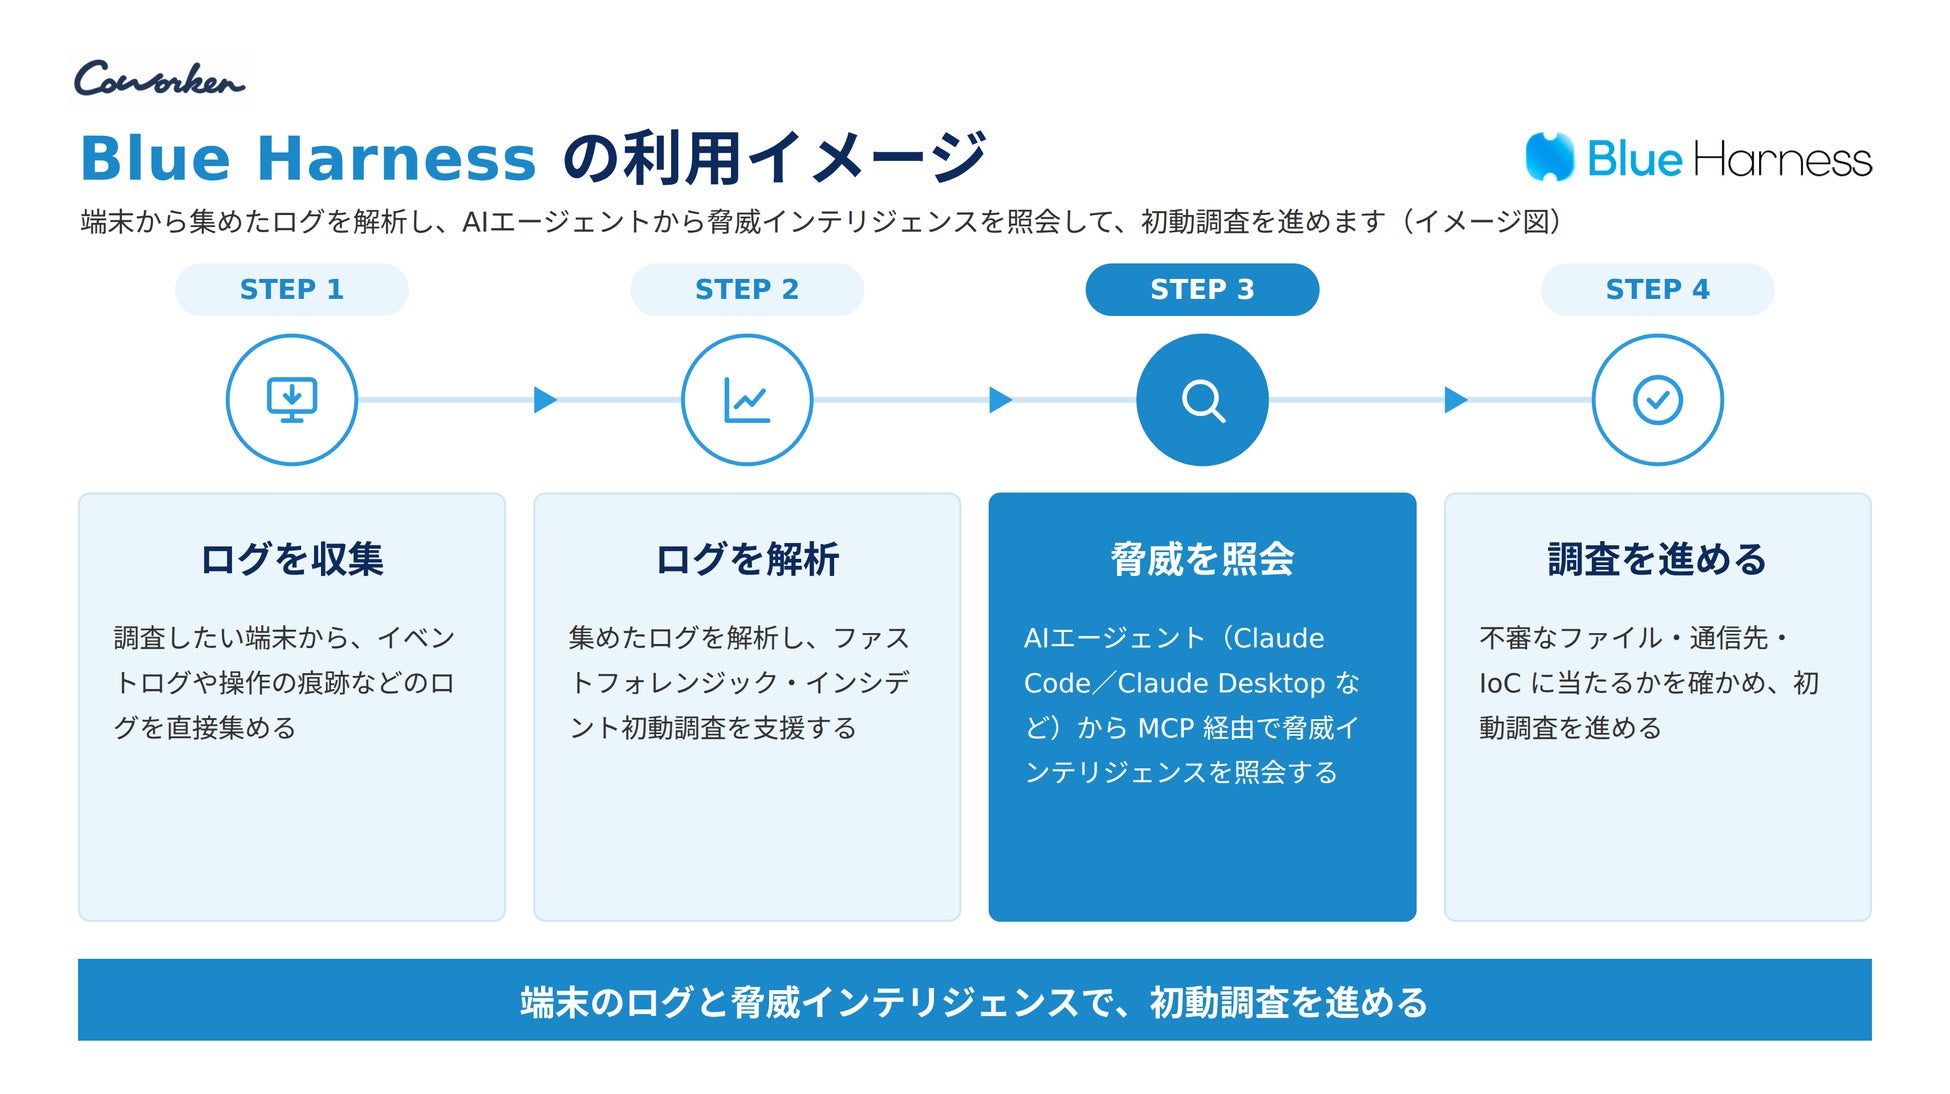
利用時には、開発者が端末のログを収集してAIエージェントで解析し、不審な痕跡が見つかった場合は、その脅威指標を照会します。
※照会は既知の脅威指標との照合であり、該当がないことをもって安全性を保証するものではありません。
Red Harness|攻撃者目線の点検を、毎日の開発の中へ
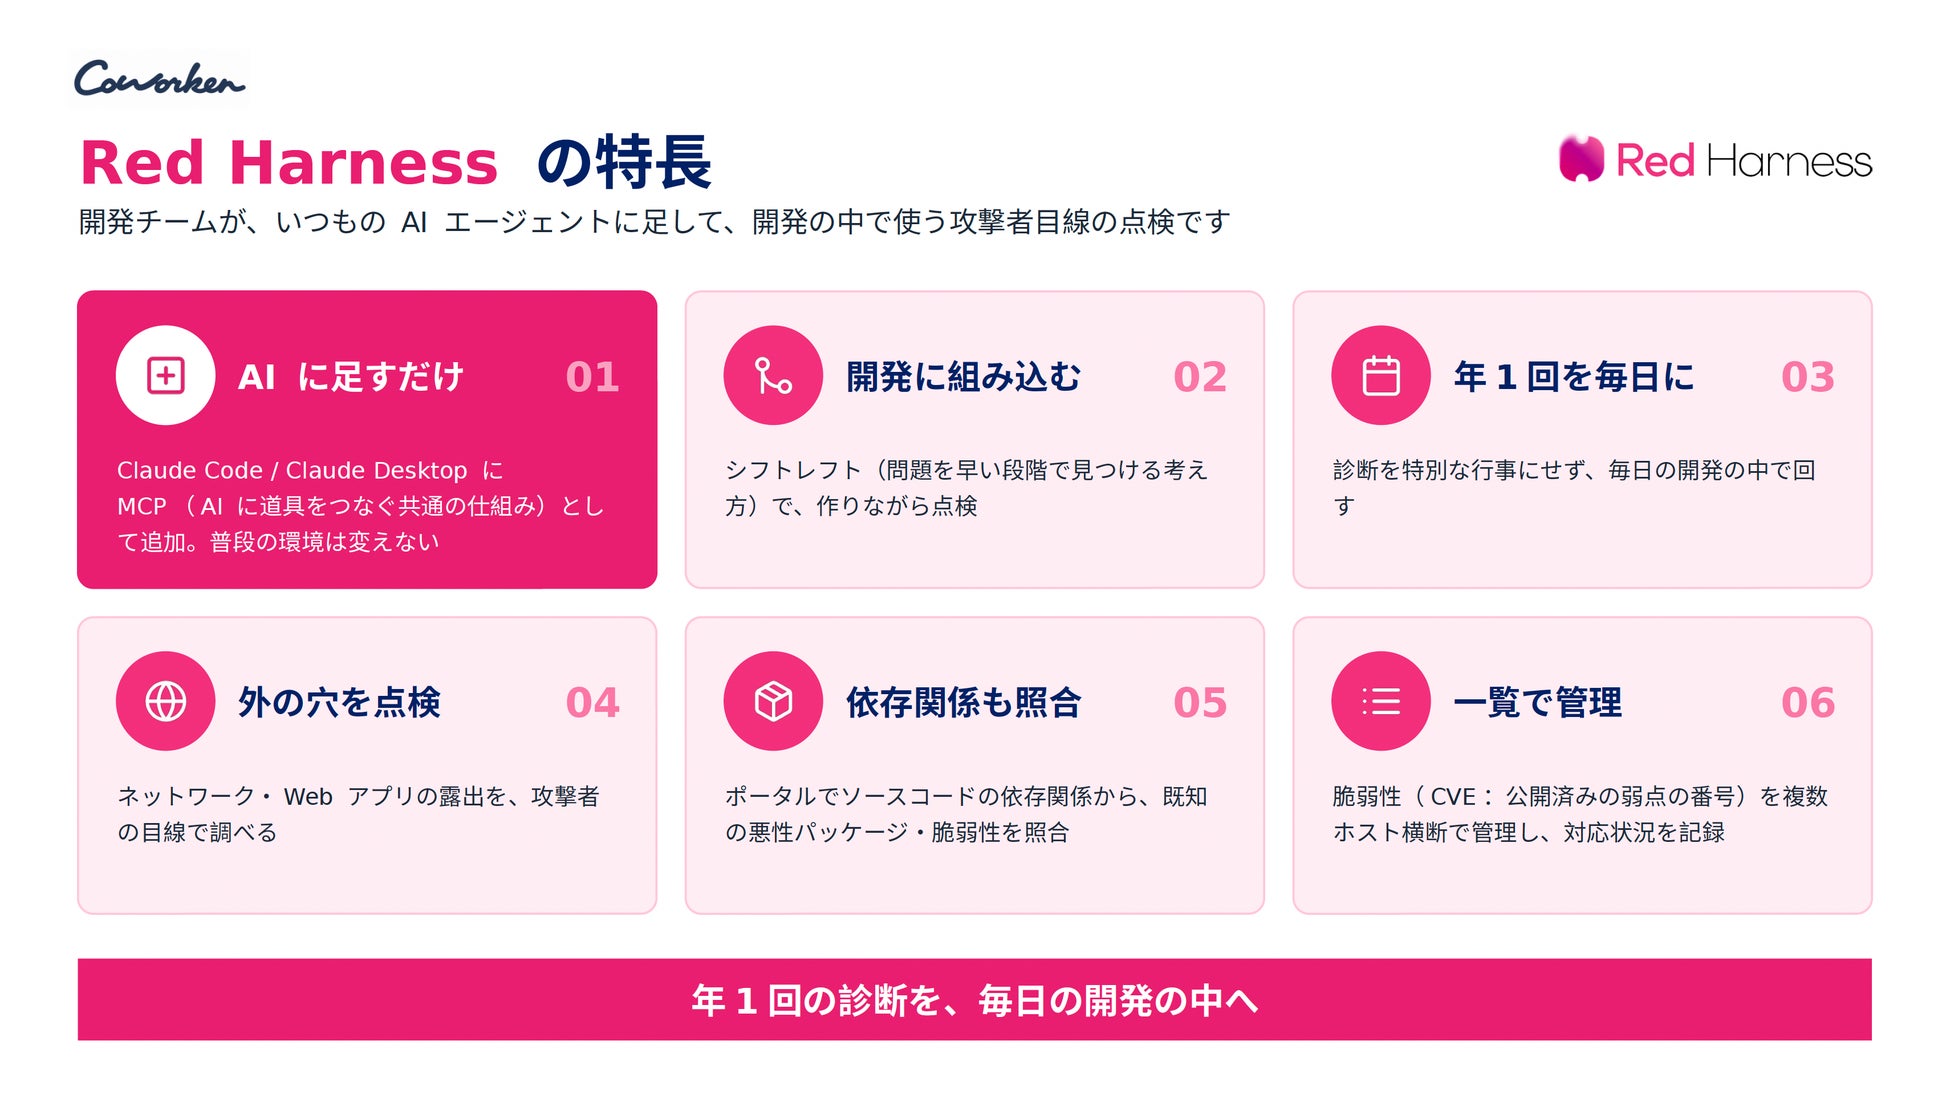
「Red Harness」は、開発チームが普段利用するAIエージェントに追加して使う、攻撃者目線の点検機能です。Claude Code/Claude Desktopに、AIと外部ツールを接続する仕組み「MCP」として追加できます。
1.普段のAI環境に点検機能を追加
日常的に利用するClaude Code/Claude Desktopから点検を実行できます。開発の早い段階で問題を見つける「シフトレフト」を支援します。
2.ネットワーク・Webアプリを外から点検
公開されたネットワークやWebアプリについて、外部から見える攻撃の入口や弱点を攻撃者の目線で調べます。リリース後も繰り返し点検し、公開環境のリスクを把握できます。
3.複数ホストの脆弱性と対応状況を一覧管理
CVEで識別される公開済みの脆弱性を、複数ホストにまたがって管理できます。対応状況を記録し、次の点検やリリース時の確認につなげます。
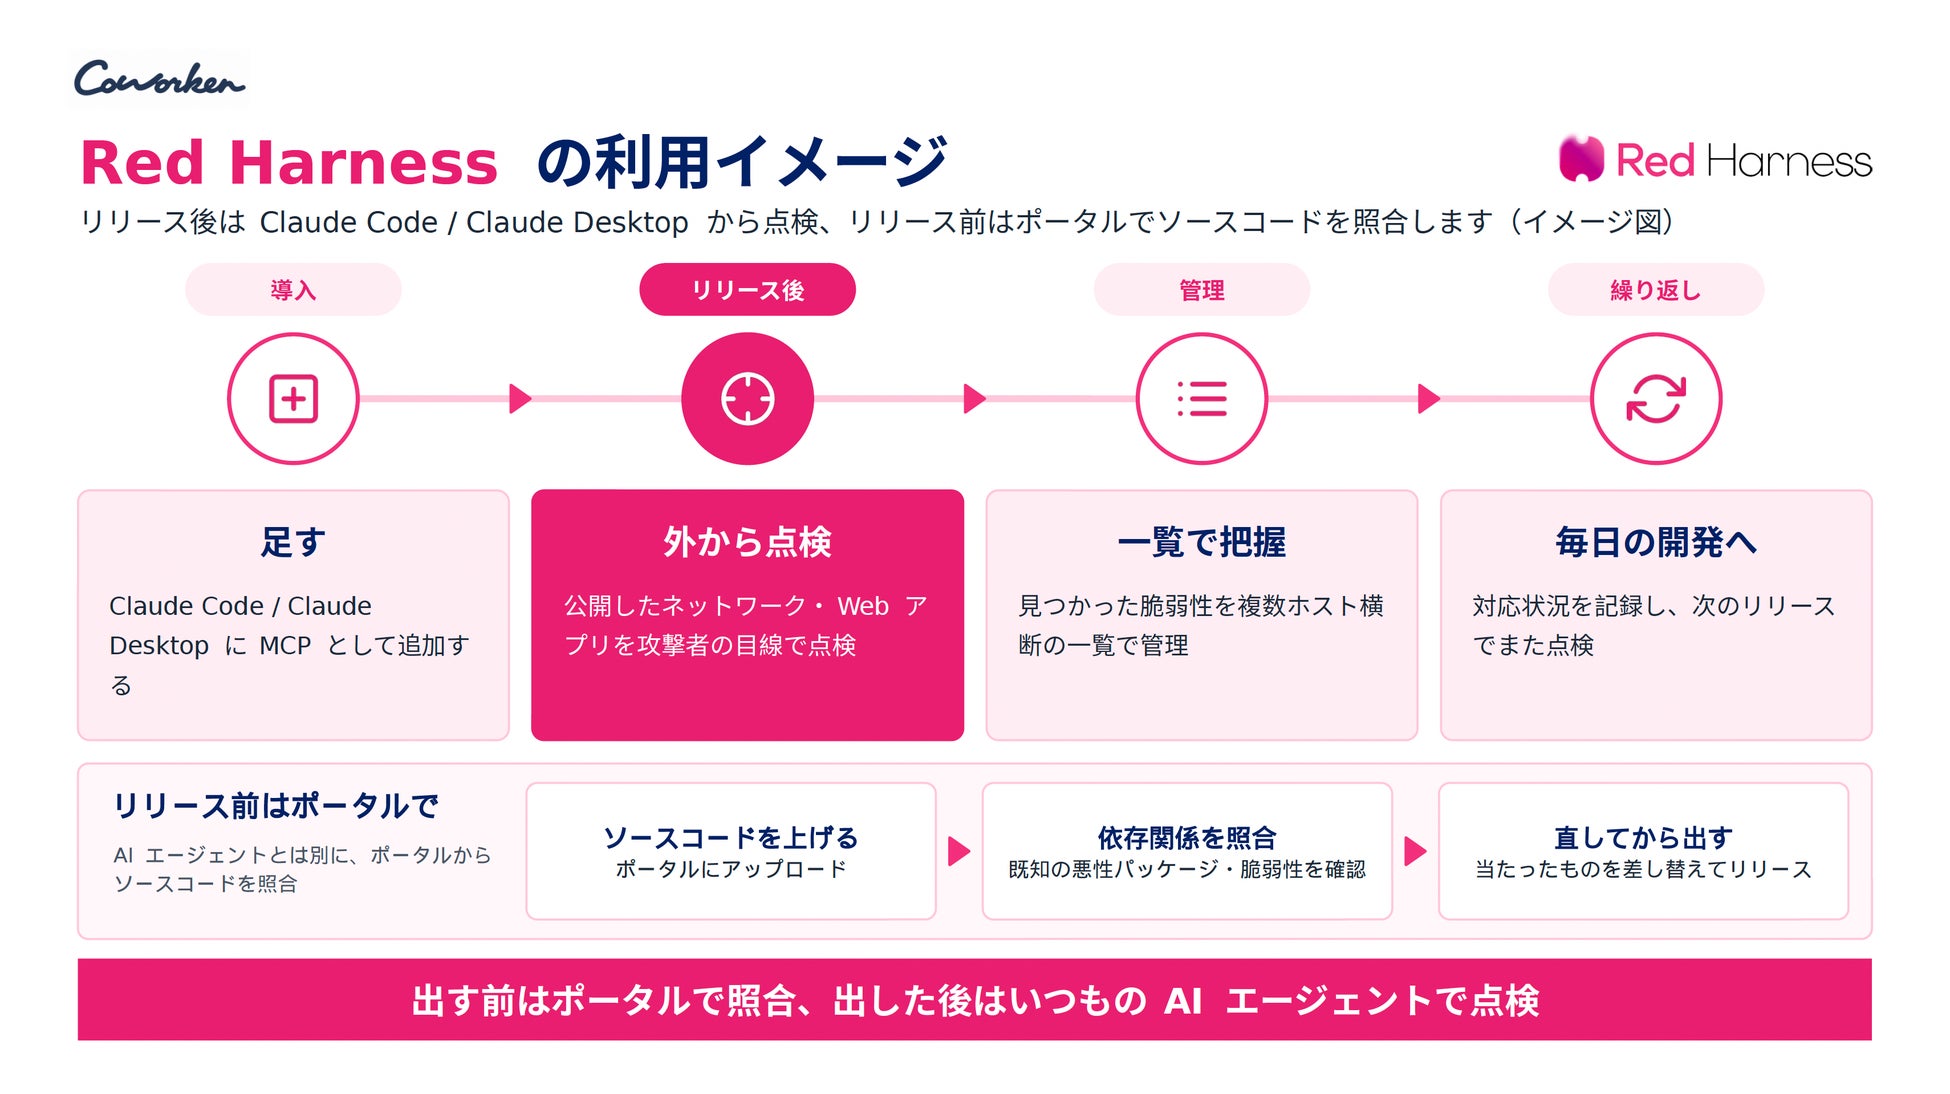
「公開後に外から点検する」「発見した脆弱性の対応状況を管理する」という流れを繰り返すことで、診断を日常の開発工程へ取り入れることを支援します。
AIで開発するチームの、“守り”と“攻め”の確認を支援
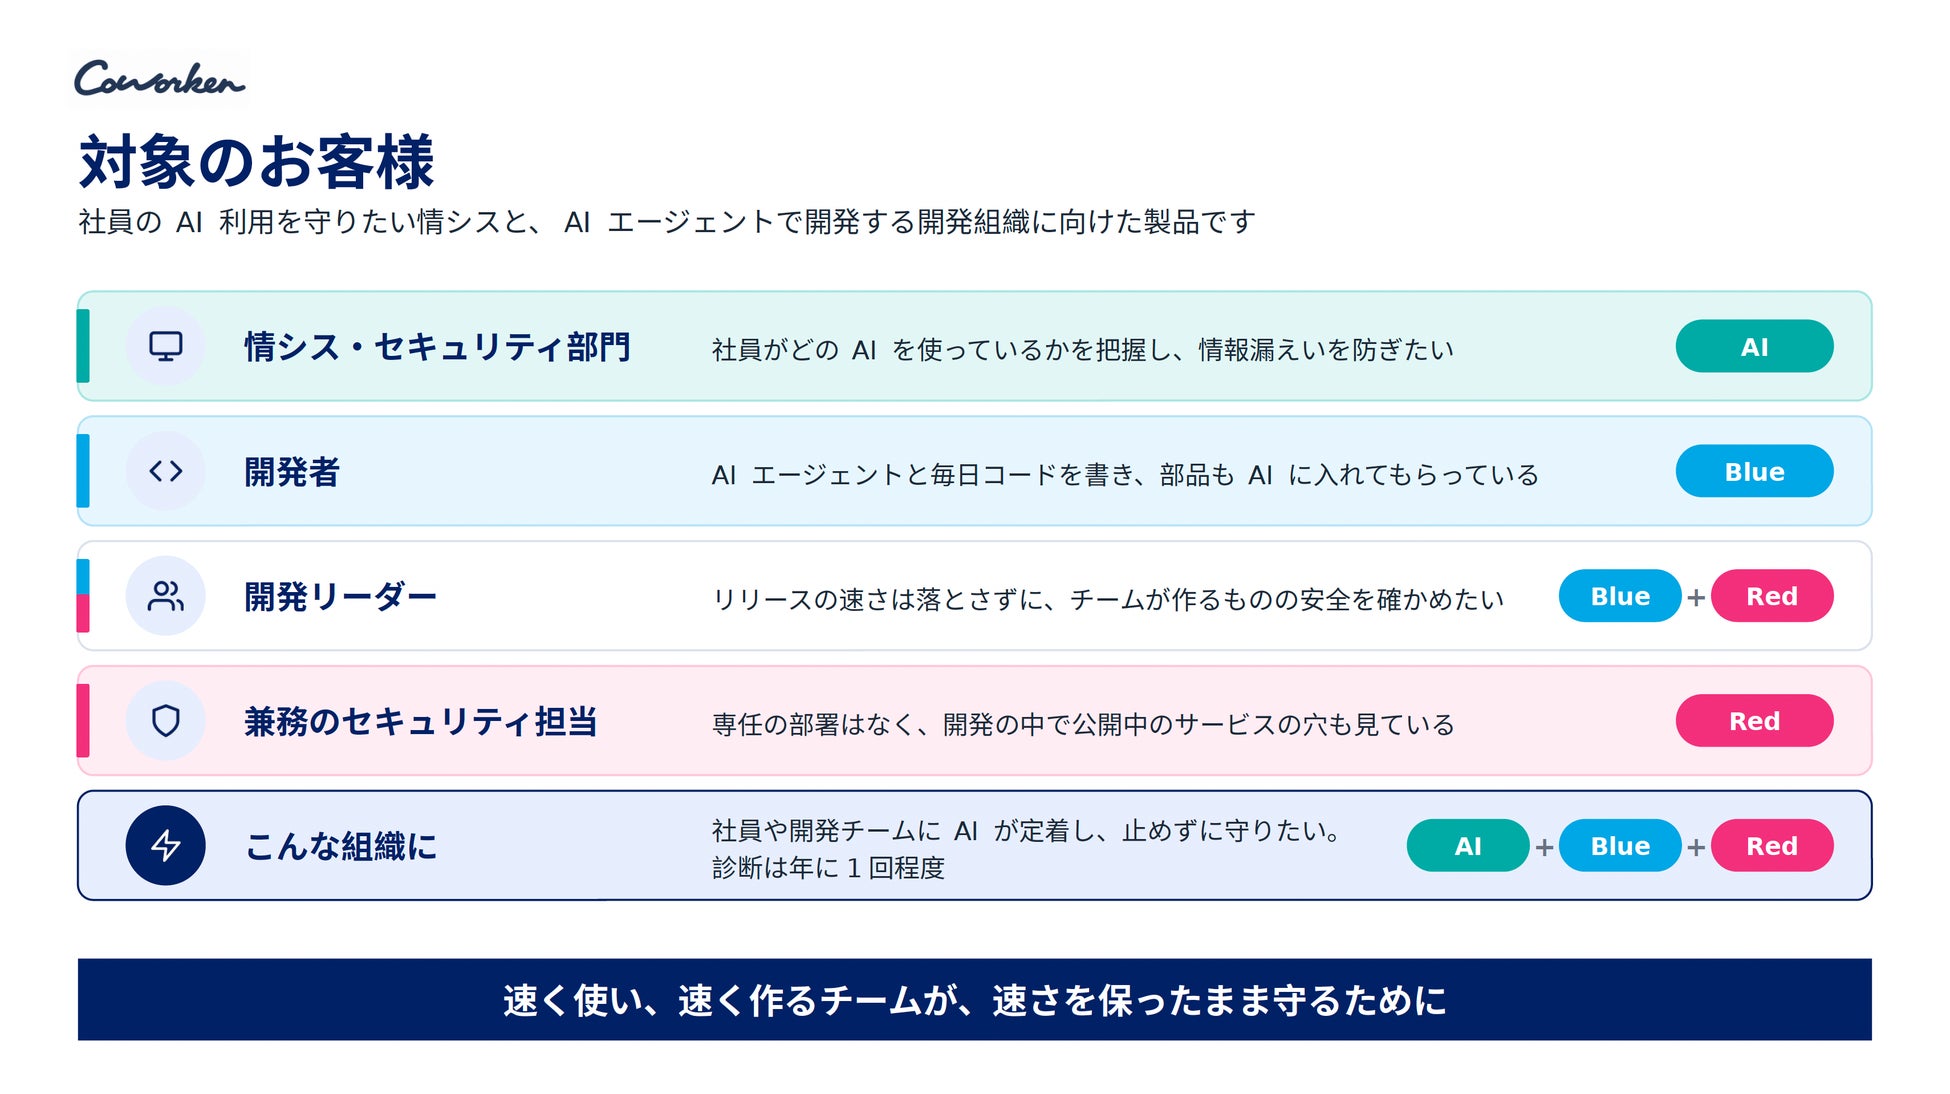
Blue HarnessとRed Harnessは、AIエージェントが開発に定着しているメガベンチャーやスタートアップなどの開発組織を主な対象としています。
・開発者:端末で不審な動きがあったとき、ログからすぐに確かめたい
・開発リーダー:リリースのスピードを維持しながら、チームが開発するサービスの安全性を確認したい
・セキュリティを兼務する担当者:公開中のサービスの弱点を継続的に把握し、対応状況を管理したい
Blue Harnessが端末のログ解析と脅威情報の照会を支え、Red Harnessがリリース前後の点検を支えます。両製品を通じて、開発チームが自ら確認し、判断し、改善を続けられる環境づくりを目指します。
「Blue Agent」「Red Agent」との違い
Blue Harness/Red Harnessは、お客様が利用しているAIエージェントに照会・点検の仕組みを追加する製品です。
一方、CoWorkerが提供するBlue Agent/Red Agentは、エージェントを含む製品です。Blue Agentはインシデント対応担当者によるフォレンジックやマルウェア解析、Red Agentはセキュリティの専門家や診断ベンダーによるソースコード診断、Web診断、ペネトレーションテストなどを支援します。
Harnessは開発チームの日常的な確認に、Agentは専門的な調査・診断に、それぞれの業務に応じた活用を想定しています。
提供概要
製品名:Blue Harness/Red Harness
提供開始日:2026年12月頃
料金・契約条件:お問い合わせください。
トライアルの有無・条件:下記のボタンよりお問い合わせください。「お問い合わせ内容」欄にご関心のある製品名等(Blue Harness/Red Harness/いずれも/まずは相談したい)をご入力ください。
CoWorker株式会社 代表取締役 山里一輝 コメント
「AIによって開発が速くなるほど、セキュリティの確認も、その速さに合わせて行えることが重要になります。
開発者がいつも使っているAIエージェントで、端末のログを確かめ、リリースの前後に点検する。こうした確認を日々の開発に自然に組み込めるようにしたいと考えています。
Blue HarnessとRed Harnessを通じて、AIを活用する開発チームが、スピードとセキュリティを両立できる環境を広げていきます。」
CoWorker株式会社について
CoWorker株式会社は、システム開発、IT・AI開発コンサルティング、サイバーセキュリティを手がける企業です。AIとセキュリティを組み合わせた製品・サービスの研究開発に取り組んでいます。
会社名 :CoWorker株式会社
設立 :2019年2月
所在地 :東京都新宿区西新宿三丁目3番13号 西新宿水間ビル6階
代表取締役:山里 一輝
事業内容 :システム開発/IT・AI開発コンサルティング/サイバーセキュリティ事業
公式サイト:https://www.coworker.co.jp/
製品・サービス/広報に関するお問い合わせ
CoWorker株式会社 広報担当
お問い合わせフォーム:https://www.coworker.co.jp/contact
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
