AvePoint、Microsoft 365の不正アクセス対策を強化する 「不正アクセス対策パッケージ」を提供開始
「侵入を防ぐ」だけでなく、被害抑制・追跡・調査・復旧まで一気通貫で支援
AvePoint Japan株式会社(本社:東京都港区、代表取締役社長:塩光 献、以下「AvePoint」)は、Microsoft 365を利用する企業・組織を対象に、不正アクセス発生時の被害抑制から追跡・調査・復旧までを支援する「Microsoft 365 不正アクセス対策パッケージ」の提供を開始します。
本パッケージは、多要素認証(MFA)などによる侵入防止策に加え、万が一アカウントが侵害された場合にも、過剰な権限や共有による被害拡大を抑え、操作履歴を追跡・調査し、Microsoft 365のデータおよびMicrosoft Entra IDを迅速に復旧できる状態を整えるものです。国内で不正アクセスや情報漏えいが相次ぐ状況を受け、企業のサイバーレジリエンス向上を支援します。
背景:MFAだけでは防ぎきれない不正アクセスへの備え
生成AIの普及により、自然な日本語を使ったフィッシングメールや、本物と見分けにくいログイン画面を短時間で大量に作成できるようになりました。攻撃者はIDやパスワードだけでなく、認証後のトークンやCookie、デバイスコードなどを悪用し、正規ユーザーになりすましてMicrosoft 365へ侵入する手法を高度化させています。
MFAは引き続き重要な基本対策ですが、MFAの導入だけで侵入リスクをゼロにすることはできません。正規アカウントが悪用されると、メール、Teams、SharePoint Online、OneDriveなどに保存された情報の閲覧・持ち出し、なりすましメールの送信、権限や設定の変更、データの削除・暗号化などへ被害が拡大する可能性があります。
そのため企業には、侵入を防ぐ対策に加え、「侵入されても被害を広げない」「何が起きたかを追える」「必要な範囲を速やかに戻せる」体制が求められています。
「Microsoft 365 不正アクセス対策パッケージ」の特長
1.被害を広げない
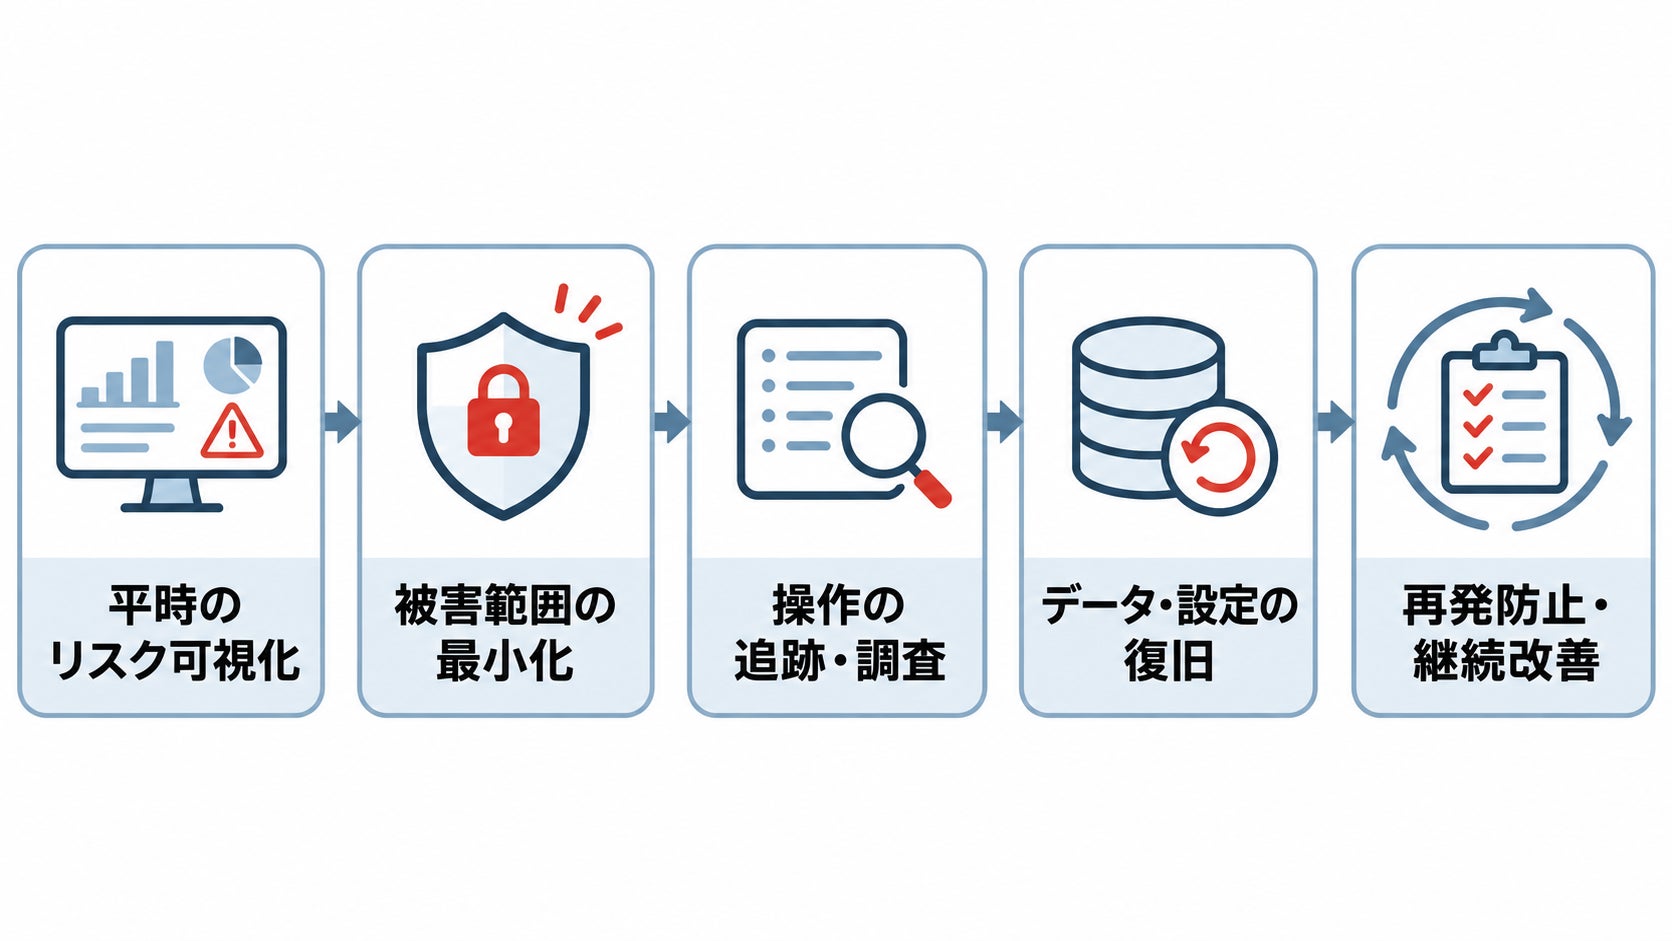
アクセス権限や外部共有の状況を可視化し、過剰な権限や危険な共有を継続的に見直します。アカウントが侵害された場合でも、攻撃者が到達できるデータの範囲を最小化し、被害拡大の抑制を支援します。
2.侵入後の操作を追跡・調査する
アクセスや操作の記録を保持し、いつ、誰が、どのデータにアクセスし、何を変更・削除したのかを確認できる状態を整えます。インシデント発生時の影響範囲の特定や、社内外への説明・監査対応を支援します。
3.Microsoft 365とEntra IDを保護する
Exchange Online、SharePoint Online、OneDrive、Teamsなどの業務データに加え、Microsoft Entra IDのユーザー、グループ、アプリケーション、ロール、設定情報なども保護します。ID基盤とデータを一体的に備えることで、業務継続性を高めます。
4.必要な範囲を迅速に復旧する
侵害や誤操作によって変更・削除されたデータや設定を特定し、必要な範囲だけを侵害前の状態へ復旧します。通常業務で行われた正しい変更を維持しながら、被害箇所を限定して戻すことで、復旧時間と業務影響の最小化を支援します。
平時から有事、復旧までを一連のサイクルで支援
AvePointは、単なるバックアップ製品の提供にとどまらず、平時の権限・共有リスクの可視化から、侵害発生後の追跡、影響範囲の調査、データおよび設定の復旧までを一連のサイクルとして支援します。
期間限定の支援について
国内で相次ぐ不正アクセス被害を受け、本パッケージを期間限定で特別条件にて提供します。対象製品、適用条件、導入スケジュールおよび費用は、お客様のMicrosoft 365環境や運用要件に応じて個別にご案内します。
不正アクセス対策パッケージご紹介ページ:https://www.avepoint.co.jp/microsoft-365-security-package-2026/
関連コンテンツ

|
コンテンツ |
概要 |
URL |
|
ウェビナー 「MFA だけでは守れない。Microsoft 365 不正アクセスの実態と、侵入を前提とした対策の進め方」 |
Microsoft 365の不正アクセスに備え、ID基盤、ログ、権限、バックアップ、復旧をどのように整えるべきかを解説します。 |
https://www.avepoint.co.jp/events/microsoft-365-security-beyond-mfa/ |
|
ホワイトペーパー 「MFA だけでは守れない Microsoft 365 不正アクセスの実態と対策」 |
国内事例、攻撃手法の変化、被害抑制・侵入防止・監査・復旧の4つの備え、10のチェックポイントを解説します。 |
https://www.avepoint.co.jp/documents/m365-unauthorized-access-mfa/ |
代表コメント
「企業のセキュリティ対策は、侵入を完全に防ぐことだけを目標にするのではなく、侵入が発生した際に被害をどこまで抑え、何が起きたかを把握し、どれだけ早く業務を戻せるかという視点が重要になっています。AvePointは、Microsoft 365とID基盤の両方を対象に、平時のリスク低減から有事の調査・復旧までを支援し、お客様が安心してデータを活用できる環境づくりに貢献してまいります。」
AvePoint Japan株式会社 代表取締役社長 塩光 献
AvePointについて
AvePointは、Microsoft 365をはじめとするクラウド環境におけるデータ移行、運用管理、バックアップ、ガバナンスを包括的に支援するクラウドデータ管理のグローバル企業です。2001年に米国で創設され、現在は世界11カ国で事業を展開し、28,000社以上・900万人超のユーザーにサービスを提供しています。米国本社は2021年にNASDAQへ上場しました。日本法人であるAvePoint Japanは2008年に設立。Microsoft 365の活用を軸に、企業・自治体・教育機関が安全で持続可能なデジタルワークプレイスを実現する支援をしています。日本国内の導入企業数は1,000社を超え、多くの官公庁や様々な規模の企業のデジタライゼーションの推進に貢献しています。
本件に関するお問い合わせ先
社名:AvePoint Japan株式会社
所在地:東京都港区高輪 4-10-18京急第一ビル 11F
代表取締役CEO:塩光 献
設立日:2008年6月3日
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティ
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
