日立、重要インフラの脆弱性対策を数時間で支援する「Fix Before Attack」を提案
OT機器・ソフトウェアの継続検査から影響分析、対処策の提示までを一連で支援
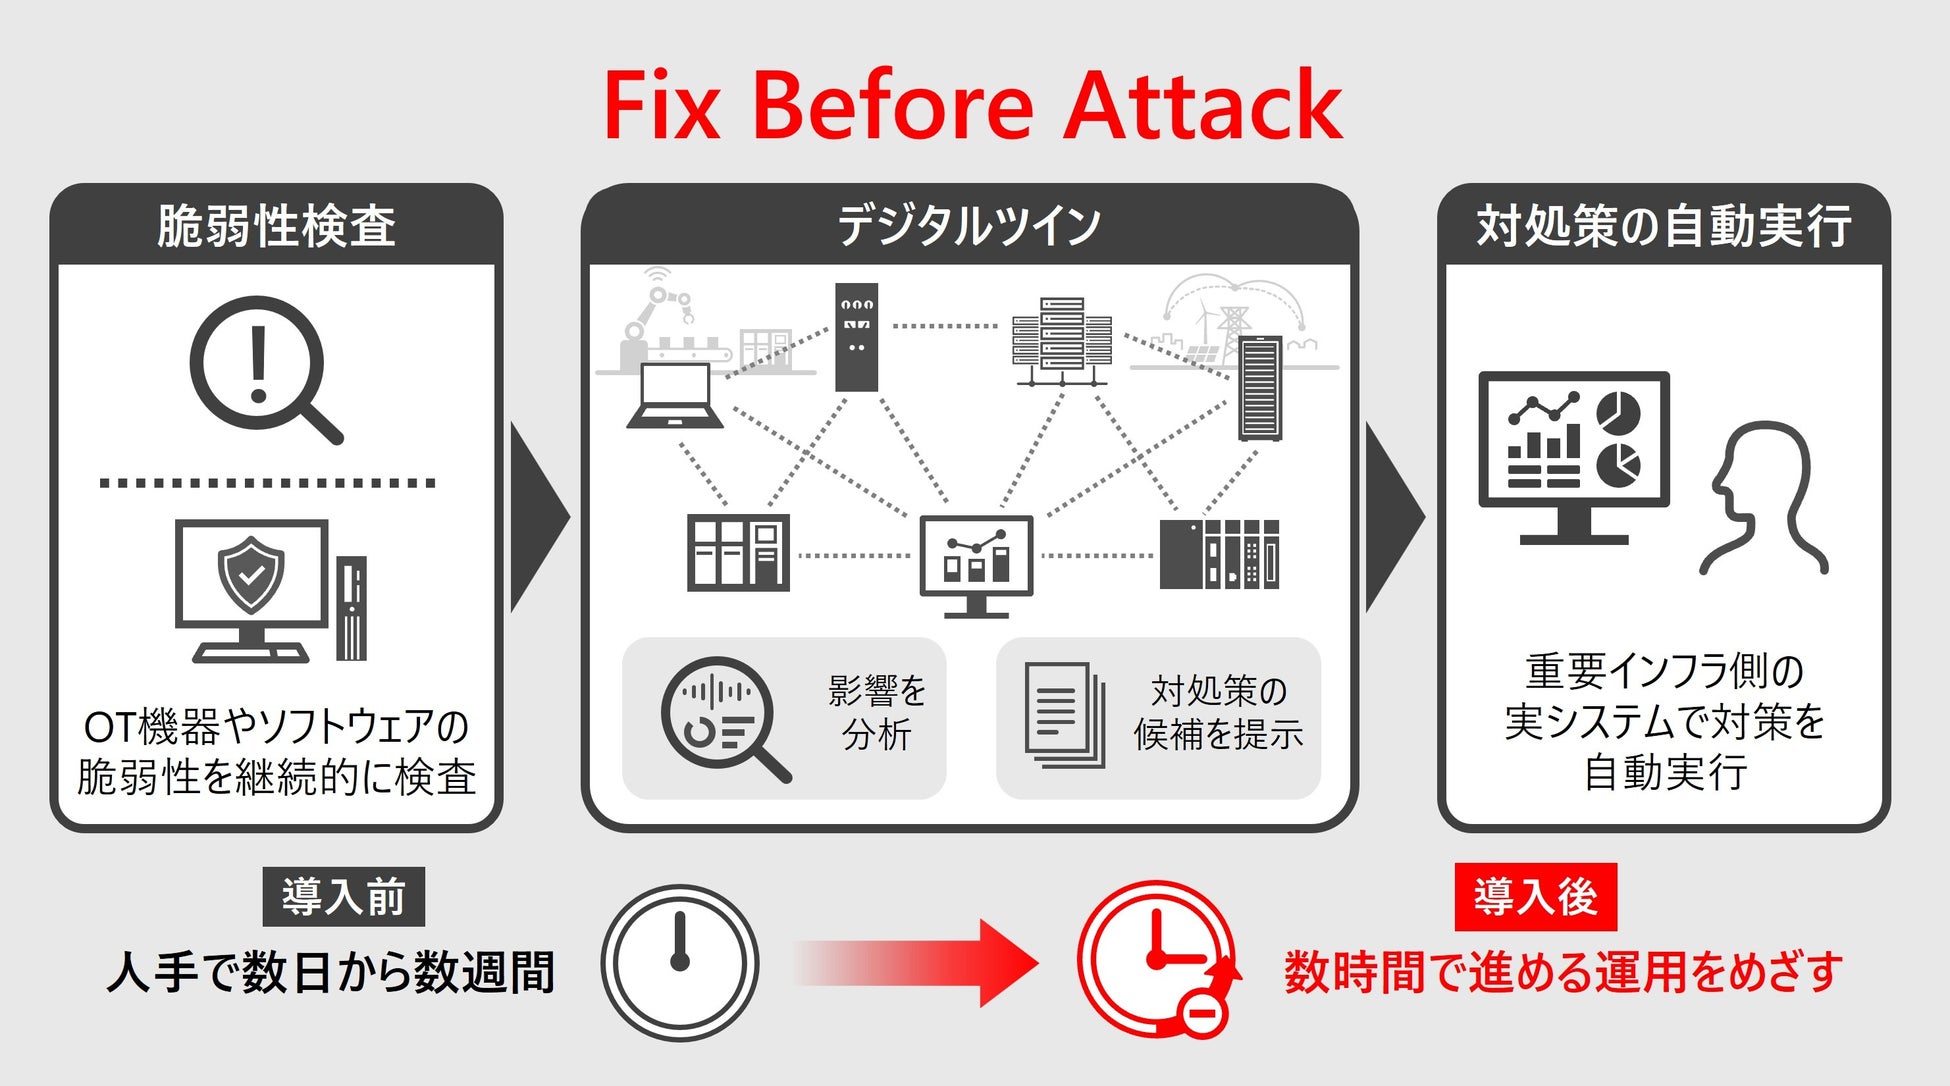
日立は、重要インフラ事業者が、脆弱性の発見後に必要となる評価や対策判断を短時間で進められるようにするフレームワーク「Fix Before Attack」を提案しました。これは、OT機器やソフトウェアの脆弱性を継続的に検査し、脆弱性が見つかった場合に、システムの構成や業務をデジタル上に再現したセキュリティデジタルツイン*1~3で影響を分析し、対処策を導出したうえで現場システムに適用する枠組みです。従来は人手で数日から数週間を要することがあった評価や対策検討について、日立は数時間で進める運用をめざします。現在、主要機能を組み合わせたプロトタイプを開発しており、脆弱性情報の取り込みから対処策候補の提示まで可能なことを確認しています。
今後は社内システムやお客さまとのPoCを通じて有効性を検証し、重要インフラの継続運用とレジリエンス維持を支えるマネージドセキュリティサービスへの展開をめざします。日立は、本フレームワークをLumada 3.0を実現する技術の一つとして強化し、重要インフラの脆弱性発見から対策までを迅速に進められる仕組みを通じて、社会インフラのトランスフォーメーションに取り組んでいきます。
*1 業務継続性を担保したセキュリティ対策の設計を可能とするセキュリティデジタルツイン技術を開発 - 研究開発:2022年11月22日
*2 サイバー攻撃が業務に与える悪影響を評価するセキュリティデジタルツインシステムのプロトタイプを開発 - 研究開発:2024年5月7日
*3 日立、業務継続性を守り、迅速な意思決定を支援する「リスクコーディネーション・ダッシュボード」を開発 - 研究開発:2025年6月27日
背景および課題
電力、鉄道、工場などの重要インフラでは、OT機器や制御ソフトウェアに脆弱性が見つかった場合でも、設備を止めずに安全性を保ちながら対策を進める必要があります。設備停止や供給への影響が社会や経済活動に直結するため、脆弱性対策の遅れは大きなリスクになります。
一方で、脆弱性が見つかっても、どの設備や業務に影響するのか、どの対策を優先すべきかを短時間で判断することは容易ではありません。近年は、生成AIやAIエージェントなどの活用拡大に伴い、脆弱性の探索や攻撃準備の自動化も進んでいます。加えて、各国のセキュリティガイドライン*4でも、脆弱性発見後の対処をより短時間で進めることが求められるようになってきました。そのため、防御側にも、発見後の影響分析と対処を短時間で進める仕組みが求められていました。
課題を解決するために開発した技術・ソリューションの特長
そこで日立は、脆弱性の発見から影響分析、対処策の提示までをつなぐフレームワーク「Fix Before Attack」を提案しました。主な特長は以下の通りです。
1. 脆弱性の早期把握を支えるOT機器ファジング・コンポーネント分析技術
生成AIも活用したOT機器向けのファジング技術*5,6と、ソフトウェアを構成する部品を調べるコンポーネント分析技術を組み合わせ、OT機器やソフトウェアの脆弱性を継続的に検査します。これにより、第三者から脆弱性情報が公開された後に対応するだけでなく、問題を早い段階で把握しやすくなります。攻撃準備の自動化が進む中でも、防御側が先回りして対策を検討しやすくなります。
*6 通信帯域に制限がある環境でもOT機器の出荷前セキュリティ検査を効率化する技術を開発 - 研究開発:2026年4月17日
2. 設備や業務への影響を見える化するセキュリティデジタルツイン技術
脆弱性が見つかった場合には、守りたいシステムの構成、資産、業務をデジタル上に再現するセキュリティデジタルツインを用いて、どの設備や業務に影響が及ぶかを分析します。これにより、一般的な脆弱性の深刻度だけでは分からない、お客さまのシステム固有の影響を把握できます。現場の責任者は、停止リスクや業務影響を踏まえて、対策の優先順位を決めやすくなります。
3. 対処策候補を自動で提示し、迅速な対応を支援する技術
分析結果に基づき、ファイアウォールでの遮断、アクセス制限、パッチ適用などの対処策候補を生成AIも活用して提示します。これにより、従来は複数部門で時間をかけて行っていた対策検討を効率化できます。脆弱性が放置される時間を減らし、重要インフラの継続運用を支える迅速な対応につなげます。
確認した効果
現在開発中のプロトタイプでは、OT機器向けファジング、ソフトウェア分析、セキュリティデジタルツインを連携させ、脆弱性情報の取り込みから対処策候補の提示までの流れを確認しています。これにより、従来は人手で数日から数週間を要することがあった脆弱性発見後の評価や対策検討について、数時間で進める運用像を示しました。今後は、対処策を実際のシステムへ適用する方法の検討を進め、発見から対処までを一連で支援する仕組みの実現をめざします。
今後の展望
今後は、まず社内システムで有効性を検証し、その後、お客さまとのPoCを通じて適用範囲と運用性を高めます。あわせて、実システムへの適用方法も含めてフレームワークを高度化し、パートナー企業や研究機関との連携も進めながら、重要インフラ向けのマネージドセキュリティサービスへの展開をめざします。
なお、本成果に関連するデモは、2026年10月19日から22日までフランスのソフィア・アンティポリスで開催されるETSI Security Conference 2026で展示予定です。
謝辞
なお、本成果の一部はNEDO(国立研究開発法人新エネルギー・産業技術総合開発機構)の委託事業「経済安全保障重要技術育成プログラム/先進的サイバー防御機能・分析能力強化」(JPNP24003)及びJST【経済安全保障重要技術育成プログラム】【JPMJKP24K2】の支援を受けたものです。
関連情報
お問い合わせ先
株式会社日立製作所 研究開発グループ
問い合わせフォームへ
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- システム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます