New Relic、セキュリティ脆弱性管理ソリューション「Security RX」を提供開始
アプリケーション/インフラのライブラリ脆弱性や、クラウド設定のリスクを一元管理
最新の自律型AIとの連携により、脆弱性調査から修正プルリクエスト生成までの自動化を実現
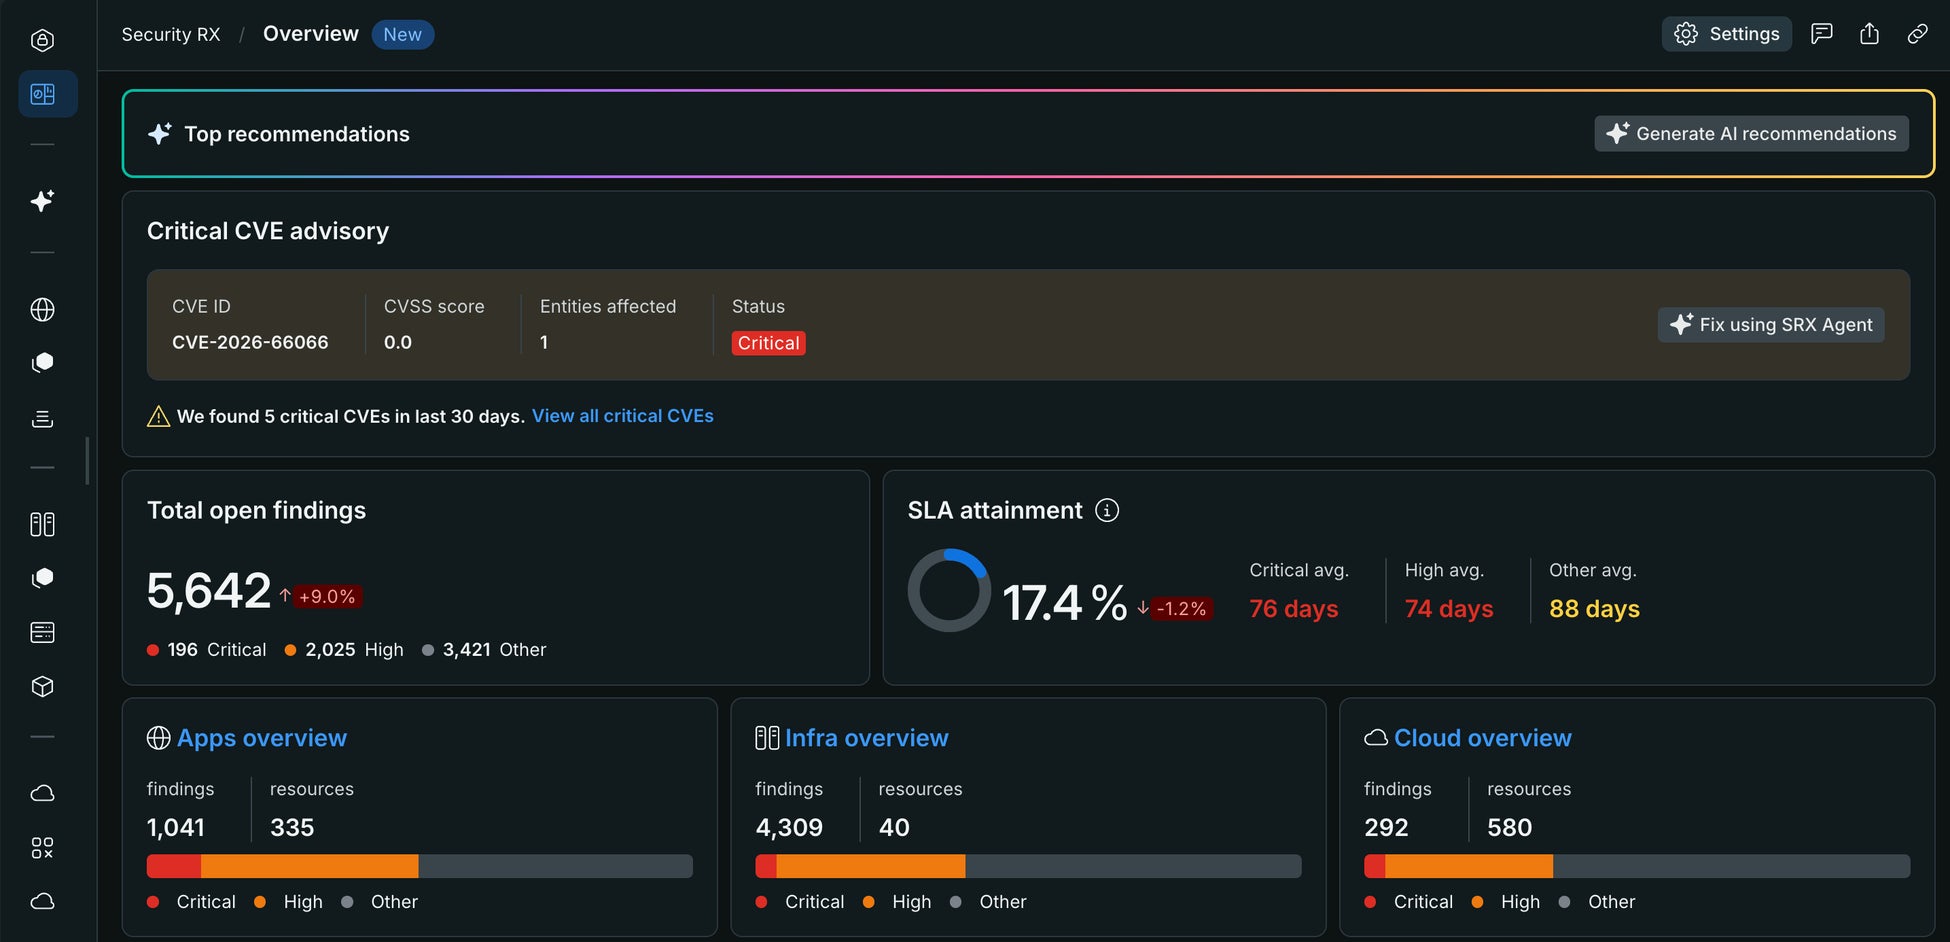
デジタルビジネスにオブザーバビリティ(可観測性)プラットフォームを提供するNew Relic株式会社(本社:東京都中央区、執行役員社長:古舘 正清、以下「New Relic」)は、アプリケーションおよびインフラストラクチャ環境におけるリアルタイムな脆弱(ぜいじゃく)性管理ソリューション「New Relic Security RX」のアプリケーション版「Security RX for Applications」およびインフラストラクチャ版「Security RX for Infrastructure」の日本国内における一般提供を開始しました。あわせて、クラウド環境向け「Security RX for Cloud」のパブリックプレビュー版を提供開始します。さらに、New RelicのSREエージェント「Autopilot」と連携し、本番環境の動的コンテキストを活用した最新の自律型AI機能「Security RX Agent」もパブリックプレビューとして公開し、脆弱性のリスク評価からAIコーディングエージェントへの指示、最適な修正プルリクエストの自動生成までを一気通貫で自動化する、新たなDevSecOpsワークフローを実現します。
サイバー脅威の変化とレジリエンスの課題
近年、高度なフロンティアAIの台頭に伴い、未発見のゼロデイ脆弱性が短期間で大量に発掘され、サイバー攻撃に悪用されるリスクが急速に高まっています。これに対し、金融庁も近年のガイドライン等で24時間365日のリアルタイム監視(*1)や迅速なパッチ適用体制を強く要請(*2)しています。このような対応が求められるのは金融業界に限ったことではなく、業界・業種を問わず全社レベルでのサイバーレジリエンス強化が急務となっています。しかし、脆弱性および調査工数が増加する中で、従来型の定期的な脆弱性のスキャンや静的な統制、手動プロセスや一般的なCVE(共通脆弱性識別子)情報のみに依存した脆弱性管理では、以下のような課題が生じていました。
-
優先順位付けの困難さ(アラート疲弊): CVSS(共通脆弱性評価システム)等の技術的スコアだけでは本番環境で実際にリスクが高いかを判断できず、急増する脆弱性に対して、調査および手動トリアージに膨大な工数が割かれる。
-
本番実行情報の欠如: 従来の静的セキュリティ診断では、過去の脆弱性スキャン時の情報しか読み取れず、該当ライブラリが「本番メモリ上で実際に実行・呼び出しされているか」が不明なため、影響度の低い脆弱性対応に追われる。
-
修復・デプロイへの懸念: 開発・セキュリティ・運用チーム間の情報の分断や、パッチ適用に伴う二次障害への懸念から、迅速なデプロイに踏み切れない。
Security RXの主な特長と対応領域
Security RXは、新たな導入工数をかけることなく、New Relicの既存のAPM(アプリケーションパフォーマンス監視)/Infrastructureの各エージェントおよびクラウドインテグレーションを通じて収集されるデータをもとに、システム全体のセキュリティリスクを一元的に可視化・評価します。
-
アプリケーション/インフラのライブラリ脆弱性や、クラウド設定のリスクを一元管理
・Security RX for Applications: 実行環境(ランタイム)上で実際にメモリにロードされているライブラリの脆弱性をリアルタイムに検知・追跡・報告します。
・Security RX for Infrastructure: OSパッケージやミドルウェア層の脆弱性を常時監視。インフラ全体のセキュリティリスクを一画面で把握・管理できます。
・Security RX for Cloud: AWS Security Hub等の主要クラウドセキュリティツールと統合し、クラウドインフラの設定ミスや脅威イベントを統合管理します。
-
即時のリスク評価と自動優先順位付け(RBVM)(*3)
CVSSの技術的深刻度に加え、30日以内の悪用確率(EPSS)や実際の悪用実績(CISA KEV)を自動で照合。対応すべき脆弱性の優先度を自動的に算出し、『今すぐ対応すべき真の危険リスク』のみを即座に特定します。
-
New Relicの統合プラットフォーム基盤による運用連携
・New Relic Teams機能との連携: システムの所有権(所有チーム)をマッピングし、担当システムに対するチーム単位での脆弱性/稼働状況の確認が可能となります。セキュリティ(Sec)・運用(Ops)・開発(Dev)チーム間における、単純な脆弱性評価スコア上昇に基づく膨大な手作業による調査を削減し、組織間のたらい回しを防ぎます。
・Change Tracking機能との連携: セキュリティパッチのデプロイ前後におけるエラー率やパフォーマンスの変動をリアルタイムに計測。二次障害のリスクを低減し、安全な高頻度のデプロイを可能にします。
SREエージェントと連携した「Security RX Agent」による自律的な修復
Security RX Agentは、Security RXとNew RelicのSREエージェントであるNew Relic Autopilotが連携し、単なる脆弱性通知にとどまらず、修復プロセス全体をAIで自律化する機能です。
-
本番データ/事実データに基づく、統合されたコンテキストの強化
New Relicのデータベース(NRDB)が捉えている本番メモリ上の実行ライブラリバージョン、呼び出し経路、エンティティ構造、リアルタイムメトリクス等の事実情報を自動的に抽出し、パッケージ化してAIコーディングエージェントに直接引き渡します。
-
自社コードに完全適合した修正プルリクエストの自動生成
本番データに基づくリアルタイムのコンテキストを受け取ったAI(GitHub Copilot、Claude等)が、自社アプリケーションの既存構造や依存関係に完全に適合したピンポイントな修正提案を生成。エンジニアは「一から調査してコードを書く」作業から解放され、「AIが提示した、事実に基づく的確な修正プルリクエストをレビュー・承認するだけ」の運用へと一変します。脅威の露出期間を最小化し、MTTR(平均復旧時間)を短縮します。
-
シームレスな開発ワークフロー統合
Jiraとの双方向のリアルタイム同期や、GitHub Issuesと連携。脆弱性の検出から担当者への割り当て、修正プルリクエストの起票、ステータス同期までのサイクルを自動化し、リスクベースの優先順位に基づく組織的な脆弱性対応を可能とし、DevSecOpsチーム間の連携を促進します。
本質的な価値:脆弱性管理を「運用上の信頼性(Operational Reliability)」として確立
脆弱性管理を従来のようなコンプライアンス業務としてではなく、システムダウンやサービス劣化を防ぐ「ビジネス運用上の信頼性問題」としてオブザーバビリティプラットフォーム上で一元管理するのが「Security RX」です。
「Security RX」により、各システムの開発者(チーム)は本番環境のコンテキストおよびリスクベースの各指標に基づく「実際に悪用されている真に危険なリスク」に最優先で対応できます。さらに、それらのデータに基づきAIが自動で作成する修正プルリクエストをレビュー・承認することで、手作業による膨大なセキュリティ調査作業(トイル)を回避し、脆弱性への対応と開発スピードを両立し、本来のアジリティを保った開発業務に専念できます。パッチ適用前後におけるパフォーマンスやエラー率の変化は Change Trackingで検証することにより、二次障害のリスクを低減させつつも、安全かつ高頻度なデプロイサイクルを回し続けるサイバーレジリエンスを構築します。
提供について
New Relic Security RX for ApplicationsおよびSecurity RX for Infrastructureは本日、一般提供を開始しました。Security RX for CloudおよびSecurity RX Agentは、パブリックプレビューとして公開しています。
*1 主要行等向けの総合的な監督指針(および「金融分野におけるサイバーセキュリティに関するガイドライン」)(金融庁 2024年10月)
*2 「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請(金融庁 2026年5月)
*3 RBVM:リスクベースの脆弱性管理(Risk-Based Vulnerability Management)
■本プレスリリースのURLはこちらです。
https://newrelic.com/jp/press-release/20260916
■New Relicのファクトシートやロゴ等は、以下からご確認いただけます。
https://newrelic.com/jp/about/media-assets
■New Relicについて
2008年に創業したNew Relicは、業界におけるリーダーとして、デジタルビジネスのあらゆる重要指標を観測可能にする「オブザーバビリティ(可観測性)プラットフォーム」を提供しています。デジタルビジネスを構成するアプリケーションやインフラストラクチャだけでなく、ユーザー側の顧客体験状況までをも観測可能にするため、企業はデジタルサービスの障害検知、顧客体験の低下検知、潜在的な問題やボトルネックを早期特定し解決するDevOpsチームを生み出します。これにより、企業は取り組むべきデジタル変革を、計測可能な戦略へと変化させることができます。New Relicの全世界顧客数は16,000以上、Fortune 100企業の過半数で採用されており、日本でも数百社を超えるお客様のデジタル変革を支援しています。New Relicが支持されている理由は、newrelic.com/jpをご覧ください。
■オブザーバビリティ(可観測性)プラットフォーム「New Relic」の特長
New Relicはオブザーバビリティのリーダーとして、優れたソフトウェアの計画、構築、デプロイ、実行に対するデータドリブンなアプローチでエンジニアを支援しています。New Relicは、エンジニアがあらゆるテレメトリー(メトリクス、イベント、ログ、トレース)を取得できる唯一の統合データプラットフォームを提供し、強力なフルスタック分析ツールとの組み合わせにより、エンジニアが意見ではなくデータを用いて最高の仕事をできるよう支援します。New Relicは、シンプルで透明性の高い価格体系を採用しています。開発サイクルタイムの計画、変更失敗率、リリース頻度、平均復旧時間(MTTR)の改善を支援することにより、エンジニアに高い費用対効果をもたらします。
※New Relicは、New Relic, Inc.の登録商標です。
※本文書内の製品名および会社名は全て、それらの登録名義人の商標である場合があります。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
