野村総合研究所とNRIセキュア、AI駆動型サイバー攻撃への経営層の対応力強化を支援
「能動的なシステム停止」の判断と説明責任の体制を、経営とセキュリティの両面から整備
株式会社野村総合研究所(本社:東京都千代田区、代表取締役 社長:柳澤花芽、以下「NRI」)とNRIセキュアテクノロジーズ株式会社(本社:東京都千代田区、代表取締役社長:池田泰徳、以下「NRIセキュア」)は、「サイバーレジリエンス経営支援」(以下「本サービス」)の提供を本日、開始します。
本サービスは、AI駆動型サイバー攻撃[i]への対応力を強化したい企業・組織のうち、とくにEC・デジタル事業者、グローバル製造業や金融機関を含む重要インフラ事業者等を主な対象とします。外部に提供しているサービスや社内のシステムが停止した場合の事業に与える影響を定量・定性の両面から分析したうえで、対策として行う能動的な停止[ii]・再開の判断基準を平時のうちに定め、有事の際の迅速かつ正確な経営判断を支援します。経営コンサルタントとセキュリティの専門家による合同チームが、経営層の意思決定に必要な根拠の可視化とプロセスの整備にあたります。
背景:サイバー攻撃の期間短縮化に伴い、迅速な経営判断が課題に
NRIセキュアの分析によれば、セキュリティ上の脆弱性が公開されてから悪用されるまでの期間は、2018年時点の平均約2.3年であった一方、近年では公開後数時間から1日程度で悪用が確認される事例も見られるなど、大幅に短縮しています[iii]。背景には、フロンティアAI[iv]の性能が向上し、脆弱性の偵察から発見、攻撃コードの生成・実行までを、AIが自律的に実行できる水準に近づいてきたことが挙げられます。
国内でも、攻撃によるシステム停止が長期化し、業績に重大な影響が生じた事例が出てきました。機微な個人情報が漏洩する事例も確認されています。被害は情報漏洩にとどまらず事業と企業価値の毀損にも及び、セキュリティ対策は「侵入を防げたか」から「事業影響を最小化できたか」が問われています。これに伴い、事業への影響を避けるためには、能動的にシステムを停止することも選択肢の一つとした備えが求められつつあります。金融庁と日本銀行は2026年5月、金融機関に短期的な対応として、「優先サービス/ITシステムの停止に備える」ことを要請しました[v]。
これらの環境変化を受けて、経営層には、システム停止の要否を含め、事業継続と被害抑制の双方を踏まえた迅速な意思決定が求められています。意思決定の主体も、CISO(情報セキュリティ担当役員)、CIO(情報システム担当役員)から、CEO(最高経営責任者)および取締役会を含む経営全体が担うべき事項となりました。
本サービスの概要
本サービスでは、NRIの経営コンサルタントとシステムエンジニア、NRIセキュアのセキュリティ専門家が合同チームを組み、経営・セキュリティ・システムの3領域について、短期・中期・長期のそれぞれの視点で必要な対応力の強化を目指した包括的な支援メニューを提供します(表1)。
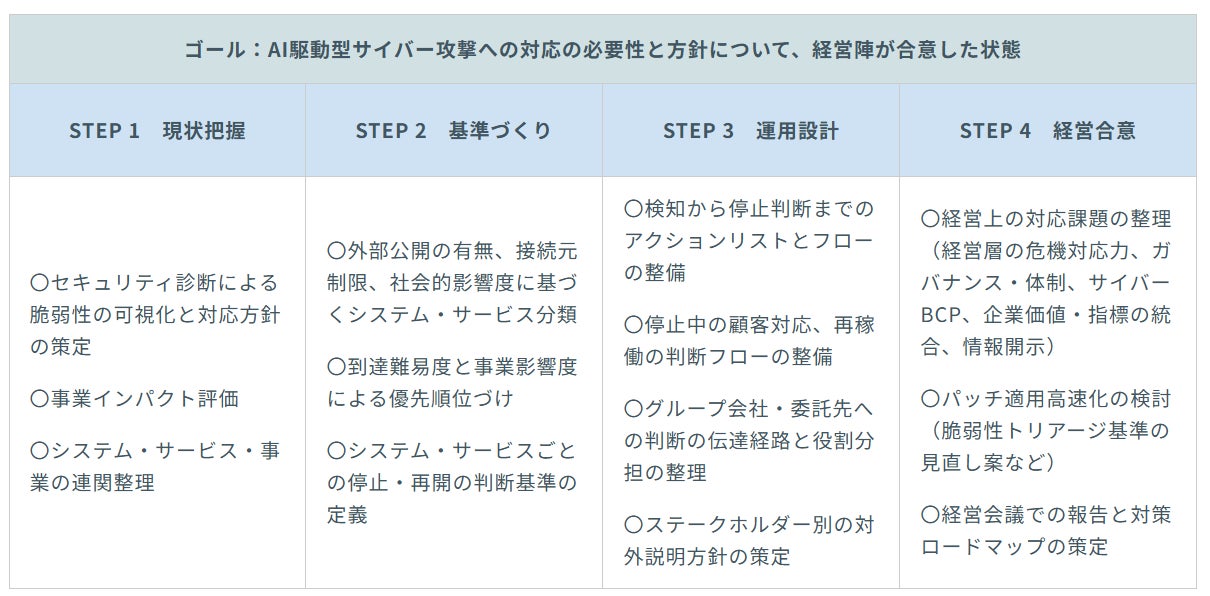
とくに短期では、約2~3か月の期間で、現状把握から経営合意までを4つのステップで進めます(表2)。ゴールは、AI駆動型サイバー攻撃への対応の必要性と方針について、経営陣の合意を形成し、能動的なシステム停止を含めた経営判断の基準と意思決定プロセスを整備することです。停止判断を経営レベルで事前に定めることで、被害の拡大・長期化や社会への波及と、不要な停止による機能低下を抑えます。本サービスは、この両立を目指します。
短期での対応後は、パッチ適用プロセスの再構築、AIを活用したセキュリティ診断、セキュリティ運用の自動化、AI利用状況の可視化などを、中長期の取り組みとして継続的に支援します。
表1:本サービスの支援メニュー一覧
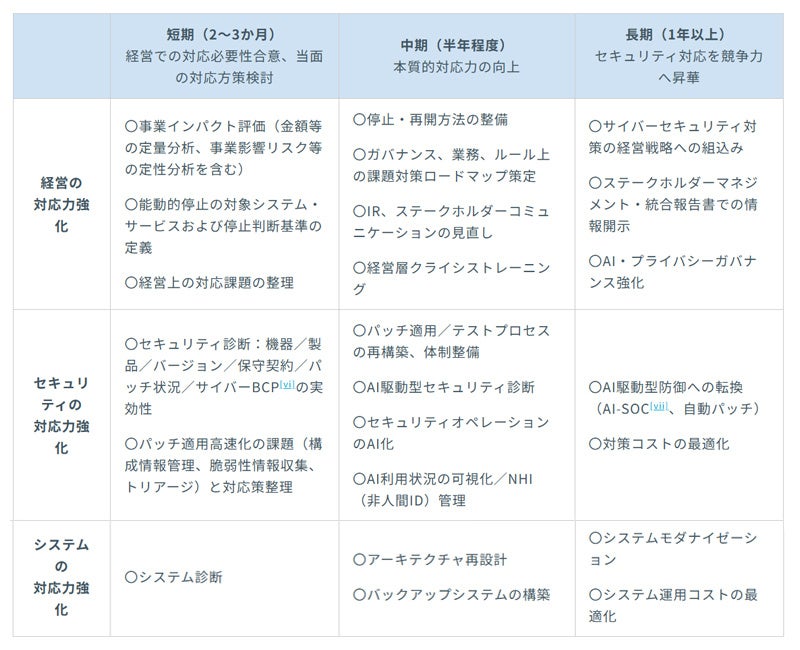
表2:短期(2~3か月)での支援内容の詳細
本サービスの特長
1.経営層の合意形成までを支援
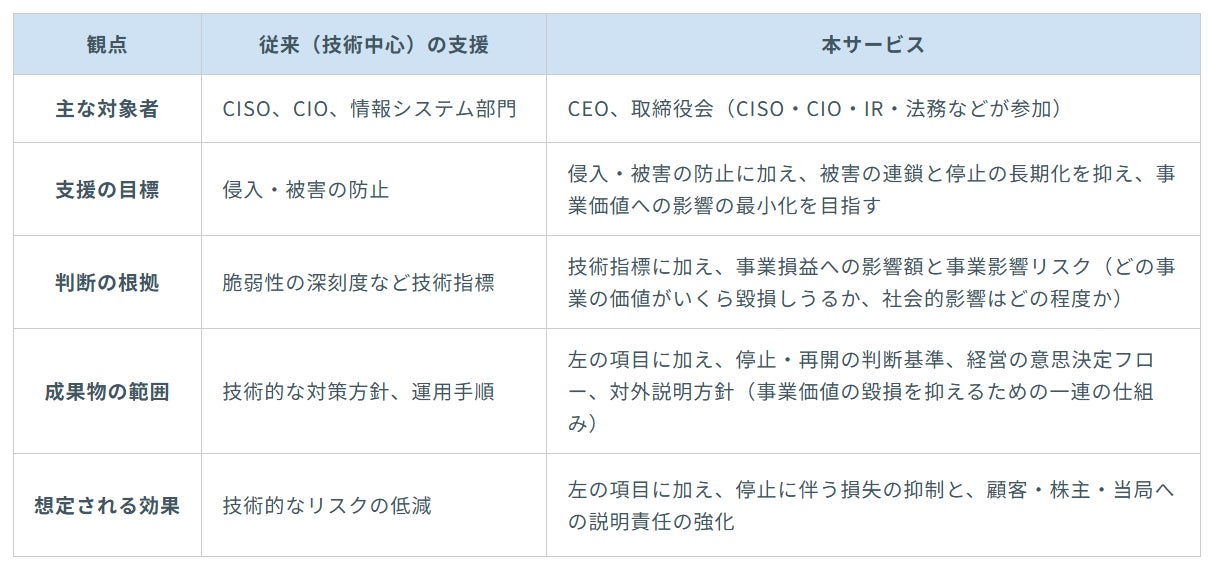
従来多かった技術中心のセキュリティコンサルティングサービスと比べて、本サービスは経営トップも対象にしています(表3)。CEO、CISO、CIO、CFO(最高財務責任者)、IR担当、法務担当、事業担当役員で構成する推進委員会を設置し、個別ヒアリングで認識の違いを可視化したうえで、対応方針の合意形成を支援します。「脆弱性対応の優先順位」、「対応を保留する場合の暫定策、承認者、見直し期限」、「外部提供サービスや社内システムを停止・再開する判断者と基準」の3点を平時のうちに確定することを目指します。
2.事業への影響を定量・定性の両面で分析
システム停止によって生じる影響を、インシデント対応費用、停止に伴う臨時支出、契約不履行による違約金・損害賠償、顧客への補償、収益機会の損失、行政処分・制裁金、ユーザー離反、株価への影響などの類型に分けて試算します。あわせて、金額に換算しにくい社会的影響、顧客・取引先との信頼関係、ブランドへの影響といった定性的な事業影響リスクも整理します。どのシステム・サービスの停止がどの事業にどれだけの影響を与えるかを整理し、定量・定性の両面の根拠に基づく経営判断を可能にします。
3.3つの専門性で実現する、AI時代のサイバー対応力強化
AI駆動型サイバー攻撃の対応力を上げるには、経営・セキュリティ・システムの3つの専門性が必要です。NRIグループはこの3領域全てで高い専門性を有しているため、経営とセキュリティの現状を並行して診断し、中長期的なシステム対応力の強化を図ることができます。経営の意思決定体制、機器・パッチ適用状況などのセキュリティ、システム構成・アーキテクチャの課題を一度に洗い出し、相互の関係を踏まえた対応方針の策定から実装までを一貫して支援します。
表3:従来の支援との違い
両社は、今後も、企業・組織のサイバーセキュリティ対策と経営基盤強化の支援を通じて、安全で安心な情報システム環境と社会の実現に貢献していきます。
[i]AI駆動型サイバー攻撃:AIを悪用し、偵察、脆弱性の発見、攻撃コードの生成、攻撃の実行までを高速かつ自動的に行うサイバー攻撃。攻撃者の技能や人数に依存せず、短期間に大量の攻撃が可能になる点が特徴。
[ii]能動的な停止:被害が拡大する前に、脆弱性の公表や攻撃の兆候を検知した段階で、企業側の判断により対象のシステムやサービス(外部に提供しているサービスを含む)を意図的に停止すること。修復のための時間を確保し、被害の連鎖を防ぐことを目的とする。
[iii]Edgescan「Vulnerability Statistics Report 2026(11th edition)」等をもとに、NRIセキュア分析。CVE(共通脆弱性識別子)の公開後、実環境での悪用が確認されるまでの期間を指す。調査時点や対象により変動する。
[iv]フロンティアAI:現時点で最高水準の性能を持ち、社会に大きな影響を及ぼしうる汎用性の高い先端AIモデル。高度な推論により、複数の工程にわたる作業を自律的に実行できる。
[v]2026年5月22日公表「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」(https://www.fsa.go.jp/news/r7/sonota/20260522-5/20260522.html)
[vi]サイバーBCP:サイバー攻撃によるシステム停止を前提に、停止・再開の判断基準、意思決定の手順、システムを使わない業務運営、対外説明までを定めた事業継続計画。
[vii]AI-SOC:脅威の検知、影響の分析、対応の一部をAIで自動化したセキュリティ監視・運用体制。人手による監視と組み合わせ、処理の速度と量を高めることを目的とする。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティ
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます