【先着50社】頻発するサイバー攻撃を受け、IssueHuntが緊急キャンペーンを実施。ソースコード・OSSライブラリの脆弱性スキャンを無料で提供
IssueHunt株式会社(本社:東京都中央区、代表取締役:横溝一将、以下「当社」)は、ソースコードおよびOSSライブラリの脆弱性スキャンを無料で提供するキャンペーンを発表いたします。
本キャンペーンでは、GitHubレポジトリ3つまでの脆弱性スキャンを1回無料で実施し、一ヶ月間脆弱性管理サービス「IssueHunt One」をご利用いただくことが可能です。
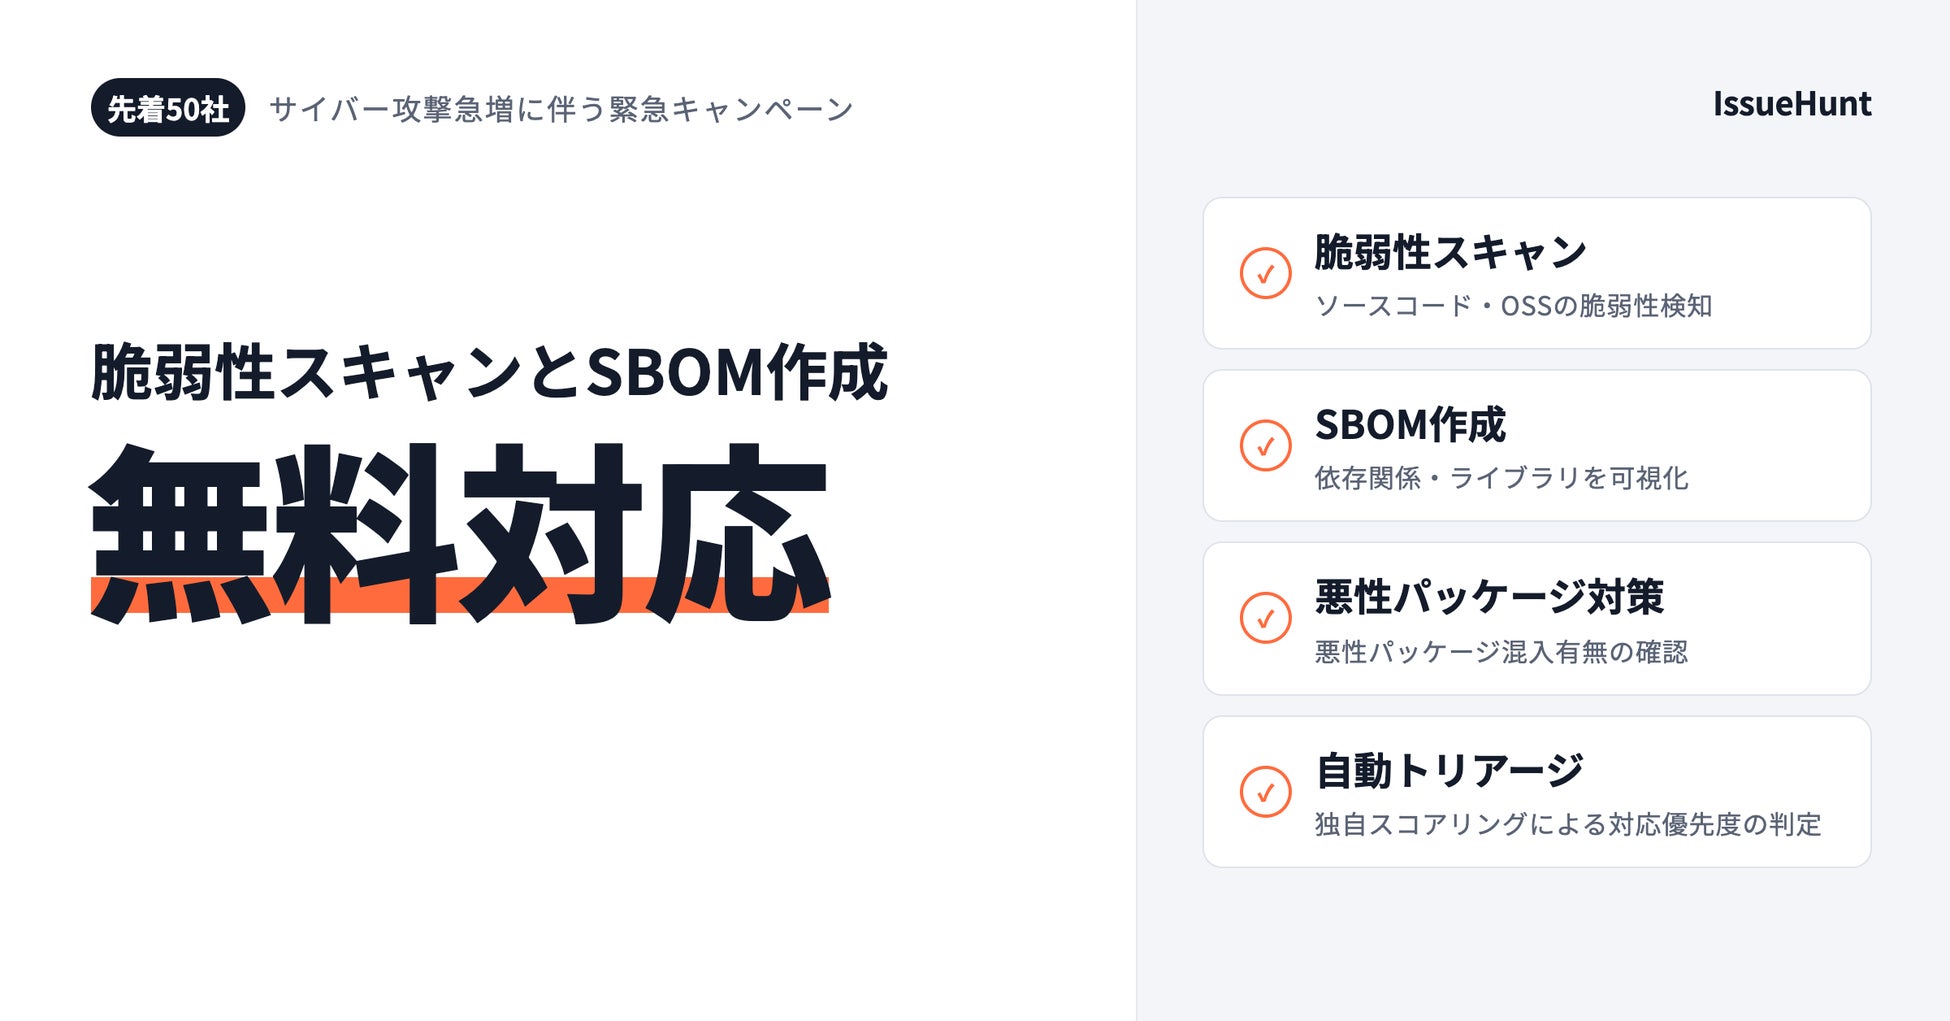
背景:サイバー攻撃の頻発を受けた緊急キャンペーン
近年、国内外で企業を標的としたサイバー攻撃が相次ぎ、業種や企業規模を問わず、情報漏えいやサービス停止といった被害が続いています。
攻撃の起点はWebアプリケーションにとどまらず、自社で開発したソースコードに潜む脆弱性、開発に利用するOSSライブラリの既知の脆弱性、正規のパッケージを装った悪性パッケージの混入など、ソフトウェアサプライチェーン全体に広がっています。
一方で、年1回の脆弱性診断のみの実施に留まっている企業が依然として少なくありません。
こうした状況を踏まえ、自社のソースコードやOSSライブラリの脆弱性対策状況を可視化し、対応の優先順位を付ける第一歩を支援することを目的に、緊急キャンペーンとして本施策を実施いたします。
キャンペーン概要
-
内容:GitHubレポジトリ3つまでを対象に、脆弱性スキャンを1回無料で実施
-
費用:無料
-
利用期間:申し込み後1ヶ月間、IssueHunt Oneを利用可能(スキャンは1回のみ)
-
申込期間:2026年10月27日(火)〜2026年11月13日(金)
-
申し込みフォーム:https://share-na2.hsforms.com/1-DxW6xp8QNCnvpvg_U0OGgd9aiq
無料で利用できる機能
-
ソースコードの脆弱性検出
-
OSSライブラリの脆弱性検出
-
悪性パッケージ混入有無の確認
-
SBOM(ソフトウェア部品表)の自動作成
-
IssueHunt Oneの独自スコアリングによる対応優先度の自動判定
対象・条件
-
法人様のみを対象とし、弊社側で所定の審査を行った後、ご利用いただける企業様にご案内をお送りいたします
-
対象はGitHub上のレポジトリ3つまでで、スキャンは1回のみ実施
-
申し込み多数が予想されるため、申込期間の期日前に締め切る場合がございます
実施までの流れ
1. お申し込み:申込フォームから申し込み
2. 利用手続き:当社から設定マニュアル等を送付
3. スキャンの実施:脆弱性スキャンを実施
4. 1ヶ月間の利用:スキャン結果、SBOM、対応優先度等をIssueHunt Oneのダッシュボードで確認
Webアプリケーション脆弱性診断サービスについて(本キャンペーン対象外)
当社はWebアプリケーション脆弱性診断サービスも提供しています。
AIエージェントが攻撃シナリオの作成やエンドポイントの分析を担い、診断員が複雑なビジネスロジックなどを手動で診断する「手動診断」と、対象の分析から診断までをAIエージェントが自律的に行い、エンドポイント単価3千円で利用できる「AI自動診断」の2プランを提供しております。
実行した検査パターンや再現手順等を、ダッシュボードで確認することが出来ます。
ご興味がある企業様は以下のページよりお問い合わせください。
※本サービスは本キャンペーンの対象外です。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- キャンペーン
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
