脆弱性管理クラウド「yamory」、PHPの重大な脆弱性に関する【速報】調査レポートを公開
X上でWebサービス等の停止告知は累計500件超、依然として約60%が再開告知未確認。「安全な再開」を阻む課題と、事業継続を守る4つの対応を提示
株式会社アシュアード(本社:東京都渋谷区、代表取締役社長:大森 厚志)が運営する、脆弱性管理クラウド「yamory(ヤモリー)」(https://yamory.io/ 以下「yamory」)は、広く利用されているプログラム言語「PHP」における重大な脆弱性の公表を受け、国内組織におけるWebサイト・サービスの停止および再開状況に関する速報調査レポート(2026年10月23日 14時時点)を公開しました。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。
【サマリー】
⚫︎深刻な脆弱性の発覚:
2026年10月21日、WebサイトやWebアプリの開発に広く使われる「PHP」において、非常に危険度の高い脆弱性が公表されました。
⚫︎累計500件超のサービス停止告知を確認:
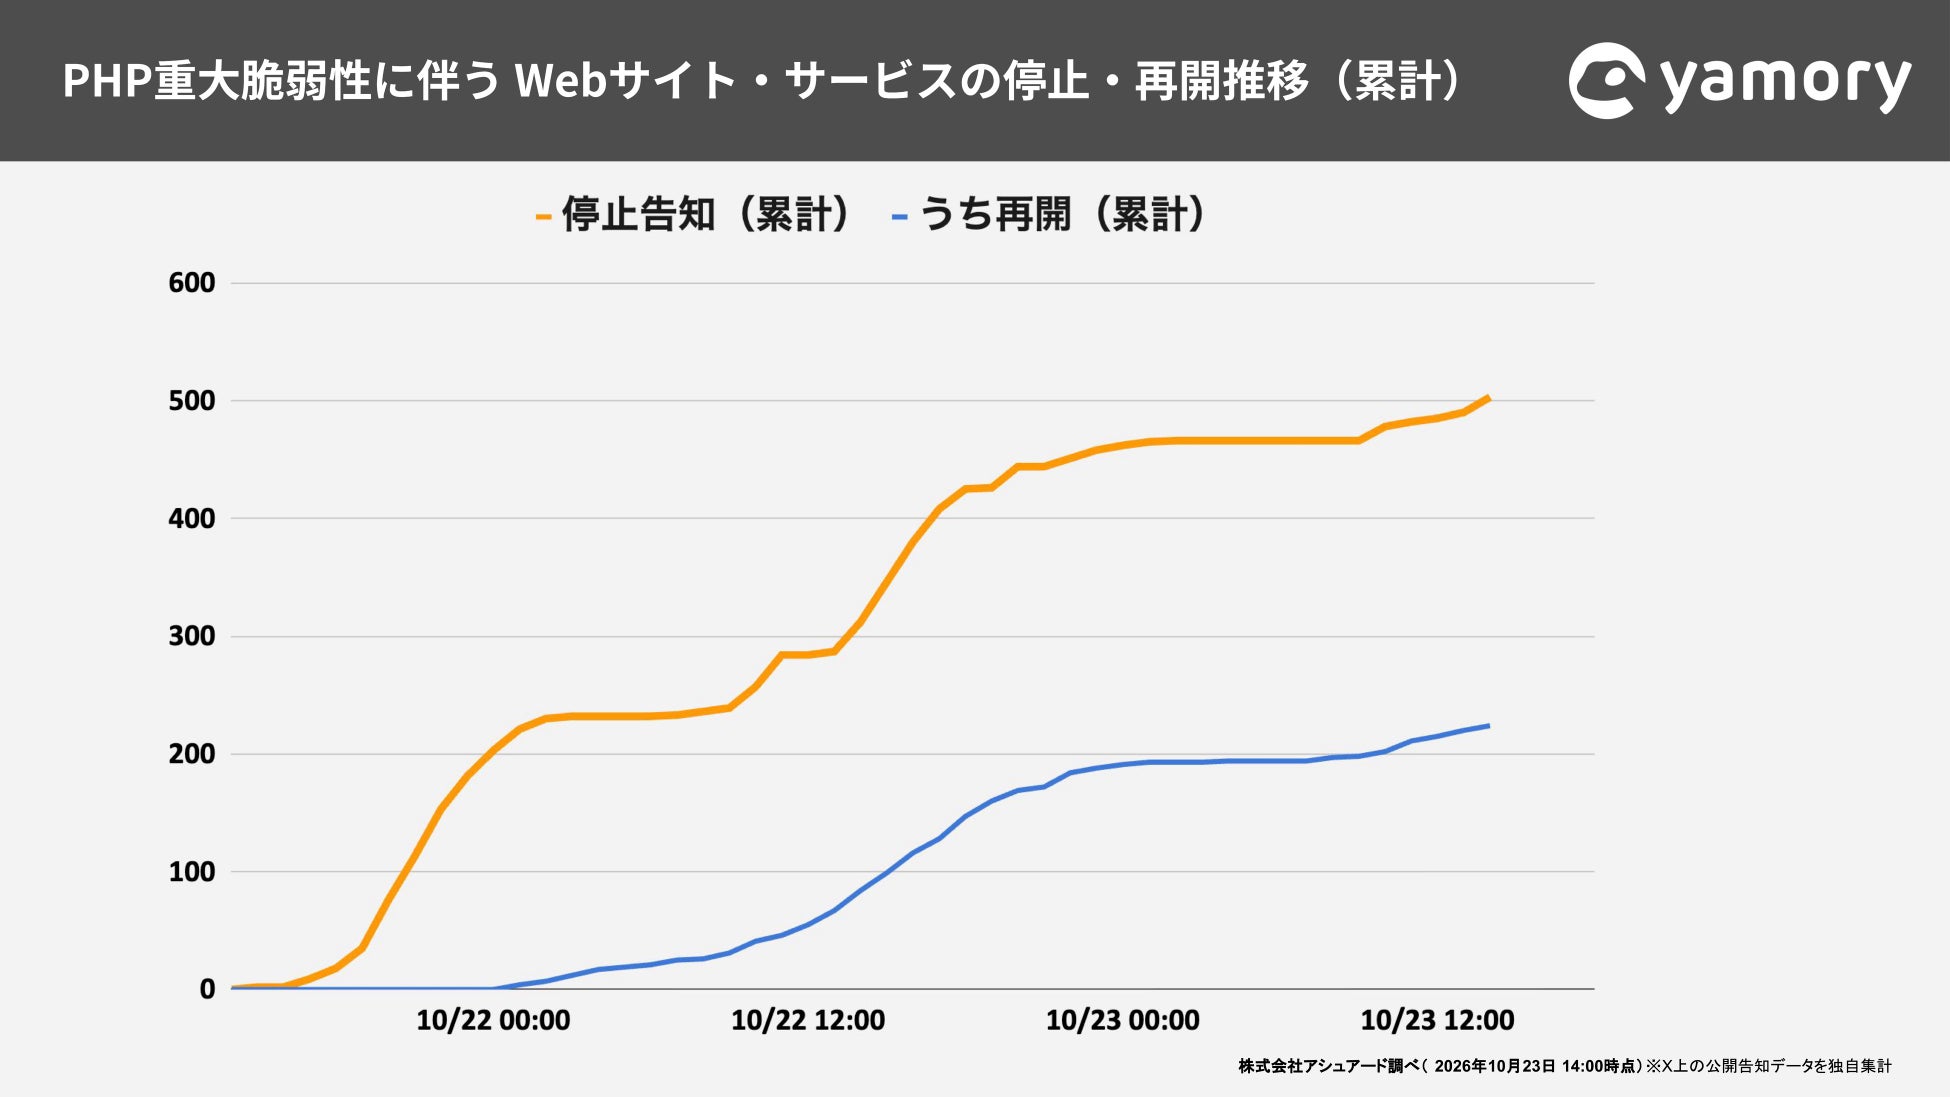
脆弱性の公表以降、自社および顧客情報の安全確保のため、国内組織によるWebサイトやサービスの停止告知が累計で502件に達しました。
⚫︎約60%(285件)が再開告知に至らず停止継続か:
累計の停止告知に対し、対応を終えて再開告知が確認できたのは217件にとどまり、全体の約60%にあたる285件は依然として再開の告知が確認できていません。
⚫︎復旧難航の背景にある「EOL(サポート終了)」と平時の備え:
復旧の長期化は、サポートが切れたバージョンの緊急メジャーアップデートに追われている可能性が考えられます。後手の対応を防ぎ、有事の即応性を高めるための対応ポイントを提示します。
※データは2026年10月23日 14時時点のものとなります。
■なぜ相次いでWebサイトが停止したのか?「PHPの脆弱性」と想定されるリスク
【PHPとは】
「PHP」は、企業のコーポレートサイトや問い合わせフォーム、行政サービス、会員制システムやECサイトに至るまで、利用者の操作に応じて情報を動的に処理するWebサイト・Webアプリケーションの基盤として、世界中で無償かつ極めて広く利用されているプログラム言語です。国内の官公庁や大手企業から中小企業まで、数多くのWebサイトやシステムの基盤として採用されています。
【今回の脆弱性と想定されるリスク】
今回見つかった脆弱性は、PHPで作られたWebサービスのほぼ全てが対象となっています。この脆弱性が悪用された場合、サーバーを外部から不正に乗っ取られ、保有する顧客情報の窃取やWebサイトの改ざんなど、企業の事業継続を揺るがす致命的な被害につながりかねません。
開発元からも修正版への速やかなアップデートが強く呼びかけられており、企業には自社が運用するWebサイトだけでなく、外部委託先のシステムなども含めて、PHPの利用有無や稼働バージョンの把握が急務となっています。
■ アシュアード独自調査:Webサイト・サービス停止および再開の推移
アシュアードの独自調査では、脆弱性の公表後、多くの組織がリスクを重く受け止め、予防的措置としてWebサイトやサービスの稼働を一時的に停止する措置を取りました。
10月21日夜から停止告知の件数は急激に増加し、10月23日14時時点で累計502件に達しました。一方で、対策を講じて再開に至った告知は217件にとどまっています。
その結果、停止告知を出した組織のうち約60%にあたる285件において依然として再開告知が確認できておらず、停止状態が長期化している実態が浮き彫りとなっています。被害を防ぐための「迅速な停止」が行われた一方、「安全な再開」に向けた対応や検証に時間を要している組織が多いことがうかがえます。
■ 「止める判断」から「安全に動かす判断」へ。長期化を防ぐEOL管理とトリアージの重要性
今回の脆弱性は、PHPで構築されたWebサービスのほぼすべてに影響します。この脆弱性が悪用された場合、サーバーを外部から不正に乗っ取られ、保有する顧客情報の窃取やWebサイトの改ざんなど、企業の事業継続を揺るがす致命的な被害につながりかねません。
今回の調査で浮き彫りとなったのは、脆弱性公表直後に「まずはサイトを止めて顧客情報を守る」という初動判断が迅速に行われた企業もいる一方で、依然として約60%(285件)が再開の告知に至っていないという点です。これは、「安全に再開する」ためのハードルがいかに高いかという現実を示しています。
復旧に時間がかかっている背景には、社内や外部委託先を含めて「どこでどのバージョンのPHPが使われているか」の特定に時間を要していることに加え、稼働環境がすでにEOL(サポート終了)を迎えており、本来であれば計画的に進めるべき「メジャーバージョンアップ」の緊急対応に追われている可能性が考えられます。
サポート終了版では修正パッチが提供されないケースも多く、上位バージョンへの移行、他機能への影響検証、そしてリスクに応じたトリアージ(優先順位付け)が現場で追いつかず、結果として停止の長期化につながっていると推測されます。
サイト停止が長引くほど、企業活動や顧客利便性への影響は避けられません。突発的な脆弱性の公表時に現場が緊急対応に追われる負担を軽減するためにも、平時からEOLの状況を把握して計画的に対応を進めておくこと、そして有事に迅速なトリアージを行える体制を整えておくことこそが、即応性を引き上げ、被害と事業損失を最小限に抑える鍵となります。
「yamory」では、脆弱性対応やサイト停止に伴うリスクを単なるシステム上の問題ではなく重要な「経営課題」として捉え、企業がこの局面を乗り越えて安全に事業を継続できるよう、今すぐ着手すべき対応を提案します。
【事業継続を守るため、企業が今すぐ取るべき4つの対応】
-
自社および委託先システムの利用状況の可視化:
自社が運用するWebサイトだけでなく、外部委託先やクラウド環境を含め、PHPがどこで使われているかを網羅的に洗い出す。 -
稼働バージョンの特定と修正版への速やかな更新:
影響を受けるバージョンであるかを確認し、開発チームが提供している修正版へのアップデートまたは回避策を最優先で適用する。 -
EOL(サポート終了)の計画的管理による即応性の向上:
有事の際に緊急の大規模改修を迫られるリスクを低減するため、平時からソフトウェアのEOL状況を把握し、計画的なバージョンアップを運用プロセスに組み込む。こちらはPHPだけでなくすべてのソフトウェアが対象です。 -
トリアージ基盤と継続的な管理体制の整備:
有事の都度行う手作業や個別対応にとどまらず、保有するIT資産と脆弱性を即座に紐付け、事業への影響度に応じた優先度判断(トリアージ)を自動化・迅速化できる仕組みを平時から整える。
「yamory」概要
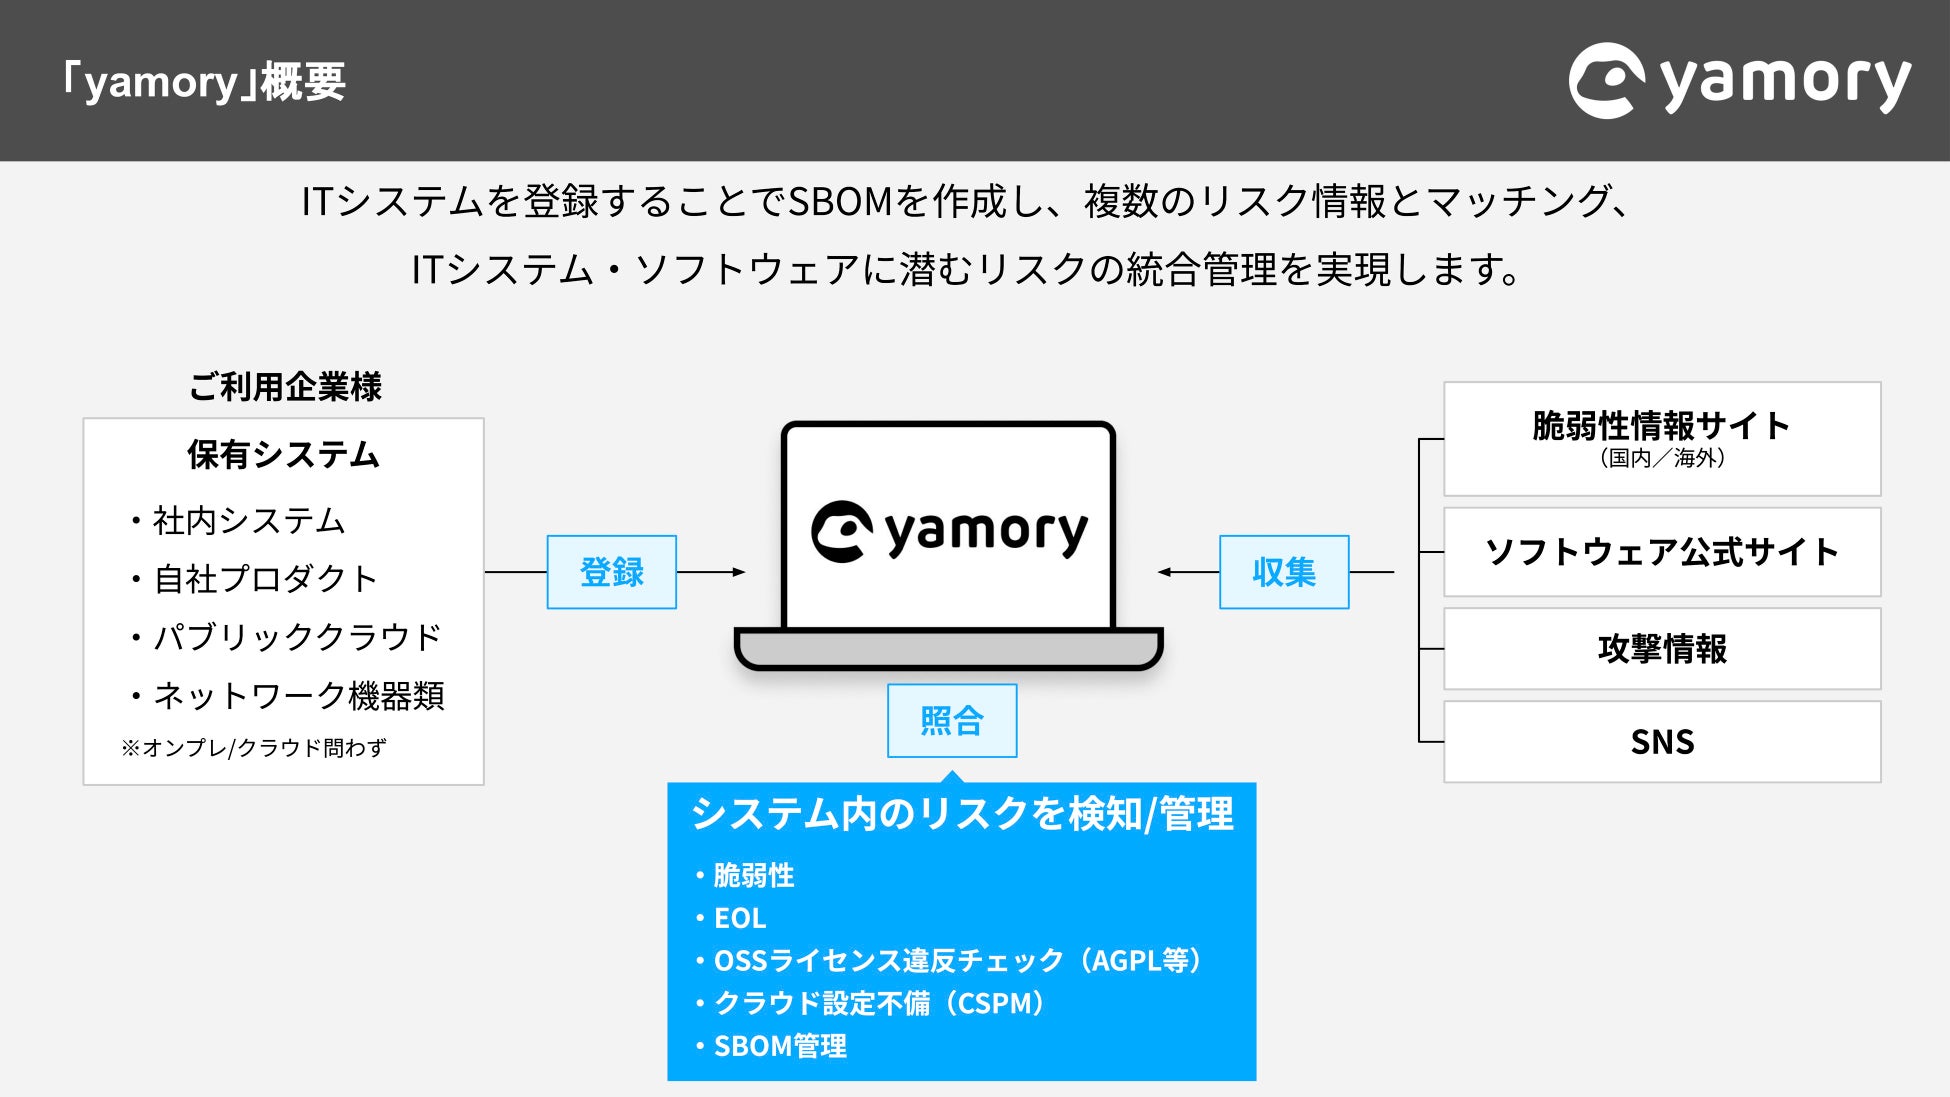
ITシステムを登録することでSBOMを作成し、複数のリスク情報とマッチング、ITシステム・ソフトウェアに潜むリスクの統合管理を実現します。
【システム内のリスクを検知/管理】
-
脆弱性のあるソフトウェアの検出
-
EOL(サポート終了)管理
-
OSSライセンス違反チェック(AGPL等)
-
クラウド設定不備(CSPM)の検知
-
SBOM管理
【本サービスに関するお問い合わせ先】
脆弱性管理クラウド「yamory」の導入や機能に関するお問い合わせは、下記よりお問い合わせください。
https://yamory.io/contact
<調査概要>
⚫︎調査内容: PHPの重大な脆弱性公表に伴う、国内組織のWebサイト・サービス停止および再開状況の推移
⚫︎調査日時: 2026年10月23日 14時時点
⚫︎調査機関: 自社調査(株式会社アシュアード)
⚫︎調査対象: X(旧Twitter)上の公開投稿データ
⚫︎調査・抽出方法: 以下の関連キーワードを組み合わせた独自検索により該当投稿を抽出・分類
○被害・対応状況に関する抽出:「PHP」「緊急メンテナンス」「脆弱性」「停止」「メンテナンス」「再開」「復旧」等
○技術情報に関する抽出:CVE番号、「php2shell」、セキュリティ関連機関名(IPA、JPCERT/CC等)等
<集計に関する留意事項・免責事項>
⚫︎本調査はX上に告知した組織を対象に集計しているため、X上で告知していないものは計上しておりません。
⚫︎再開の告知を同プラットフォーム上で行っていない組織は「停止中(再開告知未確認)」として残る仕様上、停止中の件数は実態よりも多く計上されている可能性があります。また、国内のすべての事案を網羅するものではありません。
⚫︎1つの告知(発表)内に複数のWebサイトやサービスが含まれる場合も1件としてカウントしているため、実際に影響を受けたサイト・サービスの実数は本数値を上回る可能性があります。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。
【脆弱性管理クラウド「yamory(ヤモリー)」について】
「yamory」は、ITシステムの脆弱性を自動検知し、管理・対策までを一気通貫で実現する国産クラウドサービスです。クラウド・オンプレミスの脆弱性管理、SBOM対応、EOL、OSSライセンスのリスクやクラウドの設定不備(CSPM)までセキュリティリスクを一元的に管理し、オールインワンでカバーします。
政府の「ISMAPクラウドサービスリスト」に登録され、高いセキュリティ水準で業界・規模を問わず多くの企業に採用されています。世界中でサイバー攻撃とその被害が拡大し、セキュリティリスクが経営課題となる中、複雑化するITシステムの網羅的な脆弱性対策を効率化し、誰もが世界標準の対策ができるセキュリティの羅針盤を目指します。
X:https://twitter.com/yamory_sec
【株式会社アシュアードについて】
「信頼で、未知を拓く。」をミッションとし、企業のセキュリティ対策を支援するサービスを運営。産業のデジタルトランスフォーメーション(DX)を推進するさまざまな事業を展開するVisionalグループにおいて、サイバーセキュリティ領域を担い、脆弱性管理クラウド「yamory(ヤモリー)」、クラウドサービスのセキュリティ信用評価「Assuredクラウド評価」、取引先企業のセキュリティ信用評価「Assured企業評価」を展開。インターネットですべてが繋がる社会において、信頼から新たな繋がりを作り、新しい可能性を社会に生み出していくことを目指す。
【Visionalについて】
「新しい可能性を、次々と。」をグループミッションとし、HR Tech領域を中心に、産業のデジタルトランスフォーメーション(DX)を推進するさまざまな事業を展開。「ビズリーチ」をはじめとした採用プラットフォームや、社内スカウトで人材流出を防ぐ「社内版ビズリーチ」、人財活用プラットフォーム「HRMOS」シリーズを中心に、企業の人的資本データプラットフォームの構築を目指す。また、M&A、物流Tech、サイバーセキュリティの領域においても、新規事業を次々に立ち上げている。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティネットサービス
- 関連リンク
- https://yamory.io/
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます