脆弱性管理クラウド「yamory」、PHPの重大な脆弱性問題の対応状況を振り返るレポートを公開
パッチ公開時刻の差やアドバイザリ遅延の実態から紐解く、企業に求められる今後の脆弱性対策
株式会社アシュアード(本社:東京都渋谷区、代表取締役社長:大森 厚志)が運営する、脆弱性管理クラウド「yamory(ヤモリー)」(https://yamory.io/ 以下「yamory」)は、2026年10月21日に公表され、世界中で大きな影響を及ぼしたPHPの重大な脆弱性(通称「PHP2Shell」)に関する振り返りレポートを公開しました。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。
【サマリー】
⚫︎長期化する復旧:
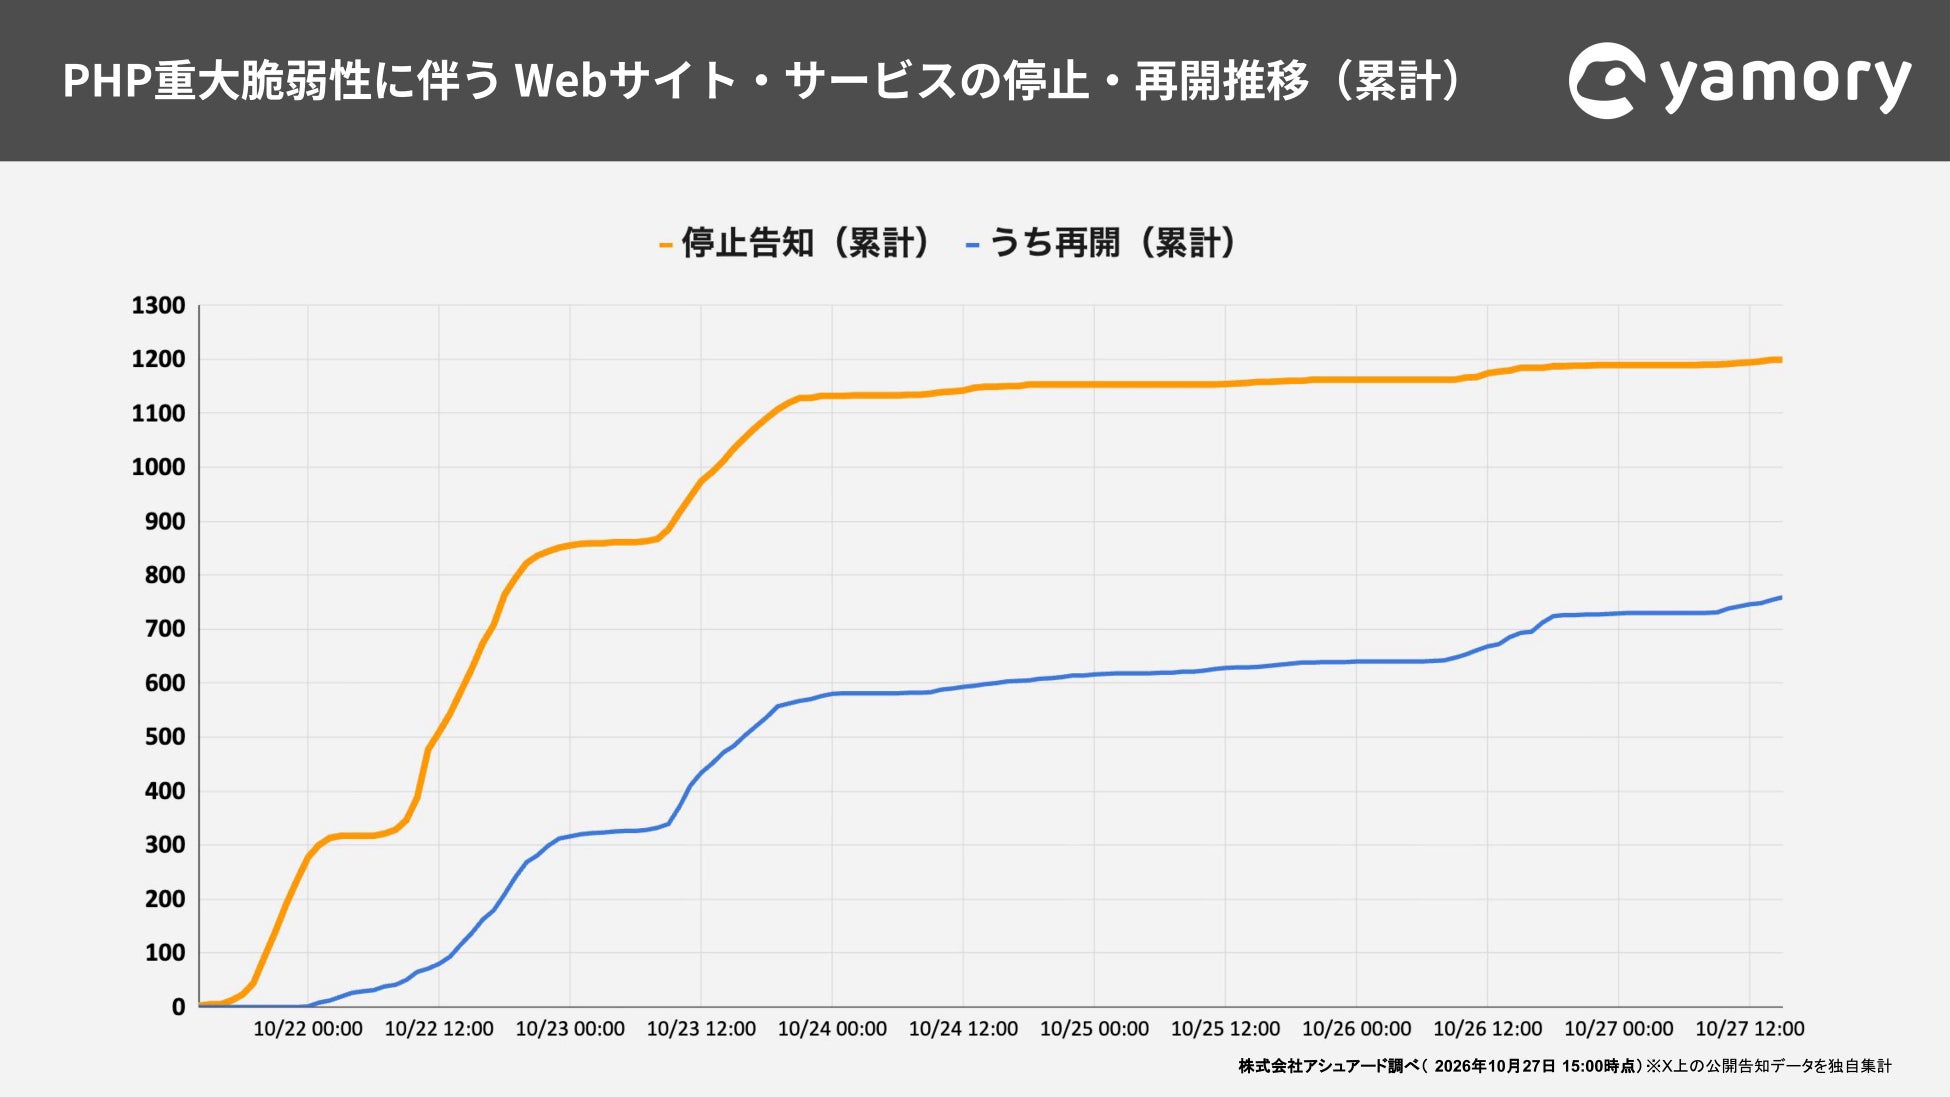
国内で累計約1,200件(1,199件)がサービスを停止し、依然として約4割(440件)が再開告知に至っていません(10月27日15時時点、X上でのサービス停止告知に関する公開投稿データを分析)。
⚫︎パッチ配布と公式通知の遅延:
利用するOSによってパッチ提供に数時間〜最大10時間以上の差が生じていたことが明らかになったほか、公式通知の遅れによりツールの検知着手も遅延しました。
⚫︎復旧を阻むEOLの壁:
パッチが入手できても、EOL(サポート終了)や互換性の問題により直ちに更新できない事態が発生しました。
⚫︎「yamory」の迅速な独自対応:
公式のデータ更新を待たずに独自データを作成し、公表翌日の10月22日中に幅広い環境で検知を可能としました。
■サービス停止は約1,200件 PHPの重大な脆弱性がもたらした広範な影響
2026年10月21日、企業のコーポレートサイトや行政・会員システム等の基盤として世界中で広く使われる「PHP」において、サーバーを外部から乗っ取られる恐れがある重大な脆弱性が公表されました。
「yamory」では10月23日に発表した本脆弱性に関する速報調査レポート*1 を継続調査したところ(10月27日15時時点、X上の公開投稿データを分析)、国内組織によるサービス停止告知は累計1,199件に達し、全体の約4割にあたる440件が依然として再開告知に至っていません。10月23日発表の速報調査以降も、多くの企業で復旧の長期化が続いています。
*1 脆弱性管理クラウド「yamory」、PHPの重大な脆弱性に関する【速報】調査レポートを公開
■ 復旧の明暗を分けた要因 初動を阻んだ「外部環境の遅延」と「EOLの壁」
迅速に再開できた企業と時間を要した企業に分かれた背景には、各社の努力だけでは即座に解決できない「外部環境の遅れ」と「社内環境の課題」が複合的に絡み合っていました。
-
パッチ提供と検知のタイムラグ(外部環境要因)
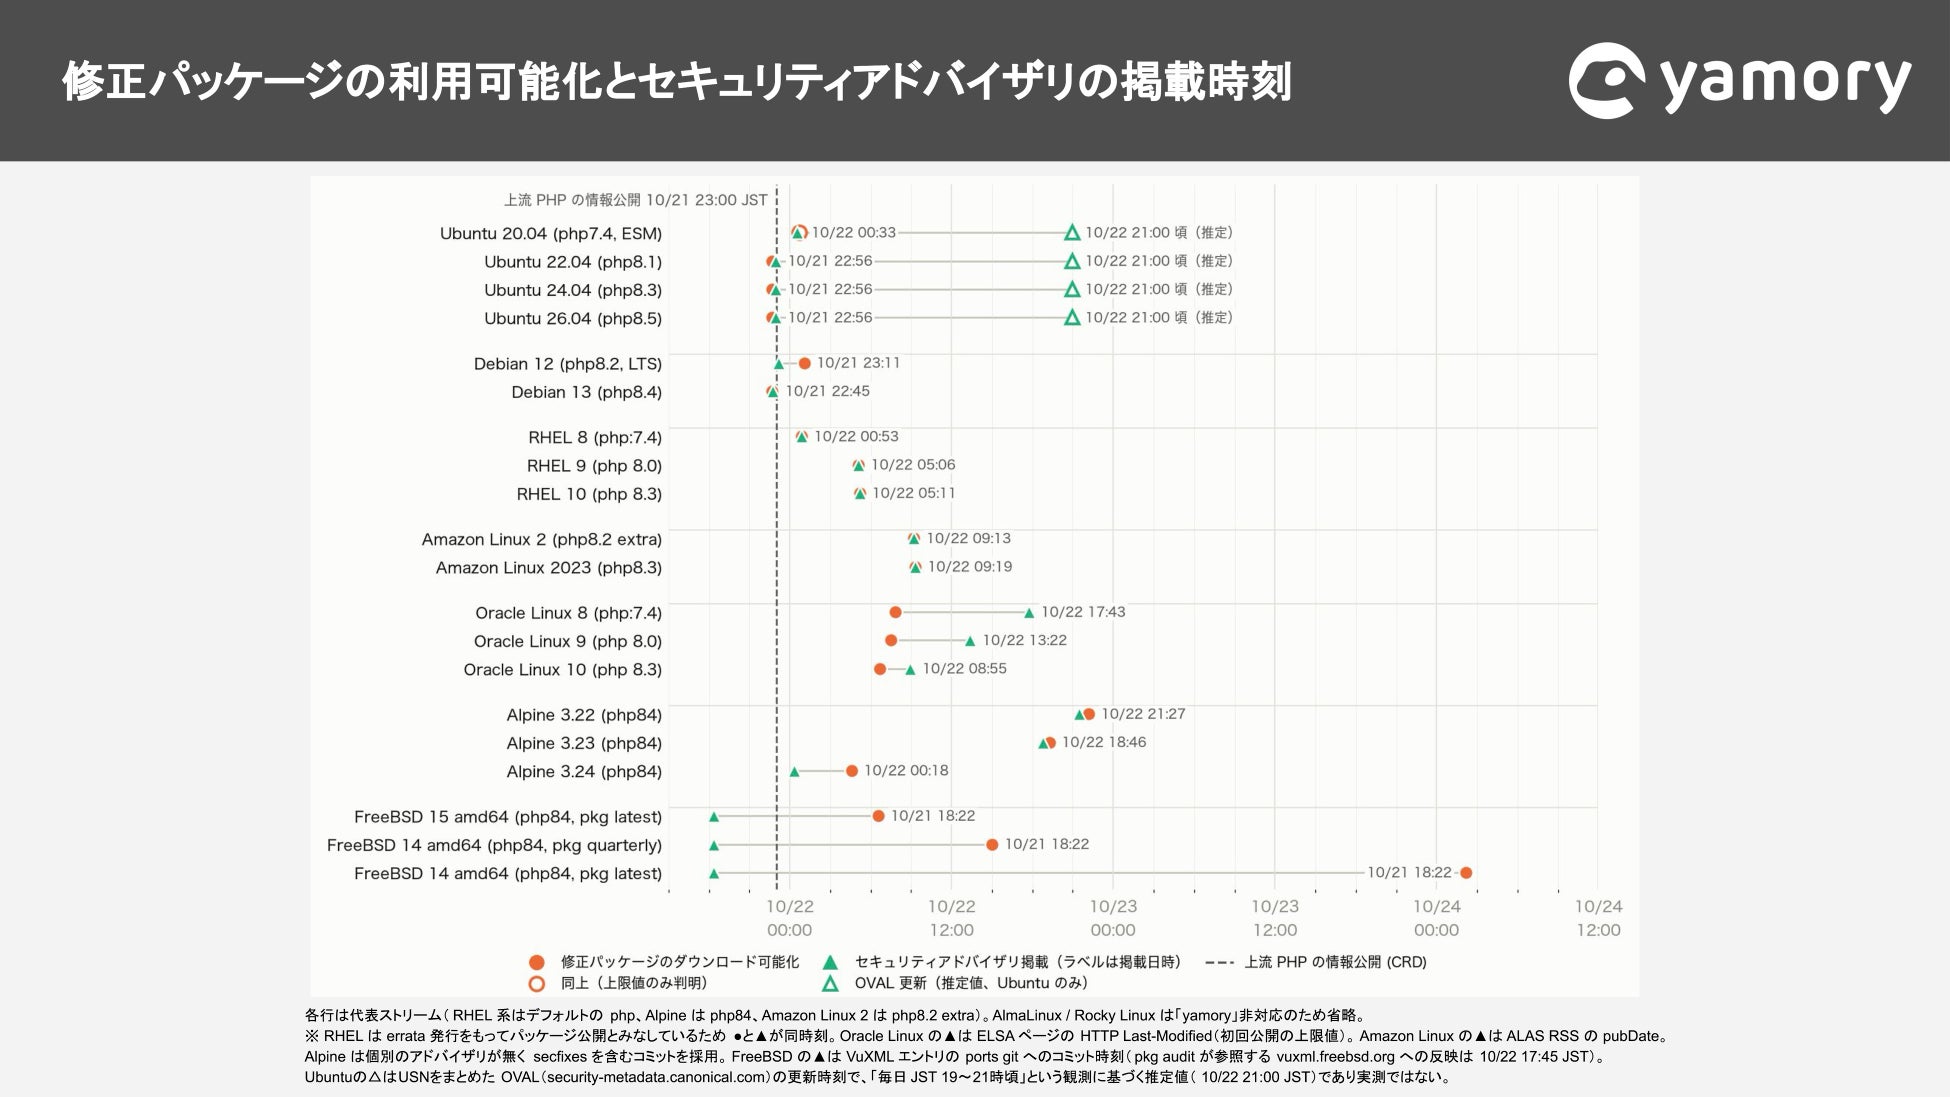
PHPが稼働するサーバーの多くは、世界中のWebシステムやクラウドの約8〜9割以上を支えるLinux系OS上で動作しています。そのため対策には各OSごとの修正対応を待つ必要がありましたが、OS開発元によるパッチ提供スピードには数時間から最大10時間以上の差が生じたことが明らかになりました。
さらに、「yamory」を含む多くの脆弱性スキャナーはOS開発元のセキュリティアドバイザリ(公式通知)を取り込んで検知を行うため、アドバイザリの配信が夜間まで遅れた環境では、修正版が存在していてもツールで危険箇所を特定できない時間差が発生しました。 -
EOL(サポート終了)による更新の壁(社内要因)
公式から修正パッチが公開されても、自社の稼働環境がEOL(サポート終了)を迎えていた場合はパッチ提供の対象外となるか、互換性の問題から最新版への更新が直ちに行えない事態が発生しました。これにより、本来は計画的に進めるべきメジャーバージョンアップを緊急で強いられることとなり、復旧が長期化する最大の要因となりました。
■ 「yamory」における対応 公式通知を待たずに独自データで先行検知
上記のように、公式アドバイザリの配信遅延により業界全体で検知着手が遅れる課題が生じる中、「yamory」では公式発表を待つだけにとどまらない迅速な独自対応を実施しました。
-
配信状況の追跡と迅速な再スキャン:
公表直後から各OS(Linux)の動向を監視し、10月22日昼にはRed Hat、Amazon Linux、Oracle Linux等の最新データを取り込んで迅速にスキャン可能な状態を構築しました。 -
Ubuntu向け独自データの準備:
フィード更新が夜間になる代表的なLinux OS「Ubuntu」に対し、アドバイザリ作成の法則性を分析して独自にデータを先行作成しました。10月22日15時頃までに再スキャンを実行し、公式更新を待たずに検知可能な状態を構築しました。
これにより、業界全体で脆弱性情報の提供が遅れた環境に対しても独自調査でカバーを行い、公表翌日の10月22日中に幅広い環境で危険を特定できる体制を整えました。
※各OSにおけるパッチ公開・アドバイザリ配信のタイムライン検証や、技術的背景に関するより詳細な振り返りは、yamoryブログ(https://yamory.io/blog)にて公開しています。
■ 株式会社アシュアード yamory事業部ソリューション開発部 部長 鈴木 康弘コメント
現場での復旧作業が難航した背景には、社内での「利用箇所の特定遅れ」や「EOL環境での緊急対応」という実作業の壁だけでなく、OSごとのパッチ配布やアドバイザリ流通の遅れという外部環境の壁も同時に存在していました。
今後も類似の重大インシデントが発生することが予想されます。企業が被害と事業停止を最小限に抑えるためには、以下の備えが不可欠です。
-
ソフトウェア資産と脆弱性の常時把握:
自社および委託先を含め、利用しているソフトウェアやバージョン、EOL状況を平時から一元管理すること。 -
多層的な情報収集と迅速なトリアージ:
公式発表の遅延にも左右されない検知体制を持ち、自社システムへの影響度を即座に判断して優先順位をつけること。 -
「能動的なシステム停止」の判断フロー整備:
被害が出る前に自らサービスを止める判断を現場任せにせず、「どの基準で、誰の判断で止め、どうなれば再開するか」を経営としてあらかじめ定めておくこと。
「yamory」は今後も、有事の際にもいち早く確実な脆弱性検知を提供できるよう情報収集・解析技術を磨き、企業の安全な事業継続を支えてまいります。
企業の迅速な対策を伴走支援する「情報漏えい対策向け緊急対応プラン」を提供中
「yamory」では、内閣官房国家サイバー統括室(NCO)をはじめとする関係省庁より公表された注意喚起*2,3 を受け、企業が自社のITシステムの脆弱性を迅速に可視化し、専門コンサルタントとともに、対策を進めるための「情報漏えい対策向け緊急対応プラン*4」を提供しています。
自社のシステム状況を正しく把握できないことや、分析ノウハウが不足していることにより脆弱性対策が止まってしまう課題を解決するため、専門コンサルタントが伴走し、直近の脅威から自社システムを守る支援を行います。
*2 不正アクセスによる漏えい等の事案を踏まえた対応について(国家サイバー統括室)
*3 現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について(金融庁)
*4 政府による「不正アクセスによる情報漏えい」に関する注意喚起を受け、「情報漏えい対策向け緊急対応プラン」の提供を開始
【問い合わせ先】
脆弱性管理クラウド「yamory」の導入や機能に関するお問い合わせは、下記よりお問い合わせください。
https://yamory.io/contact
<調査概要>
【公開情報調査】
⚫︎調査内容: PHPの重大な脆弱性公表に伴う、国内組織のWebサイト・サービス停止および再開状況の推移(10月23日発表レポートのアップデート)
⚫︎調査日時: 2026年10月27日 15時時点
⚫︎調査機関: 自社調査(株式会社アシュアード)
⚫︎調査対象: X(旧Twitter)上の公開投稿データ
⚫︎調査・抽出方法: 以下の関連キーワードを組み合わせた独自検索により該当投稿を抽出・分類
○被害・対応状況に関する抽出:「PHP」「緊急メンテナンス」「脆弱性」「停止」「メンテナンス」「再開」「復旧」等
○技術情報に関する抽出:CVE番号、「php2shell」、セキュリティ関連機関名(IPA、JPCERT/CC等)等
【タイムライン検証・復旧シナリオ分析】
⚫︎各Linuxディストリビューションおよびコンテナイメージにおける修正パッケージビルド時刻・配布時刻、およびセキュリティアドバイザリ掲載時刻の分析
<集計に関する留意事項・免責事項>
【公開情報調査】
⚫︎本調査はX上に告知した組織を対象に集計しているため、X上で告知していないものは計上しておりません。
⚫︎再開の告知を同プラットフォーム上で行っていない組織は「停止中(再開告知未確認)」として残る仕様上、停止中の件数は実態よりも多く計上されている可能性があります。また、国内のすべての事案を網羅するものではありません。
⚫︎1つの告知(発表)内に複数のWebサイトやサービスが含まれる場合も1件としてカウントしているため、実際に影響を受けたサイト・サービスの実数は本数値を上回る可能性があります。
【タイムライン検証・復旧シナリオ分析】
⚫︎サービスの復旧には、パッチ適用以外の暫定的な緩和策(ワークアラウンド)が適用された可能性もあります。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。
【脆弱性管理クラウド「yamory(ヤモリー)」について】
「yamory」は、ITシステムの脆弱性を自動検知し、管理・対策までを一気通貫で実現する国産クラウドサービスです。クラウド・オンプレミスの脆弱性管理、SBOM対応、EOL、OSSライセンスのリスクやクラウドの設定不備(CSPM)までセキュリティリスクを一元的に管理し、オールインワンでカバーします。
政府の「ISMAPクラウドサービスリスト」に登録され、高いセキュリティ水準で業界・規模を問わず多くの企業に採用されています。世界中でサイバー攻撃とその被害が拡大し、セキュリティリスクが経営課題となる中、複雑化するITシステムの網羅的な脆弱性対策を効率化し、誰もが世界標準の対策ができるセキュリティの羅針盤を目指します。
X:https://twitter.com/yamory_sec
【株式会社アシュアードについて】
「信頼で、未知を拓く。」をミッションとし、企業のセキュリティ対策を支援するサービスを運営。産業のデジタルトランスフォーメーション(DX)を推進するさまざまな事業を展開するVisionalグループにおいて、サイバーセキュリティ領域を担い、脆弱性管理クラウド「yamory(ヤモリー)」、クラウドサービスのセキュリティ信用評価「Assuredクラウド評価」、取引先企業のセキュリティ信用評価「Assured企業評価」を展開。インターネットですべてが繋がる社会において、信頼から新たな繋がりを作り、新しい可能性を社会に生み出していくことを目指す。
【Visionalについて】
「新しい可能性を、次々と。」をグループミッションとし、HR Tech領域を中心に、産業のデジタルトランスフォーメーション(DX)を推進するさまざまな事業を展開。「ビズリーチ」をはじめとした採用プラットフォームや、社内スカウトで人材流出を防ぐ「社内版ビズリーチ」、人財活用プラットフォーム「HRMOS」シリーズを中心に、企業の人的資本データプラットフォームの構築を目指す。また、M&A、物流Tech、サイバーセキュリティの領域においても、新規事業を次々に立ち上げている。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティネットサービス
- 関連リンク
- https://yamory.io/
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます