脆弱性管理ソリューション「FutureVuls」Go言語での到達可能性の判定機能とC/C++ライブラリのバージョン判別機能を提供開始
対応が必要な脆弱性の見極めと、製造業におけるC/C++ソフトウェアの構成管理を支援
フューチャー株式会社(本社:東京都品川区、代表取締役社長:谷口友彦、以下フューチャー)は、脆弱性管理ソリューション「FutureVuls(フューチャーバルス)」において、Goアプリケーションで検知した脆弱性の到達可能性(Reachability(※1))を判定・表示する機能(ベータ版)と、C/C++のソースコードに同梱されたライブラリの脆弱性を検知する機能を追加し、2026年10月14日に公開しました。
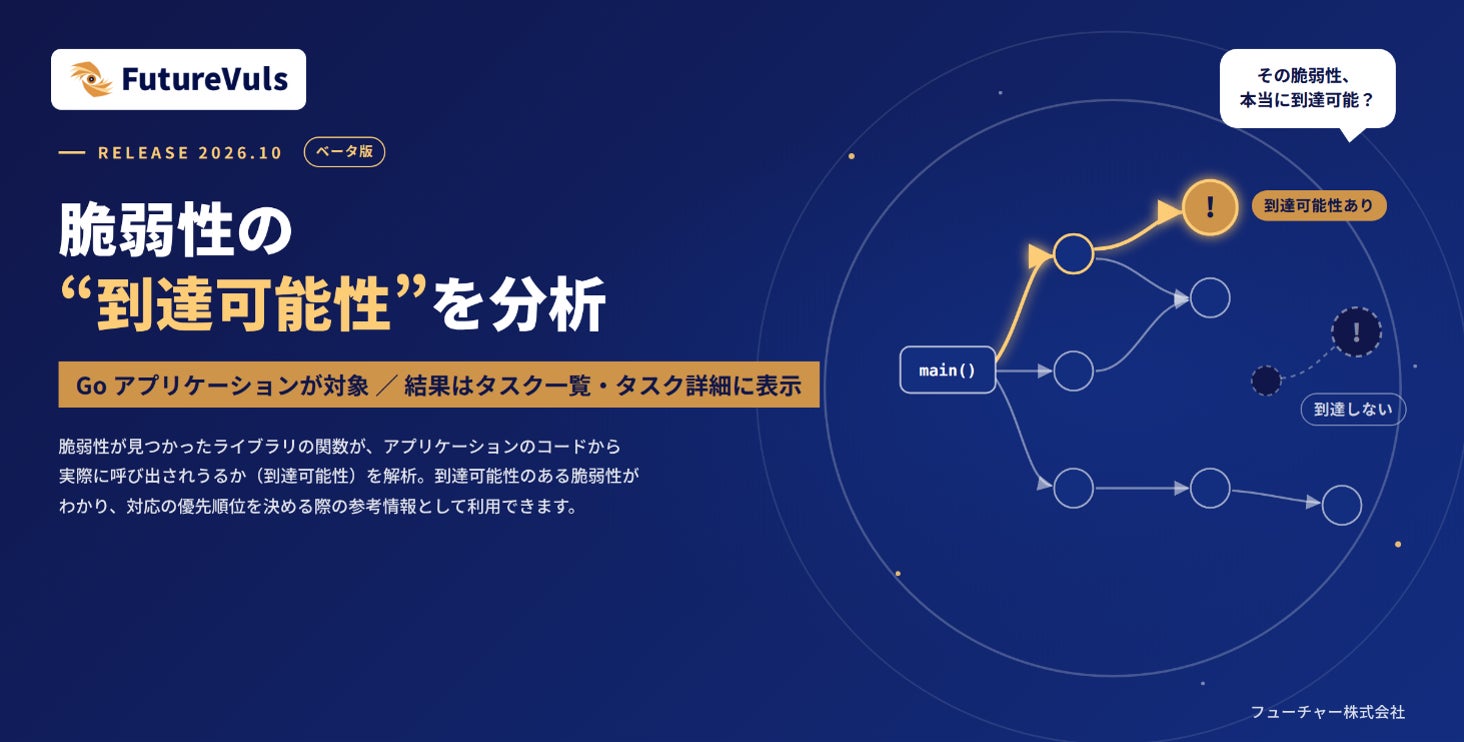
FutureVulsは、セキュリティの専門家が社内にいない組織でも脆弱性管理が行えるソリューションとして、脆弱性の検知結果やリスクベースのトリアージによる優先度付けなど、対応判断に必要な情報を管理画面上に一元化します。
検知される脆弱性の件数が増え続ける中、「検知した脆弱性のうち、本当に対応が必要なものはどれか」を見極めることと、その判断の前提となる「どのソフトウェアのどのバージョンを利用しているか」を正確に把握することが、脆弱性管理における大きな課題となっています。今回追加した2つの機能は、それぞれこの課題に対応するものです。
■追加機能1:Goアプリケーションで検知した脆弱性の到達可能性(Reachability)を分析・表示(ベータ版)
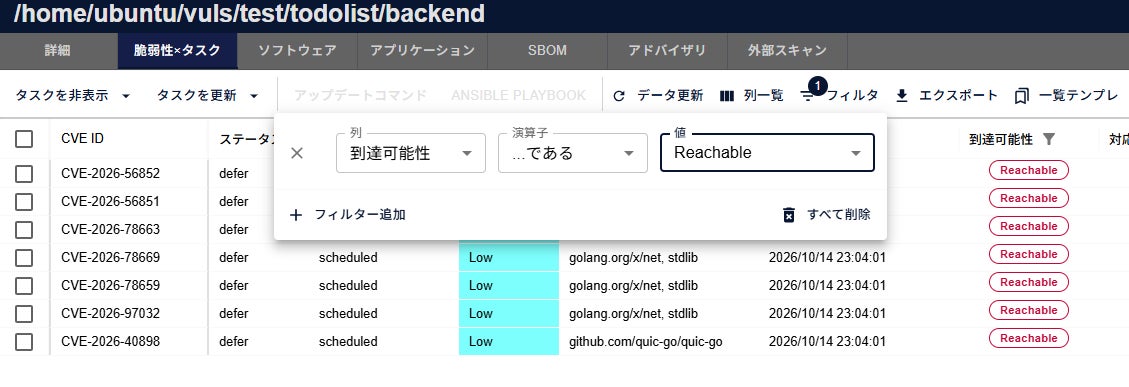
Go言語で開発されたアプリケーションで検知した脆弱性について、脆弱性のあるライブラリの関数がアプリケーションのコードから実際に呼び出されうるか(到達可能性)を解析し、その結果をFutureVulsの管理画面に表示します。ライブラリに脆弱性が報告されていても、その脆弱な関数がアプリケーションから呼び出されていなければ、脆弱性が悪用される可能性は相対的に低いと考えられます。到達可能性の情報を参照することで、限られたリソースを本当に対応が必要な脆弱性へ集中させるなど、対応の優先順位を決める際の参考情報としてご利用いただけます。
<管理画面イメージ>
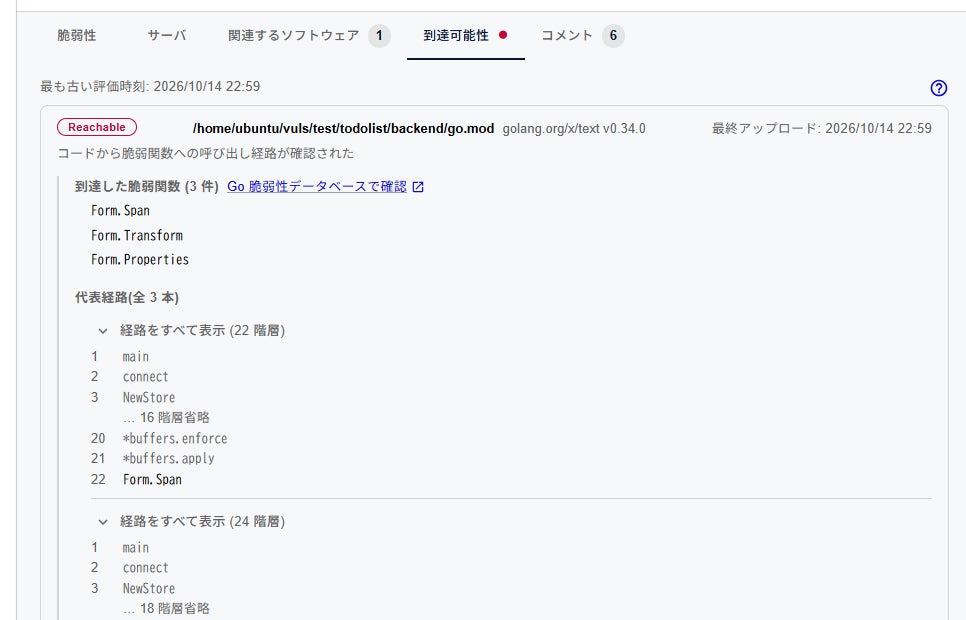
本機能はベータ版として提供を開始するため、解析機能は今後拡充し、到達可能性の解析に対応する言語も順次拡大していく予定です。本機能は、FutureVulsのCSIRTプラン(※2)内に含まれます。
■追加機能2:C/C++のソースコードに同梱されたライブラリの脆弱性を検知
脆弱性を継続的に管理するには、利用中のソフトウェアとそのバージョンを把握する「構成管理」が欠かせません。利用状況を把握できていなければ、脆弱性情報を受け取っても、どのシステムが影響を受けるのかを判断できないためです。多くのプログラミング言語では、パッケージマネージャーが生成するlockfileに依存ライブラリとバージョンが自動で記録されるため、これを構成管理に利用し、脆弱性管理につなげることができます。
一方、C/C++にはこうした統一的なパッケージマネージャーが存在しないため、利用しているライブラリとバージョンの把握が難しくなっています。
こうした課題に対応するため、FutureVulsはC/C++のソースコードに同梱されたライブラリを特定し、その脆弱性を検知する機能を追加しました。専用のコマンドラインツールでC/C++プロジェクトのソースコードをハッシュ化し、その結果をFutureVulsへアップロードすると、FutureVulsがハッシュ値からライブラリとバージョンを同定します。同定結果はFutureVulsのコンソール画面と開発者用APIで確認でき、同定されたライブラリは他のソフトウェアと同様に脆弱性管理の対象となります。
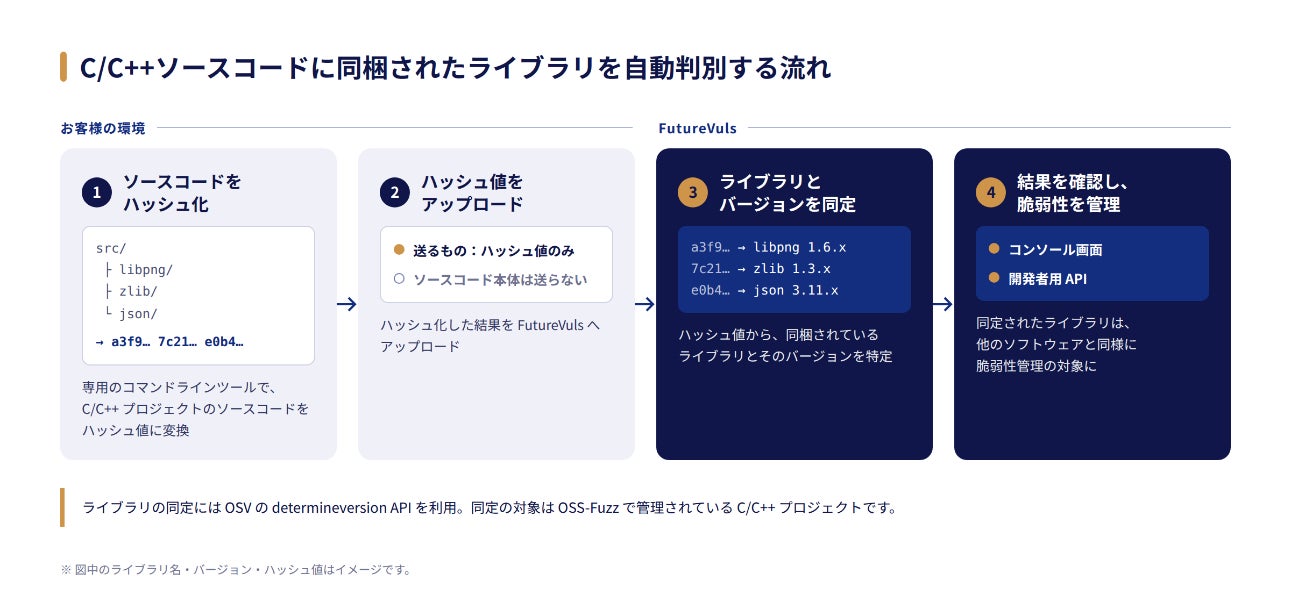
なお、ライブラリの同定にはOSV(※3)のdetermineversion APIを利用しており、同定の対象はOSS-Fuzz(※4)で管理されているC/C++プロジェクトです。
FutureVulsは製造業向けプラン「FutureVuls PSIRT」(※5)を通じて、SBOM管理と脆弱性管理の一元化による製造業の脆弱性管理を支援してきました。本機能により、組込み機器をはじめ製造業で広く利用されていながら構成管理が難しいとされてきたC/C++ソフトウェアの脆弱性管理をさらに強化します。
検知される脆弱性件数の増加や、ソフトウェアサプライチェーンの複雑化、サイバー攻撃による被害の拡大など、企業のセキュリティをとりまく環境は急速に変化しています。フューチャーは今後もFutureVulsの機能拡充に取り組むとともに、オープンソースでの技術公開や研究成果の発信を続けることで、あらゆる組織のセキュリティレベル向上に貢献します。
■ FutureVuls とは
FutureVulsは、OS・ミドルウェアからライブラリまでを含む幅広いシステムの脆弱性を対象に、検知・情報収集・対応判断・タスク管理・パッチ適用といった脆弱性管理の一連の業務を一元化・自動化するソリューションです。GitHub上に無償で公開しているオープンソースの脆弱性スキャナ「Vuls」のエンタープライズ向け商用版として提供しています。
「FutureVuls」はフューチャー株式会社の登録商標です。製品サイト:https://www.vuls.biz/
※1. 到達可能性(Reachability):脆弱性が存在するライブラリの関数やコードが、アプリケーションの実行経路から実際に呼び出されうるかどうかを示す情報。到達しない脆弱性は、同じライブラリを利用していても悪用される可能性が相対的に低いと考えられるため、対応の優先順位付けに活用できる。
※2. FutureVuls CSIRTプラン:資産管理機能と、SSVC(Stakeholder-Specific Vulnerability Categorization)による自動トリアージ機能を備え、リスクに基づく対応優先度の判断から緊急度に応じた対応指示までを自動化するプラン。
※3. OSV(Open Source Vulnerabilities):Googleが運営するオープンソースソフトウェアの脆弱性データベースおよびAPI。determineversion APIは、ソースファイルのハッシュ値からC/C++ライブラリとそのバージョンを推定する。https://osv.dev/
※4. OSS-Fuzz:Googleが運営する、オープンソースソフトウェアを対象とした継続的ファジング基盤。多数のC/C++プロジェクトが登録されている。https://google.github.io/oss-fuzz/
※5. 「脆弱性管理ソリューション『FutureVuls』 SBOM管理にも対応する製造業向け『FutureVuls PSIRT』を提供開始」
https://www.future.co.jp/press_room/PDF/PressRelease_FutureVulsPSIRT_241126.pdf
※6. リリースノート:https://help.vuls.biz/releasenotes/20261014/#%E6%96%B0%E6%A9%9F%E8%83%BD%E6%94%B9%E5%96%84
※7. 本プレスリリース記載の会社名、製品名は、各社の商標または登録商標です。
■FutureVuls に関するお問い合わせ先
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- システム・Webサイト・アプリ開発アプリケーション・セキュリティ
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます