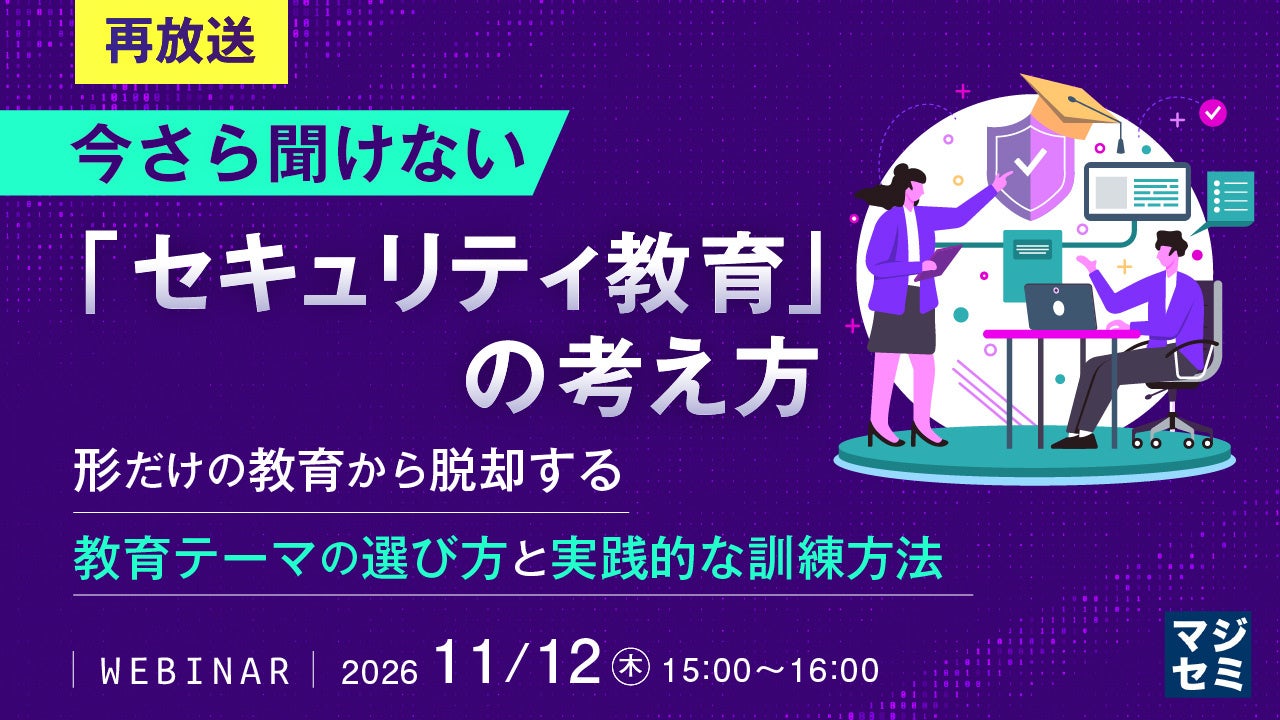
『今さら聞けない「セキュリティ教育」の考え方』というテーマのウェビナーを開催
マジセミ株式会社は「今さら聞けない「セキュリティ教育」の考え方」というテーマのウェビナーを開催します。
■ランサムウェア被害が相次ぐ中、求められる従業員へのセキュリティ教育
ランサムウェアや標的型攻撃メール、フィッシング詐欺など、企業を狙うサイバー攻撃への警戒が求められる中、従業員一人ひとりがセキュリティリスクを理解し、日々の業務で適切に判断・行動できるようにすることが重要になっています。多くの企業では、eラーニングや標的型攻撃メール訓練、社内資料の配布などを通じて従業員教育に取り組んでいますが、教育を実施していることと、実際に社員の行動が変わることは必ずしも同じではありません。サイバー攻撃への備えを強化するためには、何を教えるかだけでなく、どのように伝え、どのような行動につなげるかという、セキュリティ教育の基本的な考え方を改めて整理する必要があります。
■毎年同じ教育を繰り返していませんか?形骸化を防ぐために必要な視点
一方で、セキュリティ教育の担当者からは、「毎年同じような内容になってしまう」「新しい教育テーマが見つからない」「研修を実施しても社員の意識向上につながらない」といった悩みが聞かれ、教育の企画や準備にかかる負担も課題となっています。特に、知識を伝えるだけの座学や、正解を覚えることが中心の学習では、社員がサイバー攻撃を自分の業務に関係する問題として捉えにくく、実際に不審なメールを受け取った場面などで適切に判断できるとは限りません。しかし、新しい攻撃手法を毎年追いかけたり、教材を一から作り直したりするだけでは担当者の負担が増えるため、既存の教育テーマを活かしながら、社員の気づきや判断力を育てる方法を考えることが重要です。
■教育テーマの選び方から、社員の判断力を育てる体験型学習まで解説
本セミナーでは、セキュリティ教育をこれから見直したい情報システム部門や教育担当者に向けて、教育がマンネリ化する理由や、知識を持っていても社員が適切に行動できない背景を整理し、教育の目的に応じたテーマの選び方や、身近な業務事例を活かした効果的な伝え方を解説します。また、フィッシング詐欺や標的型攻撃メールなどの定番テーマでも、クイズや判断型の学習、疑似体験を取り入れることで、受講者がセキュリティリスクを自分ごととして考えるための工夫をご紹介します。さらに、ランサムウェアや標的型攻撃メールなどを題材にしたロールプレイング型の教育サービスを取り上げ、既存のeラーニングやメール訓練と組み合わせながら、担当者の負担を抑えて実践的な教育を進める方法を具体的に解説します。
■主催
株式会社ハイパー
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
すべての画像