『「SMS認証・パスワード入力」が、カゴ落ち・会員離脱の原因に?』というテーマのウェビナーを開催
マジセミ株式会社は「「SMS認証・パスワード入力」が、カゴ落ち・会員離脱の原因に?」というテーマのウェビナーを開催します。
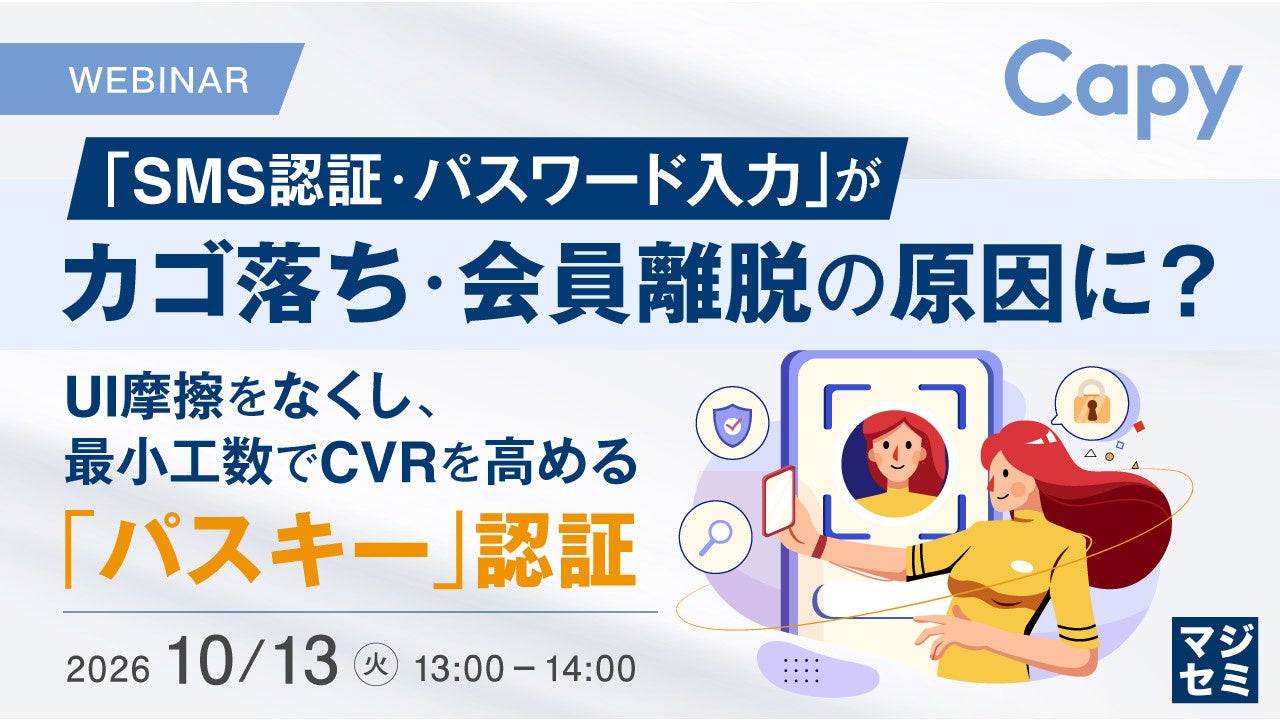
■SMS認証などの煩わしさによるログイン離脱が、EC・会員サイトの機会損失に
ECサイトや会員向けサービスでは、ログインや本人確認のたびにパスワードを入力したり、SMSで届く認証コードを確認したりする操作が発生します。パスワードを忘れた場合の再設定や、画面を切り替えてコードを入力する手間は、ユーザーにとって小さくない負担です。
商品を購入したい、サービスをすぐに利用したいという場面で認証に時間がかかれば、ログインを諦めたり、よりスムーズに利用できる競合サービスへ移ったりする可能性があります。認証の安全性を確保しながら、ログイン時の摩擦を減らし、購入・会員登録までの体験を改善することが求められています。
■パスキー導入の効果は分かっても、実装工数や運用負荷が見えず判断できない
パスキーは、パスワードを入力せずに端末の生体認証などを利用できるため、ログイン時の負担を軽減する選択肢として注目されています。しかし、効果を理解していても、既存の会員基盤やログイン画面へどのように組み込むのか、現在の認証方法からどう移行するのかが見えず、検討が進まない企業も少なくありません。
また、アプリとWebサイトの双方への対応、端末変更時の利用、パスキーを利用できない場合の代替手段、導入後の問い合わせ対応など、事前に整理すべき論点は多岐にわたります。ユーザー体験を損なわずに導入するには、自社の環境に合った実装方法と運用の進め方を具体化する必要があります。
■豊富な導入ノウハウを基に、あらゆる環境に合わせた実践的な進め方を解説
本セミナーでは、SMS認証やパスワード入力がユーザー体験に与える影響を整理し、パスキーによってログイン時の摩擦を減らすための考え方を解説します。あわせて、導入パターンや既存環境への実装イメージ、運用時に確認しておきたいポイントを取り上げます。
具体策として、Capy株式会社が提供する「Capy FIDO/パスキー」をご紹介します。本サービスは、ユーザーのPCやスマートフォンを利用したパスワードレス認証に対応し、FIDO UAFではSDK、FIDO2ではJavaScriptを用いてアプリやWebサイトへ実装できます。当日は、Capyが蓄積してきた導入ノウハウをもとに、環境に応じた進め方や導入事例を解説します。
本セミナーは、パスキーの仕組みだけを学ぶ入門講座ではなく、自社サービスへの導入を具体的に検討したい方に向けた内容です。ログイン離脱や会員登録時の負担を減らしたい方、実装工数や運用の進め方を整理したい方は、ぜひご参加ください。
■こんな方におすすめ
* Webサイト運営企業の認証基盤管理者・開発担当者
* ECサイト運営企業の認証基盤管理者・開発担当者
* ゲーム開発企業の認証基盤管理者・開発担当者
■主催・共催
Capy株式会社
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
すべての画像