『【再放送】なぜ従来のバックアップではランサム被害に備えられないのか?』というテーマのウェビナーを開催
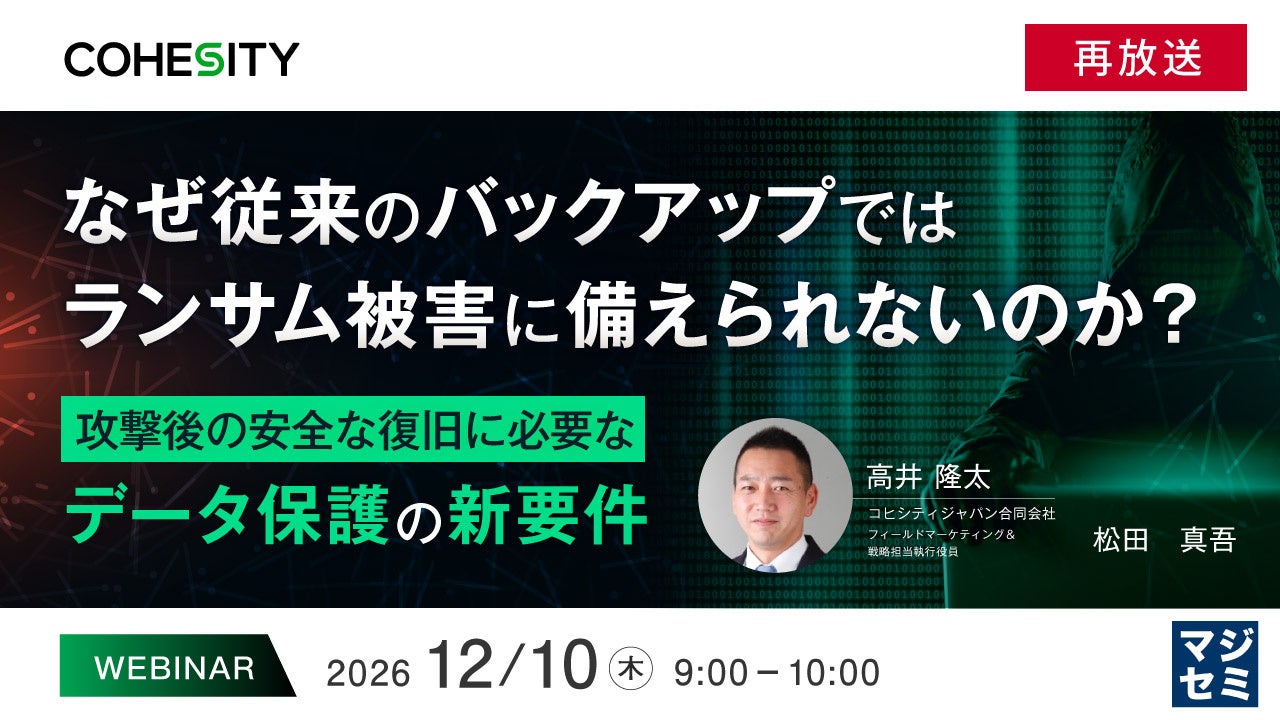
マジセミ株式会社は、大変好評をいただいた「【再放送】なぜ従来のバックアップではランサム被害に備えられないのか?」というテーマのウェビナーを再放送します。
■バックアップそのものが狙われる時代に
企業を狙ったサイバー攻撃は現在も相次いでおり、ランサムウェアによるシステム停止や業務への影響も継続的に発生しています。こうした状況では、侵入や暗号化を防ぐだけでなく、被害を受けた後にどれだけ早く、安全に業務を再開できるかという「復旧力」が重要になります。従来のバックアップは、機器障害や誤操作によるデータ消失から情報を戻すことを主な目的としてきましたが、現在ではバックアップデータや管理者権限そのものが攻撃対象となるため、サイバー攻撃を前提としたデータ保護と復旧の考え方が求められています。
■従来のバックアップでは何が足りないのか
従来型のバックアップでは、データを取得し、必要な時点へ戻すことはできても、ランサムウェア攻撃を受けた際に「どの復旧ポイントが安全なのか」「バックアップ自体が改ざん・削除されていないか」「復旧したデータに脅威が残っていないか」といった点まで確認できないケースがあります。また、管理者権限の侵害やバックアップデータへの攻撃に備えるアクセス制御、イミュータビリティ、脅威検知、復旧手順の事前検証などが十分でなければ、バックアップを取得していても業務再開までに時間を要する可能性があります。求められているのは、単にデータを保存する仕組みではなく、サイバー攻撃後に安全かつ確実に復旧できることを前提としたデータ保護です。
■攻撃後の安全な復旧に必要なデータ保護とは
本セミナーでは、なぜ従来のバックアップだけではランサムウェア被害への備えとして十分ではないのかを整理し、攻撃後の安全な復旧に必要となるデータ保護の要件を解説します。イミュータブルなデータ保護、アクセス制御や多要素認証、脅威検知、安全な復旧ポイントの特定、復旧計画の検証など、サイバー攻撃を前提としたバックアップ・復旧の考え方を紹介します。Cohesity Data Cloudを例に、オンプレミス、クラウド、SaaSに分散するデータを統合的に保護しながら、従来のバックアップからサイバーレジリエンスを意識したデータ保護へ移行するためのポイントをお伝えします。
■主催・共催
コヒシティジャパン合同会社
日本電気株式会社
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
すべての画像