『【従業員1,000人以上向け】相次ぐ情報漏えい、重大な攻撃の兆候をどう見極める?』というテーマのウェビナーを開催
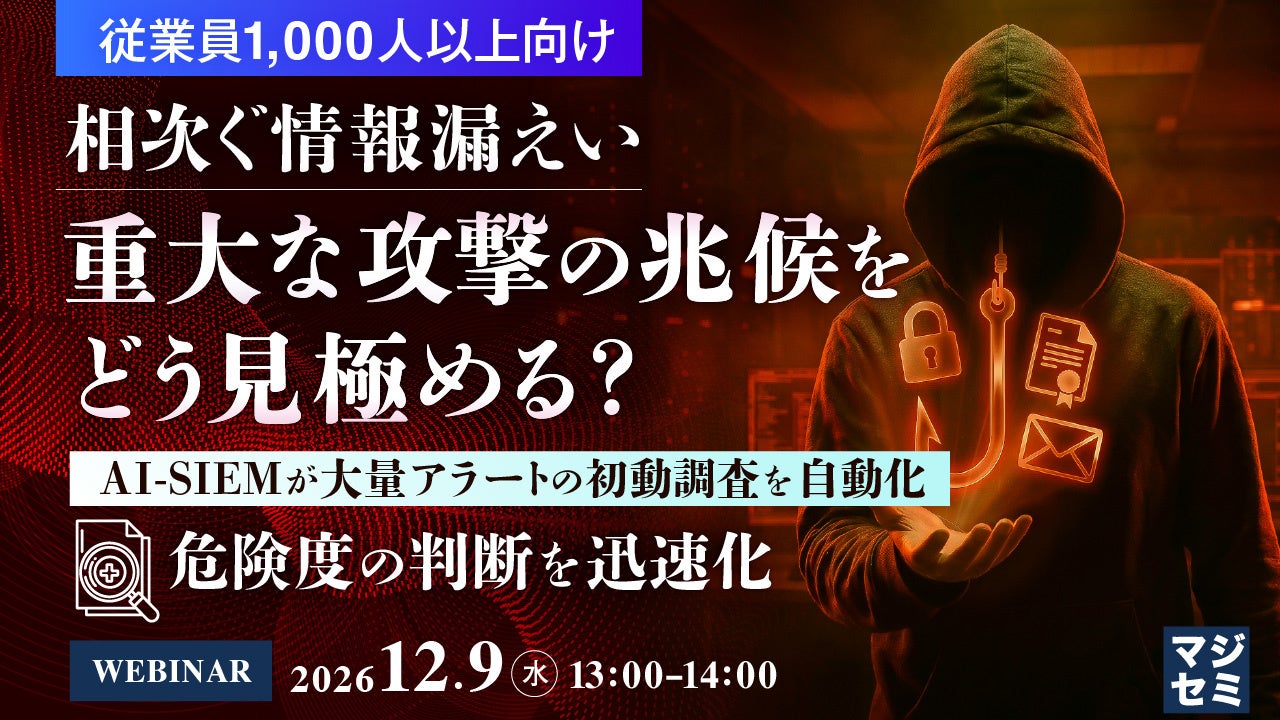
マジセミ株式会社は「【従業員1,000人以上向け】相次ぐ情報漏えい、重大な攻撃の兆候をどう見極める?」というテーマのウェビナーを開催します。
■相次ぐ大規模な情報漏えい、企業に求められる迅速な脅威の把握
ランサムウェア攻撃や不正アクセスによる大規模な情報漏えいが相次ぎ、企業にはサイバー攻撃の兆候を早期に把握し、被害の拡大を防ぐための迅速な対応が求められています。特に従業員1,000人以上の大手企業や、親会社・グループ会社のセキュリティを担う情報子会社では、クラウドサービスや各種セキュリティ製品の導入、グループ全体への監視範囲の拡大によって、SOCが収集・分析すべきログやアラートも増加しています。こうした環境では、単に不審な動きを検知するだけでなく、大量のアラートの中から情報漏えいにつながり得る重大な攻撃の兆候を迅速に見極め、対応の優先順位を判断できるSOC運用体制が重要になっています。
■大量のアラートに埋もれる重大な攻撃、初動調査の遅れが課題に
しかし、従来のSOC運用では、アラートが発生するたびに担当者が関連する通信ログや認証ログなどを確認し、実際に対応が必要な攻撃なのか、緊急性の低い事象なのかを調査・判断する必要があり、初動調査に多くの時間と工数を費やしています。特に複数のグループ会社を監視するSOCでは、監視対象の拡大に伴ってアラートも増加する一方、限られた担当者だけでは調査が追いつかず、重大な攻撃の兆候を見極めるまでに時間がかかることが懸念されます。さらに、脅威の危険度を判断するための調査手順や分析ノウハウがベテラン担当者に集中している場合、対応品質のばらつきや人材不足も重なり、SOC運用の効率化と迅速な初動対応の両立が難しくなっています。
■AI-SIEMが初動調査を自動化、危険度の判断を迅速化しSOCを省人化
本セミナーでは、こうしたSOC運用の課題を解決するアプローチとして、株式会社LogStareの「LogStare AI-SIEM」を活用し、アラート発生後の初動調査をAIで自動化する方法を解説します。LogStare AI-SIEMは、SOCの運用ノウハウを基に、AIが関連する通信ログや認証ログ、端末ログなどを横断的に調査し、脅威の危険度や対処方法を提示することで、担当者が重大な攻撃かどうかを判断するまでの時間を短縮します。従来は人手に頼っていたアラート調査や脅威評価をAIで支援する仕組みを紹介し、大手企業やグループSOCにおける初動対応の迅速化、運用品質の標準化、省人化につながる次世代SOC運用の実現方法をお伝えします。
■主催
株式会社LogStare
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
すべての画像