『【製品セキュリティ対応が急がれる今】SBOMを含む製品構成、管理できていますか?』というテーマのウェビナーを開催
マジセミ株式会社は「【製品セキュリティ対応が急がれる今】SBOMを含む製品構成、管理できていますか?」というテーマのウェビナーを開催します。
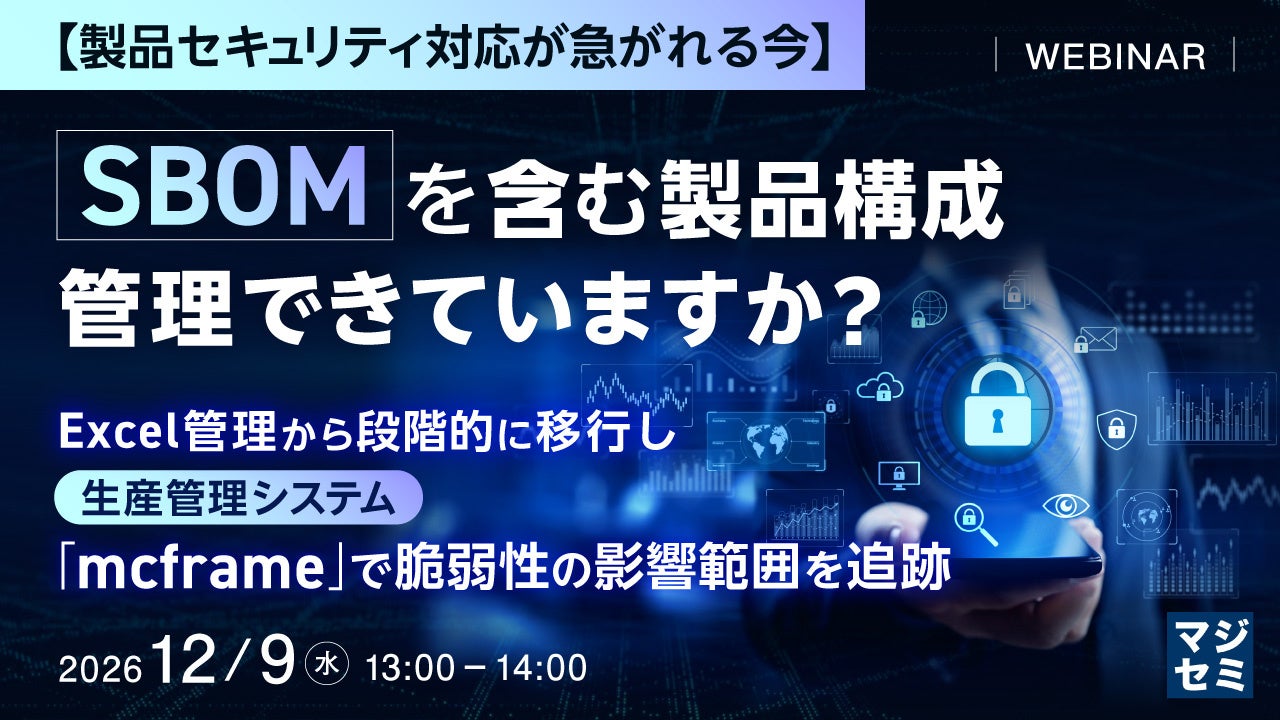
■ 製品セキュリティ対応が急がれる中、製品構成を把握できていますか?
サイバー攻撃やソフトウェア脆弱性への対応が重要性を増す中、製造業でも製品セキュリティへの取り組みが急がれています。
一方で、産業機器やIoT機器、医療機器などでは、製品の高機能化に伴って組込みソフトウェアが増え、製品を構成する要素も複雑になっています。
欧州CRAなどの製品セキュリティ規制や、取引先からのSBOM提出要求への対応も広がる中、製品に組み込まれたソフトウェアやOSSに脆弱性が発見された際には、「どの製品の、どのバージョンに、どのソフトウェアが組み込まれているのか」を素早く把握し、影響範囲を特定できる状態を整えておくことが、これまで以上に求められています。
■ Excel管理から、BOM・SBOMをつなぐ製品構成管理へ
しかしながら、製造業の現場では、ハードウェアのBOM、組込みソフトウェアの構成情報、ソフトウェアの構成要素を一覧化したSBOMなどが、Excelや部門ごとのシステムに分散して管理されているケースも少なくありません。
これまでExcelなどで管理してきた製品構成情報を、一度に新しいシステムへ移行するのは簡単ではありません。重要なのは、現在の管理方法や既存データを活かしながら、段階的に製品構成管理の仕組みを整えていくことです。
また、SBOMも一度作成すれば終わりではありません。製品変更やソフトウェア更新に合わせて情報を維持し、新たな脆弱性が発見された際にも、影響範囲を追跡できる運用を整える必要があります。
■ 生産管理システム「mcframe」で、BOM・SBOMと脆弱性対応をつなぐ
本セミナーでは、日本の製造業に特化した生産管理システム「mcframe」を活用し、製品・BOM・版・設計変更などの製品構成情報と、SBOM・ソフトウェア構成情報をどのようにつなげて管理し、脆弱性対応に活かしていくのかを解説します
Excel管理から段階的に移行するためには、どのように進めればよいのか。また、脆弱性が発見された際に、影響する製品やバージョンをどのように特定し、その後の対応へつなげる仕組みをどう整えるのかについて、具体的な考え方をご紹介します。
さらに、SBOMを作成・管理するだけでなく、PSIRTによる影響分析や対応など、製品出荷後も継続的に製品セキュリティ対応を進めるための考え方についても解説します。
製品構成管理、SBOM、脆弱性対応を個別に捉えるのではなく、製品ライフサイクル全体を通じて、これらをどのようにつなげて運用していくべきかをお伝えします。
■ こんな方におすすめ
・組込みソフトウェアを含む製品を製造・販売している方
・製品BOMやソフトウェア構成をExcelなどで管理している方
・BOMとSBOMが別管理で、脆弱性発生時の影響製品の特定に課題を感じている方
・SBOMやPSIRTなど、製品セキュリティ対応の仕組み・運用を整備したい方
■主催・共催
株式会社日立ソリューションズ・クリエイト
■協賛
株式会社日立ソリューションズ
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
すべての画像