【日本企業3万社のサイトを調査】確認できた3社に1社が、弱点の公表された古い部品を参照。なりすましメールを止めるよう求める設定は1割未満
― 自社サイトの弱点と直し方が分かる、無料の「ウェブサイトセキュリティ診断」を公開 ―
「すべての中小企業にとって必要とされるAIサービスを」を理念に掲げる株式会社AI Atelier(本社:東京都品川区、代表取締役:田端心温)は、「ウェブサイトセキュリティ診断」を無料で公開します。自社サイトの弱点を見つけるツールです。あわせて、日本企業約3万社の公開Webサイトを、公開データだけで調べた結果も発表します。トップページを確認できたサイトの約3分の1(32.5%)が、弱点が公表されている古い版のJavaScript(ジャバスクリプト)部品を参照していました。また、メールの受け先(MX)を持つドメインの92.8%は、なりすましメールの隔離・拒否を受け取る側に求める設定(DMARC)になっていませんでした。
JavaScript部品とは、サイトの動きを支えるプログラムの部品です。公表されている弱点は、攻撃の入口になりえます。
これまで:サイトを広く探す攻撃には、手間と費用がかかりました。
これから:AIで手間と費用が下がり、広く探す攻撃が増えることが懸念されています。
攻撃される前に、自社サイトの弱点を自分で確かめられるようにしたい。そう考えて、調査で確かめた点を自社サイトで確かめられる、無料の診断にしました。
ウェブサイトセキュリティ診断(無料)
https://sitecheck.aiatelier-jp.com/
国内で、大規模な情報流出が相次いでいます
2026年9月下旬から10月上旬にかけて、会員情報の流出が続けて公表されました。
-
タイムズカー:2026年9月25日に不正アクセスを検知。流出したアカウントは約660万件
-
焼肉きんぐ(物語コーポレーション):10月5日に公表。登録数10,808,784件のうち、10,788,963件が漏えい
-
ミスターマックス:10月6日に公表。会員最大1,735,154人の個人情報が流出した可能性
各社の公式発表は、原因を「不正アクセス」などとしています。AIが使われたかどうかは、公表されていません。当社は、これらの事案の原因をAIと結びつけるものではありません。
攻撃の「手間と費用」が、AIで下がっています
公開されているサイトを機械で一斉に調べる攻撃は、以前からありました。警察庁も、2026年上半期に弱点を探す不審なアクセスが前年同期比で大幅に増えたと公表しています。
当社は、この動きを「一本釣りから巻き網へ」と見ています。これは当社の見立てを表す比喩です。狙いを絞って一社ずつ攻める形に加え、広く網を投げて、引っかかった所から攻める形が増えるという意味です。従来の広い探索に、AIによる解析と作業の自動化が加わる、という整理になります。


AIの側の資料も、同じ方向を指しています。
-
Anthropic(2026年9月10日の悪用レポート):AIの自律化は、攻撃者の費用対効果のうち費用側を圧縮する、と述べています。それまで割に合わなかった標的も、成り立つようになります(原文は英語、訳は当社)。
-
JPCERT/CC(2026年10月15日):国内の複数の組織で続いた不正アクセスを調べました。その中で、攻撃者がAIを利用し、既知の弱点のスキャンやAPI経由の攻撃などを実施していたことを確認した、と公表しています。
この2つは、前の節の個別事案を調べた結果ではありません。
誰でも使える公開モデルにも、高い攻撃能力が確認されています。
-
Anthropic(2026年9月29日):公開されているモデル「GLM-5.3」は、限定公開の最上位級モデルと同様に、攻撃用のプログラムを自律的に組み立てる強い能力を持つと評価しました。評価用の課題410件のうち、50件を成功させています(比較したモデルは56件)。
-
NIST(米国立標準技術研究所、2026年9月17日):公開されたモデルの中で、GLM-5.3が最もサイバー能力が高いと評価しました。ただし、米国の最先端モデルには届かないとも述べています。
これらは、特定の評価環境での結果です。現実の攻撃の成功率や、攻撃者の技量までは示しません。
公表されるのは一部。今後さらに広がる懸念があります
流出が公表されるのは、被害のうち一部にとどまるおそれがあります。公表された情報だけでは、被害の全体像は分かりません。

警察庁によると、2026年上半期のランサムウェア(身代金要求型の攻撃)の被害報告は123件で、半期として過去最多でした。そのうち中小企業は79件、約6割を占めます。被害組織へのアンケートでは、侵入経路としてVPN機器が約5割(回答36件中18件)でした。いずれも、インターネットに公開された箇所から入られています。
ランサムウェアは、前の節の流出事案とは別の話です。ただ、「外から見える場所に残った弱点」が入口になる、という点は共通しています。AIで攻撃の手間が下がれば、こうした入口を探される範囲は、今後さらに広がるかもしれません。当社は、断定はできないものの、備えるべき局面に入ったと考えています。
日本企業約3万社のサイトを、公開データで調べました
当社は、日本企業約3万社の公開Webサイトを、公開されているデータだけで調べ、結果を集計しました。
各社のサイトには、当社から一切アクセスしていません。メールの設定は公開DNSで、使っている部品の版は公開Webアーカイブに保存されたトップページで確かめ、公表されている弱点の情報と機械で照らし合わせました。
社名は公表せず、集計だけを示します。
結果1|確認できた3社に1社が、弱点の公表された古い版のJavaScript部品を参照
公開Webアーカイブ(2026年8〜9月の保存分)でトップページを確認できた14,050サイトのうち、4,565サイト(32.5%)で、弱点が公表されている版の部品の参照が見つかりました。該当サイトの97.2%は、見つかった弱点の重さの最大が「中」でした。最も多いのは、サイトの動きを作る定番の部品「jQuery(ジェイクエリー)」の古い版で、4,379サイトでした。

「参照している」ことは、悪用されていることを意味しません。実際の影響は、サイトでの使い方で変わります。ただ、公表された弱点は、探す側にとっても調べやすい情報です。
結果2|9割超のドメインが、なりすましメールを止めるよう求める設定をしていない
メールの受け先(MX)を持つ27,508ドメインのうち、なりすまし対策のDMARC(ディーマーク)が未設定は14,873件(54.1%)、隔離・拒否を求めない「監視のみ」(p=none)の設定は10,650件(38.7%)でした。なりすましメールの隔離・拒否を受け取る側に求める設定は、1,980件(7.2%)にとどまります。DMARCは、自社の名前をかたったメールの扱いを、受け取る側に伝える設定です。
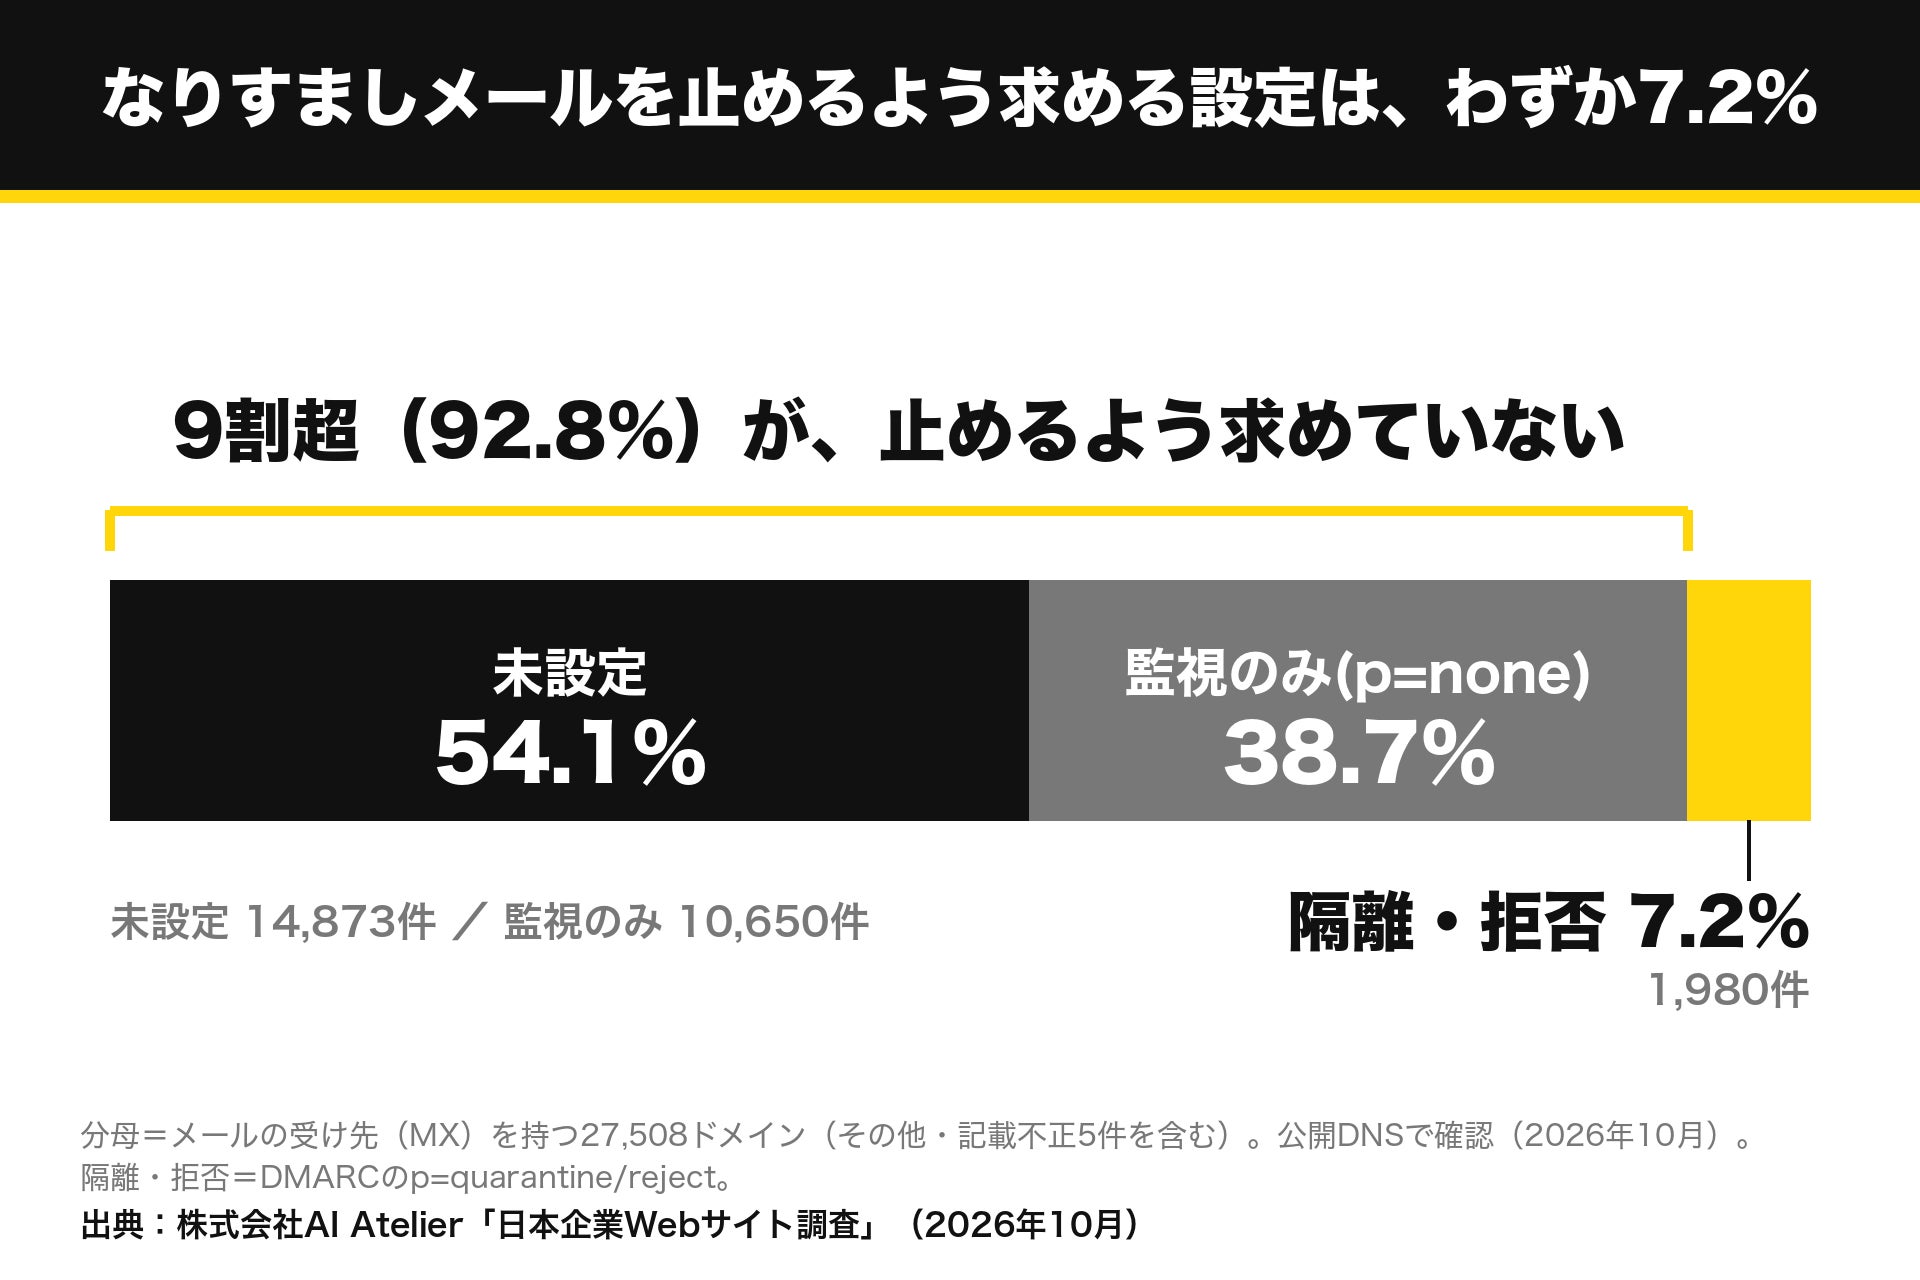
未設定は、被害の発生を意味しません。設定の有無を確認した結果です。
無料「ウェブサイトセキュリティ診断」|何を見て、何を示すか
本調査で確かめたメールの設定や部品の版に加え、無料の診断では通信やサイトの設定も確かめます。URLを1つ入れると、外から見える公開情報だけで、次の7つの分類を点検します(最大47項目)。

|
分類 |
見ること(代表項目) |
|
通信の暗号化 |
https で開けるか/証明書の期限と名前/安全でない部品の混在 |
|
サイトの守りの設定 |
他のサイトの枠に入れられて偽装されないか/Cookieの安全な設定 |
|
情報の出しすぎ |
サーバーやサイト作成ソフトの版が丸見えになっていないか/エラー文言の表示 |
|
使っている部品の古さ |
弱点が公表されているJavaScript部品/WordPressの版 |
|
改ざん・不正スクリプト |
出どころの怪しい外部プログラム/関係ない宣伝の埋め込み |
|
ドメイン・DNS |
住所録(DNS)を偽造されにくい設定か/住所録のサーバーが止まっていないか |
|
なりすましメール |
SPF・DMARCの設定 |
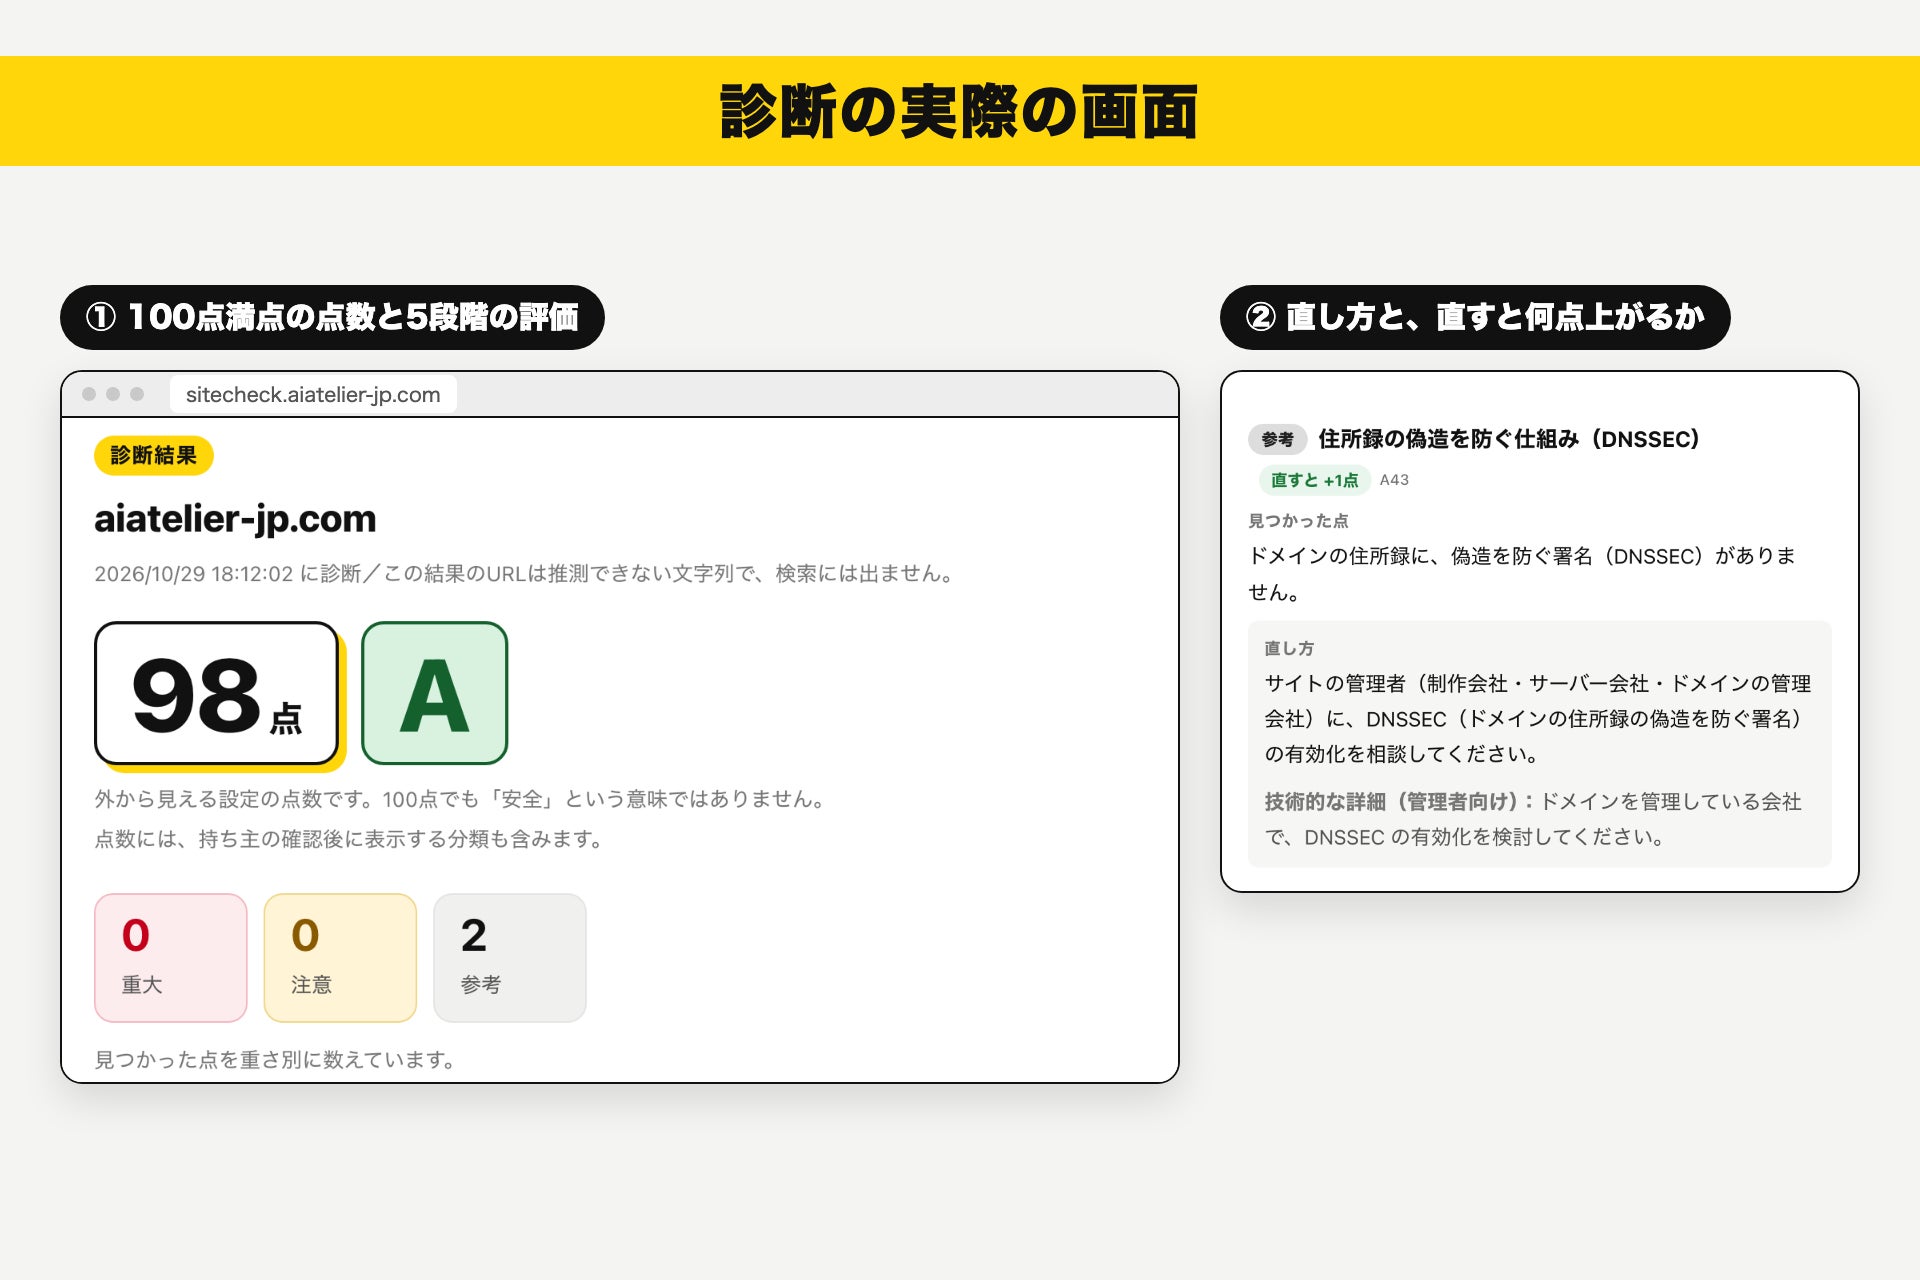
結果の最初に、100点満点の点数と、AからEまでの5段階の評価を表示します。そのうえで、見つかった項目ごとに、何が問題で、どう直せばよいか、直すと何点上がるかを示します。
|
見つかった点(表示イメージ) |
直し方 |
|
jQuery 3.4.1 を参照しています。この版には既知の弱点が公表されています |
3.5.0 以上へ更新してください |
|
SSL証明書の期限が切れています |
証明書を更新し、自動更新も設定してください |
|
メールを使っているドメインで、DMARCが設定されていません |
まず「監視のみ」で設定を始め、状況を見ながら強めてください |
サイトの持ち主であることを確認した後は、さらに詳しい点検(10項目)に進めます。
※診断は外から見える範囲の確認で、点数が高いことや問題が見つからないことは、安全の証明ではありません。ログイン後の画面やサーバー内部は対象外です。
まずは無料で診断してください
あなたのサイトは、外からどう見えているでしょうか。URLを1つ入れるだけで、弱点と直し方が分かります。見つかった弱点の修正は、結果画面から当社へご相談ください。
ウェブサイトセキュリティ診断(無料)
https://sitecheck.aiatelier-jp.com/
さらに詳しく確かめたい方には、有料の「詳しい診断」もご用意しています。結果画面からご相談ください。
代表コメント
AIで攻撃の手間と費用が下がる今、自社サイトの弱点は、見つけられる前に自分で見つけるものになってきました。今回の調査では、確認できた3社に1社が、弱点の公表された古い部品を参照していました。診断では、見つかった点と直し方まで示します。まずは今の状態を知ってください。直すところまで、当社がお手伝いします。(株式会社AI Atelier 代表取締役 田端心温)
調査概要
-
対象:日本企業31,028社の公開Webサイト(重複を除き29,885ドメイン)。中小企業31,075社のうち、登録URLが壊れていた47社を除外
-
抽出元:経済産業省 gBizINFO にサイトのURLが登録されている企業のうち、中小企業基本法の従業員基準に沿って抽出した企業(製造業その他300人以下、サービス業100人以下。卸売業と小売業はデータ上区別できないため、一律50人以下)
-
方法:公開データだけを使用し、各社のサイトには当社から一切アクセスしていない。メールの設定は公開DNSで、メールの受け先(MX)・DMARC・SPFを確認。部品の版は、公開Webアーカイブ「Common Crawl」に保存された各社のトップページ(2026年8月7日〜9月17日の保存分)から部品の名前と版を取り出し、公開データベース「retire.js」の弱点情報と照合
-
分母:共有型のサイト作成サービスの51ドメインは集計から除外。メールの受け先(MX)を持つ27,508ドメイン/アーカイブでトップページを確認できた14,050サイト
-
実施:2026年10月17日〜18日
-
結果の要点:弱点が公表されている版の部品を参照4,565サイト(14,050サイトの32.5%、うちjQuery 4,379)/DMARC 未設定54.1%・監視のみ(p=none)38.7%・隔離・拒否7.2%・その他5件
-
倫理:社名は公表せず、集計のみを公開
※対象は上記の条件で抽出した企業で、日本企業全体を代表するものではありません。
※「弱点が公表されている版の部品を参照」は、アーカイブに保存されたページの記載から推定した部品名と版を、公表済みの弱点情報と照合した結果です。悪用の有無や影響の大きさは示しません。見つかった弱点の多くは、重さが「中」に分類されるものです。保存後に更新されたサイトは反映していません。
※部品の名前と版は、保存されたページの参照先URLなどから推定しています。部品の中身、修正の適用、現在も使っているかは確認していません。
※アーカイブで確認できたのは集計対象29,834ドメインの47.1%です。収集の偏りや、版が書かれていない部品を数えられないことがあり、32.5%を対象企業全体に当てはめることはできません。見つからなかったことは、安全を意味しません。
※DMARCは公開DNSの記載(p=の値)で分類しました。「監視のみ」の会社が実際に監視しているか、受け取る側が実際に止めたかは確認していません。MXがあっても、実際にメールを送っているかは確認していません。
※DNS・メールの設定は、外から確認できた範囲の結果で、被害の発生を示すものではありません。
※1回の集計の結果で、継続的な定点観測ではありません。
出典
-
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等」
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf -
JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(2026年10月15日)
https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html -
NICT「相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日)
https://www.nict.go.jp/press/2026/10/13-1.html -
Anthropic「Threat Intelligence Report: September 2026」
https://www.anthropic.com/threat-intelligence-report-september-2026 -
Anthropic「GLM-5.3 and the spread of advanced cyber capabilities」(2026年9月29日)
https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities -
NIST CAISI「Assessment of Z.ai's GLM-5.3 cyber capabilities」(2026年9月17日)
https://www.nist.gov/news-events/news/2026/09/caisis-assessment-zais-glm-53-cyber-capabilities
次回予告
当社は今後も、企業のAI活用と安全面の実測データを、無料の診断とあわせて公開していきます。
会社概要
-
商号:株式会社AI Atelier
-
代表取締役:田端 心温
-
設立:2026年5月30日
-
所在地:東京都品川区小山四丁目6番4号
-
資本金:100万円
-
法人番号:7010701049618
■ 取材可能テーマ
日本企業約3万社のWebサイト調査の結果/AIで攻撃の手間と費用が下がる時代に、中小企業が最初に確かめるべき場所/既知の弱点が公表された部品を参照するサイトの実態
■ 本リリースに関する報道関係者お問い合わせ
株式会社AI Atelier 代表取締役 田端心温 / shion@aiatelier-jp.com
すべての画像