フォトブック印刷サービスのTOLOTが情報セキュリティ国際規格「ISO/IEC 27001」最新版へ更新
〜大切な写真データを預かる企業として「形骸化させないセキュリティ運用」を強化〜
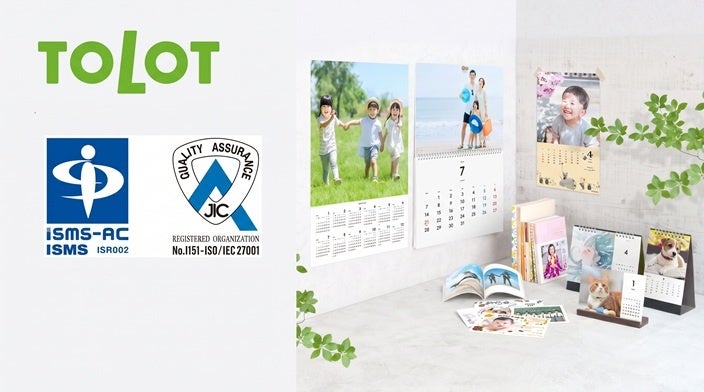
フォトブックやカレンダー等の印刷・製本サービスを提供する株式会社TOLOT(本社:東京都千代田区、代表取締役社長:末松 亜斗夢)は、お客様からお預かりする写真データや個人情報、および機密情報資産を保護・管理する体制を一層強固にするため、情報セキュリティマネジメントシステム(ISMS)の国際規格「ISO/IEC 27001」の最新規格(ISO/IEC 27001:2022 / JIS Q 27001:2023)への移行・更新審査を完了しましたことをお知らせいたします。
【認証更新の背景】相次ぐ情報漏洩事案と「形骸化させない運用」の重要性
昨今、巧妙化するサイバー攻撃や内部不正に起因する大規模な個人情報漏洩事故が相次ぎ、社会的な関心と不安が高まっています。セキュリティ認証を取得している企業であってもインシデントが発生する事例が見られる中、企業には「認証を取得すること」そのものにとどまらず、現場でのルール遵守や運用の形骸化を防ぎ、日々変化する脅威に即応して管理体制をアップデートし続ける姿勢が問われています。
特に当社が提供するフォトブック等の印刷サービスにおいては、お客様のお名前やご住所などの顧客情報に加え、「お客様ご自身やご家族のかけがえのない思い出が詰まった写真データ」をお預かりしています。これらは一度失われれば取り返しのつかない極めて機微な情報資産であり、その保護と安全管理の徹底は当社の事業基盤における最優先課題です。
当社は2007年5月31日に「ISO/IEC 27001」を初回取得して以来、毎年第三者機関による審査を受審し、PDCAサイクルを通じた運用の見直しを継続してまいりました。このたび、クラウド環境の進展や最新のサイバー攻撃手口に対応した改定規格「ISO/IEC 27001:2022 / JIS Q 27001:2023」への更新を完了し、日々の運用管理体制をさらに強化いたしました。
TOLOTにおける情報セキュリティへの実務的アプローチ
TOLOTでは、「制度を作って終わりにしない」実効性のあるセキュリティ運用の維持を重視し、三大要素(機密性・完全性・可用性)の確保に向けて以下の管理策を徹底しています。
-
技術的対策:情報への厳格なアクセス制限、操作ログの継続的監視、情報処理設備の冗長化
-
組織的対策:外部委託先・サプライチェーンの定期的な見直し、各種法令順守
-
物理的対策:オフィスおよび印刷・製本を行う工場内作業スペースへの入退室管理・立ち入り制限
-
人的対策(形骸化の防止):全従業員への実践的なセキュリティ教育の継続実施、ヒューマンエラーやセキュリティ意識の緩みを防ぐ仕組みづくり
今後も客観的な第三者審査と現場での運用改善を積み重ね、お客様に心から安心してお任せいただけるサービスの提供に努めてまいります。
▼当社の情報セキュリティの取り組みおよび「情報セキュリティ方針」の詳細はこちら
https://tolot.com/jp/info/isms/
認証概要
-
登録組織:株式会社TOLOT
-
適用規格:ISO/IEC 27001:2022 / JIS Q 27001:2023
-
認証登録番号:I151
-
登録範囲:
インターネット・サービスを中心とした、マーケティング、企画、デザイン制作、システム開発、サービス開発およびこれらの販売・代理業務
・フォトブック等の印刷・製本サービス
・写真集の印刷・製本、販売サービス
・その他書籍等の印刷・製本、販売サービス
・広告・販売促進ツール
・インタラクティブメディア・コンテンツ配信
・インターネットビジネスソリューション
-
審査登録機関:日本検査キューエイ株式会社(JICQA)
-
初回登録日:2007年5月31日
-
有効期限:2028年5月30日
株式会社TOLOT 会社概要
社名:株式会社TOLOT
本社所在地:〒102-0082 東京都千代田区一番町2-2 一番町第二TGビル
代表取締役社長:末松 亜斗夢
事業内容:ソフトウェア開発事業・インターネットサービス事業
関連URL:https://tolot.com/
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像