ソフトウェアサプライチェーンリスクが高まる今、grasysが不正ログイン対策のCapyにおける「SBOM脆弱性管理」事例を公開
年々急増するOSS脆弱性とサプライチェーン攻撃の脅威。「年1回の定期診断と有事対応」を基本としていた従来の体制から、継続的なリスク把握により、迅速な判断を可能にする運用体制を公開
企業のサプライチェーンやソフトウェアの脆弱性を突いたサイバー攻撃が激化し、その脅威が深刻化しています。攻撃手法が自動化・高速化する中、多くの企業において「外部ライブラリの把握不足」や「セキュリティパッチの適用遅れ」が重大なリスクとして再認識されています。
こうした背景を受け、クラウドインフラの設計・構築・運用を手掛ける株式会社grasys(本社:東京都渋谷区、代表取締役:長谷川 祐介、以下 grasys)は、不正アクセス対策のクラウドサービスを展開するCapy株式会社(本社:東京都千代田区、代表取締役社長:岡田 満雄、以下 Capy)において、SBOM(ソフトウェア部品表)とSSVCフレームワークを活用した脆弱性管理体制を構築・運用支援した導入事例を、自社サイトにて公開いたしました。
▼ 導入事例記事はこちら
https://www.grasys.io/case-studies/capy-sbom-vulnerability-management/
■ セキュリティ対策の現状
開発・運用現場において、従来の「年1回の定期診断を軸とし、有事の際に都度個別調査を行う運用」は、確認の即時性や工数の面で運用上の課題を抱えやすくなっています。日々新たな脆弱性が報告される中、手作業の調査では影響範囲の特定やパッチ確認に数日を要し、その間に攻撃の標的となるリスクを抱え続けることになります。
また、対策として注目されるSBOM(ソフトウェア部品表)についても、「ツールを導入してリストを出力したものの、膨大なアラートをさばききれず放置されてしまう」という運用の形骸化が業界全体の大きな課題となっています。
ソフトウェアサプライチェーン攻撃の脅威が高まる今だからこそ、ツール導入で終わらせず、「日々の運用の中で無理なく回り続け、真に対応すべき脅威を即座に見極められる仕組み」への見直しが急務となっています。
■ Capyの導入背景
金融機関や大手ECサイトをはじめ、数多くのWebサービスで不正ログインを防ぐ「Capy CAPTCHA」を提供するCapyは、認証フローの最前線を担う特性上、24時間365日停止が許されない極めて高い可用性と堅牢性が求められています。
OSS(オープンソースソフトウェア)のサプライチェーンリスクが高まる中、Capyでは従来、外部ベンダーによる定期診断や公開情報をもとにした手作業での影響調査を行っていました。しかし、ライブラリの複雑な依存関係の網羅やパッチ確認には最大2日を要することもあり、急増する脆弱性情報すべてに自社リソースだけで立ち向かう体制には限界が近づいていました。
サービス停止が決して許されない認証基盤だからこそ、「形だけ」の対策ではなく、継続的かつ確実に脅威を検知・対処できる仕組みが必要でした。そこで、2017年のGoogle Cloud移行以来、インフラ基盤を伴走してきたgrasysとともに、「現場に過度な負荷をかけず、確実に自走する脆弱性管理体制」の確立に着手しました。
■ Capy松本氏のコメント
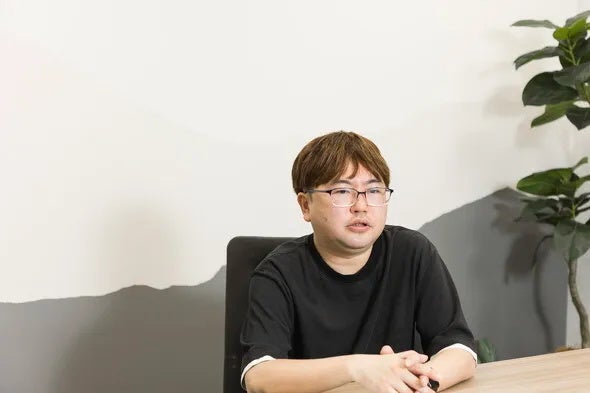
「自社のシステムがどのミドルウェアを使っているか分かっていても、『そのミドルウェアが使用する別のミドルウェア』などの依存関係を全て把握するのは困難でした。バージョン管理についても『どのバージョンにどのセキュリティパッチが含まれているか』は、リリースノートを調べなければ把握できません。これらを網羅するのはほぼ不可能だと感じていました」
「脆弱性管理で最も難しいのが、『その脆弱性が自社の環境に影響するかどうか』を判断することです。以前はgrasysにアドバイスを求めるなどのコミュニケーションが発生し、時間がかかることもありました。新システムはgrasysが一次判断を終えた状態で情報が届くためコミュニケーションコストが大きく減少し、対応の要否をすぐに判断できるようになりました」
■ 記事の見どころ
本事例記事では、概念先行になりがちなSBOMを、いかにして「高トラフィックな本番環境で持続可能な実運用」へと落とし込んだのか、その実践的アーキテクチャとアプローチを公開しています。
-
OSS(Syft/Grype)を活用した自動化アーキテクチャ
誤検知が少なくCI/CD連携に適したOSSツール「Syft」によりCycloneDX形式のSBOMを自動生成。「Grype」を用いて最新の脆弱性データベースとの照合を自動化し、手作業によるリスト化や一次情報収集から脱却しました。
-
SSVCフレームワークに基づく「対応すべき脆弱性の可視化」
検知された膨大な脆弱性すべてに振り回される「アラート疲れ」を防ぐため、米CISA等も活用する「SSVC(Stakeholder-Specific Vulnerability Categorization)」を採用。システムの露出度や攻撃到達性を踏まえて優先順位付けを行った上でgrasysがCapyへ報告。Capyはそれらの情報をもとに対応要否を判断することで、判断工数とコミュニケーションコストを劇的に削減しました。
-
アクセス集中時も安心な「本番環境に影響を与えない」設計思想
高負荷な認証リクエストを捌く本番サーバへの影響を排除するため、本番環境を直接スキャンせず、複製したディスクを専用インスタンスで一時的に検査する仕組みを採用。システムの耐障害性とコスト最適化を両立しています。
-
インフラを知り尽くした「運用のかかりつけ医」モデル
単なるセキュリティ製品の導入にとどまらず、顧客のインフラ基盤とビジネス特性を熟知したgrasysのエンジニアが日常の運用保守と一体となって伴走。「導入したが誰も運用できない」という形骸化を防ぎ、自走可能なセキュリティ体制を実現しています。
■ 会社概要
Capy株式会社について
会社名:Capy株式会社
代表者:代表取締役社長 岡田 満雄
本社所在地:〒100-0005 東京都千代田区丸の内2丁目2−1 岸本ビルヂング6階
設立:2017年8月
事業内容:不正ログイン対策ツール「Capy CAPTCHA」の開発・提供、生体認証ソリューションの開発・提供、セキュリティコンサルティング
公式サイト:https://corp.capy.me/ja
株式会社 grasys について
社名:株式会社 grasys
設立:2014年11月13日
所在地:東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー11階
代表者:代表取締役 長谷川 祐介
grasysは、Google Cloudを中心としたクラウドインフラの設計・構築・運用を強みとし、これまでに延べ3億人超のエンドユーザーを支えるゲーム基盤、IoT基盤、分析基盤など、大規模かつ高負荷なシステムを多数構築してきました。"攻めるインフラ" を知り尽くしたクラウドインテグレーターとして、相次ぐサイバー脅威に対抗し、SBOMの活用やSSVCに基づくトリアージなど、確実に回る運用体制まで考え抜いたセキュリティの現実解を提供します。
*Google CloudはGoogle LLCの登録商標です。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます