トリプルアイズ、「サイバーセキュリティ室」を新設
PHPの脆弱性など相次ぐサイバーリスクに対応「エッジ×オンプレミス」の実装力と熟練の技術力で安全なAI活用を支援
株式会社トリプルアイズ(本社:東京都港区、代表取締役CEO:片渕博哉、以下トリプルアイズ)は、2026年10月30日付で、社内にサイバーセキュリティの専門組織「サイバーセキュリティ室」を新設し、室長に前薗裕作が就任したことをお知らせいたします。
本組織は、近年急増するサイバー攻撃への対応力を高め、当社の開発品質と自社プロダクト「AIZE(アイズ)」「PRISM(プリズム)」のセキュリティ向上を担います。「エッジ顔認証」や「完全閉域でのAI構築力」、ソフトウエアの深層まで理解する技術者集団たる知見を生かし、AI時代のサイバーリスクに対応するとともに、将来的な独自サービスの展開も視野に入れています。
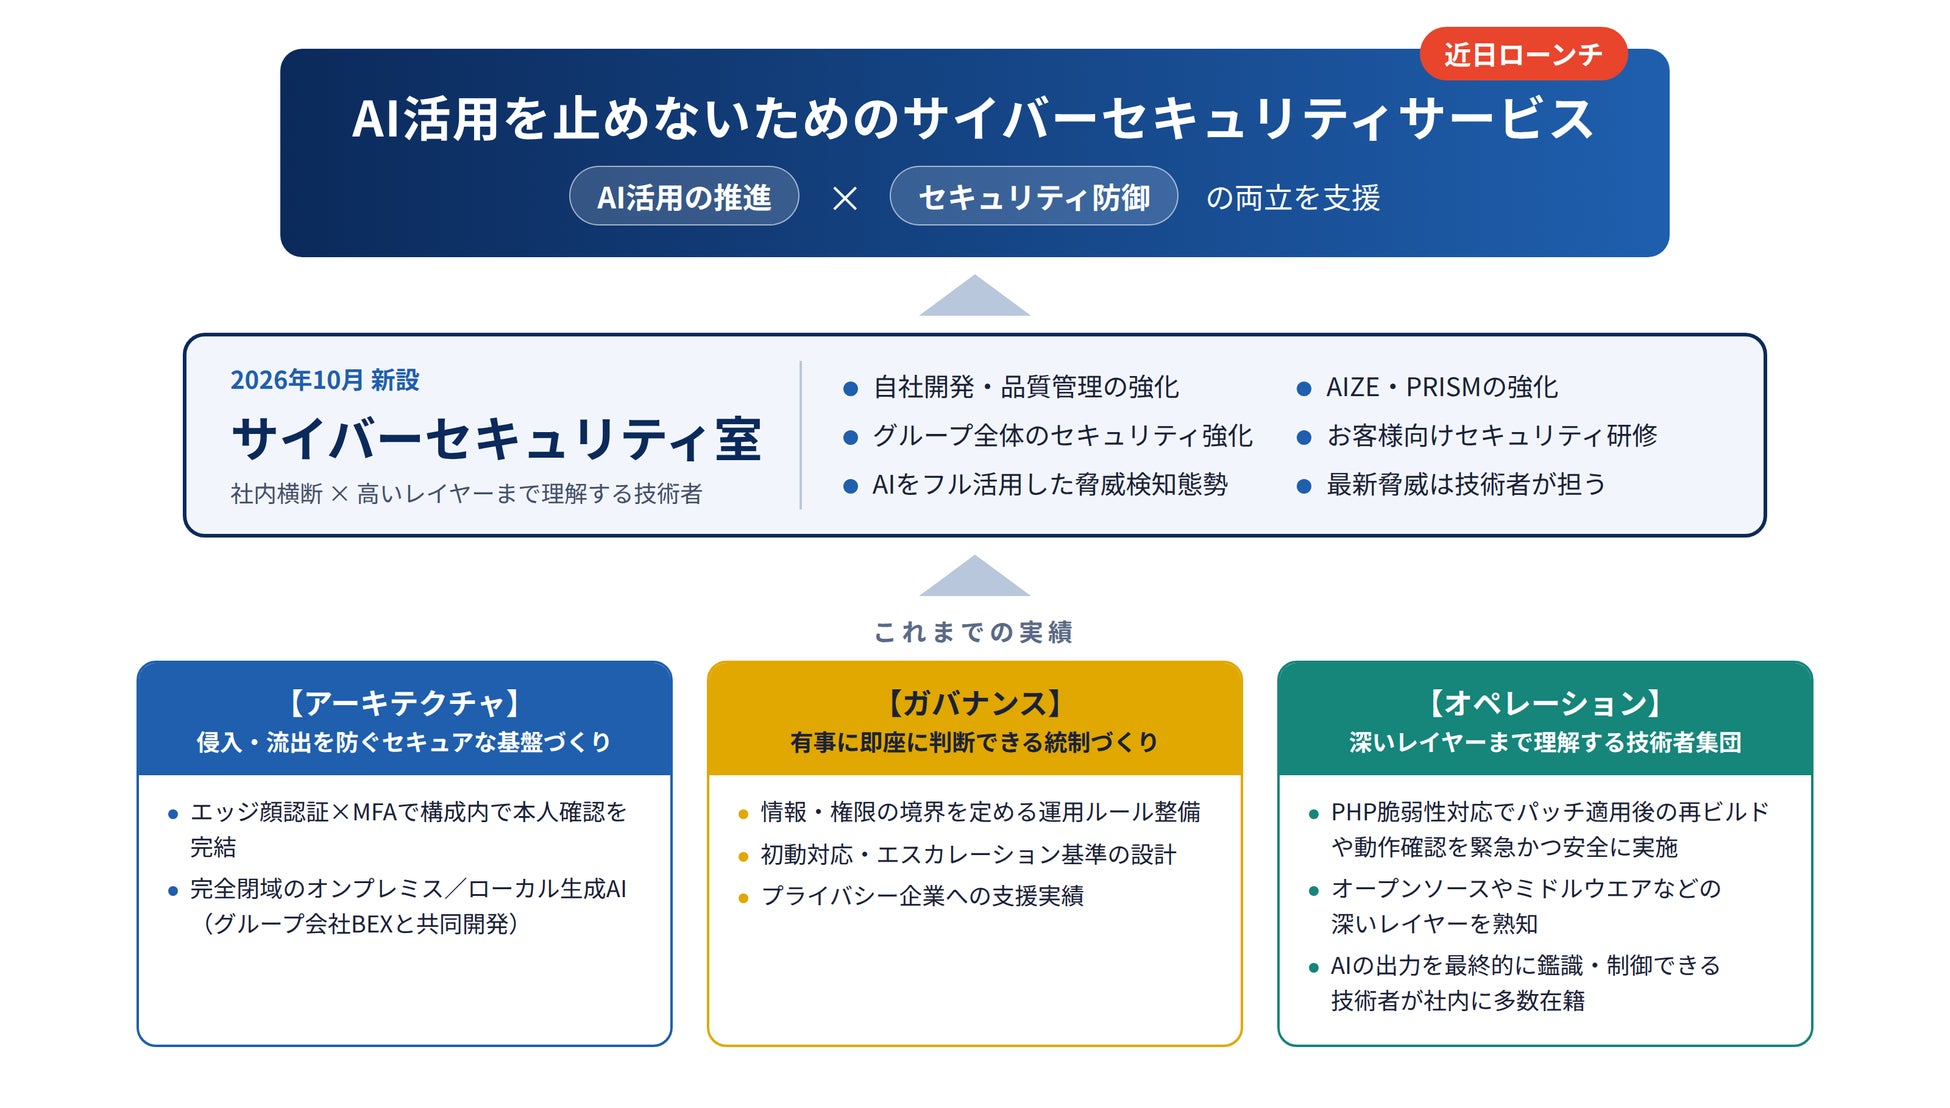
■ サイバー攻撃に脆い、システムの構造的問題
2026年10月、国内では企業を標的とした不正アクセスや個人情報の流出が相次ぎ、攻撃にAIツールが悪用された事例も確認されました。また、世界中のWebサイトで使われるプログラミング言語「PHP」に深刻な脆弱性が見つかり、多くの企業がサービスの予防的な停止を余儀なくされました。政府も関係閣僚会議を開くなど、サイバーセキュリティは経営そのものを左右する課題となっています。
背景には、技術的な問題だけでなく、IT業界の構造的な課題もあります。多層的な開発・委託によってシステムの開発経緯が分からなくなったり、サービスへの影響や保守コストを理由に古いバージョンのまま運用されたりするケースは少なくありません。さらに、AIに生成させたプログラムについて、その中身を理解している人材が社内にいないという問題も生じつつあると当社は考えています。
当社にも10月中旬以降、お客様から「自社のWebページを誰が作ったのか分からない」「サービスへの影響を最小限に留めたい」といったご相談が数多く寄せられています。
今回のPHPの脆弱性への対応にあたっては、わずかな記述の差が深刻なリスクにつながる一方、パッチ適用後の再ビルドや動作確認まで確実にやり遂げるには、システムの仕組みを深く理解した技術者の力が不可欠です。バージョンを上げるだけでは安全は確保できません。オープンソースを含むプログラムを深く理解し、適切に判断する力は、AI時代においても人間が担うべき重要な領域です。
■ なぜトリプルアイズなのか? サイバーセキュリティへの取り組み
【顔認証AI】6年にわたる取り組み
当社は2019年に画像認識プラットフォーム「AIZE(アイズ)」をサービスインし、顔認証による多要素認証(MFA)に6年にわたり取り組んでまいりました。利用者数はすでに15万IDを突破し、日本国内はもとより、フィリピンをはじめとする東南アジア地域でも利用が始まっています。
【アーキテクチャ】侵入・流出を防ぐセキュアな基盤づくり
2025年1月には、エッジ顔認証と多要素認証(MFA)の組み合わせによるサービス提供を開始しました。クラウドIDやパスキーと当社のエッジ顔認証を連携させ、端末内で本人確認を完結させることで不正アクセスを防ぎます。
また2026年4月には、グループ会社BEXとの共同開発で自動車業界向けローカル生成AIを発表しました。完全閉域・オンプレミス環境にRAGやローカルLLMを構築することで、機密データを社外に出さずにAIを活用できます。
【ガバナンス】有事に即座に判断できる統制づくり
当社では、情報・利用環境・用途・権限の境界線を明確にし、実効性のある運用ルールの策定をご支援しております。あわせて、取引先の遮断や現場の停止権限を含めた初動対応とエスカレーションの判断基準を設計し、有事に迷わず動ける体制づくりをお手伝いしています。社会インフラを担うプライム上場企業の経営層に向けて、AIリスク管理やサイバーガバナンスに関するコンサルティング・講演を行ってきた実績もございます。
【オペレーション】深いレイヤーまで理解する技術者集団
今回のPHP脆弱性対応において、当社はパッチ適用後の再ビルドや動作確認を緊急かつ安全にやり遂げました。これはオープンソースやミドルウエアなどの「深いレイヤー」を熟知し、AIの出力を最終的に鑑識・制御できる技術者が社内に多数在籍しているためです。
■ 「サイバーセキュリティ室」にしかないミッション
こうしたセキュリティ分野での実績を土台に、10月以降の急激な情勢の変化とお客様からのご相談の増加を受け、当社は今般、「サイバーセキュリティ室」を緊急に新設いたしました。
本組織では、AIを悪用した攻撃に対抗するため、防御の側でもAIをフル活用し脆弱性の把握やコードレビューなどに積極的に取り入れていく予定です。そのうえで、最終的な検証と判断は技術者が担い、AIに任せきりにしない体制を徹底します。
名称
サイバーセキュリティ室
設置日
2026年10月30日
室長
前薗裕作(プロフィールは後述)
主な役割
(1)当社の開発プロセスおよび品質管理におけるセキュリティ強化
(2)自社プロダクト「AIZE」「PRISM」のセキュリティ強化
(3)最先端AIモデルを活用した脆弱性の把握・コードレビューと、技術者による検証・判断
(4)オープンソースやミドルウェアを含む、深いレイヤーでの技術調査と知見の蓄積
(5)FDE(Forward Deployed Engineer)をはじめとする社内人材へのセキュリティ知見の展開
(6)グループ全体のセキュリティ強化
(7)技術者向けのセキュリティ研修の実施
■「AI活用」と「セキュリティ」をいかに両立させるか
企業におけるAI活用には、現場の活用を推進する力と、情報を守るセキュリティの力の両方が欠かせません。セキュリティへの懸念から経営が慎重になりすぎればAI活用は進まず、反対に現場の活用だけを加速させれば、いわゆる「シャドーAI」などによるセキュリティ事故を招きかねません。当社は、AI活用とセキュリティを両立させることが、AI時代のIT企業の役割だと考えています。これまで「AI×業務」の文脈で推進してきたFDEの取り組みに、技術・運用・ガバナンスを一体で支える体制を構築します。
サイバーセキュリティ室で得た知見を、エッジ顔認証やオンプレミス/ローカル生成AIの提供、AIリスク管理・サイバーガバナンスに関するコンサルティングにも反映してまいります。さらに、「AI活用を止めないためのサイバーセキュリティサービス」を近日中にローンチいたします。
■ サイバーセキュリティ室 室長プロフィール
前薗 裕作(技術本部ストラテジーソリューション1部部長)
ブロックチェーン関連サービスを手がける企業にてインフラ・バックエンドを担当し、暗号資産取引所向けサービスなどに従事。2020年、株式会社トリプルアイズに入社。画像認識プラットフォーム・AIZEのインフラ部門責任者として、基盤の設計・運用およびセキュリティ強化を推進。その後、クラウド販売管理システム「PRISM」の脆弱性対応やセキュリティ水準向上に取り組み、お客様の事業に直結する基幹システムを支える。現在は当社の開発組織全体の品質・セキュリティ改善活動を推進し、インフラから業務システムまで培った知見を活かして、AI時代に対応したセキュリティ体制の構築を担う。
■ 代表取締役コメント
相次ぐサイバー攻撃やPHPの脆弱性問題を通じて、改めて実感したのは「最後は人だ」ということです。AIは非常に強力な道具ですが、AIが何をしたのかを理解し、有事に責任をもって判断・対応できる専門家がいなければ、そのリスクは極めて大きくなります。一方で、セキュリティを恐れてAI活用を止めてしまえば、企業の競争力は失われます。AI活用の推進とセキュリティ防御のバランスを取ることは決して簡単ではありませんが、それを実現できた企業こそが、これからの時代に差をつけるはずです。サイバーセキュリティ室を起点に、まずは自社のプロダクトと開発の安全性を徹底的に高め、その知見を新たなサービスに活かし、社会に還元してまいります。
株式会社トリプルアイズ 代表取締役 CEO片渕 博哉
■ 会社概要
会社名
株式会社トリプルアイズ
所在地
〒108-0023 東京都港区芝浦三丁目4番1号
グランパークタワー32階
代表者
代表取締役 CEO: 片渕 博哉
設立
2008年9月
事業内容
システムインテグレーションおよびAIプラットフォームの提供
URL
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
