ECサイト運営、3人に1人が「不正の手口・原因」を特定できず 3Dセキュア2.0導入後も残る実態把握の課題
~DGBT、「ECサイトにおけるセキュリティ対策に関する調査」を実施~
デジタルビジネス総合支援を手掛け、不正検知・決済最適化ソリューションを提供する株式会社DGビジネステクノロジー(デジタルガレージグループ会社/本社:東京都渋谷区、代表取締役 兼 社長執行役員:清水 和徳、以下:DGBT)は、「ECサイトにおけるセキュリティ対策に関する調査」を実施しました。
AIを活用したサイバー攻撃への警戒と防御策が叫ばれる中、EC事業者はこれと並行して「決済やアカウントを狙った身近な不正利用対策」にも継続して取り組む必要があります。
本調査では、3Dセキュア2.0の原則義務化以降における不正発生件数の変化をはじめ、不正の原因究明を阻む要因や損失額の把握状況など、ECサイトが直面するセキュリティのリアルな実態が明らかになりました。
■背景
「クレジットカード・セキュリティガイドライン」により、2025年3月末までにすべてのEC加盟店へ「EMV 3-Dセキュア(3Dセキュア2.0)」の導入が義務付けられ、EC業界の不正対策は大きな転換点を迎えました。
しかしその一方で、決済認証をすり抜ける手法やアカウント乗っ取りなど、不正の手口はより高度化・多様化しています。多くのEC事業者では、専門人材や調査リソースが不足し、「不正が発生しても実態を把握しきれない」という新たな課題に直面しています。
そこでDGBTは、ECサイトの運営現場が抱えるセキュリティ対策の実態と課題を明らかにするため、「ECサイトにおけるセキュリティ対策に関する調査」を実施いたしました。
■調査サマリー
・【3Dセキュア原則義務化後の不正件数】
全体の68.2%が、3Dセキュア2.0の原則義務化以降も不正の発生件数の減少を実感できず。「増加した」(32.7%)が「減少した」(22.7%)を上回る結果に。
・【認識されている不正の手口】
最多は「クレジットカードのなりすまし利用(3Dセキュア突破・すり抜け)」(32.4%)。セキュリティ対策担当者では、なりすましやアカウント乗っ取りなど複数手口への警戒感が約5割にのぼる一方、非担当者の最多回答は「特になし」(29.7%)。
・【今後強化したいセキュリティ対策】
1位は「社内セキュリティ体制の構築・従業員教育」(33.6%)。担当者では59.4%、非担当者では22.3%と、37.1ポイントの差に。
・【不正の原因特定】
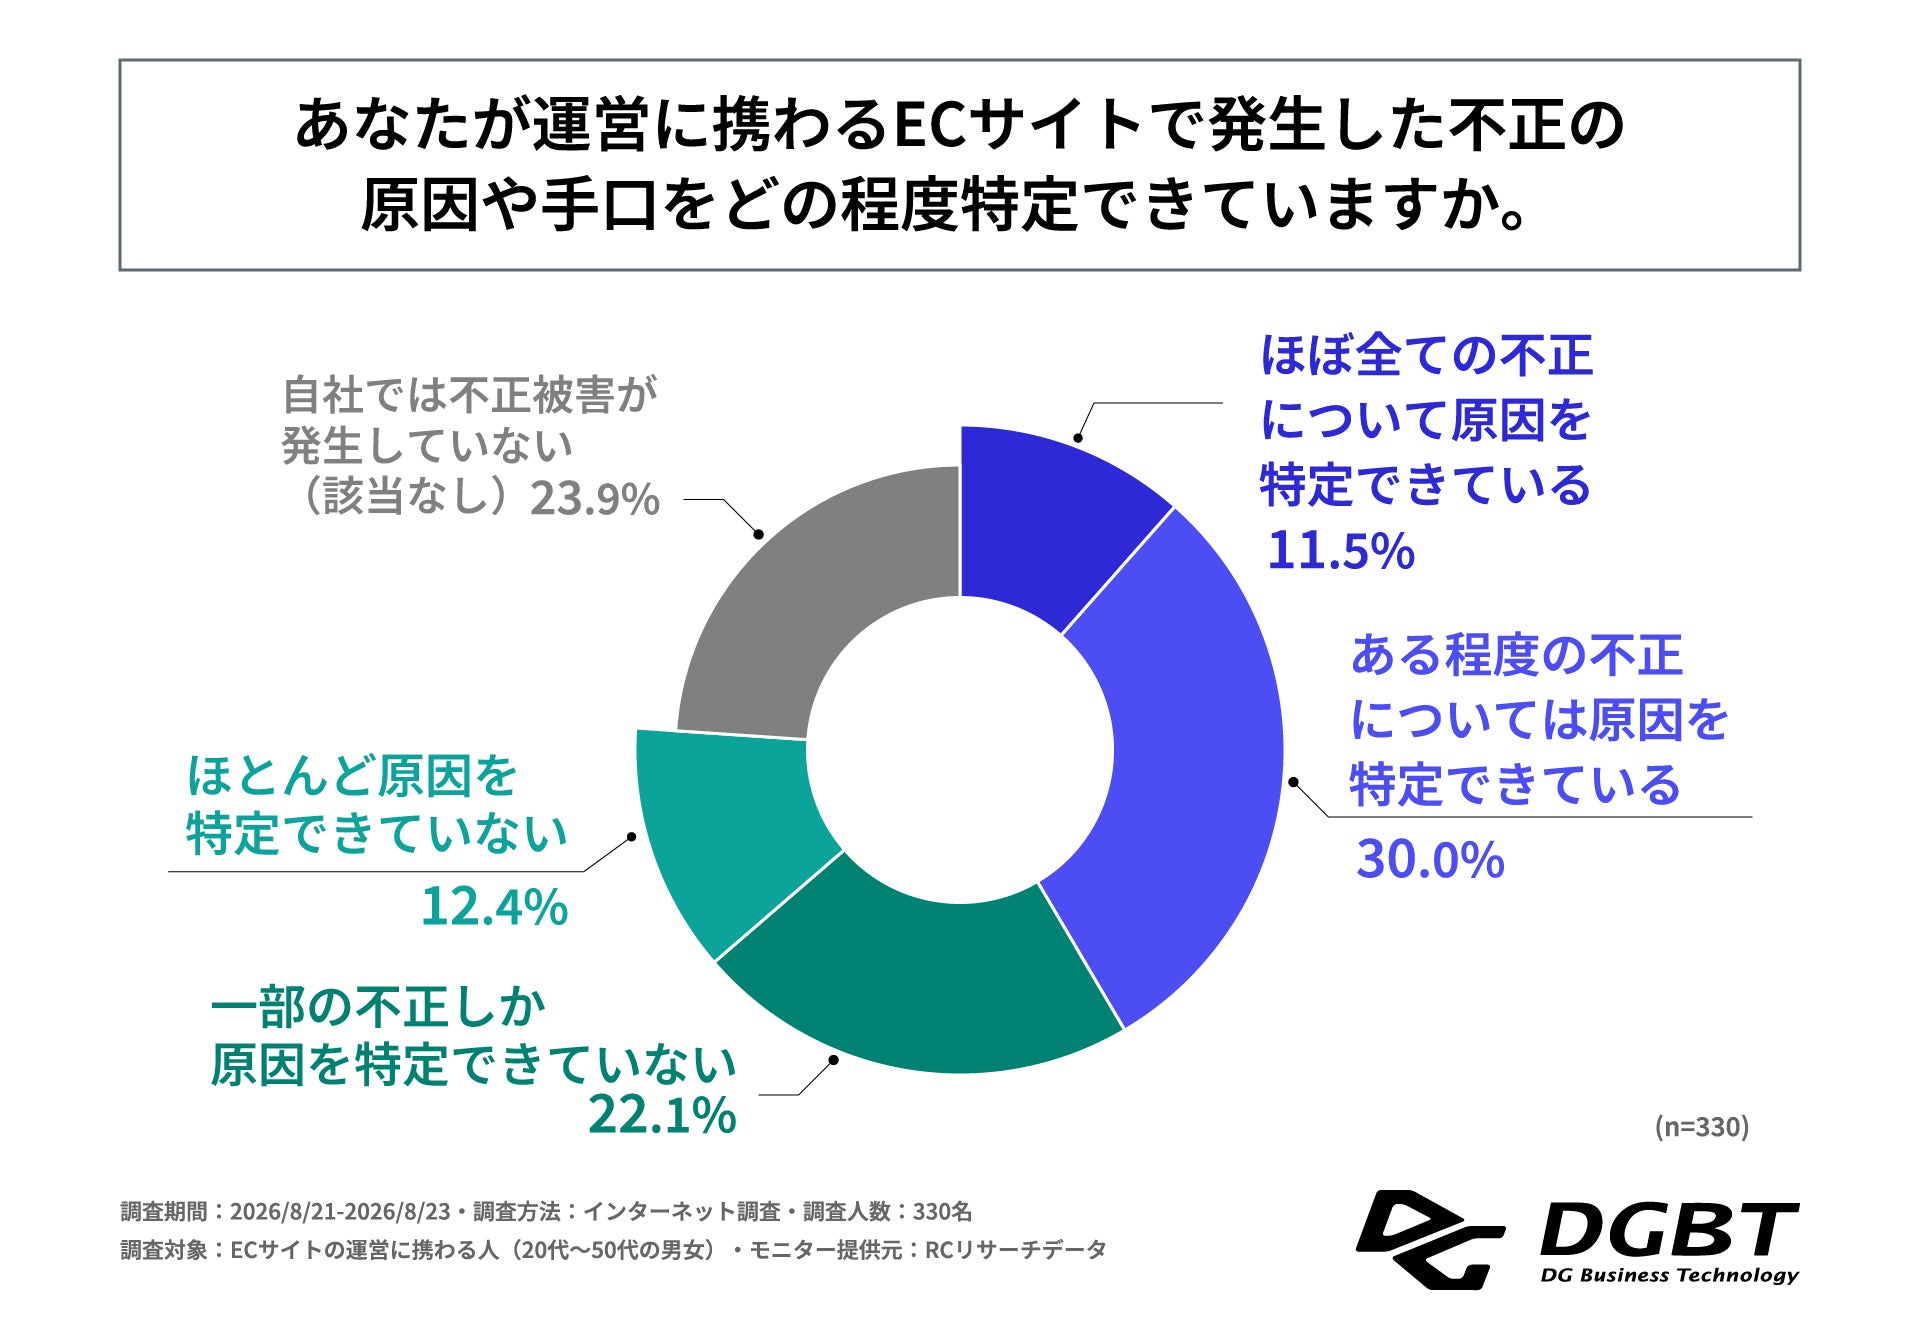
全体の34.5%が、発生した不正の原因や手口を十分に特定できていない。
・【損失額の把握】
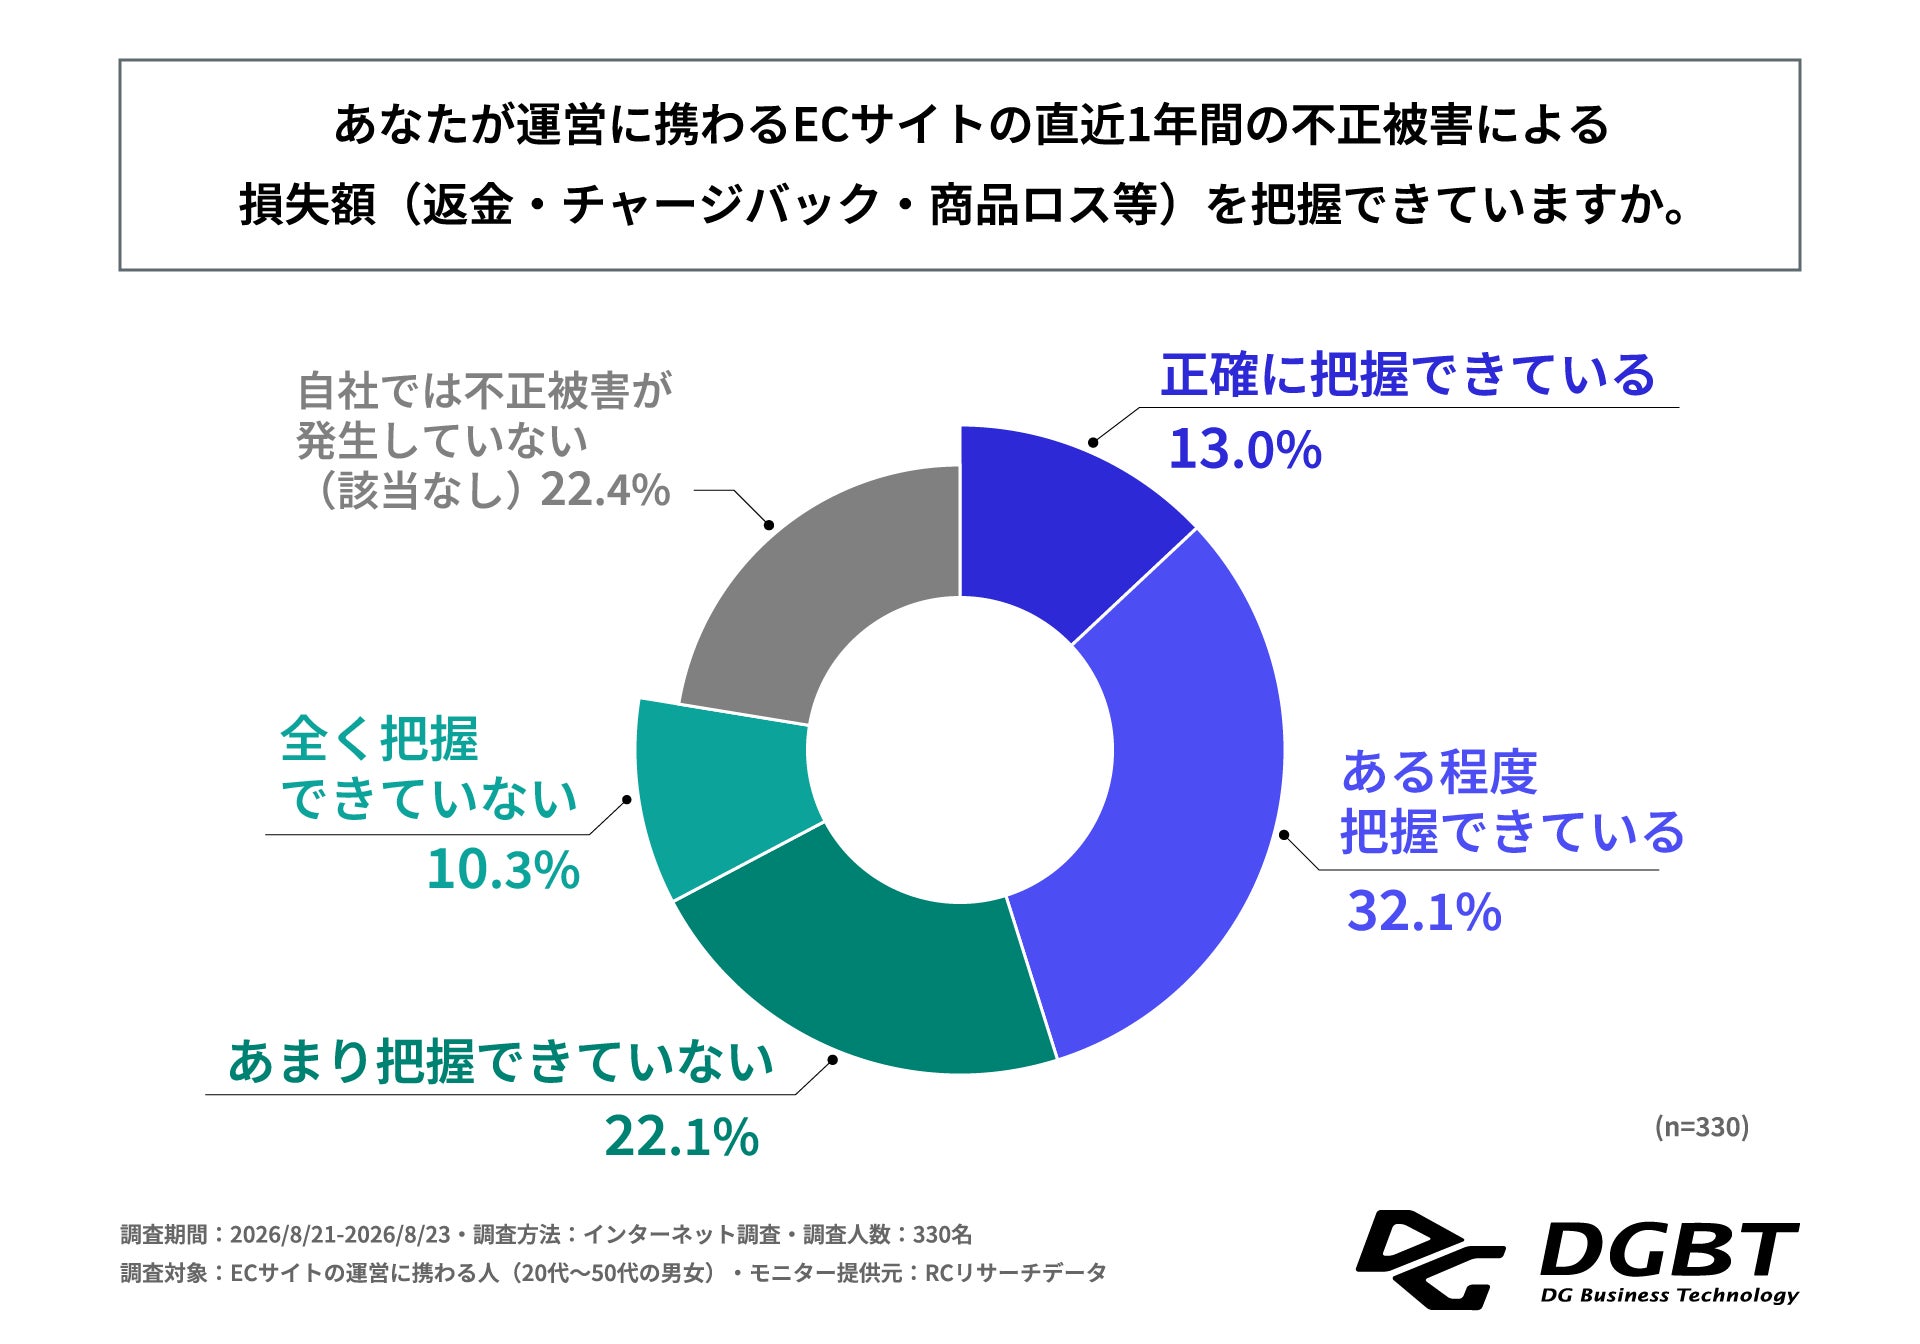
全体の32.4%が、直近1年間の不正被害による損失額を把握できていない。
・【原因究明を阻む要因】
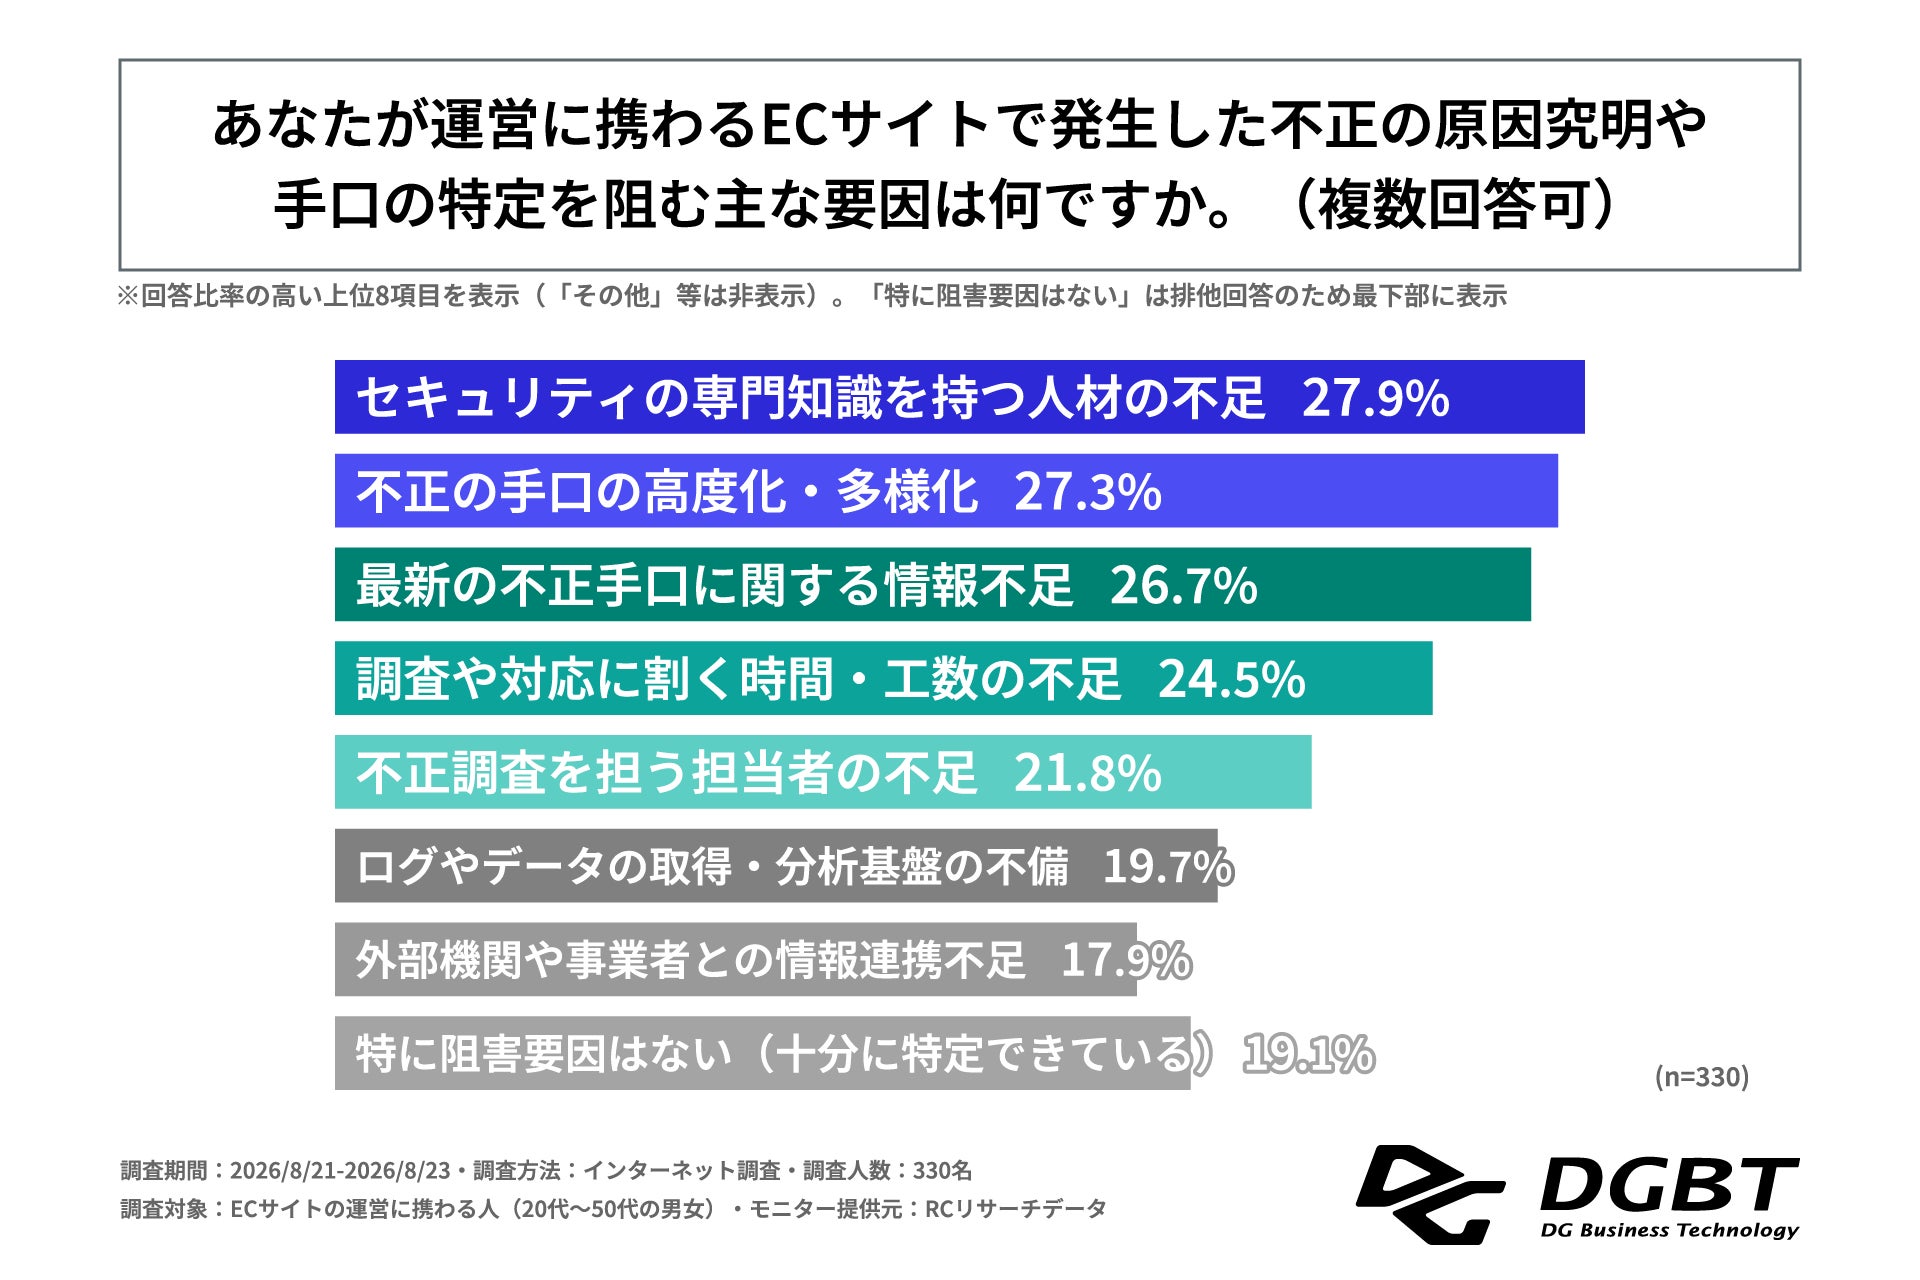
1位「セキュリティの専門知識を持つ人材の不足」(27.9%)、2位「不正の手口の高度化・多様化」(27.3%)、3位「最新の不正手口に関する情報不足」(26.7%)が、僅差で並ぶ。
■調査結果詳細
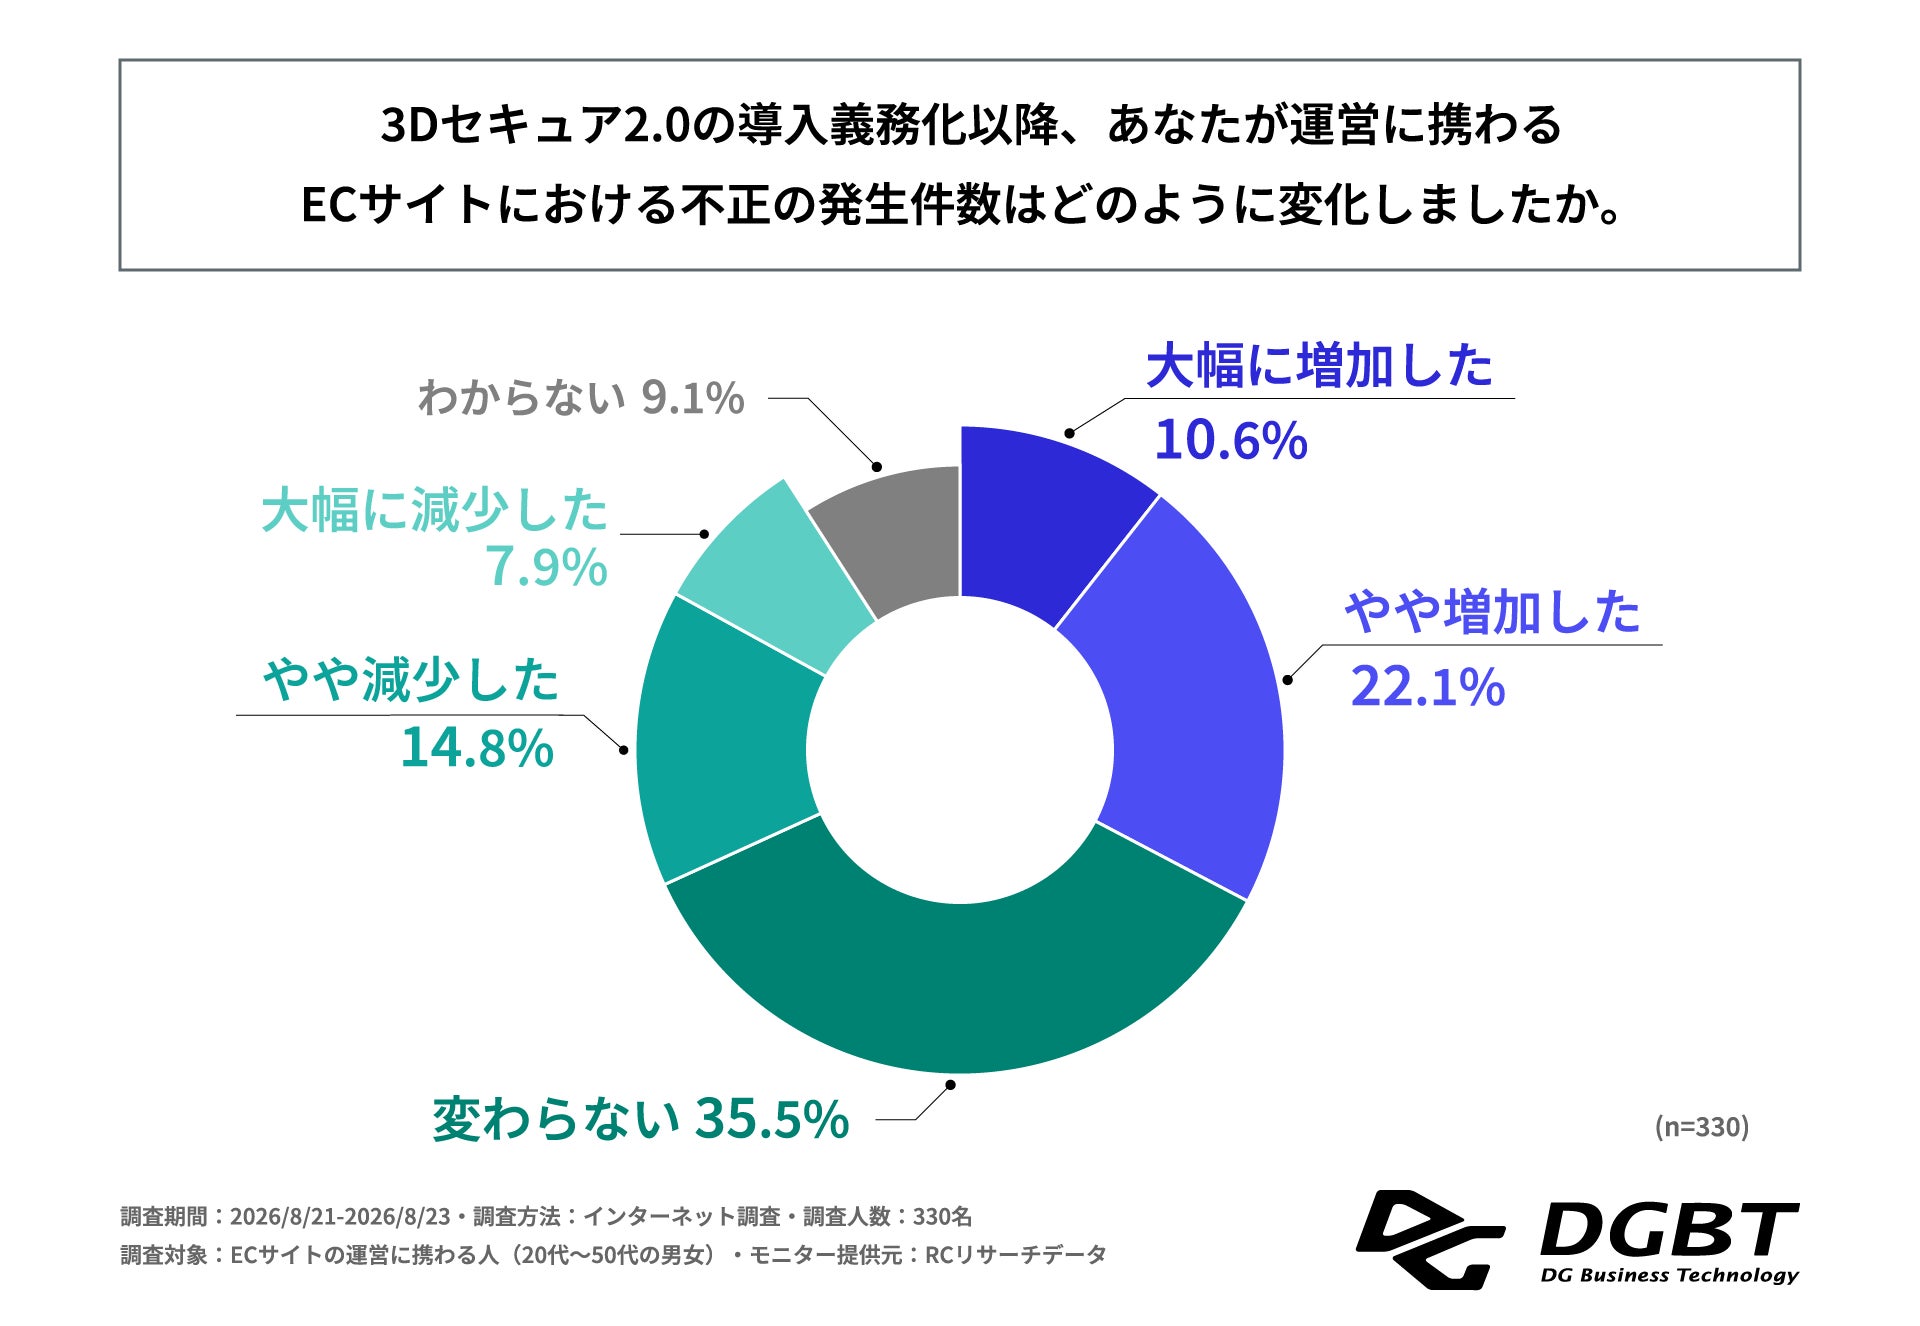
1.約7割が3Dセキュア2.0導入後も「不正減少」を実感できず。「増加」が「減少」を10.0ポイント上回る
3Dセキュア2.0の原則義務化以降における不正発生件数の変化を尋ねたところ、「変わらない」(35.5%)や「増加した(大幅・ややの合計)」(32.7%)を合わせ、全体の68.2%が不正の減少を実感できていないことが分かりました。さらに、「増加した」(32.7%)が「減少した(大幅・ややの合計)」(22.7%)を10.0ポイント上回っており、セキュリティ対策の強化後も依然として不正リスクが高止まりしている実態が浮き彫りとなりました。
2.認識されている手口の最多は「3Dセキュアのすり抜け」。担当者と非担当者で意識差も
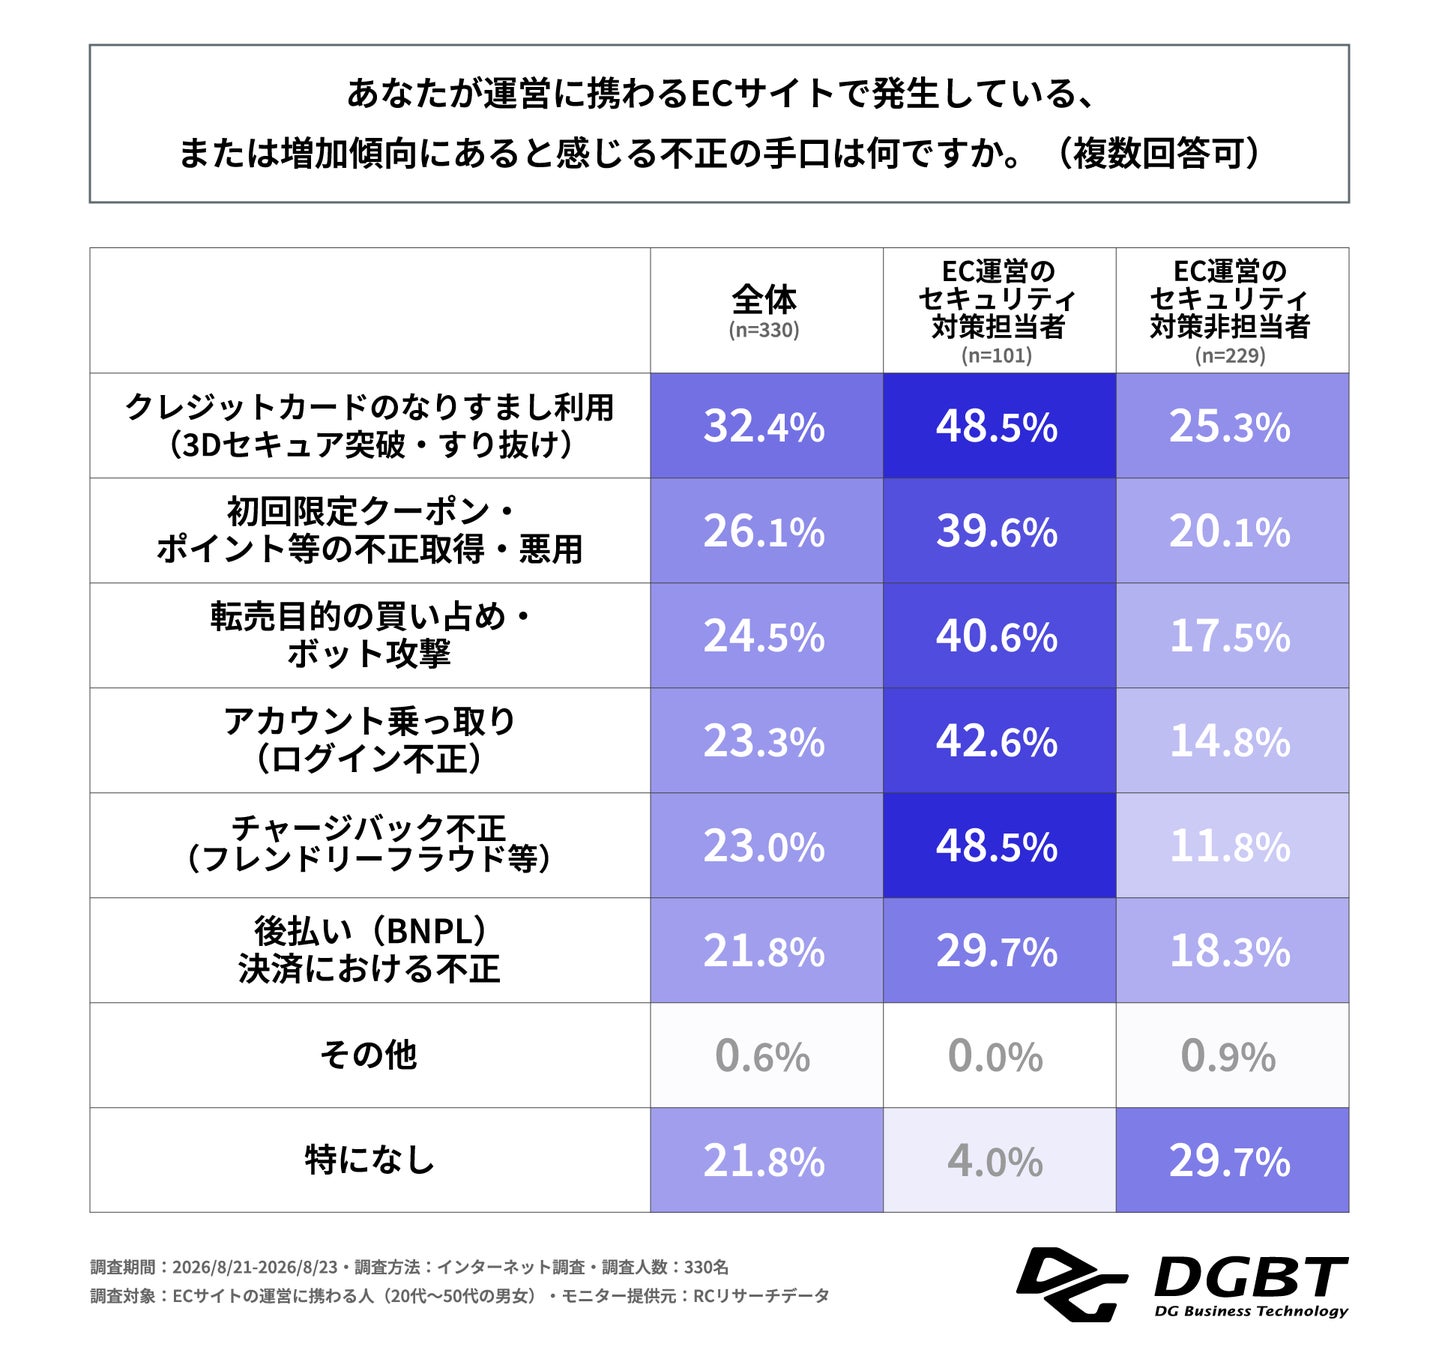
発生・増加傾向にある不正の手口を尋ねたところ、1位は「クレジットカードのなりすまし利用(3Dセキュア突破・すり抜け)」(32.4%)となり、対策導入後も認証をすり抜ける手法が最大の脅威と捉えられています。
また、セキュリティ対策の担当有無別に見ると、担当者は「3Dセキュア突破・すり抜け」(48.5%)「チャージバック不正(フレンドリーフラウド等)」(48.5%)や「アカウント乗っ取り」(42.6%)など複数手口への警戒感が約5割にのぼる一方、非担当者の最多回答は「特になし」(29.7%)となりました。社内における不正リスクへの認識や危機感には大きな開きが存在しています。
3.強化したい対策1位は「社内体制の構築・教育」。担当者の約6割が必要性を実感
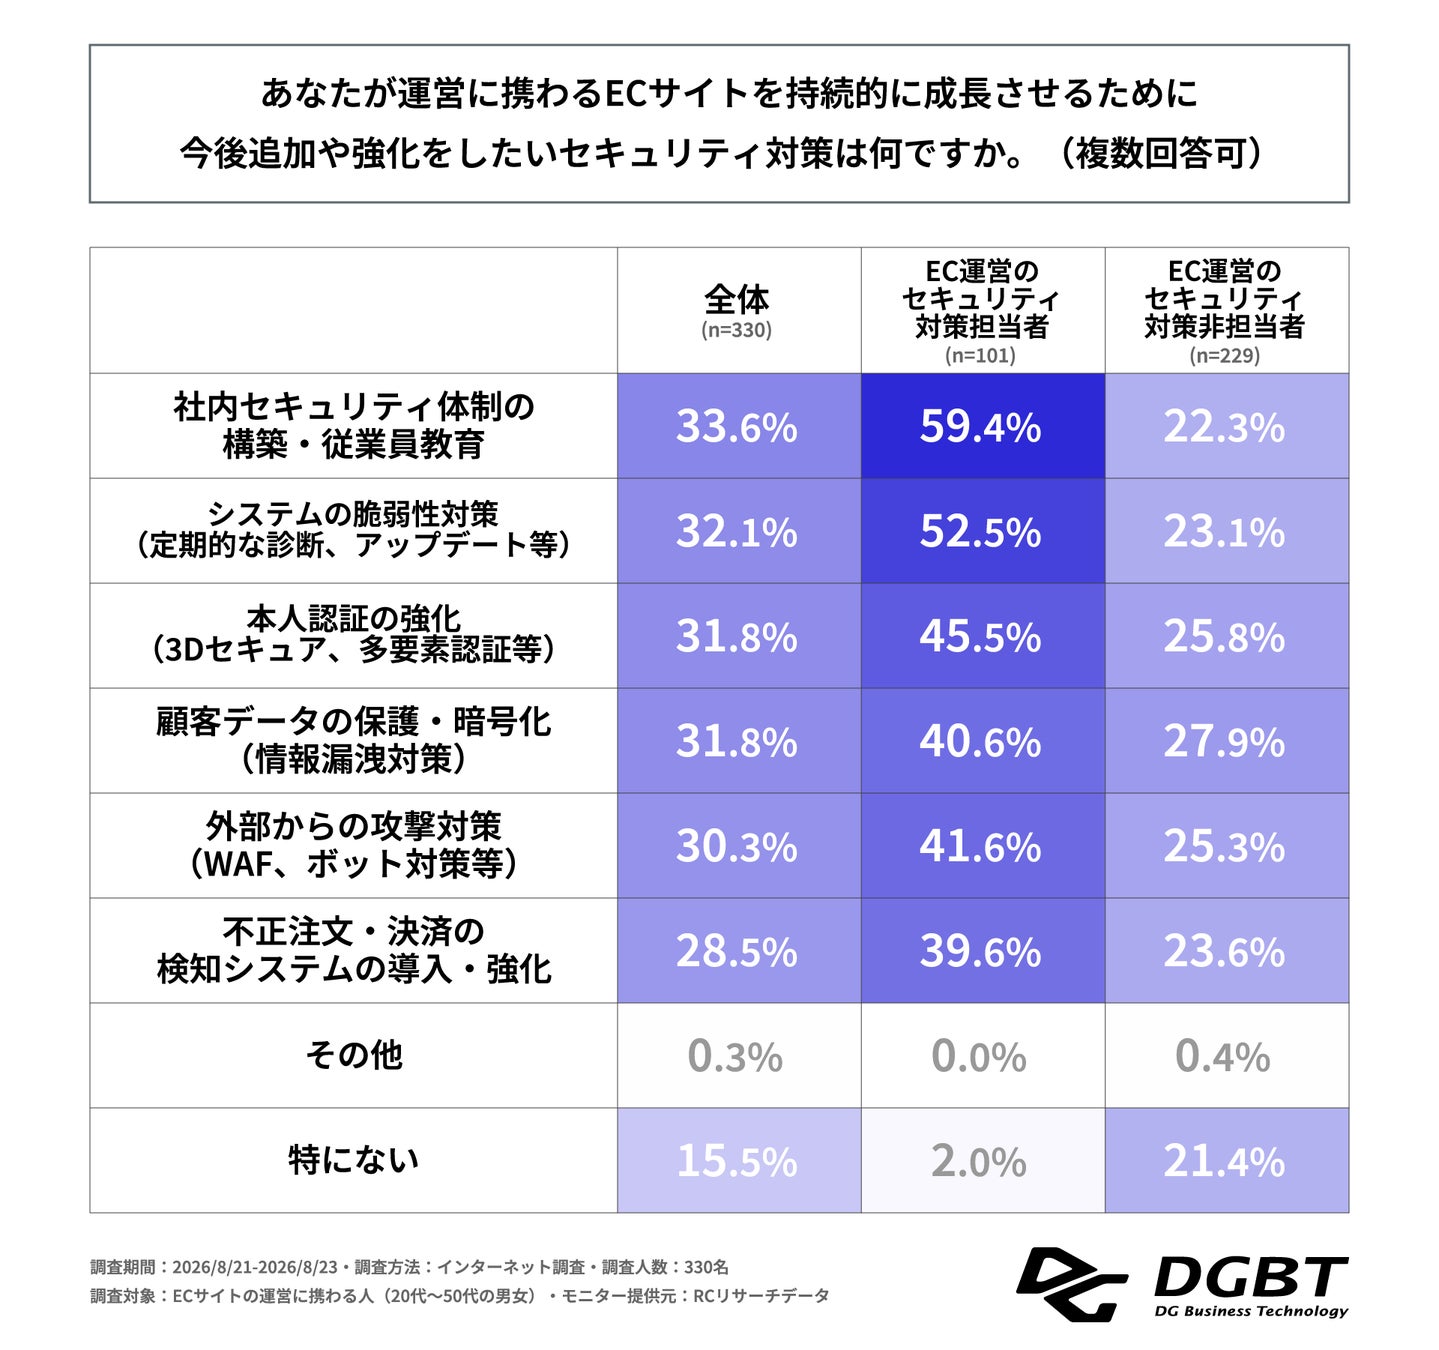
今後強化したいセキュリティ対策を尋ねたところ、1位は「社内セキュリティ体制の構築・従業員教育」(33.6%)となり、システム対応だけでなく組織面での対策強化を求める声が最多となっています。
セキュリティ対策の担当有無別で見ると、担当者では59.4%と約6割が「体制構築・教育」の必要性を挙げたのに対し、非担当者では22.3%にとどまり、37.1ポイントの大きな差がつきました。システム導入にとどまらず、社内のセキュリティ文化や体制のアップデートが求められているものの、その危機感や優先度については社内でギャップが存在することが判明しました。
4.約3人に1人が発生した不正の「原因・手口を特定できず」。不透明なままの運営が続く
発生した不正の原因や手口をどの程度特定できているかを尋ねたところ、「一部しか特定できていない」(22.1%)と「ほとんど特定できていない」(12.4%)を合わせた34.5%が、十分な原因究明に至っていません。
約3人に1人の運営担当者が不正の実態や手口を明確に把握できておらず、原因調査や根本的な対策が後手に回らざるを得ない現場の状況が窺えます。
5.3割以上が直近1年間の「被害損失額を把握できず」。ビジネスインパクトの見極めも困難に
直近1年間の不正被害による損失額(返金・チャージバック・商品ロス等)の把握状況を尋ねたところ、「あまり把握できていない」(22.1%)と「全く把握できていない」(10.3%)を合わせた32.4%が、被害額を把握できていないことが明らかになりました。
発生した不正の「原因・手口」だけでなく、「自社がいくら損害を被っているのか」という被害金額の全体像すら不透明なまま運用を続けざるを得ないEC事業者が3割以上にのぼる結果となっています。
6.原因究明を阻む障壁は「専門人材の不足」「手口の高度化」「情報不足」。社内外の要因が影響
不正の原因究明や手口の特定を阻む要因を尋ねたところ、1位「セキュリティの専門知識を持つ人材の不足」(27.9%)、2位「不正の手口の高度化・多様化」(27.3%)、3位「最新の不正手口に関する情報不足」(26.7%)が僅差で並びました。
人材やノウハウといった「社内リソースの不足」と、日々巧妙化する「外部の脅威」の両面が影響し、自社単独では発生した不正の実態把握や手口の追及が困難になっている背景が示されています。
■まとめ
今回の調査では、3Dセキュア2.0の原則義務化後も不正減少の実感が乏しく、約3人に1人が不正の原因や損失額すら把握できていない実態が明らかになりました。
背景には、巧妙化する不正手口に対し、専門人材や情報などのリソース不足により自社単独での調査や対応が追いついていない現状があります。さらに、不正に対する脅威感や体制強化の必要性が一部の担当者に偏っており、組織全体としてセキュリティリスクに対処しきれていない課題も浮き彫りとなっています。
単なるセキュリティシステムの導入にとどまらず、「専門知識を持った体制の構築」や「迅速な不正実態の把握・原因究明」こそが、EC事業を脅かす不正被害から売上・ブランドを守る大きな鍵を握っています。
DGBTは、ECサイトにおける不正検知・セキュリティ対策支援を通じて、高度化する不正手口への対応と現場の運用負荷軽減を強力にサポートしています。今後も安全・安心なEC運営環境の構築と、EC事業者の持続的な成長を双方から支援してまいります。
■本調査の監修者
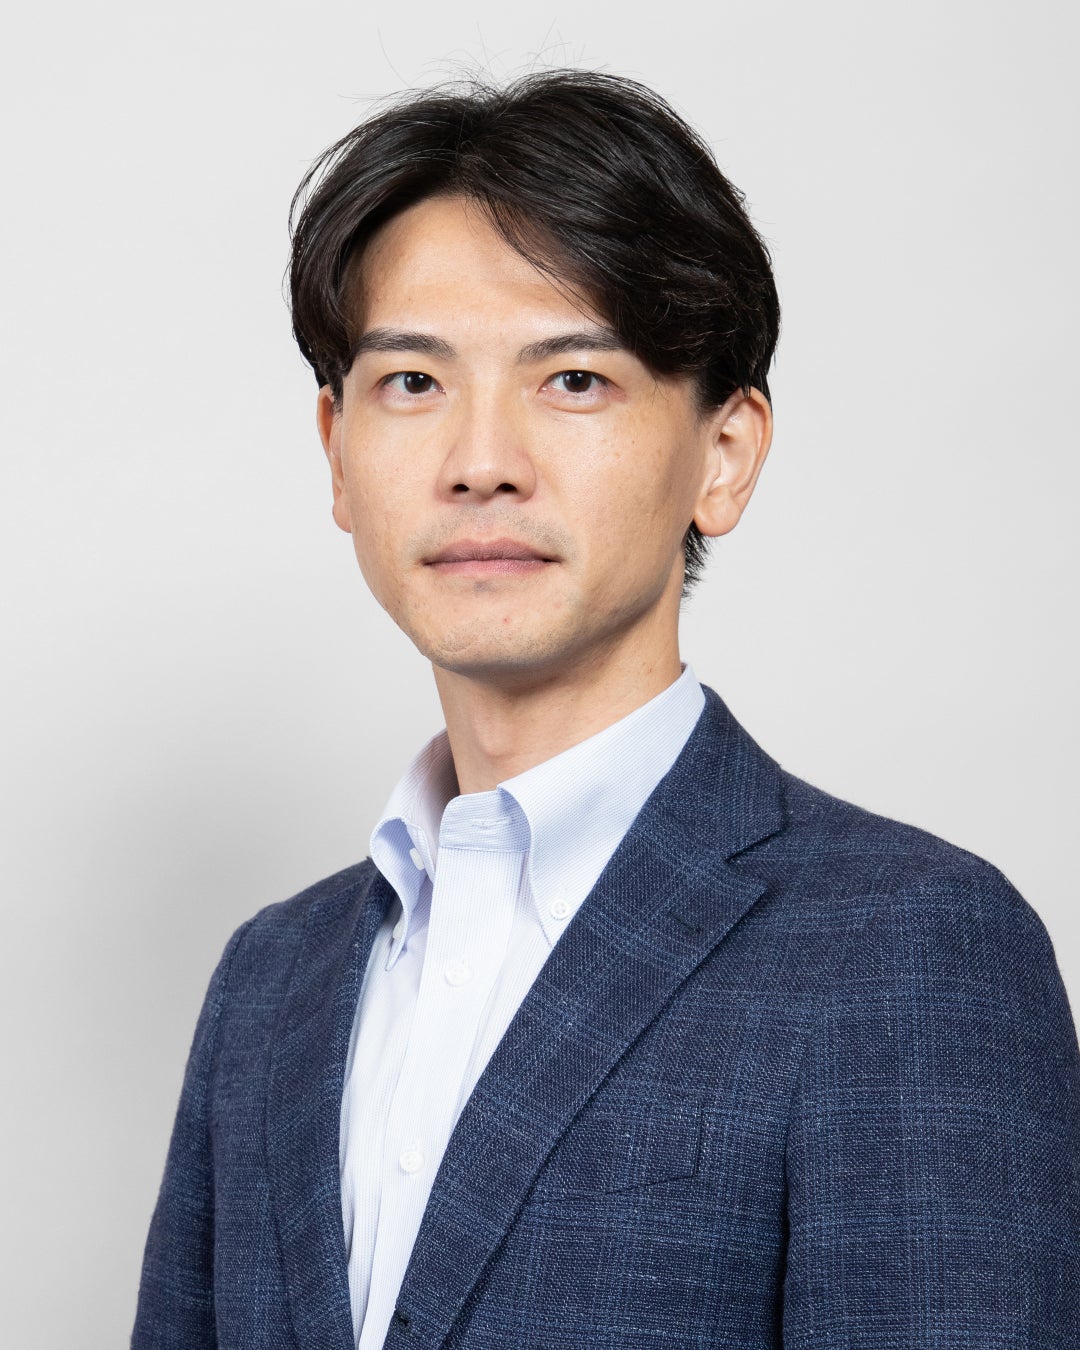
関 隆進(せき たかゆき)
株式会社DGビジネステクノロジー
プロフェッショナルソリューション本部
執行役員 本部長
ネット金融グループのクレジットカード事業でのマーケティング・商品企画を経て、SaaS型ツールを展開するナビプラス(現DGBT)の経営管理マネージャー、不正検知サービスを提供するスクデット(現DGBT)の取締役を歴任。不正対策のスペシャリストとして、長年にわたり多数のEC事業者へ不正・セキュリティ支援を行ってきた。現在はDGBTのプロフェッショナルソリューション本部長として事業を牽引し、高度化する不正行為からEC事業を守るための最適なソリューションを提供している。
<コメント>
国内で大規模な情報漏えいや不正アクセスが相次ぐ中、セキュリティ対策はEC事業者にとって事業の信頼を左右する重要な経営課題となっています。今回の調査結果は、3Dセキュア導入後も不正を防ぎきれず、さらに被害の実態把握や対策が一部の担当者へ委ねられている現場の現状を示しています。
原因が特定できないままでは、対策はどうしても後手に回ってしまいます。AIによる検知と専門家の知見を組み合わせることで実態を迅速に可視化し、原因特定から対策までを「組織的」に回す体制を構築することこそが、EC事業の持続的な成長に直結すると考えています。
■調査概要
調査期間:2026年8月21日~2026年8月23日
調査方法:インターネット調査
調査対象:ECサイトの運営に携わる20代~50代の男女
調査人数:330名
モニター提供元:RCリサーチデータ
※本調査における「不正」には、クレジットカードの不正利用のほか、その他の不正も含みます。
※本調査では、ECサイト運営における担当業務に「セキュリティ対策・不正対応・リスク管理」を含む回答者を「EC運営のセキュリティ対策担当者」、含まない回答者を「EC運営のセキュリティ対策非担当者」としています。
※回答比率は小数点第二位を四捨五入しているため、回答比率の合計は100.0%にならない場合があります。
■調査実施会社
【株式会社DGビジネステクノロジー】https://www.dgbt.jp/
デジタルガレージグループのデジタルビジネス総合支援企業。戦略策定からデジタルマーケティング、セキュリティ、データ活用など、コマースやデジタルビジネスのあらゆるプロセスを包括的に支援し、事業者の成長を後押しします。また、決済事業を展開する株式会社DGフィナンシャルテクノロジーとの両輪体制で、事業者のビジネス最大化と経営基盤の強化を推進します。
【セキュリティ・不正対策ソリューションについて】
https://www.dgbt.jp/solutions/fraud-detection
DGBTは、サイバー攻撃対策から不正利用の削減、決済承認率の改善まで、EC事業者のセキュリティ対策をトータルに支援しています。「クレジットカード・セキュリティガイドライン」6.0版で求められる「カード情報保護対策」と「不正利用対策」に対応するソリューションを幅広く取り揃え、事業者の状況や要望にあわせて最適な対策を提案します。
<主な提供サービス>
・脆弱性診断サービス:セキュリティエンジニアによる手動のスポット診断から、ツールによる継続・定額型の診断まで対応
・不正検知サービス:AIを活用し、決済時の不正利用だけでなく、不正会員登録や不正ログインなどさまざまな不正を検知
・決済モニタリングサービス:決済エラーや3Dセキュア導入前後の変化を可視化し、決済承認率の改善を支援
不正対策の基礎知識や最新動向は、セキュリティ情報サイト「不正検知ナビ」で発信しています。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
