アンドドット、常駐型FDEをセキュリティ領域へ展開し、新サービス「FDE for Security」の提供を開始
常駐型FDEが脆弱性の発見・修正・継続対応までを一気通貫で支援
常駐型FDEで企業のDXを一気通貫で支援するアンドドット株式会社(本社:東京都渋谷区、代表取締役:茨木 雄太、以下:アンドドット)は、セキュリティの「診断」と「対策」を同じエンジニアが顧客企業の現場で継続して担う新サービス「FDE for Security」の提供を開始します。
本サービスでは、アンドドットの常駐型FDE(Forward Deployed Engineer)が顧客企業のインフラとアプリケーションに入り込み、脆弱性やセキュリティホールを発見します。発見した問題を報告して終わるのではなく、修正・設定変更・仕組みの改修までFDE自身が実装し、新たな脆弱性にも備えられる状態を現場でつくり続けます。
常駐型FDEとは
常駐型FDE(Forward Deployed Engineer)とは、アンドドットのエンジニアがチームの一員として顧客の現場に入り込み、課題の発見から解決策の設計、開発・検証、そして運用・定着までを一気通貫で伴走するサービスです。単発のツール導入や構想提案で終わらせず、「会社まるごと、DXしつくす」という思想のもと、成果が現場に根づくまで並走します。
【背景】脆弱性診断後の対策実装が進まない企業課題
サイバー攻撃による業務停止や情報漏洩は、企業経営に関わる問題です。
ランサムウェアによる工場や基幹システムの停止、取引先や子会社を経由した侵入、公開された脆弱性を突く攻撃などが続いています。
一方、多くの企業では、セキュリティ対策を進めるうえで次のような課題を抱えています。
-
脆弱性診断で問題が見つかっても、修正を担う人材が社内に足りず、報告書の指摘事項が残り続ける
-
クラウド、オンプレミス、SaaS、内製アプリケーションが混在し、システム全体を見渡して対応の優先順位を付けられる人材がいない
-
新たな脆弱性が公開された際に、自社のどのシステムが影響を受けるのかを調査し、対策へ着手するまでに時間がかかる
-
年1回の診断では、その後に追加されたシステムや変更された設定を継続的に把握できない
アンドドットは、企業のセキュリティ対策に必要なのは診断の道具だけではなく、問題を発見した現場で修正まで実行できる人材だと考えました。そこで、これまで提供してきた常駐型FDEの進め方をセキュリティ領域に向けて組み直し、「FDE for Security」として提供します。
【サービスの特徴】「見つける・塞ぐ・守り続ける」を一つに
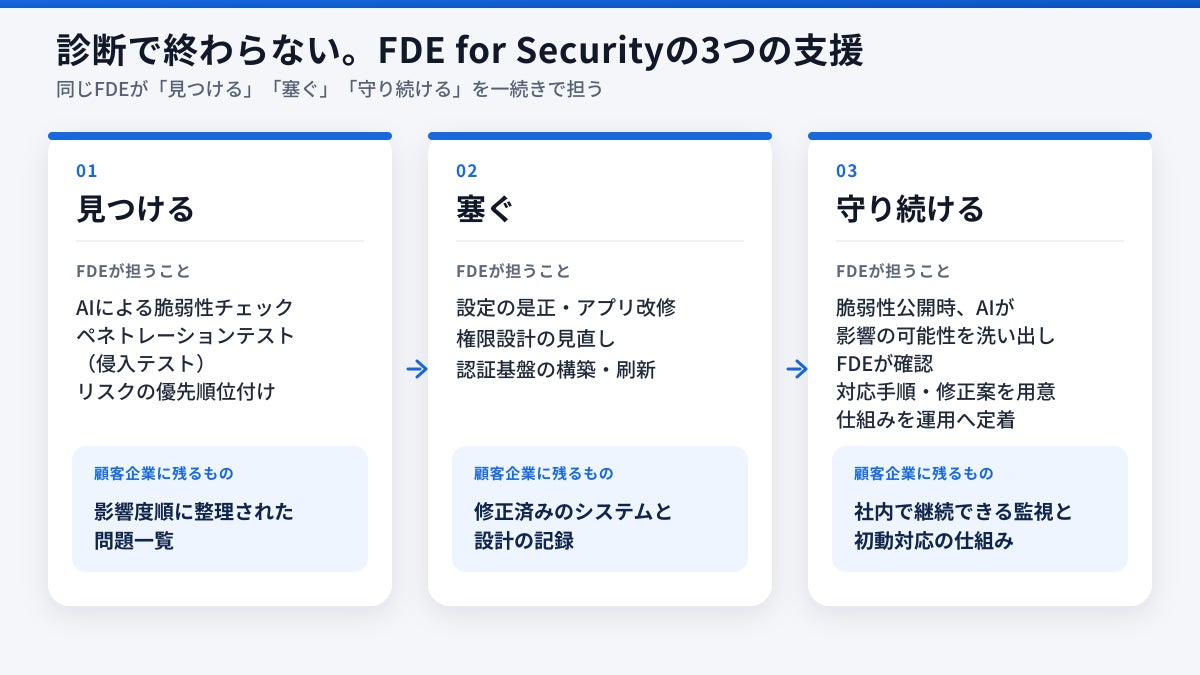
FDE for Securityの最大の特徴は、診断担当と実装担当を分けないことです。同じFDEが顧客企業の現場でシステム構成と業務を理解し、「見つける」「塞ぐ」「守り続ける」の三つを一続きで提供します。
-
見つける|AIを使った脆弱性診断とペネトレーションテスト
AIによる脆弱性チェックとペネトレーションテストを実施します。ペネトレーションテストは、対象範囲と実施方法について事前に顧客企業と合意し、その許可のもとで実施します。ネットワーク、サーバー、クラウド設定などのインフラと、Webアプリケーション、API、認証機能などのアプリケーションを対象に、FDEが業務への影響と攻撃の現実性を踏まえて、対応の優先順位を判断します。
-
塞ぐ|診断を担当したFDEが対策を実装
発見した問題に対して、診断を担当したFDE自身が対策を実装します。設定の是正、アプリケーションの改修、権限設計の見直し、認証基盤の構築・刷新などを行い、指摘事項が実際に解消された状態まで支援します。
-
守り続ける|新たな脆弱性への初動を仕組み化
新たな脆弱性が公開された際に、AIが顧客企業のシステム構成と照合して影響の可能性を洗い出し、FDEが確認したうえで、対応手順や修正案を用意する仕組みを構築します。この仕組みを顧客企業の運用に組み込み、FDEの支援終了後も社内で監視と初動対応を継続できる状態を目指します。
【他のセキュリティ支援との違い】診断から対策の実装、運用への定着までを同じFDEが担う
一般的な外部支援では、脆弱性の診断、システムの改修、方針や規程の整備を、それぞれ異なる事業者が担う場合があります。その場合、診断で見つかった問題の修正や、その後の運用を別の事業者や社内担当者へ引き継ぐ必要があります。
「FDE for Security」は、これらの役割を別々の事業者に分けず、同じFDEが顧客企業の現場に常駐します。リスクの発見から対策方針の策定、修正の実装、運用への定着までを一気通貫で担います。
【支援体制】FDE・Success Partner・Expertで構成する「FDU」
「FDE for Security」は、一人のエンジニアだけで支援するのではなく、FDU(Forward Deployed Unit)というチーム単位で提供します。FDUは、顧客企業の現場で対策を進めるFDEを中心に、Success PartnerとExpertで構成します。
-
FDE: FDUの中心として顧客企業の現場に常駐し、診断、対策の実装、仕組みづくりを進めます。
-
Success Partner: アンドドット本社から並走し、顧客企業と支援の目的や対応の優先順位をそろえます。
-
Expert: 必要に応じて本社から支援に加わり、高度な攻撃手法や業界固有の論点に関する専門知識を補います。
担当するFDEだけに対応を委ねるのではなく、アンドドットが蓄積してきた設計パターン、実証済みの実装、セキュリティの知見をチームで活用します。
【サービスの進め方】4段階を繰り返し、診断と対策を継続的に改善
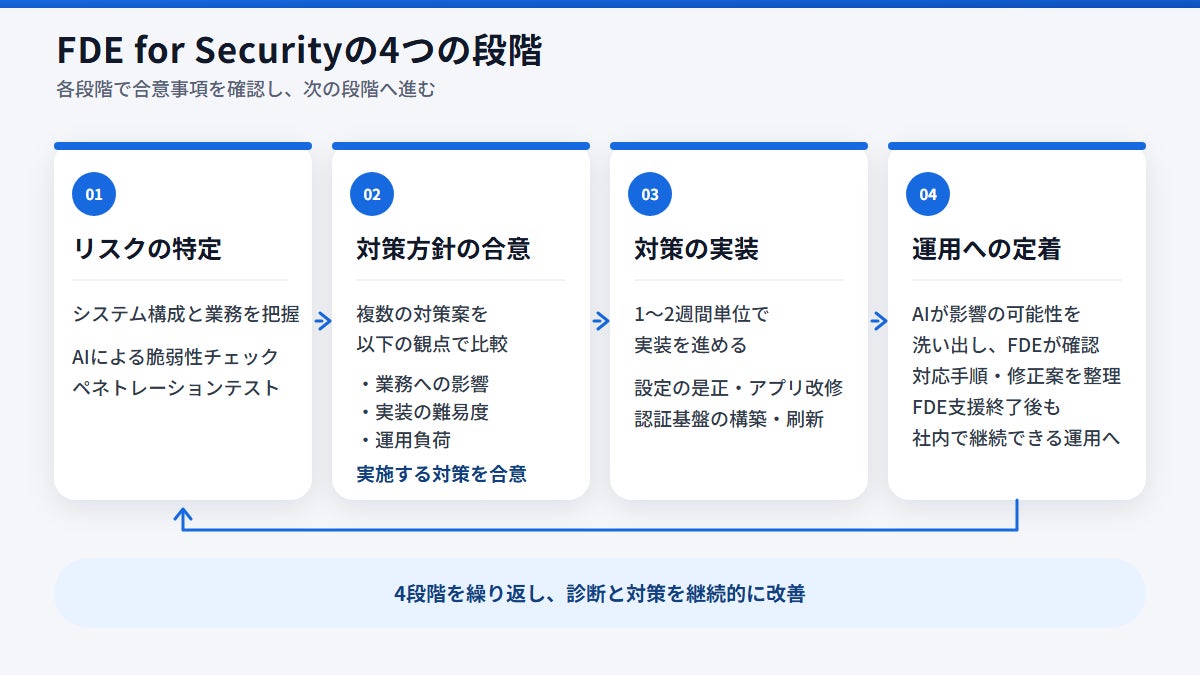
「FDE for Security」は、常駐型FDEの支援プロセスである「FDEジャーニー」に沿って、次の4段階を進めます。各段階で合意事項を顧客企業と確認してから、次の段階へ進みます。
-
リスクの特定
顧客企業の現場でシステム構成と業務を把握し、AIによる診断とペネトレーションテストを通じて、優先して対応すべきリスクを特定します。
-
対策方針の合意
複数の対策案を、業務への影響、実装の難易度、運用負荷の観点から比較し、実施する対策を顧客企業と合意します。
-
対策の実装
1〜2週間の単位で、設定の是正、アプリケーションの改修、認証基盤の構築などを進めます。顧客企業の現場を巻き込みながら、対策が実際に機能する状態まで仕上げます。
-
運用への定着
新たな脆弱性の公開時に速やかに対応できる仕組みを顧客企業の運用へ組み込み、FDEの支援終了後も社内で継続できる運用体制を整えます。
この4段階は、一度実施して終わるものではありません。一つのリスクへ対応することで新たな課題が明らかになるため、FDEが常駐している間、診断と対策の改善を繰り返します。
最高技術責任者からのメッセージ
アンドドット株式会社
最高技術責任者 高根沢 光輔
「脆弱性診断の報告書は、受け取った日がいちばん価値があり、修正されないまま日ごとに古くなっていきます。セキュリティ対策で本当に効くのは、指摘を受けたらすぐに設定を直し、コードを書き換え、同じ穴が二度と開かない仕組みを残すことです。FDE for Security では、システム構成と業務を理解したエンジニアが、診断から修正までを自分の手で担います。新しい脆弱性が公開されたときは、影響調査の初動をAIで短くします。私たちが自社の開発基盤で日々実践しているこのやり方を、お客様の現場にそのまま持ち込みます。」
【対象】診断後の対応や継続運用に課題を抱える企業
「FDE for Security」は、主に次のような課題を抱える企業を対象としています。
-
脆弱性診断を受けているものの、指摘事項への対応が進んでいない
-
グループ会社や拠点ごとにシステムが異なり、セキュリティ水準をそろえられていない
-
認証基盤や権限管理を見直したいが、設計から実装まで担える人材がいない
-
新たな脆弱性が公開されるたび、影響調査に多くの工数がかかっている
-
セキュリティ人材の採用・育成を待たず、対策を前へ進めたい
導入にあたっては、顧客企業のシステム環境や現在の対策状況を確認し、優先度の高い範囲から支援内容を設計します。
【アンドドット株式会社 会社概要】
会社名 :アンドドット株式会社(AndDot Inc.)
設立 :2023年6月6日
所在地 :〒150-0043 東京都渋谷区道玄坂1-16-6 二葉ビル(GUILD) 2F-O1
代表者 :代表取締役 茨木 雄太
事業内容:常駐型FDE/AXプロデュース事業/行政向け事業/共創事業(AIとテクノロジーを軸に、企業・行政・地域の変革を一気通貫で支援)
URL :https://and-dot.co.jp/
【本リリースに関するメディアからの問い合わせ】
会社名 :アンドドット株式会社
E-mail :pr@and-dot.co.jp
担当者 :アンドドット広報室
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
