OrcaRouter、AI攻撃エージェントからWebサイトを守る「Shield」の提供を開始
攻撃エージェントを「ブロック」せず「欺く」新たな防御。FBIが警告したAI攻撃ツール「ARTEX」を使った実証では、認証バイパスを0件に抑制
米国のAI研究機関Continuum AIが開発し、FlashLabs株式会社が日本市場向けに独占提供するAI推論ゲートウェイ「OrcaRouter」は、AI攻撃エージェントや自動スキャナーからお客様のWebサイト・Webアプリを守る防御機能「Shield」の提供を開始したことをお知らせします。
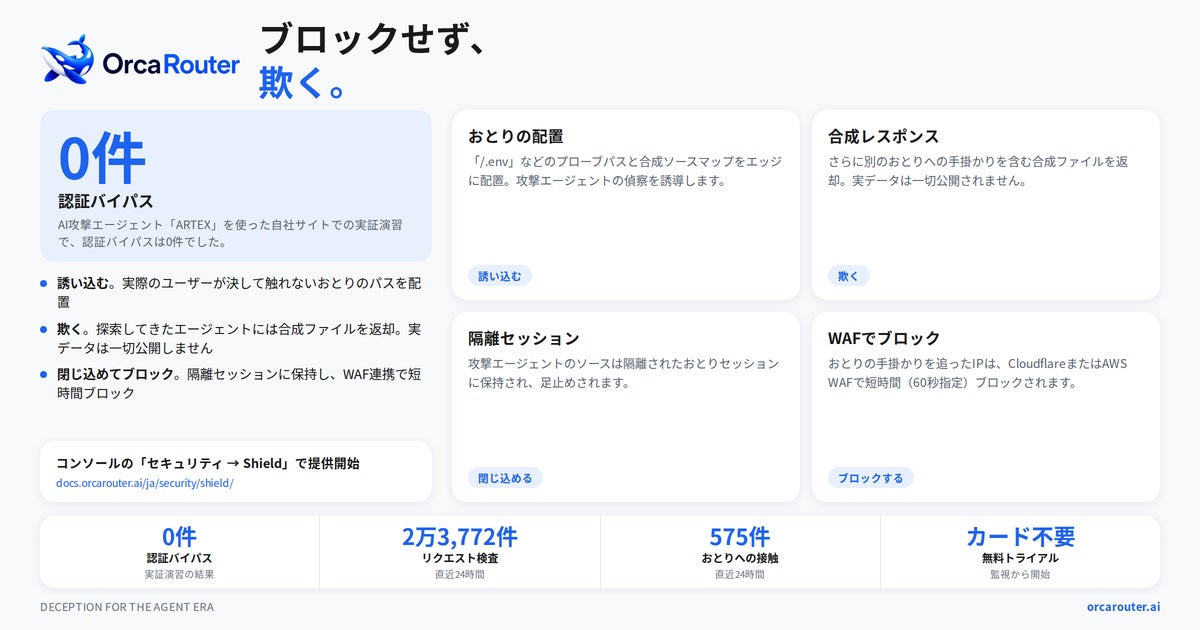
Shieldは、攻撃してくるAIエージェントを「ブロック」するのではなく「欺く」ことで防御する新しいアプローチの機能です。実際のユーザーが決してリクエストしないおとりのファイルやパスをWebサイトのエッジに配置し、探索してきたエージェントを偽の世界へ誘い込みます。実データを一切公開せずに攻撃エージェントの行動を封じるため、従来の遮断型(ブロック型)の防御では対応が難しくなってきている、AIエージェントによる攻撃に効果を発揮します。
主なポイント
-
「ブロック」ではなく「欺く」防御:AI攻撃エージェントを、実データを含まない合成の世界へ誘い込み、閉じ込めます
-
4つのステップで防御:「誘い込む」「欺く」「閉じ込める」「ブロックする」の順に攻撃エージェントの動きを封じます
-
自社サイトでの実証:FBIが2026年11月に警告したAIペネトレーションテストツール「ARTEX」を自社の本番サイトに仕掛けた検証で、認証バイパスを0件に抑えました
-
段階的に始められる:監視タグ1つから始め、エッジでのおとり、WAF連携、完全保護へと段階的に拡張できます
-
カード不要の無料トライアル:管理者の操作だけで、クレジットカード不要でトライアルを開始できます
開発の背景
AIエージェントの進化に伴い、攻撃の手口も変化しています。従来のスキャナーが決まったパターンで脆弱性を探すのに対し、AI攻撃エージェントは目的を自然言語で与えるだけで、偵察(リコネ)、脆弱性の発見、認証情報の窃取、権限の昇格までを自律的に実行します。
米国連邦捜査局(FBI)は2026年11月13日付のFLASH勧告で、オープンソースのAIペネトレーションテストフレームワーク「ARTEX」が攻撃者に悪用され、世界中の組織を対象にした攻撃キャンペーンに使われていると警告しました。ARTEXは当初、セキュリティ研究者向けの正規ツールとして公開されましたが、その後リポジトリは削除されたものの、フォークやアーカイブを通じて拡散が続いています。同勧告によると、ARTEXを使った攻撃では、初期標的の特定から特権アクセス獲得まで3時間以内に進行した事例もあるとされています。
このようなAI攻撃エージェントの脅威に対して、従来のWeb Application Firewall(WAF・Webサイトへの攻撃を検知・遮断する仕組み)による遮断だけでは、人間の操作を模倣するエージェントを検知しきれないケースが増えています。Shieldは、「攻撃者をブロックする」のではなく「攻撃者を欺き、偽の世界で足止めする」という発想の転換によって、この課題に対応します。
Shieldについて
Shieldは、OrcaRouterのコンソールの「セキュリティ → Shield」から利用できる新機能です。攻撃エージェントに対して、次の4つのステップで防御します。

|
ステップ |
何が起きるか |
|
誘い込む |
実際のユーザーが決してリクエストしないおとり(/.envなどのプローブパスや、Shieldスクリプトの隣に置かれた合成ソースマップ)を配置します |
|
欺く |
探索してきたエージェントには、さらに別のおとりへの手掛かりを含む合成ファイルやレコードが返されます。実データは一切公開されません |
|
閉じ込める |
攻撃エージェントのソースは、隔離されたおとりセッションに保持されます |
|
ブロックする |
WAFを接続している場合、おとりの手掛かりを追ったIPは、CloudflareまたはAWS WAFで短時間(60秒を指定して)ブロックされます |
ログインや決済を含む公開ページと実際のルートは、常にお客様自身のアプリケーションに届きます。Shieldが応答するのは、お客様がリストに載せたおとりパスだけです。
3つの運用方法
Shieldは、運用負荷に応じて段階的に導入できます。
|
監視 |
エッジでのおとり |
保護 |
|
|
やること |
<script async>タグを1つ追加する |
CDNまたはエッジにアダプターをデプロイする |
JSバンドルをアップロードし、Shield経由で配信する |
|
得られるもの |
どのエージェントがサイトを偵察しているかを把握できます |
エッジ上のプローブパスがShieldのおとりに送られます |
Shieldがおとりを配置したうえでバンドルを配信します |
|
削除方法 |
タグを削除する |
アダプターを削除する |
元のscriptタグに戻す |
まずは「監視」から始め、サイトの実際のトラフィックを確認しながら「エッジでのおとり」「WAF連携」「完全保護」へと段階的に拡張できます。各ステップは個別に元に戻せます。
観察モードと強制モード
Shieldには2つのモードがあります。観察するモード(デフォルト)では、おとりへのプローブと自動化シグナルを記録するだけで、ブロックやレート制限は行いません。実際のトラフィックに問題がないことを確認してから強制モードに切り替えると、おとりへのプローブを隔離された合成環境に送り込み、ソースを閉じ込め、WAFによるブロックが有効になります。
自社サイトでの実証(RED CELL EXERCISE)
Shieldの効果を検証するため、OrcaRouterは2026年11月18日に、自社の本番サイトに対してレッドチーム演習(自社の防御を攻撃者の立場から検証する演習)を実施しました。攻撃役として用いたのは、FBIがFLASH勧告で警告した自律型AIペネトレーションテストツール「ARTEX」です。
演習では、ARTEXは開始から5分ほどで、/.envや/.git/configなどの機密ファイルパスに到達しました。しかし、そこで取得できたのはShieldが用意した合成のおとりでした。ARTEXはShieldが仕掛けた合成ファイルを「本物の設定ファイル」と誤認して追跡を続け、最終的に認証バイパスは0件。ARTEXは本物の脆弱性として2件の中程度・3件の軽微な問題を報告しましたが、最も価値があると判断した「秘密情報」は、Shieldが仕掛けたおとり合成ファイルを取得するにとどまりました。
また、ShieldはARTEX以外のアクセスも含め、直近24時間に2万3,772件のリクエストを検査し、575件のおとりへの接触、667件の自動化シグナルを検知しました。Shieldはボットを「ブロックするだけ」の仕組みではなく、攻撃エージェントの偵察行動を可視化し、その動きを封じるための情報を提供します。
今後の展望
AIエージェントによる攻撃は、今後さらに高度化・増加すると見込まれます。OrcaRouterは、Shieldの提供を通じて、AIエージェント時代のWebサイト運営に欠かせない「攻撃を前提とした防御」の選択肢をお客様に提供していきます。また、監視データの可視化やWAF連携の拡充など、Shieldの機能を順次強化していく予定です。
OrcaRouterについて
OrcaRouterは、米国のAI研究機関Continuum AIが開発し、FlashLabs株式会社が日本市場向けに独占提供するAI推論ゲートウェイ(AIモデルへのアクセスを1つにまとめる中継サービス)です。OpenAI互換のAPIを備え、Anthropic、OpenAI、Google Gemini、DeepSeek、Grok、Qwenなど200以上のLLM・生成AIモデルを単一のゲートウェイから利用できます。直近では、GPT-6.1 Sol、Claude Fable 5.2、Gemini 3.8 Flash、Grok 4.7、Kimi K3.1 Proなど、各社の最新モデルが公開後まもなくカタログに追加されています。OrcaRouterのAIモデル一覧からすべてのモデルを確認できます。
会社概要
FlashLabs株式会社
-
本社所在地:東京都千代田区一番町10番8号
-
代表取締役:細井洋一
-
設立:2023年7月
-
事業内容:AI応用研究所(Human-AI Hybridで営業・CXの自動化・自律化。OSS音声モデルChromaの開発元)
Continuum AI
-
「次の10年の知能システムを支える基盤インフラを開発する研究機関(米国)」
-
OrcaRouterの開発・提供
本件に関するお問い合わせ
FlashLabs株式会社 マーケティング部 小林光喜
E-mail:koki.kobayashi@myflashcloud.com
※1 Shieldの提供開始は、OrcaRouter公式Xアカウント(@OrcaRouter)の発表(2026年11月19日)に基づきます(2026年11月19日時点・当社確認)。
※2 Shieldの機能・仕様は、OrcaRouter公式ドキュメント(https://docs.orcarouter.ai/ja/security/shield/・2026年11月19日時点・当社確認)に基づきます。機能の仕様は今後変更される可能性があります。
※3 米国連邦捜査局(FBI)によるARTEXに関するFLASH勧告は、FBIが2026年11月13日に公開したものです(https://www.ic3.gov/csa/2026/261113.pdf・当社確認)。勧告の内容の要約は当社によるものであり、FBIの見解を代弁するものではありません。
※4 自社サイトでの実証(RED CELL EXERCISE)に関する数値(認証バイパス0件・2万3,772件のリクエスト検査・575件のおとり接触・667件の自動化シグナル)は、OrcaRouter公式Xアカウント(@OrcaRouter)が2026年11月19日に公開した検証動画(同日実施の演習に基づく)の表示値です(2026年11月19日時点・当社確認)。数値は演習時点のものであり、以後の状況を保証するものではありません。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます