Okta、AIエージェント向けのシングルサインオン機能「Agent SSO」の一般提供開始
標準プロトコル「Cross App Access」を採用し、Okta SSOの一部として組み込むことで、すべてのOktaユーザーに対してAIエージェント向けの正規のアイデンティティモデルを提供
アイデンティティ管理サービスを提供するOkta, Inc.(本社:米国・サンフランシスコ 以下 Okta)は、AIエージェント向けのシングルサインオン機能「Agent SSO」の一般提供開始を発表しました。これを実現するため、20,000社以上のお客様が使用する当社のアイデンティティ管理製品に標準プロトコル「Cross App Access(XAA)」を採用しました。エージェント型企業の安全性を確保するため、Agent SSOは、AIエージェントを正規のアイデンティティとして扱い、一元化されたセキュリティポリシーで管理できるようになります。OktaのSSOプランに追加料金なしで含まれています。エージェントのセキュリティ対策としては手軽な第一歩となりますが、さらに高度な「Okta for AI Agents」へと拡張していくことが不可欠です。Okta for AI Agentsは、XAA非対応のAIエージェントを含め、企業内のすべてのAIエージェントの発見、オンボーディング、保護、ガバナンス管理を行います。
AIエージェントのアイデンティティギャップ
企業の業務プロセス全体でAIエージェントの導入が急速に進んでいるにもかかわらず、AIエージェントに対して人間の従業員と同じアイデンティティやセキュリティ制御を適用している組織はわずか34%に過ぎません。
多くのAIエージェントは、静的なAPIキー、単発のOAuth権限付与、またはアプリごとに個別に構築されたカスタム連携を介して企業データにアクセスしています。これらは、所有者もポリシーも監査ログも存在しない「匿名トラフィック」として機能しています。また、組織は「自社開発エージェント」「購入したソフトウェアに組み込まれたエージェント」「従業員が中央の承認なしに導入したエージェント」という3つの群を同時に管理しなければならないため、AIエージェントが各チームで急増するにつれて問題は悪化します。
Agent SSOの仕組み
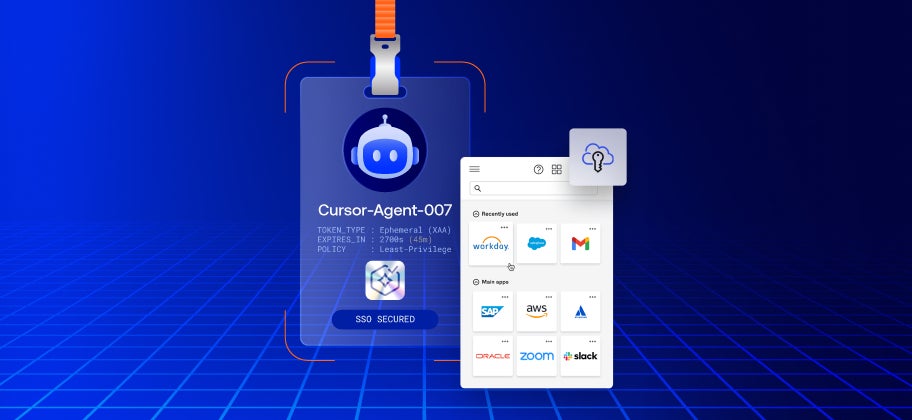
Agent SSOは、XAAに対応しているAIエージェントに適用されます。対象のAIエージェントが企業アプリケーションに接続すると、人間の従業員と並ぶ正規のアイデンティティとして、Oktaのユーザー情報を一元管理するディレクトリ「Universal Directory」に登録され、保存された認証情報の代わりに、アイデンティティガバナンス管理下の有効期限の短いトークンを発行します。
管理者は、従業員の管理で使っているコンソールやワークフローと全く同じ画面から、AIエージェントのポリシー割り当て、監視、更新を行えます。例えば、Anthropicの「Claude」を導入する場合でも、セキュリティチームはネイティブな形でアクセス制御を行えます。これにより、従業員が静的な認証情報を共有したり、何度も同意プロンプトを承認したりする必要がなくなります。
シングルサインオン(SSO)が人間によるアクセスの意思決定をアイデンティティプロバイダー(IdP)側に集約したように、Agent SSOはエージェントの認可プロセスを個々のアプリから企業のアイデンティティプロバイダーへと移管します。
Oktaのプロダクト&テクノロジー担当プレジデントであるRic Smithは次のように述べています。「OktaはSSOにおけるリーダーであり、今回そのSSOをAIエージェントの世界へ拡張します。AIエージェントは業務遂行における主要なインターフェースになりつつありますが、企業システムへのアクセス権を与えるために、セキュリティや可視性を犠牲にする必要はありません。Agent SSOにより、私たちはエージェント型企業のための根本的なセキュリティ標準の確立を支援します。接続されたすべてのAIエージェントを正規のアイデンティティとして扱い、この機能を当社のSSO製品に直接組み込むことで、Oktaは企業が導入初日からAIワークフローを簡単に保護できるようにします。」
Agent SSOからOkta for AI Agentsへのシームレスな拡張
Agent SSOは、「XAA対応のAIエージェントが、どのように企業アプリやMCPサーバーに接続するか」という問いに答えるものです。
一方、Okta for AI Agentsは残りの課題に答えます。「すべてのAIエージェントはどこに存在し、それぞれ何に接続でき、何をすることが許可されているのか?」という点です。
2026年5月から一般提供されているこのソリューションは、未登録のAIエージェントやシャドーAIエージェントを発見し、指名された人間の所有者を割り当てます。また、カスタム認可サーバー、サービスアカウント、シークレット(機密情報)、他のエージェントなど、XAAの手が届かないリソースへの接続もサポートします。さらに、アクセス認定、承認ワークフロー、AIエージェントの無効化(キルスイッチ)を通じて、各AIエージェントが実行可能な操作を管理します。

|
比較項目 |
Agent SSO |
Okta for AI Agents |
|
対象 |
XAAに対応するエージェント |
構築場所を問わないすべてのエージェント |
|
AIエージェントの所在管理 |
Universal DirectoryにXAA対応エージェントを登録 |
ブラウザ、エンドポイント、ネットワーク検知により、シャドーAIを含むすべてのエージェントを登録・発見 |
|
接続先 |
XAAを介した「エージェント-アプリ間」接続のトークン管理 |
非対応エージェントへの拡張、エージェント間接続、ランタイムでの制限適用 |
|
制御できる権限 |
該当なし(接続の管理のみ) |
認定レビュー、高度な認可、キルスイッチによるエンドツーエンドのガバナンス |
Cross App Accessの業界での普及
企業は事前連携済みアプリカタログ「Okta Integration Network(OIN)」を通じてXAAの連携機能を導入できます。OINは、Anthropic(Claude)、Archestra.AI、Asana、Atlassian、Canva、Datadog、Figma、Glean、Granola、Linear、MintMCP、Notion、Slack、Supabaseなどを標準でサポートします。
提供状況
Agent SSOは一般提供が開始され、主要なOkta SSOプランに追加料金なしで含まれています。Okta for AI Agentsは別料金のサブスクリプションとして利用可能です。詳細情報については、こちらをご覧ください。
Oktaについて
Oktaは、The World’s Identity Company™です。AI、マシン、人間のアイデンティティを保護し、すべての人があらゆるテクノロジーを安全に利用できるようにします。当社のカスタマーおよびワークフォース向けソリューションは、セキュリティ、効率性、イノベーションを推進しながら、企業や開発者が自社のAIエージェント、ユーザー、従業員、パートナーを保護します。世界のトップブランドが、認証や認可をはじめとするアイデンティティ管理において、なぜOktaを信頼しているのかについては以下をご覧ください。
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 商品サービス
- ビジネスカテゴリ
- ネットワーク・ネットワーク機器アプリケーション・セキュリティ
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます