チェック・ポイント、組織的なソーシャルエンジニアリングキャンペーンに警鐘 SNSに投稿された苦情に正規のカスタマーサポートを装い接触
特定した不正アカウントは数千件に及び、毎日新たに数百件の偽アカウントが出現 新たな詐欺の手口も次々登場
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)は、顧客がソーシャルメディアに投稿した苦情を監視し、航空会社や旅行ブランドなどのカスタマーサポートを装って顧客に接触する、組織的なソーシャルエンジニアリングキャンペーンを確認したことを明らかにしました。
フライトの遅延、荷物の紛失、返金の未着など、不満を抱えた顧客にとって、ソーシャルメディアは企業のカスタマーサポートに直接つながる手段となっています。顧客が企業のアカウントをタグ付けして状況を説明し、返信を待つ一方で、攻撃者もまた、こうした公開のやり取りを監視していることが明らかになりました。Check Point Exposure Managementの調査では、調査員が詐欺犯と直接やり取りし、ソーシャルメディア上での最初の接触からWhatsAppでの個別の会話、さらに支払いに至るまで、攻撃の一連の流れを追跡しました。
今回の調査結果は、企業が顧客と交流するソーシャルメディアなどの公開チャネルにも、攻撃者に悪用されるリスクが存在することを示しています。外部の攻撃対象領域を継続的に可視化し、管理することの重要性が浮き彫りとなりました。
主な調査結果
-
SNS投稿に公開された苦情を積極的に監視する攻撃者:サポートを偽装するアカウントは、企業の認証済みアカウントによる投稿に不満を表明した顧客に返信していました。この返信は多くの場合、正規のカスタマーサービスチームの言葉遣いを模倣しています。
-
数千に及ぶなりすましアカウントを特定:X、Facebook、Instagram上で、航空会社や旅行ブランド、企業のカスタマーサポートチーム、担当者などを装ったアカウントが多数確認されました。
-
詐欺犯は会話の場を非公開のチャネルに移行:WhatsAppでの会話に移行する前に、被害者は電話番号や予約情報、その他の情報を提供するよう求められます。
-
返金や補償を被害者に提示:調査を通じ、3種類の詐欺の手口が確認されました。それらの手口では、補償の承認を被害者に信じ込ませ、個人情報や支払情報を収集していました。
-
キャンペーンは現在も継続・進化:なりすましアカウントの作成時期は、一部が2024年以前、大半は2024年以降でした。現在も毎日数百件の新規アカウントが出現し、新たな詐欺の手口が登場しています。
詐欺の手口
攻撃は、ソーシャルメディア上に投稿された顧客の実際の苦情から始まります。調査員は、航空会社の認証済みアカウントによる投稿の下で、不満を抱える顧客に攻撃者が直接返信している様子を確認しました。これらのアカウントは、顧客が被った不便について謝罪し、サポートを申し出るとともに、非公開の場でやり取りを続けるよう促します。
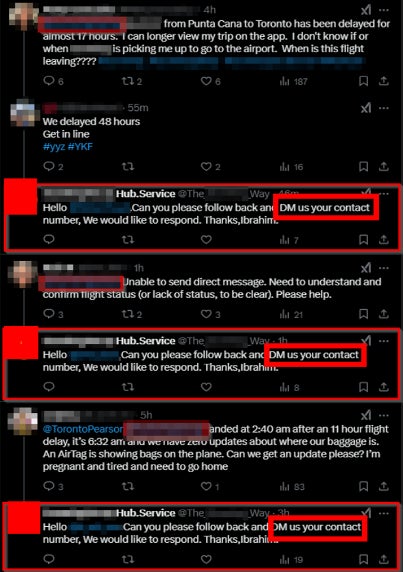
こうしたアカウントの一部は、公式のブランドロゴやカバー画像、説明文を使用しています。また、カスタマーサポートやクレーム対応部門、ヘルプデスクに関連する名称を使用しているアカウントもあります。
顧客が返信すると、詐欺犯は電話番号や予約情報などの情報を要求し、その後は会話の場をWhatsAppに移します。
カスタマーサポートを入り口に金融詐欺を展開
調査員は複数のアカウントと直接やり取りし、3種類の詐欺の手口を確認しました。
一件の事例では、詐欺犯は、顧客の氏名、メールアドレス、予約情報、苦情の内容、旅行の費用などの情報を要求しました。調査員はその後、申し立てが承認されたと伝えられました。
その後の調査で、提供した情報に関連する未完了の500ドルの送金が確認されました。この取引を続行するには、クレジットカード情報や追加の個人情報の入力が必要でした。
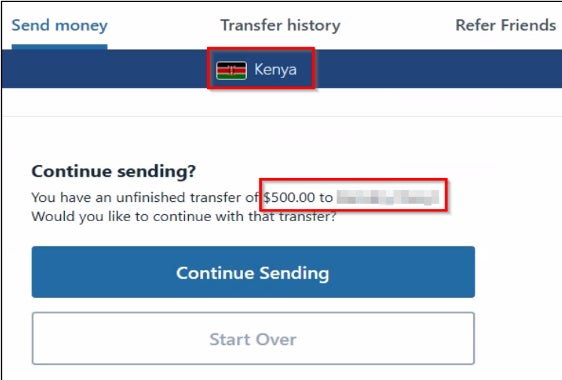
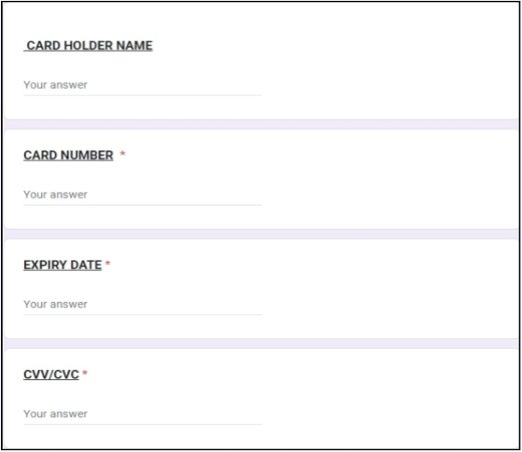
二件目の手口では、調査員は1,200ドルの補償を提示された上で、海外送金アプリへと誘導されました。さらに三件目では、「COMPENSATION/REFUND APPLICATION」(補償/返金申請)というタイトルのGoogleフォームを使い、個人情報やカード情報の提供を求められました。
また、調査を通じて、なりすましアカウントが毎日数百件単位で新たに作成されていることも確認されています。
このキャンペーンの開始時期は確認できませんでしたが、なりすましアカウントの一部は2024年より前から存在する一方、大半は2024年以降に作成されていました。これは、過去2年間でキャンペーンが加速していることを示唆しています。キャンペーンは現在も非常に活発で、毎日数百件もの新規アカウントが出現するとともに、新たな詐欺の手口も次々と現れています。今回の調査で記録された3つの手口は、現在使用されている戦術のほんの一部に過ぎないと考えられます。
AIが攻撃拡大を容易に
今回の調査では、対象のアカウントにおけるAIの使用は確認されていません。しかしこうしたソーシャルエンジニアリング攻撃が、生成AIによって、より大規模に展開しやすくなる可能性が示唆されています。
これらの手口は、説得力あるコミュニケーションと迅速な対応に依存しています。生成AIを活用することで、攻撃者はカスタマーサービスらしいメッセージの作成や、個別の苦情に合わせた返信の調整、複数の言語でのコミュニケーション、多数の会話での説得力あるサポート担当者のペルソナの維持が可能になります。
投稿として公開された苦情には、すでに、顧客および問題となっている状況に関する有益な背景情報が含まれています。詐欺犯がAIを活用することで、こうした情報をもとに個別化された返信を迅速に作成でき、より多くのブランドや顧客を狙うことが可能になります。これは、セキュリティ担当者にとって、不正アカウントやブランドへのなりすまし、その他の外部エクスポージャーについて、継続的に可視化する必要性が高まっていることを意味します。
チェック・ポイントのサイバー脅威インテリジェンスアナリストであるベン・ニーマン(Ben Neeman)は、次のように述べています。
「このキャンペーンで懸念されるのは、日常的な顧客とのやり取りが、いとも簡単に詐欺の機会へと変えられてしまうことです。サポートを求めている消費者は、詐欺犯がそのやり取りに目をつけ、信頼されているブランドになりすまそうとしていることに気付かない可能性があります。企業にとっては、攻撃対象領域がもはや自社のシステムだけにとどまらないことへの認識を、改めて突きつける事例となっています。顧客を守るためには、オンライン上のどこでブランドのなりすましが発生しているかを特定し、阻止することが重要です」
セキュリティ担当者に可能な対策
組織は、ソーシャルプラットフォーム上で自社ブランドがどのように表示されているかを監視し、なりすましが発生した場合の対応手順を明確にすることで、こうしたキャンペーンが顧客に接触する機会を低減できます。
組織に推奨される対策は以下の通りです。
-
なりすましアカウントの特定・削除:ソーシャルプラットフォーム上で不正なアカウントを監視し、速やかに通報することで、なりすましアカウントが顧客に接触する機会を減らします。
-
顧客や従業員への注意喚起:公式サポートチームの連絡方法や求められる情報、顧客が正規のアカウントを確認する方法について説明します。
-
機密性の高いやり取りは安全なチャネルで実施:予約情報、電話番号、支払い情報、その他機密データを含む顧客とのやり取りは、公式のサポート窓口または安全なポータルサイトを通じて行います。
-
ソーシャルメディアプラットフォームとの連携:なりすましキャンペーンや繰り返し発生する不正行為を通報することで、より迅速な削除と監視の強化につながります。
-
決済事業者に警告:不正なアカウントや取引に関する情報を共有し、決済事業者が自社プラットフォーム上での不正利用を特定・阻止できるよう支援します。
また、消費者が身を守るために、以下のヒントが役立ちます。
-
信用する前に確認する一手間を:企業への連絡は、公式ウェブサイト、認証済みのソーシャルメディアアカウント、または既知の電話番号を通じてのみ行ってください。
-
ソーシャルメディアでは警戒を:詐欺犯は、ブランドやカスタマーサポートのアカウントになりすます手口を頻繁に使い、情報をだまし取ろうとしています。
-
不審なリクエストに注意する:正規の企業が、パスワード、ワンタイムコード、ギフトカード、銀行送金、仮想通貨による支払いなどを要求することはありません。
Check Point Exposure Managementは、内部のテレメトリと、オープンウェブ、ディープウェブ、ダークウェブからの外部シグナルを組み合わせることで、ブランドリスクなど、攻撃対象領域全体にわたる可視性を提供します。Check Point Exposure Managementが、組織による攻撃対象領域全体のエクスポージャーの特定と軽減を支援する方法の詳細は、こちらからご覧ください。
本レポートの完全版「How Threat Actors Are Weaponizing Public Complaints Against Airlines and Other Brands」(英語)では、調査の全容、詐欺の事例、推奨事項などを詳しくご覧いただけます。
本プレスリリースは、米国時間2026年9月16日に発表されたブログ(英語)をもとに作成しています。
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- アプリケーション・セキュリティネットワーク・ネットワーク機器
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます