チェック・ポイント・リサーチ、2026年のAmazonプライム感謝祭を前に、消費者と関連業界を狙うサイバー犯罪について注意喚起
Amazon関連の悪意あるドメインやフィッシングが急増、偽サイトや詐欺メールに注意を
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、Amazonプライム会員限定のセールイベント「プライム感謝祭」の開催を前に、買い物客と関連業界を標的とするサイバー犯罪についての調査結果を公開し、注意を呼びかけました。
秋のAmazonプライムデーは世界最大級のオンラインショッピングイベントの一つで、日本では「プライム感謝祭」として、10月16日から19日に開催されます。CPRの調査によると、ここ数カ月間でAmazonに関連するドメインが大幅に増加し、フィッシング攻撃や悪意あるウェブサイトも横行しており、サイバー犯罪者が人々の期待感をすでに悪用し始めていることが明らかになっています。日本のユーザーを標的とした悪意あるURLもすでに確認されており、この脅威は決して海外だけの問題ではありません。
Amazon関連のドメインは増え続けている
CPRは、プライムデーに向けた数カ月間で、Amazonおよびプライムデーに関連する新規登録ドメインが着実に増加していることを確認しました。新規ドメイン登録数は3カ月連続で増加し、2026年7月の905件から、9月には1,284件へと42%増加しました。前年同月(2025年9月:937件)と比較しても37%増えており、プライムデーに向けてドメイン登録が活発化しています。
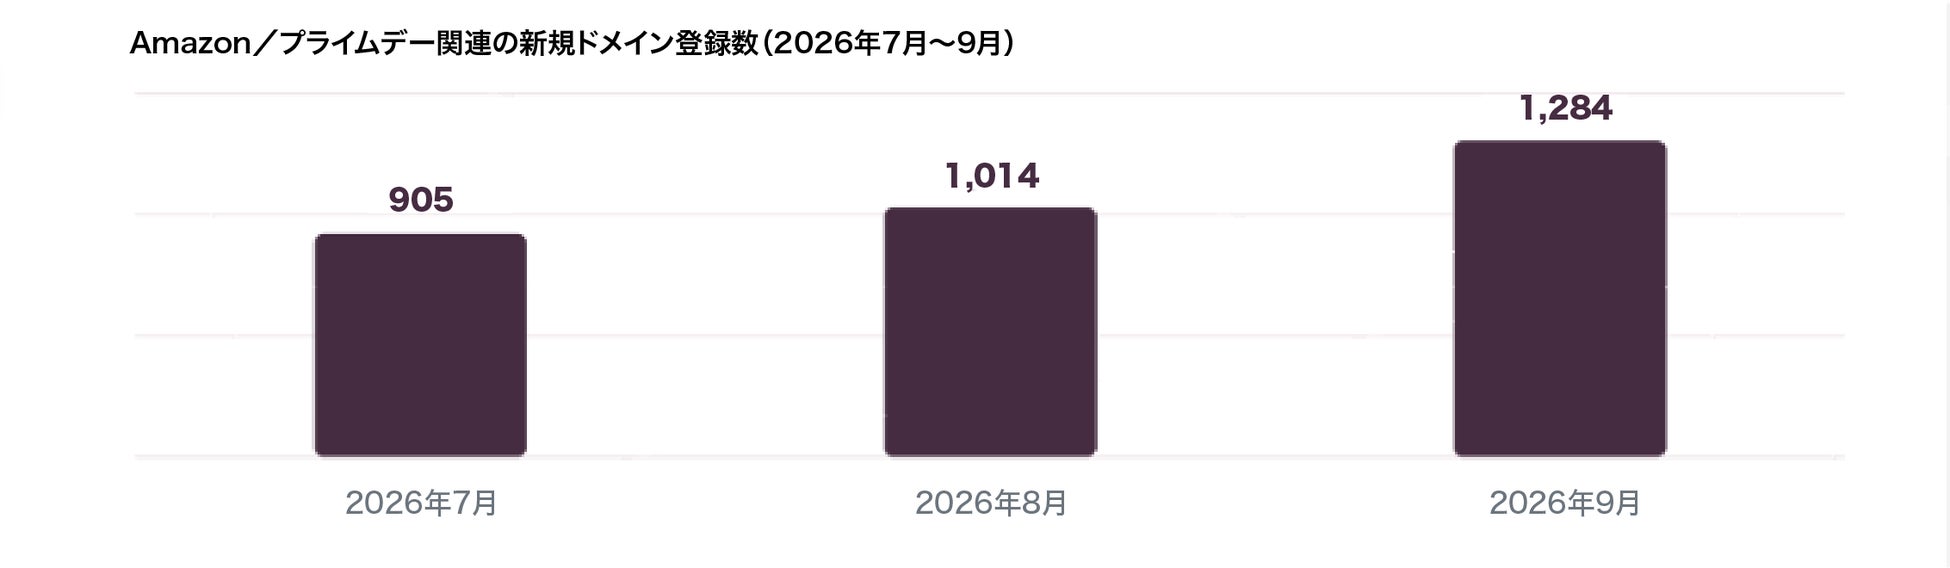
2026年9月、新たに登録されたAmazonおよびプライムデー関連ドメインの6.5%が、Check Point ThreatCloudによって悪意あるもの、または不審なものに分類されました。これは新規ドメインの16件に1件に相当し、プライムデー以前からAmazonブランドをめぐる脅威活動が活発であることを裏付けています。
Amazonブランドを悪用した悪意あるインフラ
2026年7月から9月の間に登録され、特に「Amazon Prime」ブランドを標的とし、Check Point ThreatCloud AIによって悪意あるものに分類された代表的なドメインとして、以下が挙げられます。
-
amazonprime-support[.]com
-
primevideoamazon[.]com
-
videoamazonprime[.]com
-
prime-amazonfr[.]com
-
amazonprimeusa[.]com
-
amazonprimewindows[.]com
さらに、日本、ベトナム、英国など、複数の国のユーザーを標的とした偽のAmazonログインページも多数確認されました。これらの攻撃の最終的な目的は、Amazonの認証情報、支払い情報、および個人データを窃取することです。
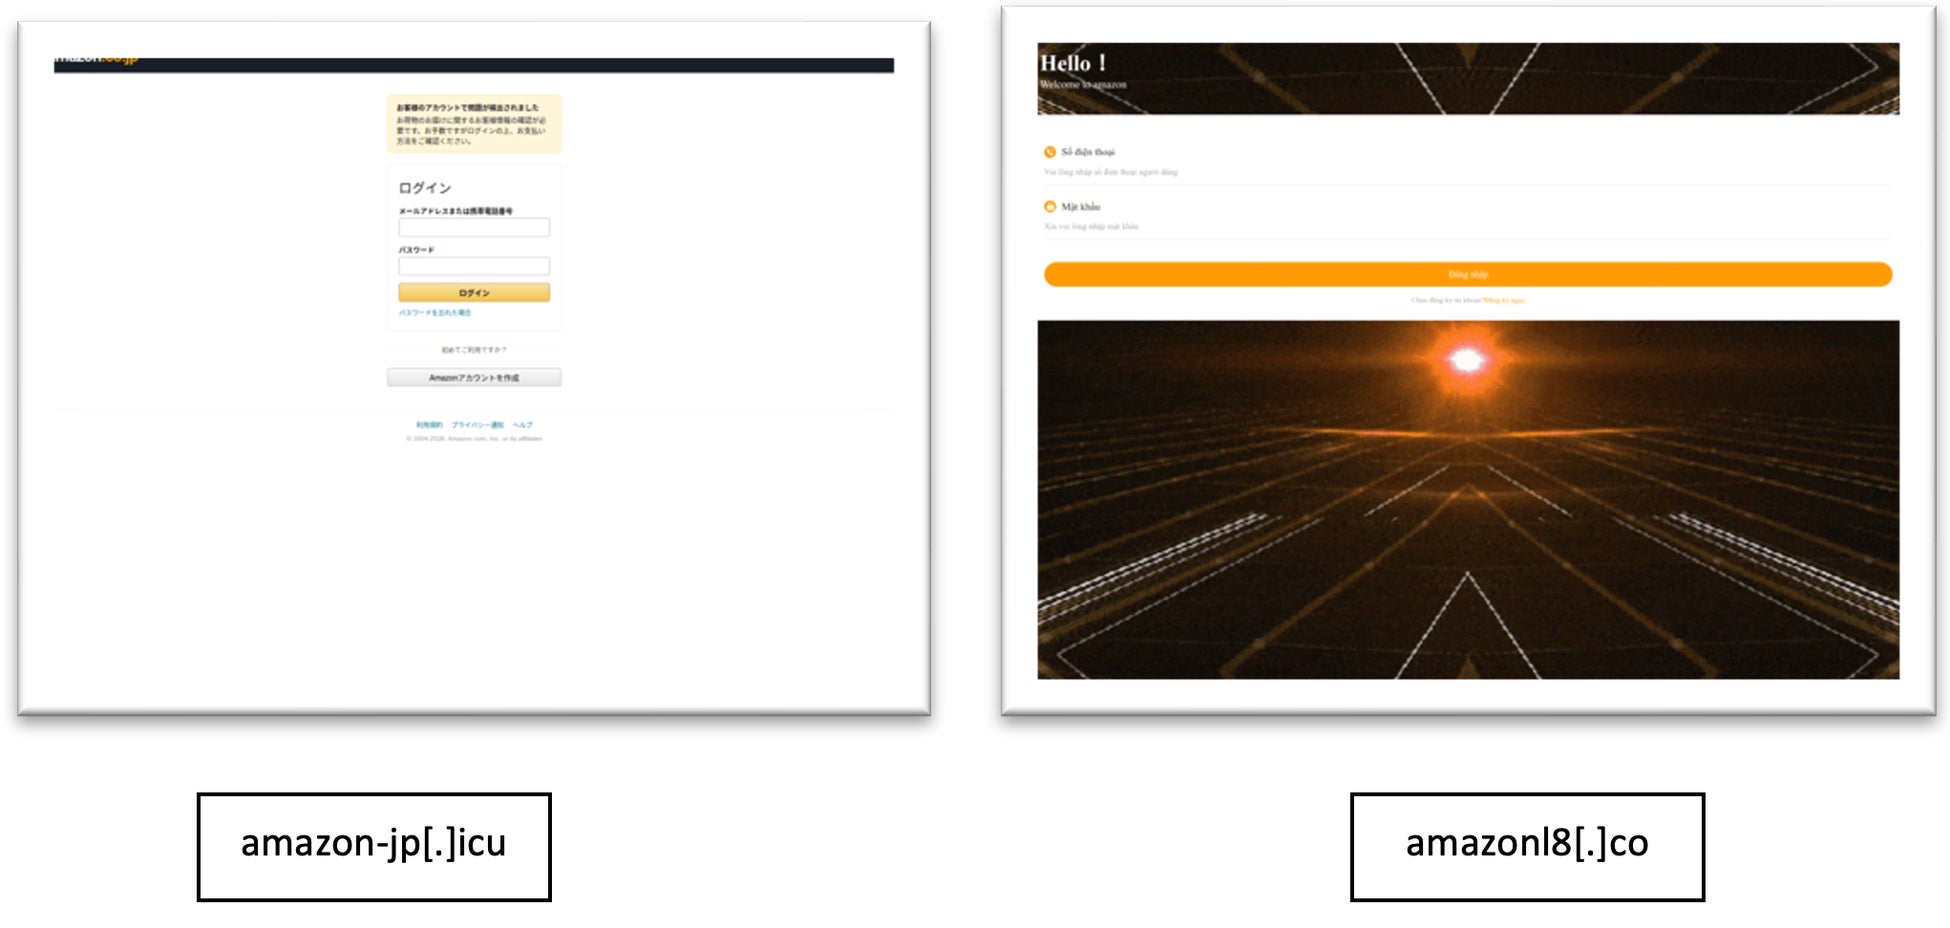
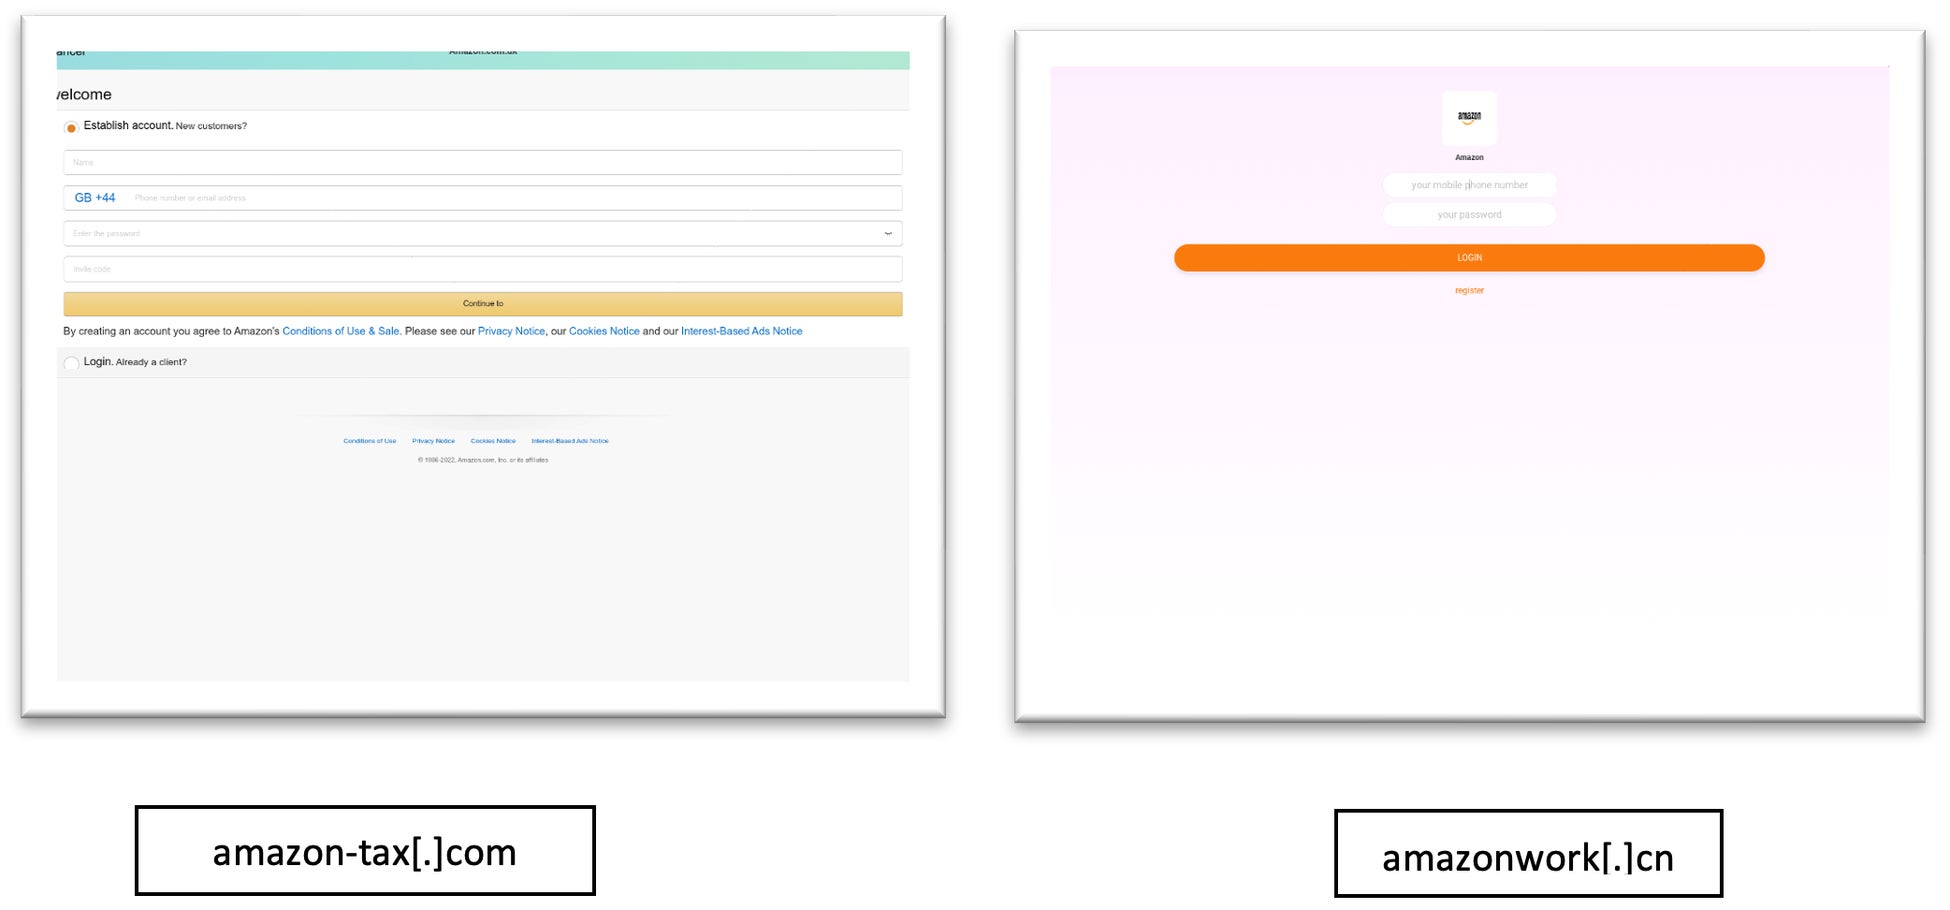
また、CPRは、連携して展開された悪意あるインフラを利用したキャンペーンについても分析しました。
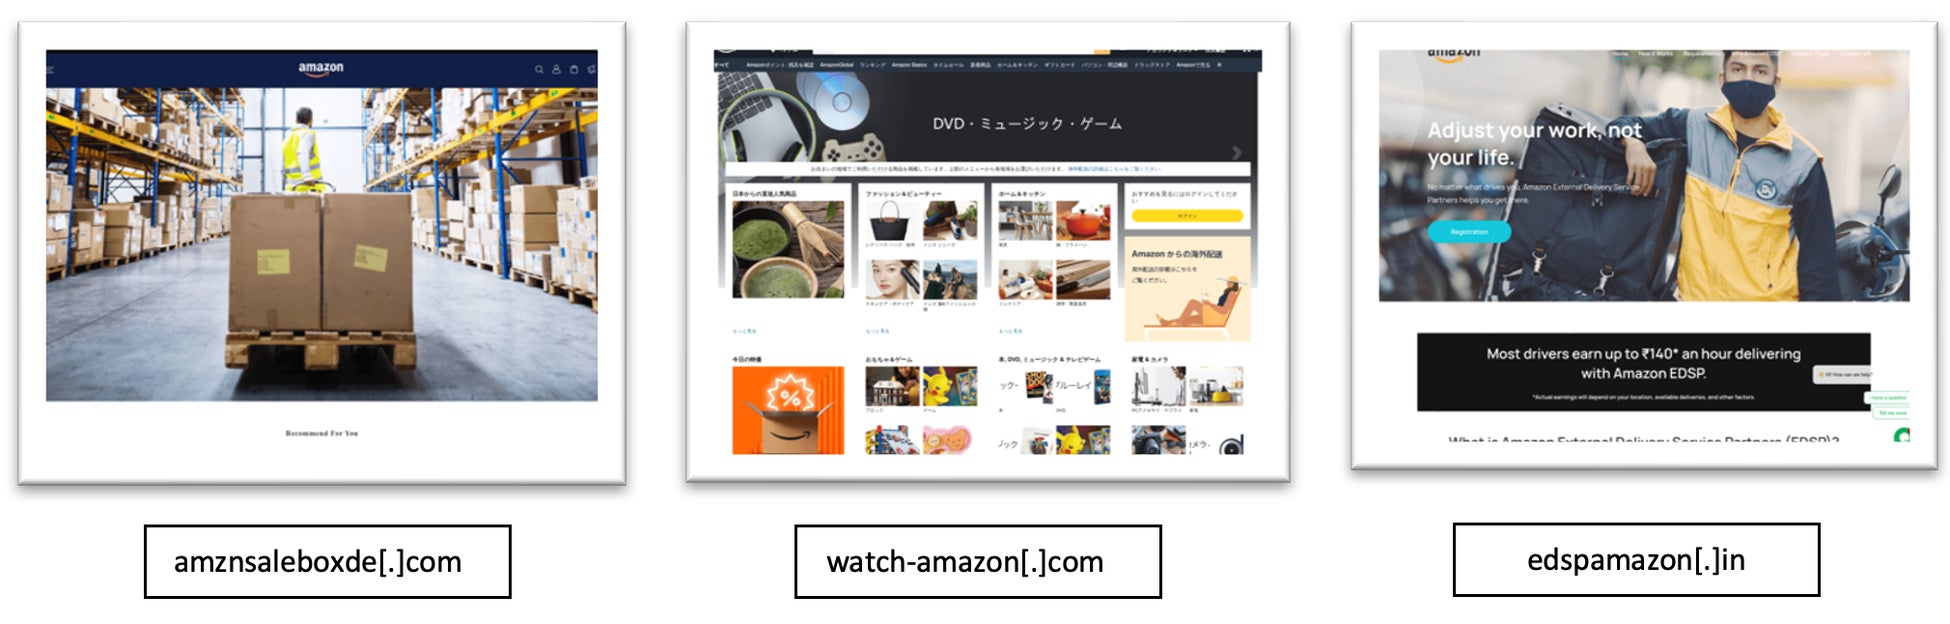
そのうち1つのクラスターは 「AmazonShopping/ShoppingOnAmazon Numbered Network」と名付けられ、11の関連ドメインで構成され、そのうち10のドメインが悪意あるものとして分類されました。このインフラは、認証情報や支払い情報を収集するため、オンラインストアや決済プロセスを模倣して設計されている可能性があります。
2つ目のキャンペーンである「AmazonGlobal Numbered Domains」には、海外の買い物客を標的とした同様の構造を持つ5つのドメインが含まれ、すべてが悪意あるものと特定されました。この他にも、ドイツや日本における偽のAmazonストアフロントや、インドの配送パートナープログラムを標的としたウェブサイトなどが確認されています。
プライムデーの買い物客を狙ったフィッシング詐欺キャンペーン
悪意あるドメインだけではありません。CPRは2026年9月、Amazonからの連絡やサービスを装ったフィッシングメールを確認しました。これらはCheck Point Email Securityによってブロックされ、無料のギフトカードがもらえるとうたうメッセージや、ユーザーのアカウントがロックされたという警告を装った詐欺メールなどが含まれています。
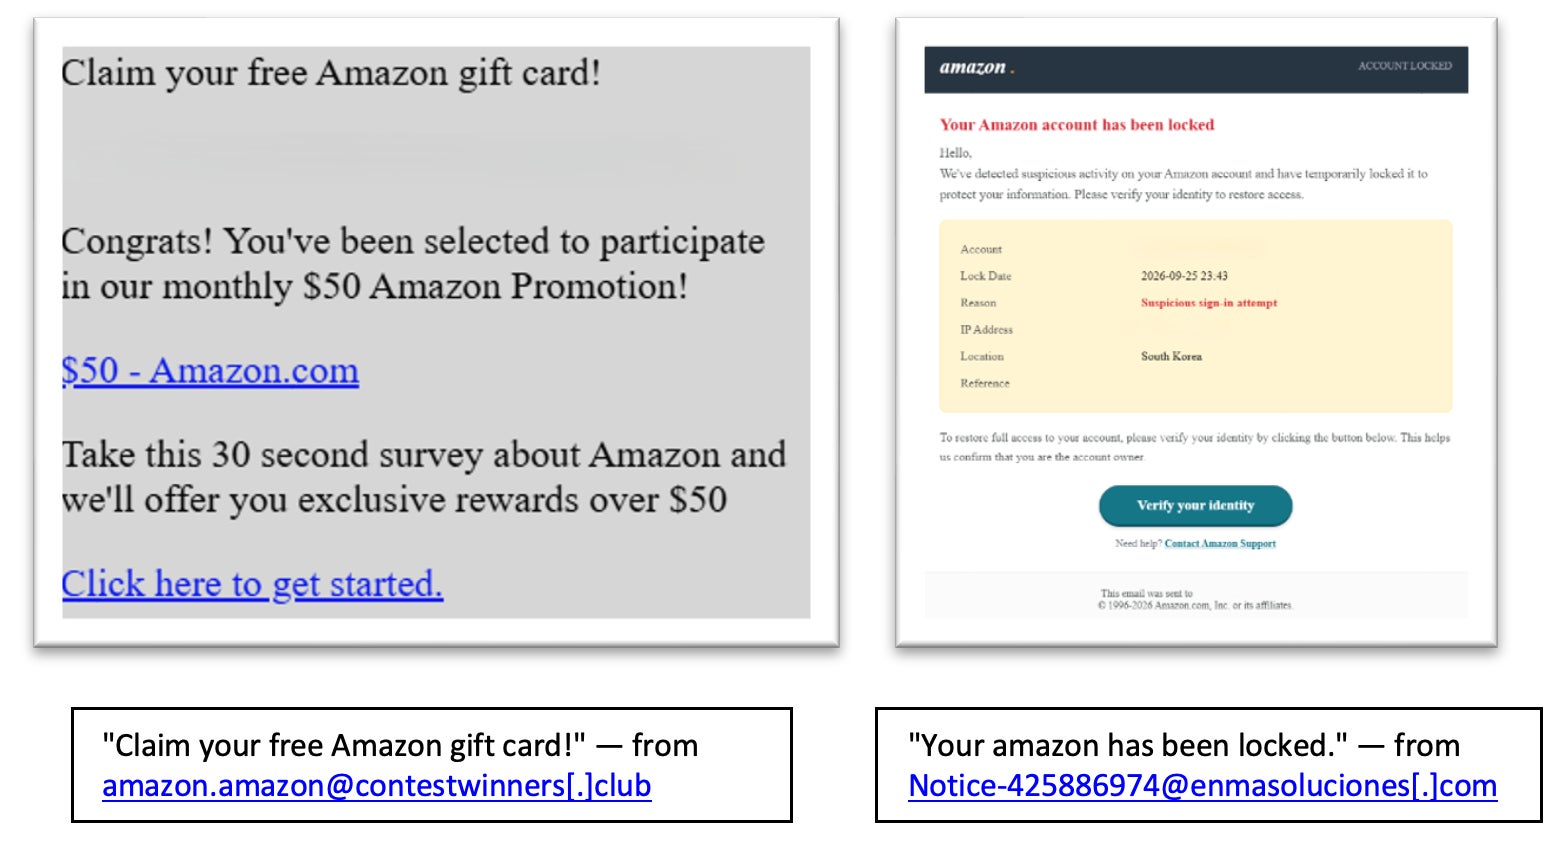
こうしたキャンペーンは、受信者に緊急性を感じさせ、悪意あるリンクをクリックさせたり、個人情報を入力させたりすることを目的としています。その他のキャンペーンでは、請求書や配送通知、返金に関する通知を装ったマルウェアが使用される場合もあります。
さらに、生成AIの利用拡大が、こうした詐欺を見破ることをより困難にしています。AIツールの活用によって、攻撃者は現地の言語や事情に最適化された、説得力のあるフィッシングメッセージや偽サイトを大規模かつ迅速に作成できるようになっています。その結果、スペルミスや不自然な表現など、買い物客がこれまで詐欺を見抜くために頼りにしてきた従来の典型的な兆候が見られなくなっています。
大規模なショッピングイベントを悪用するサイバー犯罪者たち
世界規模のセールイベントであるプライムデーでは、数多くの消費者による購入、ギフトカードの利用、アカウントへのログインが短い期間に集中するため、金銭目的のサイバー攻撃も世界中で多発します。また、銀行や金融取引処理プラットフォームを通じて大量のオンライン決済が行われるとともに、小売業者は急増する需要に対応するため販売体制を強化しますが、過去の傾向から、こうした状況は金融業界や小売業界に対する攻撃圧力の高まりにつながっています。
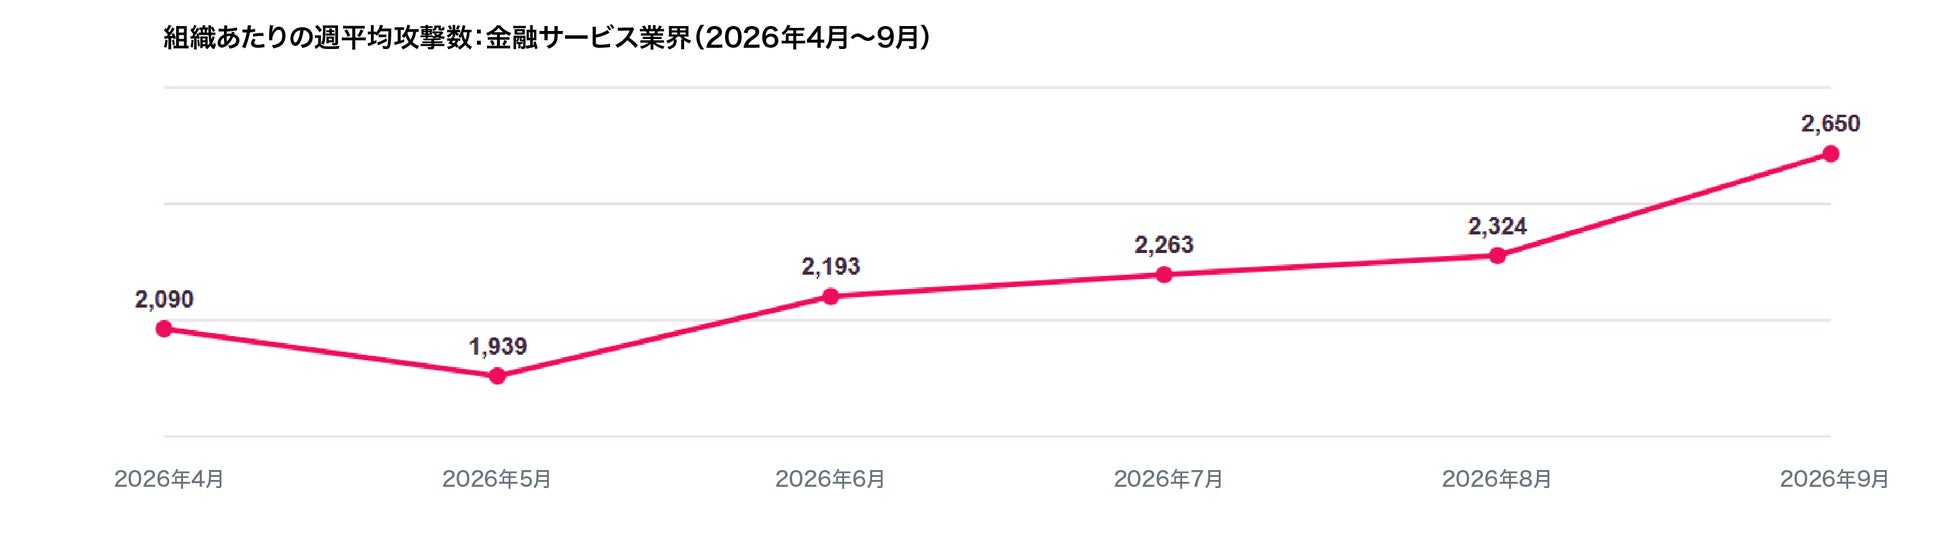
金融サービス企業(プライムデーの決済を処理する銀行や決済インフラ)へのサイバー攻撃は、セール開催に向けて着実に増加しており、2026年9月には1組織当たりの週平均攻撃件数が2,650件に達しました。これは前月比14%、前年同月比66%の増加で、同期間における世界の全業界平均(48%増)を大きく上回っています。
さらに、プライムデーセールを運営する小売業者、マーケットプレイス、家電販売業者などの消費財・サービス分野の企業では、2026年9月に1組織当たりの週平均攻撃数が2,578件に達しました。これは前月比22%、前年同月比52%の増加です。
サイバー犯罪者は、ブランドのなりすまし、フィッシングキャンペーン、偽サイトなどを通じて、数百万人の消費者が集まり、オンライン取引量も大幅に増加する大規模小売イベントを悪用し続けています。小売業者、決済事業者、金融機関にとっては、被害が発生してから対応するのではなく、悪意あるドメインやフィッシング攻撃を顧客に届く前に特定してブロックすることの重要性を改めて浮き彫りにしています。
プライムデー期間中に安全に買い物する方法
CPRは、プライムデーやその他のショッピングイベントの期間中、以下の対策を推奨しています。
-
Amazonにアクセスする際は、公式ウェブサイトまたはモバイルアプリから直接アクセスする。
-
迷惑メール、SMS、ソーシャルメディア上の広告に含まれるリンクは、クリックしない。
-
認証情報や支払い情報を入力する前に、ウェブサイトのURLを注意深く確認する。
-
利用可能な場合は、多要素認証(MFA)を有効にする。
-
購入を急がせるようなオファーや、通常では考えられない魅力的すぎるオファーには注意する。
-
AI生成のメッセージやウェブサイトは、洗練されプロフェッショナルな印象を与えることも多いため、詐欺を見抜く際にはスペルや文法の誤りだけを手がかりにしない。
-
オンラインで購入した後は、決済カードや銀行口座の利用状況を確認する。
プライムデーを狙う脅威活動は、すでに始まっている
世界最大級のオンラインショッピングイベントであるプライムデーは、サイバー犯罪者にとってもますます魅力的なターゲットです。Amazonをテーマにした悪意あるドメインは引き続き出現し、フィッシングキャンペーンも展開されている中で、消費者は警戒を怠らず、行動を起こす前に連絡内容やウェブサイト、オファーが正当なものであるかを注意深く確認する必要があります。ユーザーのセキュリティ意識を高め、脅威が買い物客に及ぶ前に阻止する予防的アプローチを組み合わせることが、不正利用、認証情報の窃取、オンライン詐欺に対する最も効果的な防御策の一つです。
本プレスリリースは、米国時間2026年10月1日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- アプリケーション・セキュリティシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます