チェック・ポイント・リサーチ、2026年9月の主要なサイバー脅威を発表 サイバー攻撃が前年比約1.5倍に急増、生成AIの利用拡大とともに機密データ漏えいリスクも上昇
フィッシング、ランサムウェア、生成AI関連のデータ漏えいが深刻化 日本ではサイバー攻撃数が前年比2倍超に
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、2026年9月のグローバル脅威インテリジェンスの分析結果を発表しました。
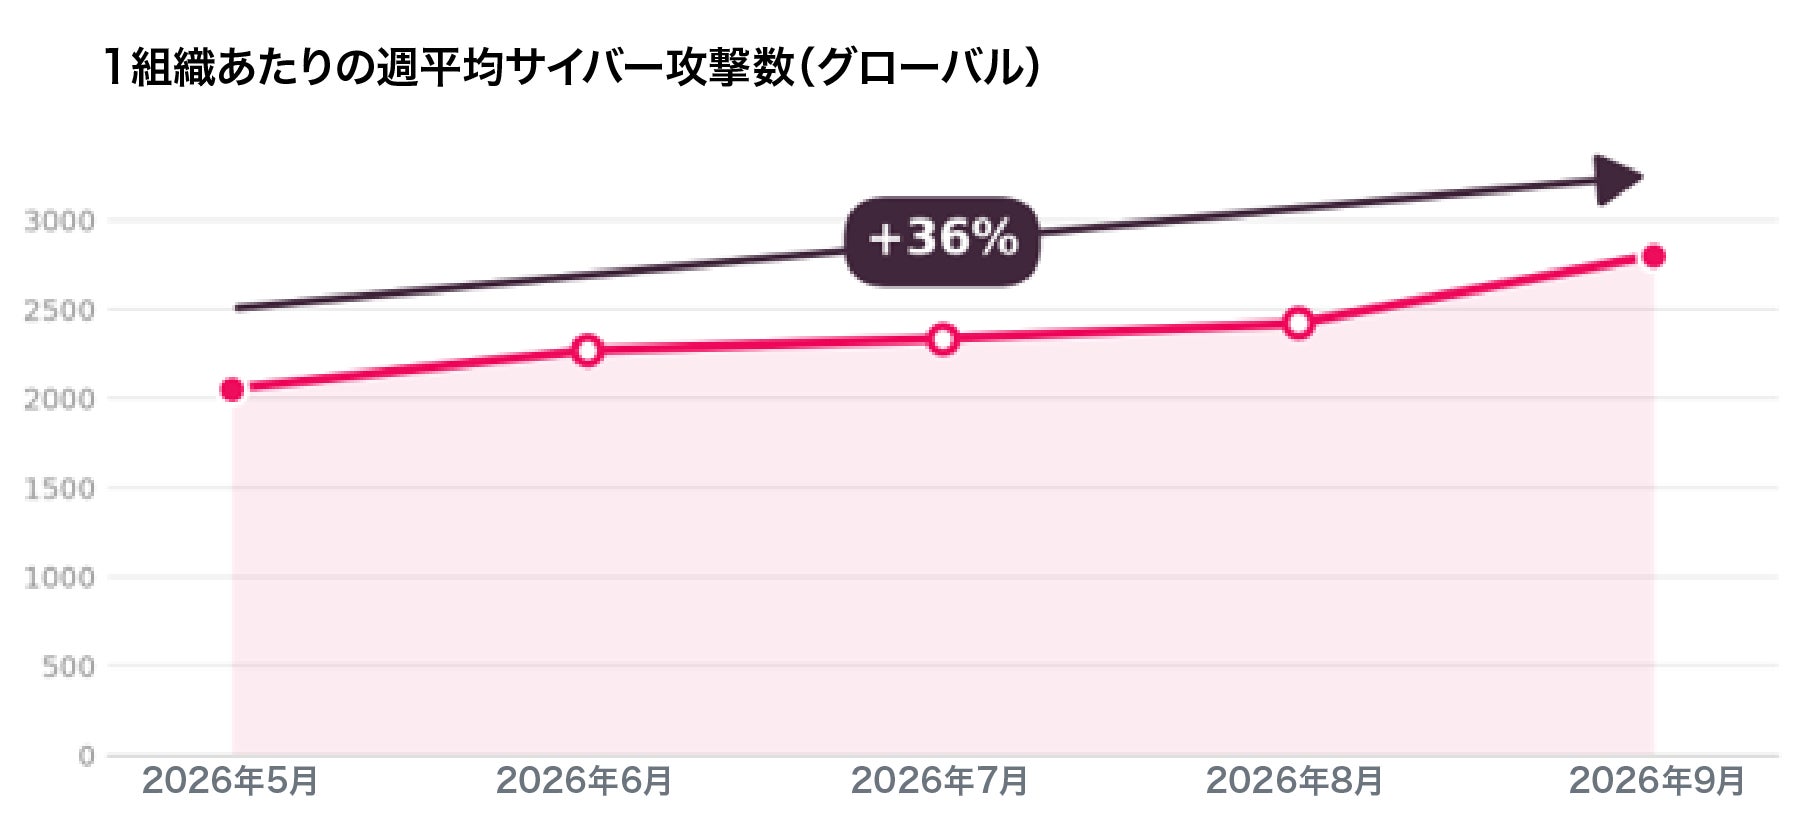
2026年9月、世界の組織が受けたサイバー攻撃は1組織あたり週平均2,803件で、前月比16%増、前年比48%増となりました。この結果は、サイバー脅威が複数の領域で高まっていることを示しています。週あたりの攻撃件数が急増したほか、フィッシングも一段と活発化しました。生成AIの利用拡大が続く中で機密データの漏えいも増加しており、ランサムウェアも前年を大きく上回る水準で推移しています。また日本では、サイバー攻撃が急増しています。1組織あたりの週平均攻撃数は2,319件に上り、前年比107%増と2倍を超える水準となりました。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)は次のように述べています。
「2026年9月のデータは、サイバーリスクが件数と範囲の両面で増大していることを示しています。あらゆる地域で攻撃が増加し、フィッシングも頻発しています。ランサムウェアは高水準で推移し、生成AIの利用拡大が進む中で機密データの漏えいも目立っています。こうした状況では、セキュリティチームは断片的な防御に頼ることはできません。業務の停止や機密情報の流出が起きる前に脅威を阻止するには、ネットワーク、クラウド、エンドポイント、メール、AI利用の全体にわたって可視性、制御、自動化を組み合わせた、防止優先の保護が必要です」
新学期を迎えた教育分野への攻撃が最多を記録
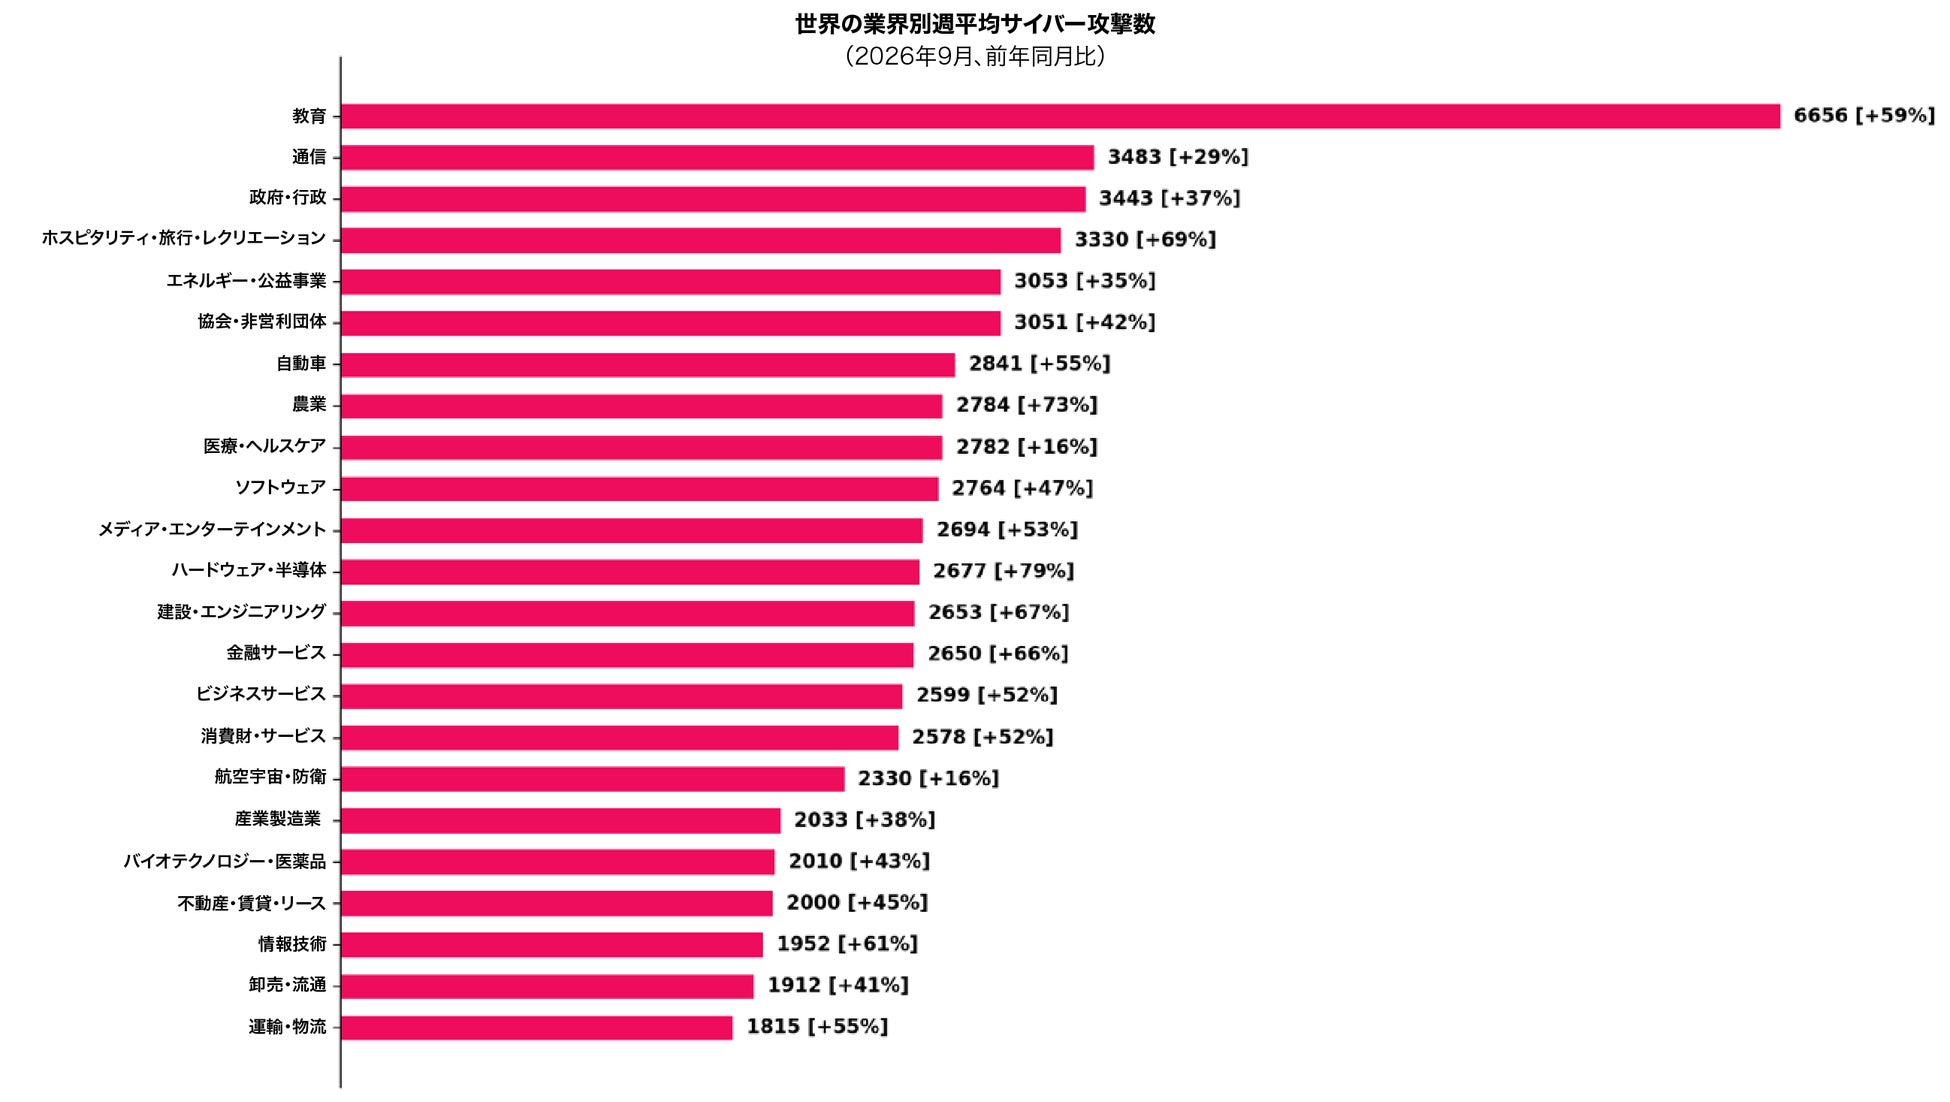
2026年9月も「教育・研究」分野が引き続き世界で最も攻撃を受けた業界でした。1組織あたり週平均6,656件の攻撃を受け、前年比59%増、前月比24%増となりました。この増加は、学生や教職員、保護者をはじめとする利用者が教育機関のネットワークに再び接続する新学期の開始時期と重なっています。「通信」が週平均3,483件(前年比29%増)でこれに続いています。次いで「政府・行政」が週平均3,443件(前年比37%増)となりました。いずれも幅広い利用者と複雑なデジタル環境を抱え、社会に欠かせないサービスを担う業界であり、継続的に攻撃の標的となっています。
ラテンアメリカが地域別で最多、ヨーロッパは伸び率が最大に
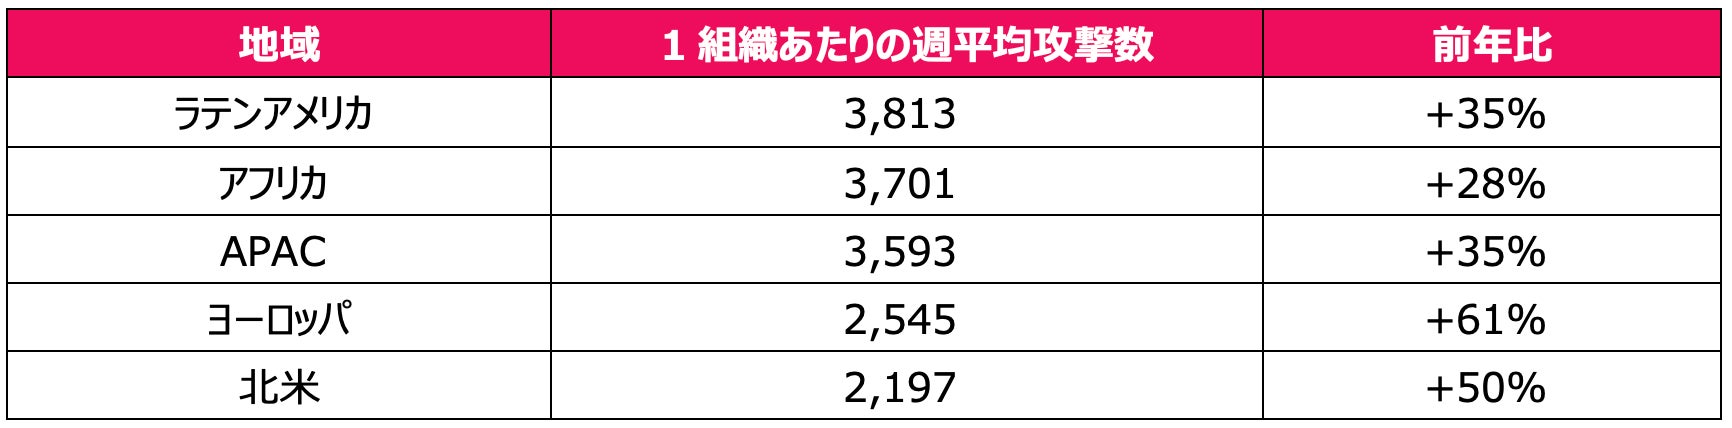
地域別ではラテンアメリカの攻撃件数が最多となり、1組織あたり週平均3,813件(前年比35%増)でした。2位はアフリカで週平均3,701件、次いでアジア太平洋地域(APAC)が3,593件となっています。伸び率が最も高かったのはヨーロッパで、前年比61%増を記録しました。また、北米も50%増となっています。ヨーロッパの全体的な攻撃件数は上位地域を下回ったものの、増加のペースが際立っており、脅威をめぐる状況が急速に深刻化していることを示しています。
企業での生成AIの利用拡大とともにリスクも増大
2026年9月、機密データ漏えいのリスクが高いプロンプトが、企業で入力された生成AIプロンプト全体の39件に1件の割合で見つかりました。この問題は、生成AIツールを日常的に利用する組織の89%に及んでいます。さらに、機密情報を含む可能性のあるプロンプトも全体の14%に上りました。1ユーザーあたりの月間プロンプト数は平均131件と8月から大幅に増加し、1組織あたり平均8種類のツールが使われていました。プロンプト数の増加とツールの多様化が進む中、従業員がどのような情報を共有し、その情報がどこで処理され、どのような管理策が適用されているのかを把握することが、一層重要になっています。
プロンプトに含まれていた情報は、企業の中核的な業務情報にまで及んでいます。ネットワーク・ITインフラ関連のデータが生成AIプロンプトで確認された組織は71%に上り、次いで財務データが70%、法務・規制関連データが68%、従業員・人事データが62%、個人を特定できる情報(PII)が60%でした。なお、これらの数値はプロンプトに占める比率ではなく、各カテゴリーの情報が確認された組織の割合です。この結果は、適切なガバナンスがないまま生成AIを日常的に使うと、業務、財務、法務、個人に関する情報が漏えいしかねないことを浮き彫りにしています。
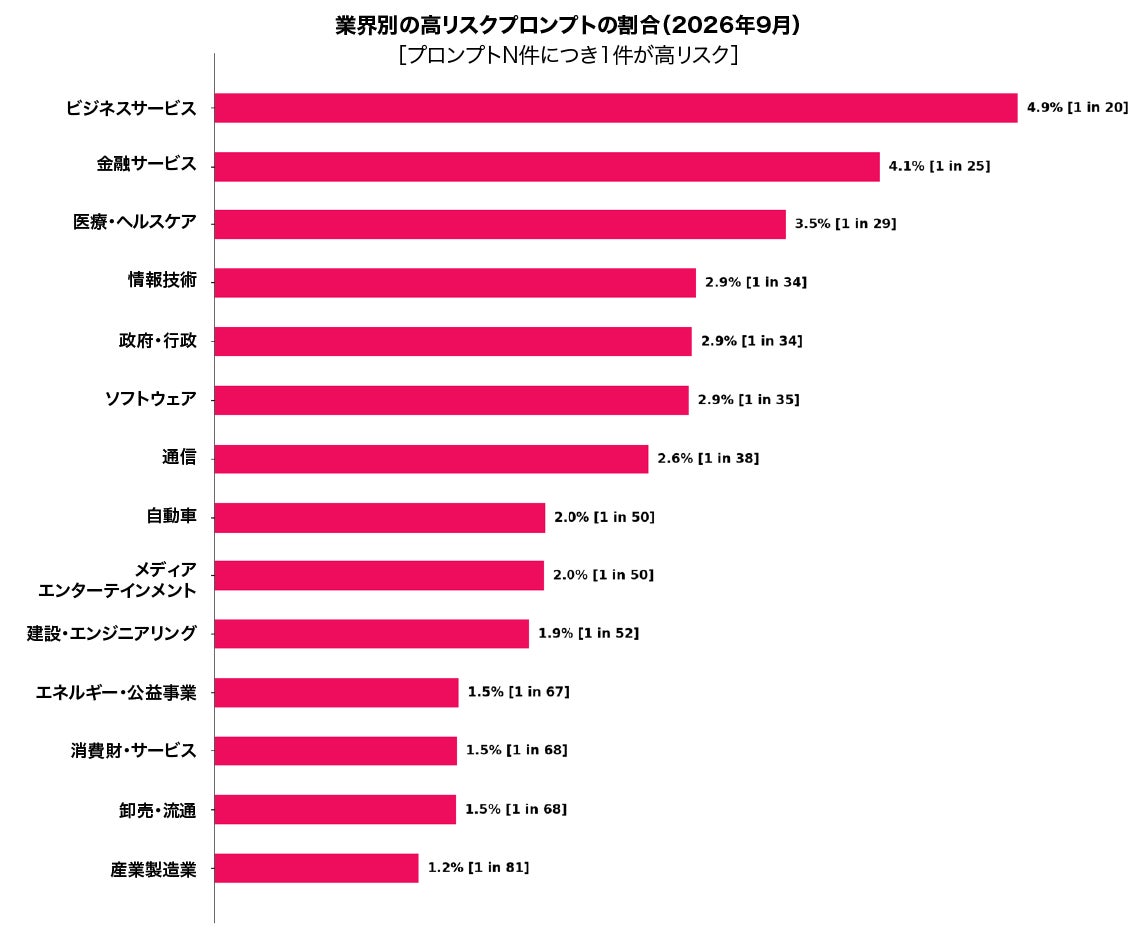
業種別では、高リスクな生成AIプロンプトの割合が最も高かったのは「ビジネスサービス」で、4.9%(20件に1件)に上りました。次いで「金融サービス」が4.1%、「ヘルスケア・医療」が3.5%となっています。地域別ではラテンアメリカが4%(25件に1件)でトップとなり、世界平均の2.5%を上回りました。こうした差は、業界の特性に応じたAIガバナンスの必要性を裏付けています。従業員が機密情報や規制対象の情報、独自情報を日常的に扱うデータ集約型の業界では、特に欠かせません。
悪意あるリンクを中心にメール経由でのフィッシングが増加
電子メールは引き続き主要な攻撃経路となっており、91件に1件(1.1%)がフィッシングと判定されました。これは8月の112件に1件(0.89%)から増加しています。フィッシングメールの81%に悪意あるリンクが含まれていたのに対し、添付ファイルは11%にとどまり、リンクを使った手口が依然として主流となっています。地域別では北米が1.26%(79件に1件)と最も高い割合でした。業種別では団体・非営利組織が2.17%でトップとなり、建設・エンジニアリングが2.05%、不動産・賃貸・リースが1.38%と続いています。
ビジネスサービスを中心にランサムウェア被害が急増
2026年9月に報告されたランサムウェア攻撃は計824件で、前年比53%増となりました。業種別では「ビジネスサービス」が被害全体の31.3%で最多となり、次いで「消費財・サービス」が15.2%、「産業製造」が11.0%でした。地域別では北米が全体の46%と最も多く、次いでヨーロッパが25%、アジア太平洋地域(APAC)が17%となりました。複数の顧客のデータやシステムを預かるビジネスサービスは、1件の被害が多くの顧客に波及しかねないことから、引き続き攻撃者の主な標的となっています。
The Gentlemenがランサムウェア攻撃数で首位に
2026年9月、最も活発に活動したランサムウェアグループはThe Gentlemenで、公表された攻撃の13%を占めました。次いでQilinが9%、Akiraが5%でした。これら上位3グループに加え、9月はさらに80の恐喝グループがランサムウェア攻撃を公表しました。既存のグループが活動を続ける中、急成長するグループも短期間で存在感を高めており、脅威の状況は依然として流動的です。
9月の脅威情勢は、事業に影響が及ぶ前にリスクを減らす取り組みが、企業にとってますます重要になっていることを示しています。AIを活用した保護や脅威インテリジェンスの共有、一貫したガバナンスを基盤とする防止優先のアプローチにより、ネットワークやクラウド環境、デジタルワークスペース、AIシステムにまたがる脅威を特定およびブロックし、運用の複雑さを軽減しながら、安心してAIの導入を進められるよう支援します。
2026年9月のサイバー脅威動向に関する詳細は、Check Point Research Blogをご覧ください。
本プレスリリースは、米国時間2026年10月8日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- アプリケーション・セキュリティネットワーク・ネットワーク機器
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます