チェック・ポイント・リサーチ、重大なPHP脆弱性「PHP2Shell」の最新分析を公開世界の組織の10%が標的に
欧州が14%で最多、北米やアジア太平洋の2倍超
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、世界中のウェブサイトやオンラインストア、インターネットサービスの多くを支えるプログラミング言語である「PHP」の重大な脆弱性2件を狙った攻撃が現在、活発に行われていることを明らかにしました。
「PHP2Shell」と呼ばれるこれらの脆弱性(CVE-2026-109618およびCVE-2026-109619)の詳細が正式公開前に漏えいして以降、世界中の組織の10%が攻撃の標的となっています。実際に侵害に至ったかどうかは現時点では不明です。また、攻撃はセキュリティチームの監視が手薄になる深夜0時に最も活発化することが判明しています。こうした状況を受け、オランダとフィンランドでは政府機関が被害防止のため一部のウェブサイトを停止しました。
PHP2Shellの概要と想定される影響
PHP2ShellはPHPエンジンそのものに存在する脆弱性で、影響範囲は広範に及びます。対象となるのは、WordPress、Drupal、Joomla、Magentoを基盤とするウェブサイトやオンラインストア、共有ホスティングプラットフォーム、cPanelやPleskといった管理パネル、さらに多数の商用アプリケーションです。攻撃者はこれらの脆弱性を悪用し、ログインすることなく、対象のサーバー上で任意のコードをリモートで実行できるため、データの窃取や接続された他のシステムへの攻撃、サービス停止などの被害につながるおそれがあります。
今回の事態の緊急性を高めている要因の一つが、正式公開前の脆弱性情報の漏えいです。この流出により攻撃者が先手を取る形となり、防御側の準備期間は短縮されました。加えて、PHP2Shellを悪用する攻撃ツールのスクリーンショットも出回り始めていることから、脆弱性の悪用が現実の脅威となりつつあることがうかがえます。
欧州では他地域の2倍超の組織が標的に
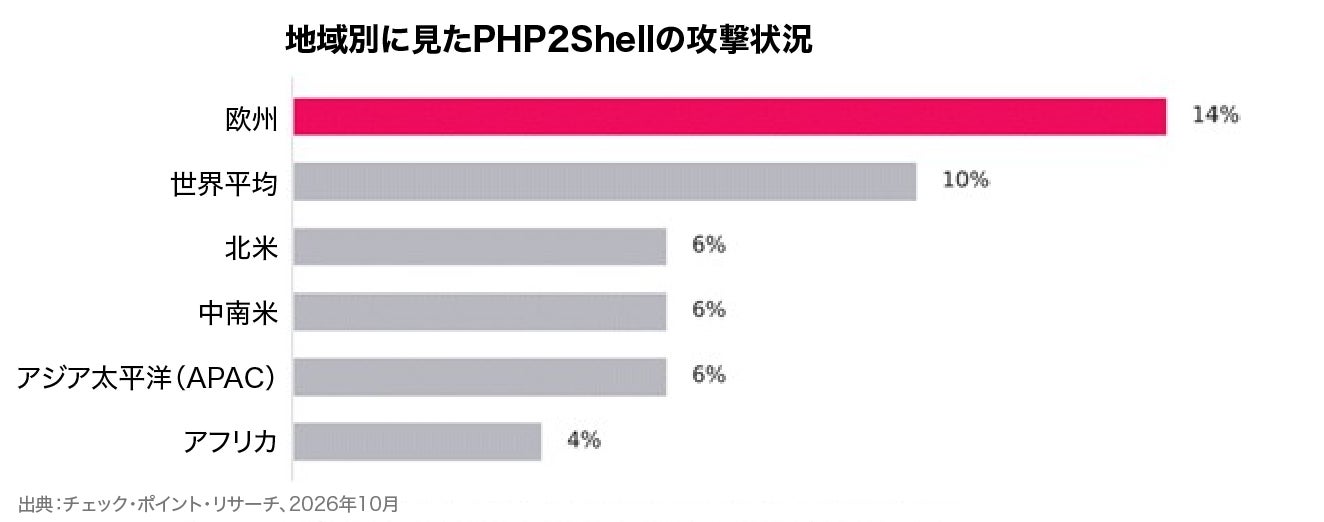
脆弱性の詳細が明らかになって以降、欧州では組織の14%が攻撃の標的となっており、北米、中南米、アジア太平洋地域(APAC)の6%と比べて2倍以上に上ります。一方、最も低かったのはアフリカの4%でした。
上位18カ国のうち16カ国が欧州
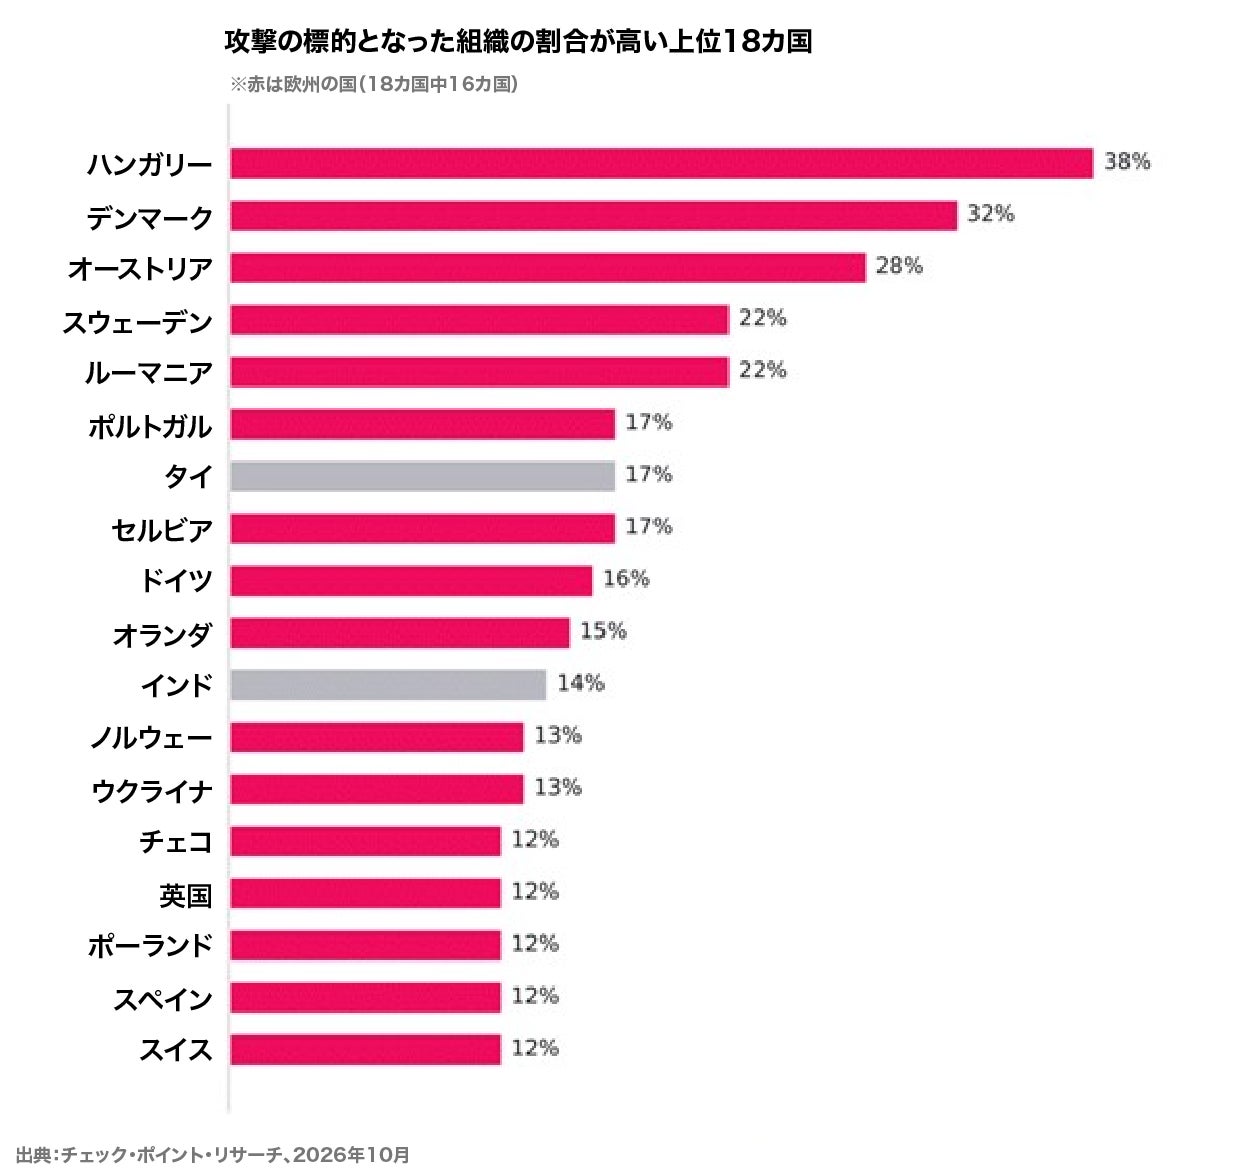
国別では、ハンガリーが38%で世界最多となり、デンマークが32%、オーストリアが28%、スウェーデンとルーマニアがそれぞれ22%で続きました。上位18カ国のうち、欧州以外はタイ(17%)とインド(14%)の2カ国のみでした。
最も標的となった業種は通信と教育
業種別では、通信が20%で最も高く、世界全体の割合の2倍に達しました。次いで教育が18%、メディア・エンターテインメントと団体・非営利組織がそれぞれ16%と続いています。調査対象の23業種のうち、世界平均の10%を上回ったのは10業種で、最も低かったのはバイオテクノロジー・製薬の5%でした。

ウェブサイトの更新だけでは不十分
PHP2ShellはPHPそのものに起因する脆弱性であるため、WordPressをはじめとするコンテンツ管理システム(CMS)やプラグインの更新では対処できません。対策として、サーバー上のPHPを直接アップデートする必要があります。修正はPHP 8.2.35、8.3.36、8.4.27、8.5.12で提供されています。一方、PHP8.1以前のバージョンは修正がバックポートされない限り脆弱な状態が続くため、サポートが終了した環境については特に注意が求められます。
チェック・ポイントのエンタープライズ部門責任者であるシャーロット・ウィルソン(Charlotte Wilson)は、次のように述べています。
「各国の政府機関が、攻撃にさらされるリスクを冒すよりも自らのウェブサイトを停止する判断を下していることからも、この問題がいかに深刻に受け止められているかがうかがえます。当面の最優先事項はシステムの更新ですが、より本質的な問題は、これほど多くの組織を一斉に危険にさらしかねない技術に、私たちが依存しすぎていないかという点です」
組織が今すぐ取るべき対策
-
PHP環境の全容把握:存在を把握していないシステムは保護できません。コンテナやサードパーティ製品を含め、自社環境全体のPHPを洗い出すことが重要です。
-
サーバー上のPHPへのパッチ適用:インターネットに公開されているシステムを優先し、修正版へ移行することが推奨されます。サポートが終了したバージョンには特に注意が必要です。
-
ホスティング事業者への確認:ウェブサイトを外部でホスティングしている場合は、パッチの適用状況を事業者に直接確認することが求められます。
-
再起動と動作確認:更新後は関連サービスを再起動し、修正版のPHPで実際に稼働していることを確かめる必要があります。
-
即時対応が難しい環境へのアクセス制限:脆弱なサービスにアクセスできる範囲を絞るか、対策が完了するまで一時的に停止することが有効です。
-
多層的な防御の導入:攻撃のブロック機能を有効化し、セキュリティ対策を常に最新の状態に保つとともに、ウェブサーバーと社内ネットワーク内のほかのシステムとの通信を制限することで、侵害の拡大を防ぎやすくなります。ただし、これらはあくまで時間を稼ぐための措置であり、PHPの更新に代わるものではありません。
侵害の兆候を確認する方法
パッチを適用しても、攻撃者がすでにサーバー上に仕掛けた悪意のあるコードや、生じた被害が取り除かれるわけではありません。各組織には、以下のような兆候がないかを確認することが求められます。
-
原因不明のウェブサービスの停止
-
ウェブサイト上に出現した新規または見覚えのないPHPファイル
-
ウェブサーバーへの不審なリクエスト
-
ウェブサーバーのプロセスによるシステムコマンドの実行
-
サーバーから不明な外部アドレスへの通信
チェック・ポイントによる保護
-
Check Point Intrusion Prevention System(IPS)では、本脆弱性に対する保護機能を提供しています。
-
Check Point Web Application Firewall(WAF)は、PHP2Shellに対してプロアクティブな保護を提供します。最大限の防御範囲と可視性を確保するため、最新のシグネチャをPrevent(防止)モードで有効にすることを推奨します。
-
Check Point Exposure Managementは、自社環境におけるPHPのリスク状況の把握と、迅速な緩和策の実施を支援します。
CPRは引き続き状況を注視し、新たな情報が得られ次第、分析内容を更新していきます。技術的な分析の詳細はこちらをご覧ください。
本プレスリリースは、米国時間2026年10月22日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- アプリケーション・セキュリティネットワーク・ネットワーク機器
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます