【中小企業のセキュリティ調査】約6割がサイバーリスクへの危機感上昇、約4割が今後の予算増額を決定・検討。体制強化に向けた課題とは
社内のセキュリティルール運用、約4割が「他業務との兼任」。現場の課題を解消し、強固な体制を構築するISO27001取得のメリットとは
株式会社ISOプロ(所在地:東京都新宿区、代表取締役:米田 泰三)は、中小企業(従業員数300名以下)の①経営者・役員/②情報システム担当者を対象に、「中小企業におけるサイバーリスクの危機感とセキュリティ投資」に関する調査を行いました。
昨今、不正アクセス等による情報漏えい事案が相次ぎ、国家機関からも注意喚起が発出されるなど※、企業におけるサイバーリスクへの対応がこれまで以上に求められています。
※出典:国家サイバー統括室、2026年10月14日:https://www.cyber.go.jp/news/20261014.html
社会全体を支えるサプライチェーンにおいて重要な役割を担う中小企業においては、日々複雑化するサイバー攻撃に対し、各社が現在どのような対策を講じ、体制構築に向けてどのような課題を抱えているのでしょうか。
そこで今回、中小企業(※従業員数300名以下)の①経営者・役員/②情報システム担当者1,010人を対象に、サイバーリスクに対する危機感やセキュリティ投資の実態、管理運用における課題感を調査しました。
約6割がサイバーリスクへの危機感を高める中、今後のセキュリティ予算の「増額」を決定・検討している中小企業は約4割に
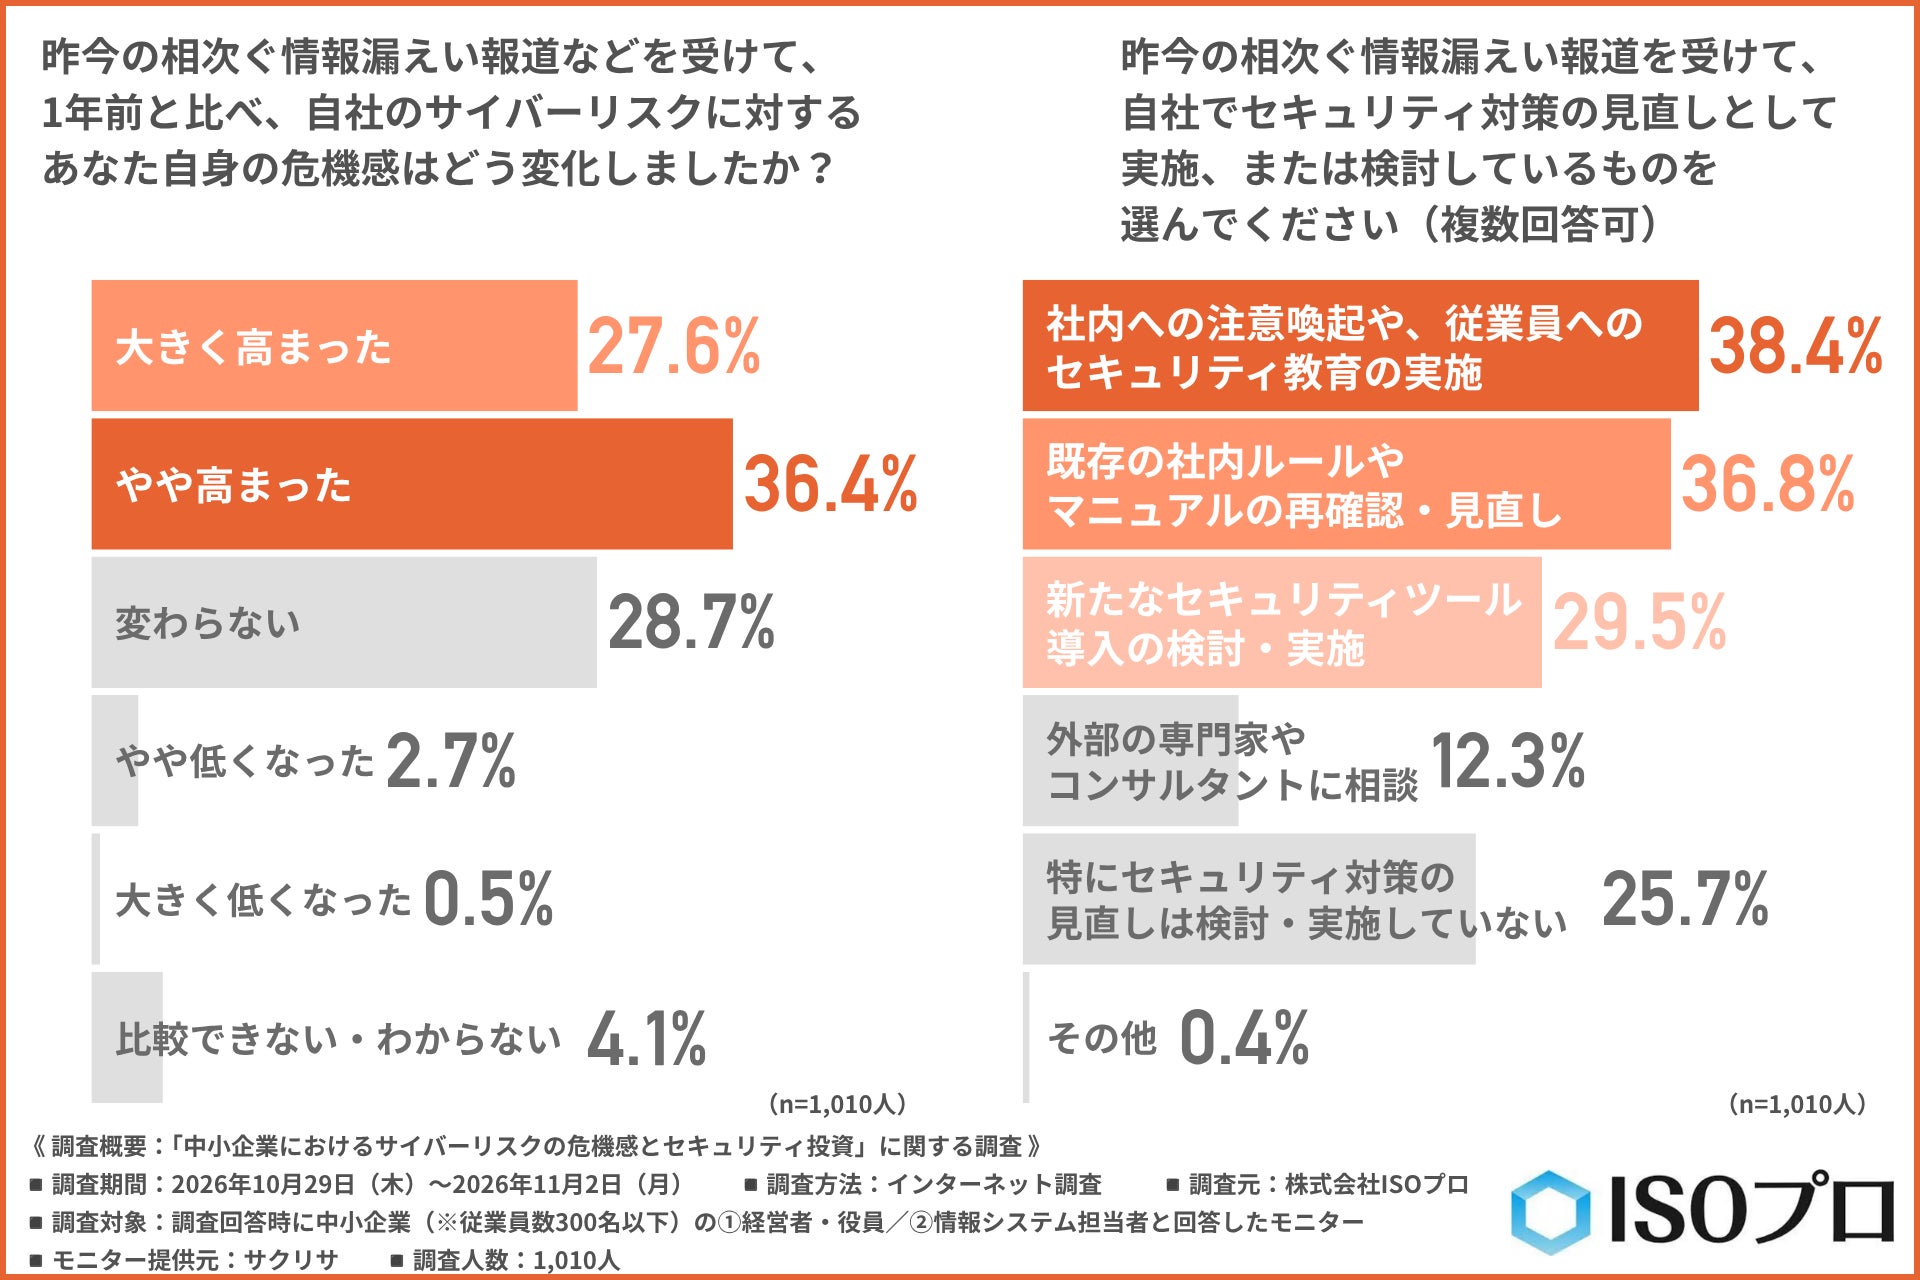
はじめに、「昨今の相次ぐ情報漏えい報道などを受けて、1年前と比べ、自社のサイバーリスクに対するあなた自身の危機感はどう変化したか」と尋ねたところ、約6割が『大きく高まった(27.6%)』『やや高まった(36.4%)』と回答しました。
情報漏えい報道などを背景に、中小企業の経営層や情報システム担当者の間で警戒感が強まっている状況がうかがえます。
次に、「昨今の相次ぐ情報漏えい報道を受けて、自社でセキュリティ対策の見直しとして実施、または検討しているもの」を尋ねたところ、『社内への注意喚起や、従業員へのセキュリティ教育の実施(38.4%)』と回答した方が最も多く、『既存の社内ルールやマニュアルの再確認・見直し(36.8%)』『新たなセキュリティツール導入の検討・実施(29.5%)』となりました。
まずは「社内への注意喚起や、従業員へのセキュリティ教育の実施」や「既存の社内ルールやマニュアルの再確認・見直し」といった、社内の運用面での対策から着手しようとする傾向が見られます。
一方で、「新たなセキュリティツールの導入」を検討・実施する企業も約3割に上り、本格的な対策強化に踏み出そうとする前向きな姿勢がうかがえます。
では、対策を講じる上で欠かせない「予算・投資」について、直近3年間の実態と今後の見通しにはどのような変化や傾向があるのでしょうか。
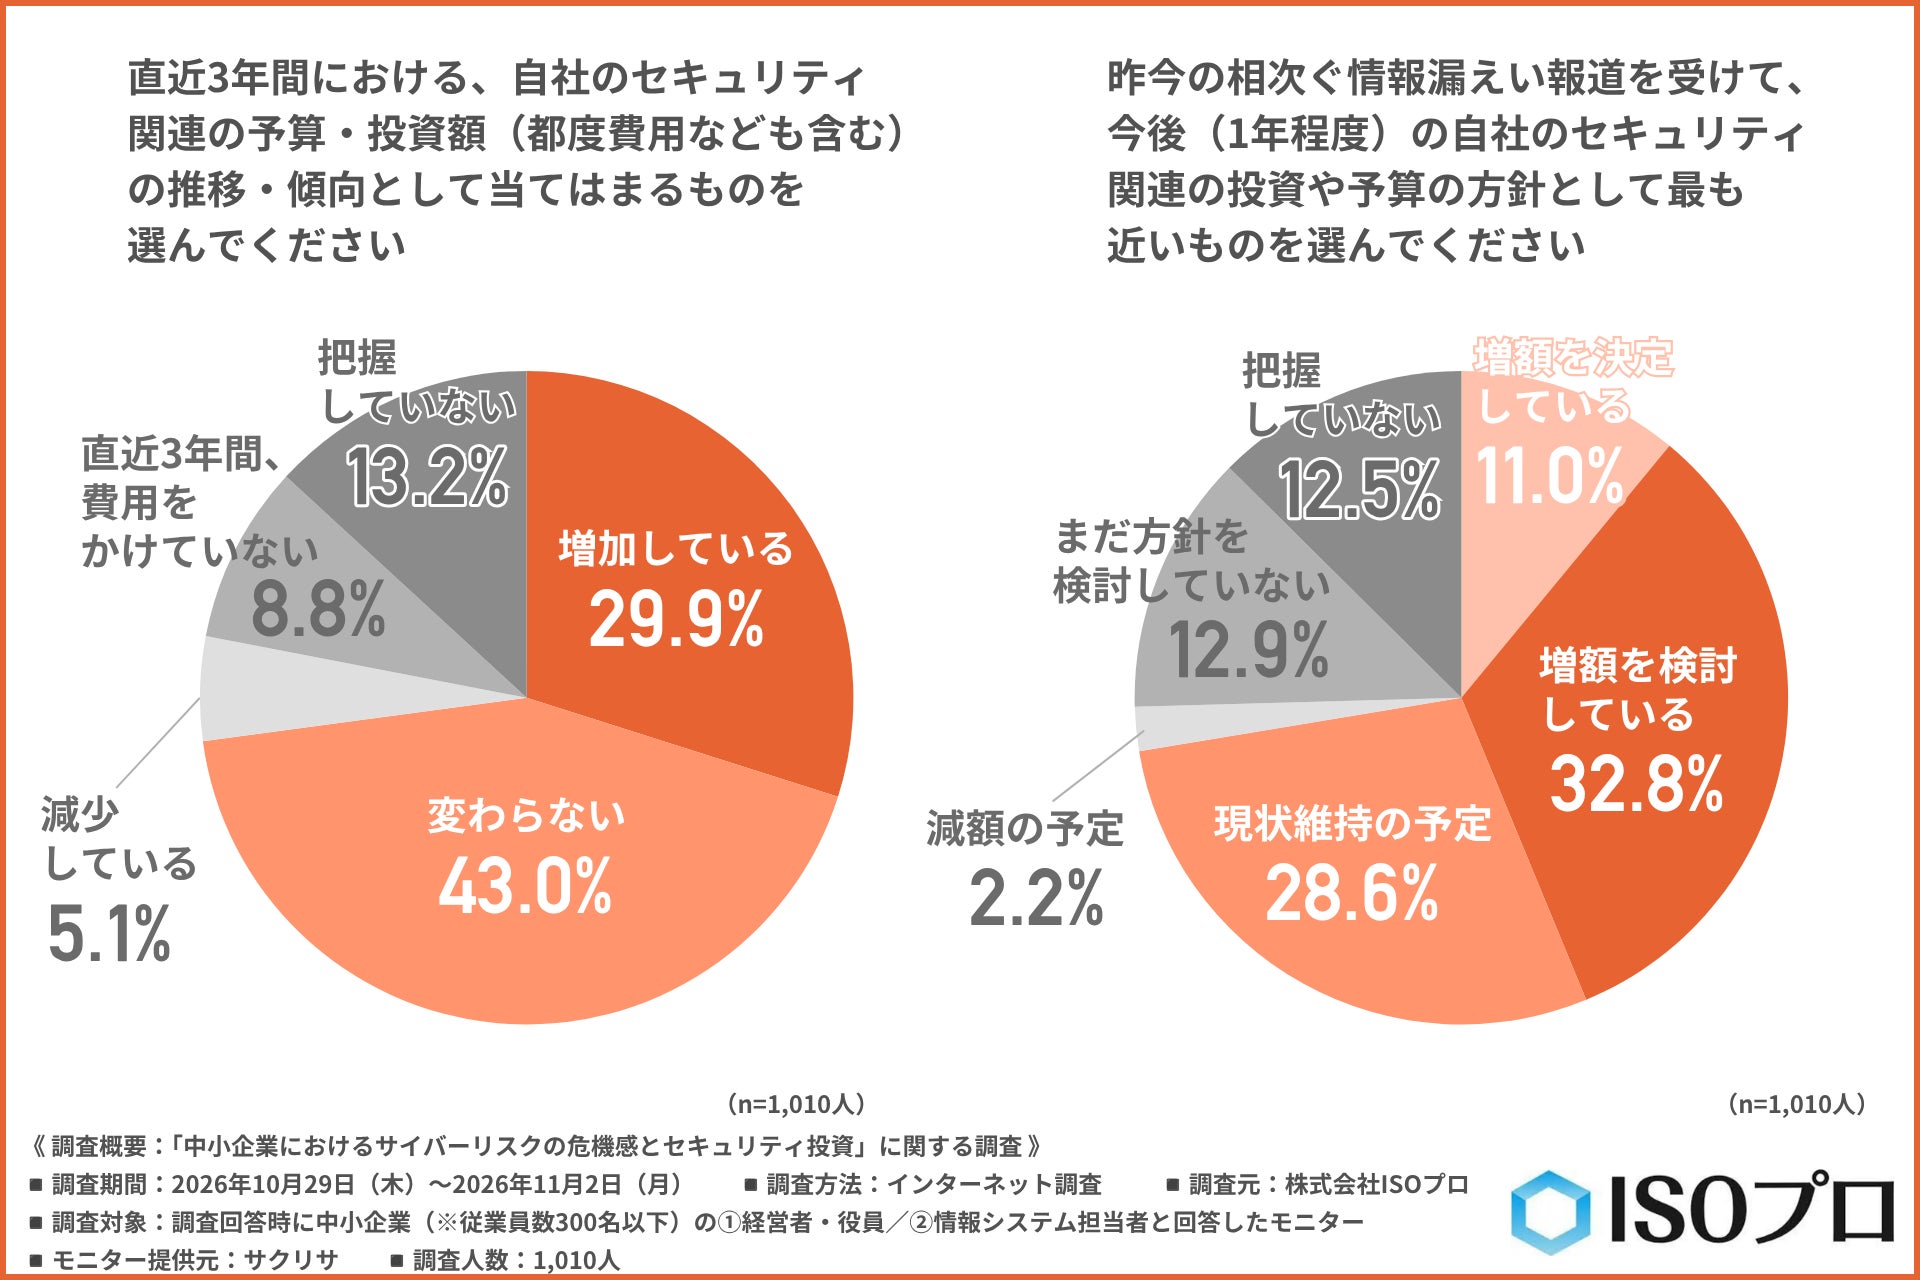
「直近3年間における、自社のセキュリティ関連の予算・投資額(都度費用なども含む)の推移・傾向」について尋ねたところ、以下のような回答結果になりました。
『増加している(または増加傾向にある)(29.9%)』
『変わらない(一定の費用を継続してかけている)(43.0%)』
『減少している(または減少傾向にある)(5.1%)』
『直近3年間、費用をかけていない(8.8%)』
『把握していない(13.2%)』
約3割が直近3年間におけるセキュリティ関連の予算・投資額を「増加」させている一方で、最も多かったのは「一定の費用を継続してかけている」という現状維持の層でした。
これまでの3年間においては、大きく予算を拡大させる企業は一部にとどまるものの、既存の予算内で継続的な投資を行っている企業が多数を占めていることがわかります。
では、投資額が増加していない背景にはどのような理由があるのでしょうか。
前の質問で、セキュリティ関連の予算・投資額について「変わらない」「減少している」「直近3年間、費用をかけていない」と回答した方に、「直近3年間で、自社のセキュリティ関連の投資額や費用が増加していない理由」を尋ねたところ、『自社がサイバー攻撃の標的になるとは思えないため(23.7%)』と回答した方が最も多く、『投資対効果が見えにくいため(19.8%)』『何から対策や投資をすべきか判断がつかないため(17.0%)』となりました。
投資額が増加していないと回答した方のうち2割以上が、その理由として「自社がサイバー攻撃の標的になるとは思えないため」を選択しました。
また、「投資対効果のわかりにくさ」や「何から手をつけるべきか」といった判断の難しさも、投資の妨げになっている傾向が見られました。
次に、「昨今の相次ぐ情報漏えい報道を受けて、今後(1年程度)の自社のセキュリティ関連の投資や予算の方針」について尋ねたところ、約4割が『増額を決定している(11.0%)』および『増額を検討している(32.8%)』と回答し、約3割が『現状維持の予定(28.6%)』と回答しました。
直近3年間の予算・投資額では「増加している」が約3割だったのに対し、今後1年程度の方針では「増額を決定している」と「増額を検討している」を合わせて約4割が投資に前向きであることが明らかになりました。
社内のセキュリティルール運用、約4割が「通常業務と兼任」で管理。リソース不足に悩む中小企業の実態
ここからは、現在企業が実施しているセキュリティ対策の具体的な内容とその運用方法に焦点を当てます。
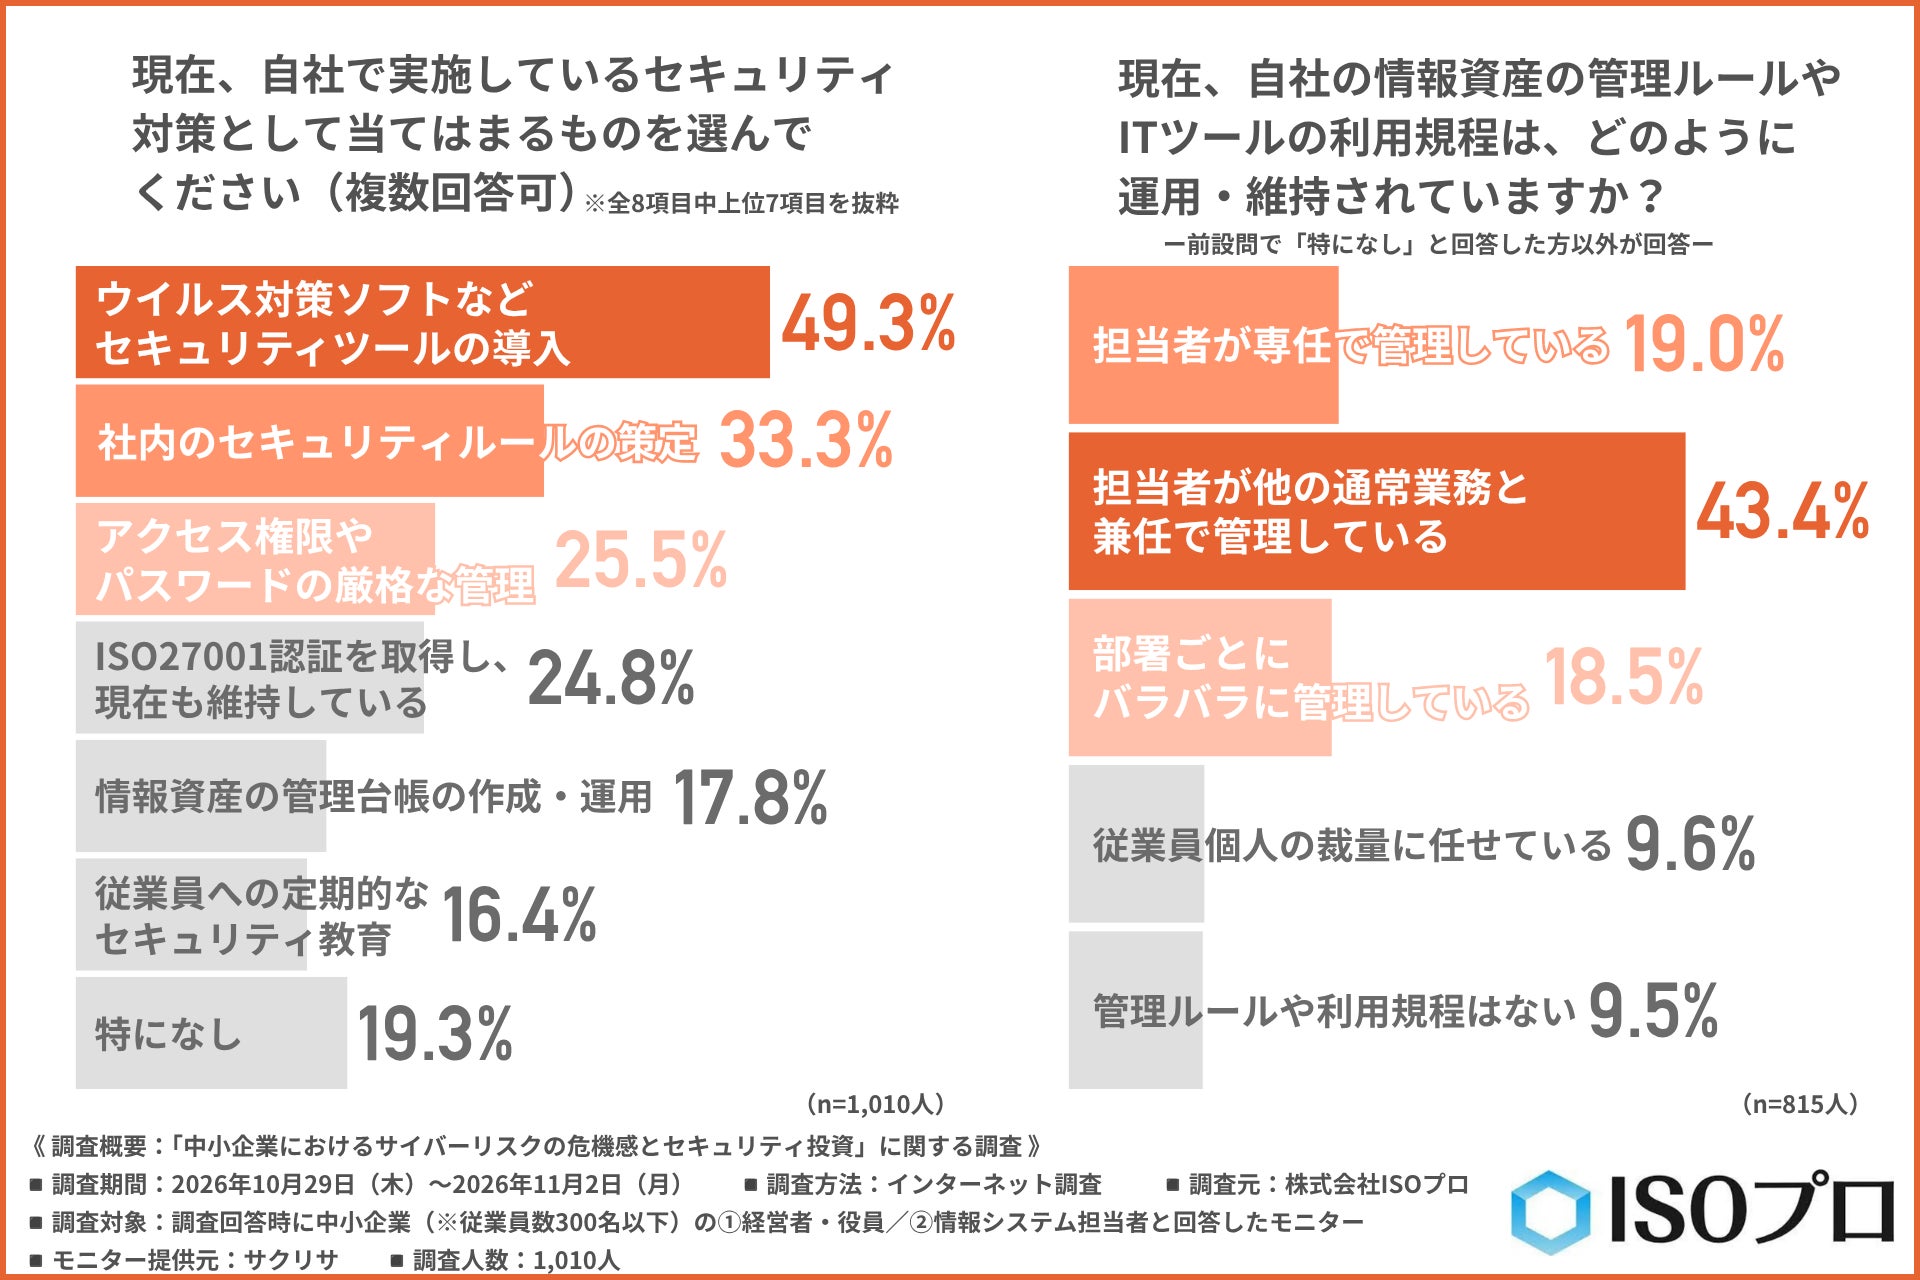
「現在、自社で実施しているセキュリティ対策」について尋ねたところ、『ウイルス対策ソフトなどセキュリティツールの導入(49.3%)』と回答した方が最も多く、『社内のセキュリティルールの策定(33.3%)』『アクセス権限やパスワードの厳格な管理(25.5%)』となりました。
「ウイルス対策ソフト」といったセキュリティツールの導入が約半数を占める一方で、「社内ルールの策定」や「アクセス権限やパスワードの管理」といった仕組み作りも一定程度進んでいることがわかります。
また、国際規格であるISO27001(ISMS)認証を取得・維持している企業が2割以上となり、第三者機関の評価を取り入れる姿勢も見受けられます。
ルールや規程を策定している企業は、それらをどのように運用・維持しているのでしょうか。
ここからは、実施しているセキュリティ対策について「特になし」と回答した方以外に聞きました。
「現在、自社の情報資産の管理ルールやITツールの利用規程は、どのように運用・維持されているか」と尋ねたところ、以下のような回答結果になりました。
『担当者が専任で管理している(19.0%)』
『担当者が他の通常業務と兼任で管理している(43.4%)』
『部署ごとにバラバラに管理している(18.5%)』
『従業員個人の裁量に任せている(9.6%)』
『管理ルールや利用規程はない(9.5%)』
セキュリティ管理を専任で行っていると回答した割合は2割に満たず、多くの中小企業で他の通常業務と兼任しながら運用されている実態が浮き彫りになりました。
また、部署ごとの管理や個人の裁量に任せているケースも合わせると、全社的な統制が行き届いていない組織が一定数存在することが示唆されています。
リソースが限られる中での運用において、現場はどのような課題を抱えているのでしょうか。
引き続き、実施しているセキュリティ対策について「特になし」と回答した方以外に「自社のセキュリティルールやマニュアルの整備・運用において、課題となっていること」について尋ねたところ、『整備や見直しに割く人員や時間がない(28.1%)』と回答した方が最も多く、『マニュアルの整備・運用に必要な予算が足りない(27.2%)』『現場の業務フローと合わない(19.4%)』となりました。
運用上の課題として、「人員・時間」および「予算」といったリソース不足の回答が上位に並びました。
また、「現場の業務フローと合わない」といった実務面での課題も次に挙げられました。
強化の必要性を感じつつも、それを実行に移すための社内基盤が整っていない中小企業の現状が読み取れます。
未取得企業の約2割がISO27001(ISMS)の取得を前向きに検討。取得済み企業が実感するメリットとは
運用上の課題を解決する一つの手段として、第三者認証の取得に向けた検討状況を確認しました。
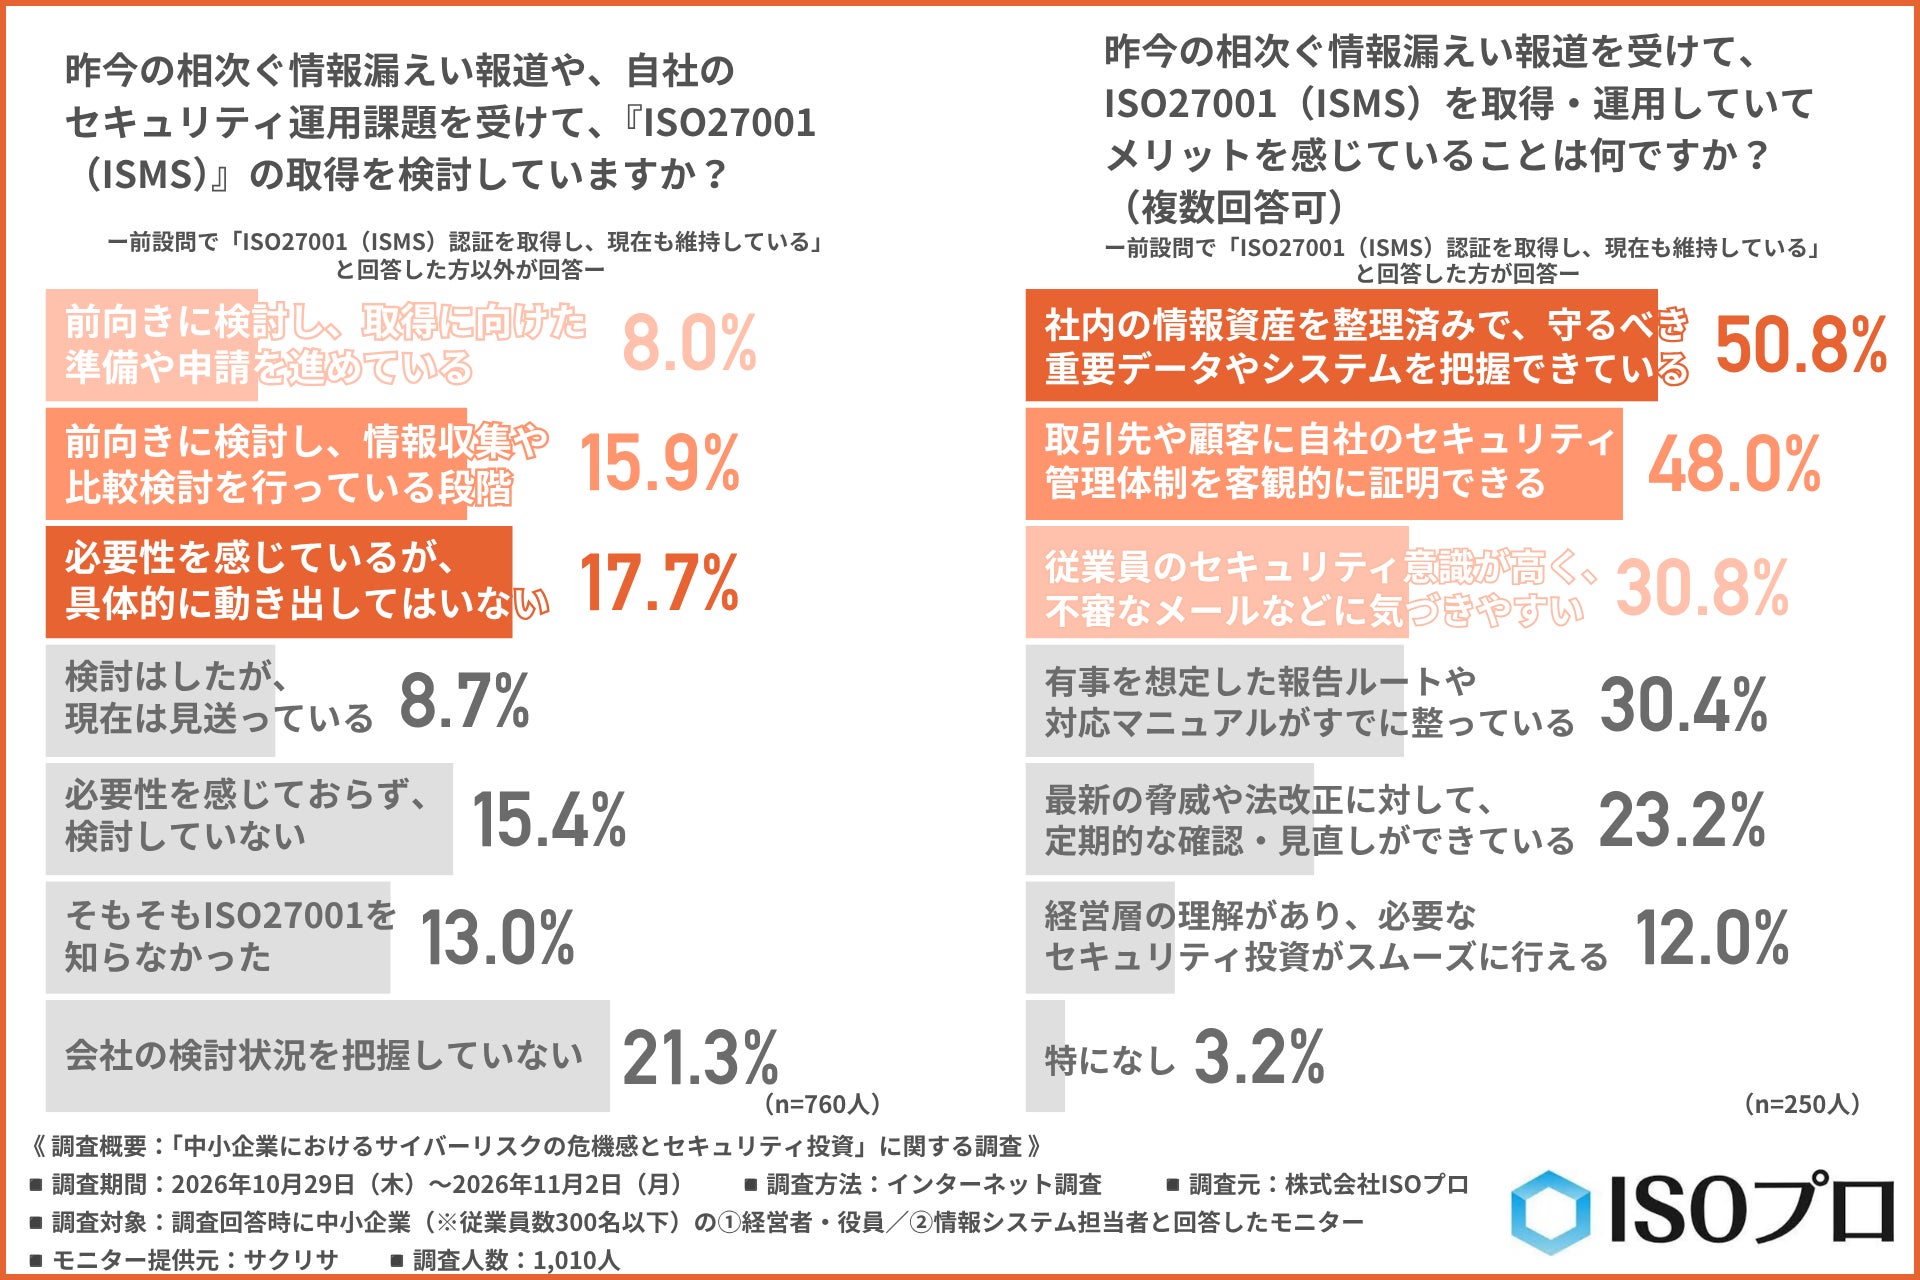
実施しているセキュリティ対策について「ISO27001(ISMS)認証を取得し、現在も維持している」と回答した方以外に、「昨今の相次ぐ情報漏えい報道や、自社のセキュリティ運用課題を受けて、『ISO27001(ISMS)』の取得を検討しているか※ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)の要求事項を定めた国際規格です。認証は、対象範囲のISMSが規格に適合していることを、第三者の認証機関が審査するもの」と尋ねたところ、約2割が『前向きに検討し、取得に向けた準備や申請を進めている(8.0%)』『前向きに検討し、情報収集や比較検討を行っている段階(15.9%)』と検討を進めている一方で、『必要性を感じているが、具体的に動き出してはいない(17.7%)』と回答した方も見られました。
2割以上が「取得に向けて準備や申請を進めている」と「情報収集や比較検討を行っている」と回答し、取得の必要性を感じつつも、実際の行動には移せていない企業が一定数存在することが示されました。
では、すでに認証を取得している企業は、どのようなメリットを実感しているのでしょうか。
実施しているセキュリティ対策について「ISO27001(ISMS)認証を取得し、現在も維持している」と回答した方に、「昨今の相次ぐ情報漏えい報道を受けて、ISO27001(ISMS)を取得・運用していてメリットを感じていること」について尋ねたところ、『社内の情報資産を整理済みで、守るべき重要データやシステムを把握できている(50.8%)』と回答した方が最も多く、『取引先や顧客に自社のセキュリティ管理体制を客観的に証明できる(48.0%)』『従業員のセキュリティ意識が高く、不審なメールなどに気づきやすい(30.8%)』となりました。
ISO27001(ISMS)認証の取得が、情報資産の把握といった内部管理の強化につながっていることが高く評価されています。
また、「取引先や顧客に自社のセキュリティ管理体制を客観的に証明できる」ことにメリットを感じる企業も多く、サプライチェーンにおける信頼確保において利点となっている様子がうかがえます。
相次ぐ情報漏えい問題を背景に、今後は企業間取引においてセキュリティ水準の提示を求められる場面が増加すると予想されるため、第三者機関の基準に基づく体制構築のニーズはさらに高まっていくと考えられます。
【まとめ】高まる危機感が中小企業の「セキュリティ投資」を後押し。今後の課題はリソース不足と管理体制の構築
今回の調査で、昨今の情報漏えい報道などを背景に、中小企業の経営者や情報システム担当者の約6割がサイバーリスクに対する危機感が上昇しており、今後1年程度のセキュリティ予算方針として、約4割が予算増額を決定・検討していることが明らかになりました。
現状の対策としては「セキュリティツールの導入」や「社内のセキュリティルールの策定」といった取り組みが中心であり、投資額を増やせていない理由として「自社がサイバー攻撃の標的になるとは思えない」「投資対効果が見えにくい」といった認識が残っていることも浮き彫りになりました。
さらに、ルールの運用においては「他の通常業務と兼任」が主流となっており、人員や時間、予算といったリソースの不足が、対策を進める上での課題となっていると考えられます。
こうした運用課題を抱える中、体制構築の一助となる第三者認証「ISO27001(ISMS)」の取得について尋ねたところ、約2割が「前向きに検討」している一方で、必要性を感じつつも行動に移せていない企業や、検討状況を把握していない企業が多く存在することが示されました。
一方、すでに同認証を取得している企業では、「情報資産の整理・把握」や「取引先への客観的証明」、さらには「従業員の意識向上」といった多角的なメリットを実感していることがわかりました。
限られたリソースの中で属人的な対策を進めることには限界があり、国際規格の要求事項に沿って体系的にルールを整備・運用することは、中小企業が実効性のある管理体制を構築するための有効な手段となり得ます。
今後のセキュリティ戦略においては、単なるツールの導入にとどまらず、組織全体の運用基盤をいかに強化していくかが求められそうです。
「ISO」の新規取得・運用サポートなら『ISOプロ』
今回、「中小企業におけるサイバーリスクの危機感とセキュリティ投資」に関する調査を実施した株式会社ISOプロは、ISOの新規取得・運用サポートサイト『ISOプロ』(https://activation-service.jp/iso/)を運営しています。
企業の情報資産を守り、取引先からの信頼獲得にも繋がる情報セキュリティの国際規格「ISO27001(ISMS)」。
強化の必要性は理解していても、「自社にノウハウがない」「通常業務が忙しくて手が回らない」とお悩みの企業様に向けて、株式会社ISOプロでは、実効性のあるルールの構築から審査対応までを徹底サポートいたします。
■ISOプロが提供する具体的な支援内容
ISO27001(ISMS)の新規取得・運用支援
専任担当者が不在でリソースが限られる中小企業の実情に寄り添い、現場の業務フローに合わせた「形骸化しない」マニュアル・帳票を作成します。規格の要件を満たしつつ、兼任担当者でも無理なく運用できる体制構築をサポートいたします。
自社工数を大幅に削減する「作業代行」
コンサルタントが実際の文書作成やタスク管理などの実務を代行し、社内担当者の負担を最小限に抑えます。
累計2,000件以上の支援実績
業種・規模を問わず累計2,000件以上のISO取得・運用をサポートしてきた専門ノウハウを提供します。
■料金プラン
・ISO27001 新規取得・運用サポートの場合
月額:40,000円〜
※30名未満・複数年契約・新規取得の場合。
高額な一括払いではなく、月額制でコストを平準化しながら無理なく導入いただけます。
・運用改善サポート(現在ISO27001を運用中の方)
月額:50,000円~
※文書・帳票のスリム化については別途料金が発生します。
SLA維持や顧客からの信頼獲得に向け、強固な組織体制の構築をご検討の際は、ぜひISOプロにご相談ください。
【完全版】ISO27001(ISMS)とは?概要や取得方法を簡単に解説
「ISO27001」とは、「情報セキュリティの管理に関する国際規格」です。
2005年にISO(国際標準化機構)とIEC(国際電気標準会議)が共同で制定しました。
「ISO27001」の目的は、「機密性」「完全性」「可用性」の3つの要素を維持し、企業の情報セキュリティ管理体制を強化することにあります。
詳細はこちら:https://activation-service.jp/iso/column/306
『ISOプロが訊く』ISO取得企業へのインタビュー掲載中
ISOを取得した企業様へのインタビュー企画です。
ISOを取得した理由や取得する上での課題、ISOを取得して何が変わったのか、ISO運用企業様の生の声をぜひご覧ください。
ISOプロが訊く:https://activation-service.jp/iso/interview
ISO・HACCPコンサルタント募集中
ISOプロでは、全国各地のISO・HACCPコンサルタントを募集しています。
『お客様の実情に合わせた各種ISOやHACCPの構築、運用』をポリシーとして、サポート業務を行っております。
私たちの想いに共感いただける方、少しでもご興味がある方はぜひお問い合わせください。
■ISOプロについて
https://activation-service.jp/iso/philosophy
■コンサルタントへの応募・問い合わせフォーム
https://activation-service.jp/iso/lp/form-collabo-entry/
【会社概要】
会社名:株式会社ISOプロ
設立:2026年4月1日
所在地:東京都新宿区西新宿6-8-1 住友不動産新宿オークタワー21階
代表者:米田 泰三
事業内容:ISO認証取得・運用支援事業
サービスサイトURL:https://activation-service.jp/iso/
調査概要:「中小企業におけるサイバーリスクの危機感とセキュリティ投資」に関する調査
【調査期間】2026年10月29日(木)〜2026年11月2日(月)
【調査方法】PRIZMA(https://www.prizma-link.com/press)によるインターネット調査
【調査人数】1,010人
【調査対象】調査回答時に中小企業(※従業員数300名以下)の①経営者・役員/②情報システム担当者と回答したモニター
【調査元】株式会社ISOプロ(https://iso-pro.co.jp/)
【モニター提供元】サクリサ
このプレスリリースには、メディア関係者向けの情報があります
メディアユーザー登録を行うと、企業担当者の連絡先や、イベント・記者会見の情報など様々な特記情報を閲覧できます。※内容はプレスリリースにより異なります。
すべての画像
- 種類
- 調査レポート
- ビジネスカテゴリ
- 経営・コンサルティングシステム・Webサイト・アプリ開発
- ダウンロード
- プレスリリース素材
このプレスリリース内で使われている画像ファイルがダウンロードできます
